
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 nicholasc03/dns-poisoning-triage-lab
Triagem forense de envenenamento de cache DNS em hardware legado. Inclui análise de PCAP de injeções de registros não solicitados de 839 bytes,…
 mrk336/dns-mayhem-cve-2026-41096-deep-dive
Análise técnica aprofundada do CVE‑2026‑41096, um estouro de heap crítico no DNSAPI.dll do Windows que permite execução remota de código por meio de…
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Kit de detecção em camadas para CVE-2026-31431 (Copy Fail) LPE do kernel Linux. Fornece eBPF, auditd, regras Sigma, diff de cache de página e guias…
 tadash10/detect-cve-2024-0762
Detectar vulnerabilidades como CVE-2024-0762, particularmente em firmware UEFI, é bastante desafiador devido à natureza de baixo nível.
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Passo a passo para detecção e análise da exploração do CVE-2024-24919 usando uma plataforma SIEM, incluindo análise de tráfego, documentação de IOC,…
 tadash10/detailed-analysis-and-mitigation-strategies-for-cve-2024-38124-and-cve-2024-43468
Análise aprofundada e estratégias de mitigação para CVE-2024-38124 (Windows Netlogon) e CVE-2024-43468 (Microsoft Configuration Manager), incluindo…
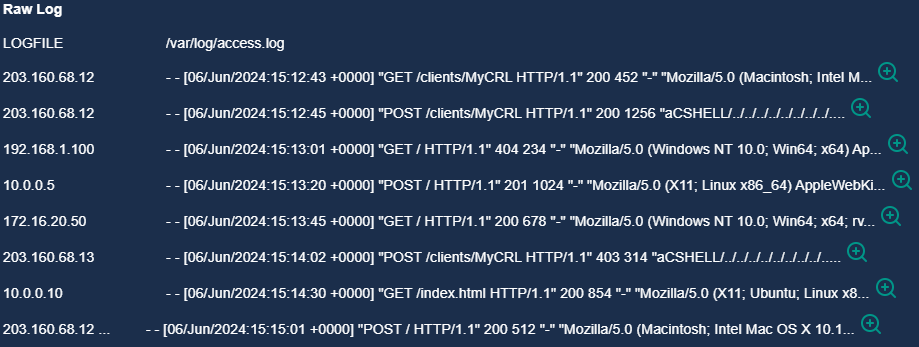 luismateo1/arbitrary-file-read-cve-2024-24919
Passo a passo de detecção, investigação e resposta a um ataque de path traversal CVE-2024-24919, incluindo análise de logs, verificações de threat…
 oguz-kagan-akar/cve-2026-41940-analysis
Análise técnica da bypass de autenticação do cPanel/WHM
 gubiczap/cve-2026-31431-checker
Shell scanner for CVE-2026-31431 "Copy Fail" — uma escalada local de privilégios via corrupção do cache de páginas do kernel Linux…
 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Modelo de ameaça e análise para CVE-2026-2256, uma vulnerabilidade de injeção de comandos no ms-agent, detalhando vetores de exploração e impacto…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
 techgaun/cve-2025-55182-scanner
Scanner baseado em Python para indicadores de comprometimento da CVE-2025-55182. Verifica caminhos de sistema de arquivos, processos, serviços…
 ngvcanh/cve-2025-55182-attack-analysis
Análise de ataque no mundo real do CVE-2025-55182 (React2Shell) - vulnerabilidade RCE do React Server Components
 nerium-security/cve-2025-55182
Regras de detecção baseadas em host para a vulnerabilidade RCE no framework JavaScript React.
 zenzue/cve-2025-50154
Kit de ferramentas PowerShell para auditar, endurecer e caçar uso inseguro de NTLM/SMB, abordando riscos de vazamento de credenciais CVE-2025-50154…
 imthecopilotnow/cve-2025-492026
Aviso de segurança detalhando CVE-2025-492026: uma vulnerabilidade de injeção de hiperlink no Copilot AI que causa navegação não intencional. Inclui…
 victoriaalicex/cve-2025-40536-analysis
Análise da CVE-2025-40536, bypass do controle de segurança do SolarWinds Web Help Desk (CVSS 8.1). Abrange os mecanismos da vulnerabilidade, a cadeia…
 google/threat-team
Não é mais mantido. Consulte as coleções do Google Threat Intelligence / Virus Total.







