
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit
 sh1katagana1/threatintelligence
Um repositório para tudo relacionado a inteligência de ameaças cibernéticas.
 bitcoindatalabs/ln-upgrade-dynamics
Código, dados agregados e fonte LaTeX de 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 adikso/minecraft-log4j-honeypot
Honeypot do Minecraft para exploit do Log4j. CVE-2021-44228 Log4Shell LogJam
 h4md153v63n/cves
Common Vulnerabilities and Exposures
 zam89/cve-2024-3400-pot
Honeypot simples para a vulnerabilidade de injeção de comando CVE-2024-3400 do Palo Alto PAN-OS
 corelight/cve-2021-38647
CVE-2021-38647, também conhecida como vulnerabilidade "OMIGOD" no Windows OMI
 eventum-generator/content-packs
Pacotes de conteúdo para Eventum
 bigb0x/cves
Meus CVEs publicamente publicados
 gyaansastra/cve-2022-30190
Análise abrangente do CVE-2022-30190 (vulnerabilidade Follina MSDT) com IOCs, regras de detecção para SIEMs/EDR, assinaturas YARA, scripts de…
 0xblackash/cve-2026-40369
CVE-2026-40369
 0xblackash/cve-2026-11645
CVE-2026-11645
 jrokz2315/exploit-mapper
Plataforma de gerenciamento de vulnerabilidades que importa relatórios de scanners, enriquece com inteligência do CISA KEV e Exploit-DB, e fornece…
 suominen/cifswitch
Rastreando o CIFSwitch (CVE-2026-46243), a escalada de privilégios na origem da chave cifs.spnego do CIFS
 khengar9274-web/moveit-transfer-2023-breach
Estudo de caso educacional da violação por injeção SQL no MOVEit Transfer (CVE-2023-34362) pelo grupo de ransomware Cl0p, cobrindo linha do tempo do…
 jomjosh17/log4shell-cve-2021-44228-
Análise abrangente de SOC do Log4Shell (CVE-2021-44228) incluindo detalhamento técnico, indicadores de detecção, estratégias de remediação e linha do…
 biitts/cve-2026-56423-misp-deleteselection-brokenaccesscontrol
Prova de Conceito para CVE-2026-56423: Controle de acesso quebrado no deleteSelection do MISP (CWE-862, contribuidor exclui permanentemente…
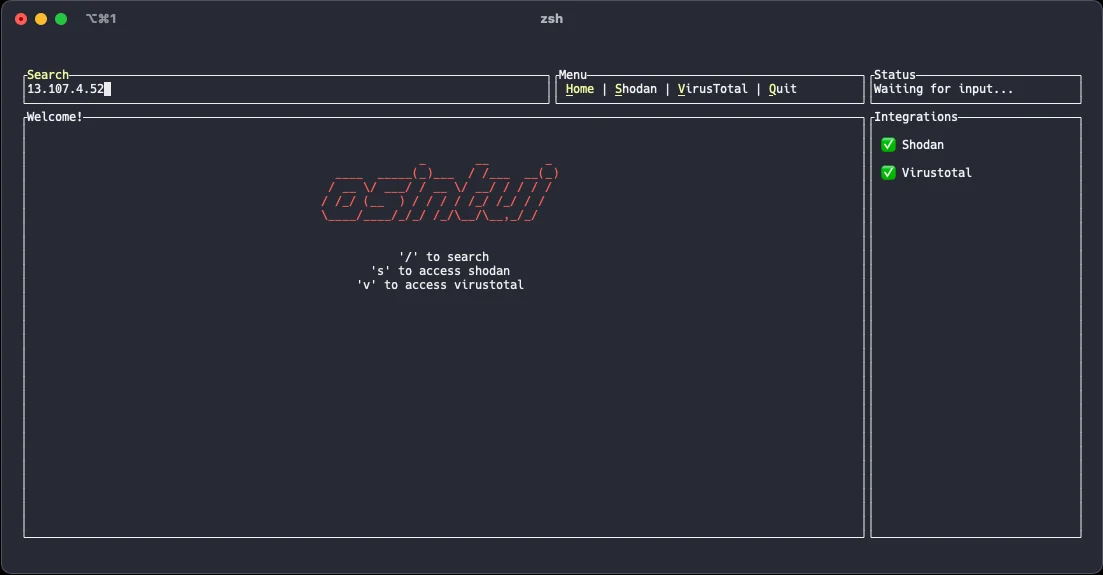 gmh5225/osintui
Interface de Utilizador de Terminal para Inteligência de Fontes Abertas
 owasp/the-agents-epistemic-baggage
Um modelo de risco voltado à auditoria sobre como inferências geradas por agentes podem mudar de status epistêmico, adquirir autoridade operacional e…







