
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 bontchev/whodunit
Identificando os grupos APT mais prováveis responsáveis por um incidente

 secdev02/cyber-decoy
Corretor de Isca Experimental
 corelight/zeek-agenttesla-detector
Um detector de C2 do malware Agent Tesla baseado em Zeek.
 exptechtw/cve-2025-66478
Análise de logs de ataque do mundo real do CVE-2025-66478 (Next.js Server Actions RCE) com amostras de malware, rastreamento de IP do atacante e…
 synacktiv/pridelocker-analysis
Este repositório contém um script IDA Python para recuperar strings do encryptor PrideLocker ESX e uma regra YARA
 ikram124/cve-2024-3094-analysis
Projeto de análise de segurança: detalhamento de CVEs do mundo real
 paolokappa/sharepointsecuritymonitor
Uma solução abrangente de monitoramento de segurança para SharePoint baseada em PowerShell com proteção contra CVE-2025-53770, análise avançada de…
 b401/clickstudio-compromised-certificate
Repositório contendo o certificado comprometido visto em ataques recentes do CVE-2022-30190 (Follina).
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — JavaScript malicioso incorporado (spyware) nas versões oficiais 2.0.0–2.3.4 do VaahCMS. CVSS 8.1. Aviso + detecção.
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Verificador de IoC Bash não oficial para appliances SonicWall SMA1000 afetadas pelos CVEs CVE-2026-15409 e CVE-2026-15410 ativamente explorados.
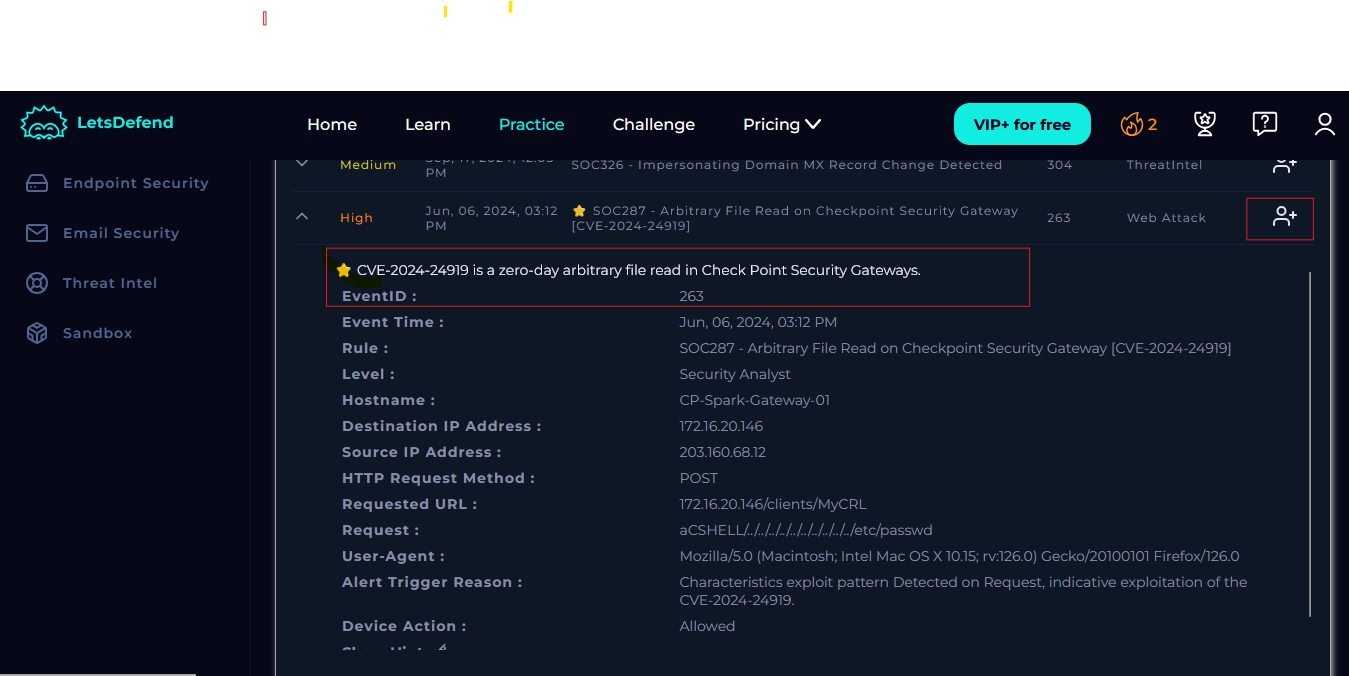 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Passo a passo de resposta a incidentes de SOC para a leitura arbitrária de arquivos CVE-2024-24919 em gateways Check Point, cobrindo detecção,…
 sarjanpatel22/siem-threat-detection-lab
Lab SIEM de equipe azul: Wazuh 4.7.5 detectando 7 ataques simulados (SSH brute force, Slowloris DoS / CVE-2007-6750, ataques web) com mapeamento…
 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
Conjunto de regras Sigma para detectar tentativas de exploração das vulnerabilidades de path traversal do Apache CVE-2021-41773 e CVE-2021-42073 por…
 pinaraltinok/log4shell-attack
Modelagem e Detecção de Ataques em Múltiplos Estágios do Log4Shell para CVE-2021-44228
 dfs333/trivysupplychainanalysis
Reconstrução formalmente verificada e quantitativa do ataque à cadeia de suprimentos do GitHub Actions do Trivy/TeamPCP (CVE-2026-33634): um modelo…
 24520597-blip/cve-2025-99999
PoC e IOCs para bypass crítico de autenticação HSM (CVE-2025-99999). Inteligência de ameaças para o setor financeiro.
 sohanbhowmik/cyberthreat_dbsproject
Conjunto de dados de inteligência de ameaças estruturado para rastrear vulnerabilidades CVE com pontuações CVSS, status KEV e datas de publicação.







