
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 arisharazakhan-cpu/dod-blue-team-network-lab
Alta fidelidade laboratório de segurança defensiva simulando uma rede corporativa alinhada ao DoD com Active Directory, segmentação VLAN,…

 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicadores de Comprometimento e orientações de hunting para CVE-2026-88771, uma injeção de comando não autenticada no Citrix NetScaler ADC e…
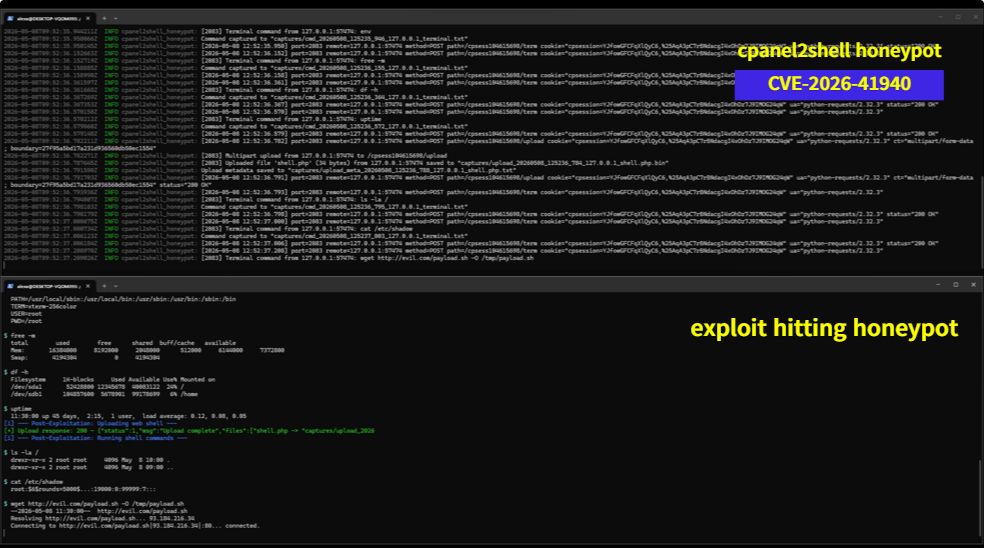 acuciureanu/cpanel2shell-honeypot
Um honeypot em Rust que simula uma instância vulnerável de cPanel/WHM para a CVE-2026-41940
 chinyemba-ck/moveit-cve-2023-34362
Uma apresentação em vídeo que analisa os detalhes técnicos, a escala e as lições a serem aprendidas com o MOVEit CVE-2023=3462 (Projeto Final de…
 akamai/akamai-security-research
Este repositório inclui código e IoCs que são o produto de pesquisas realizadas nas diversas equipes de pesquisa de segurança da Akamai.
 owasp/python-honeypot
OWASP Honeypot, Framework de Decepção Automatizada.
 nagwww/s3-leaks
Cronologia selecionada de configurações incorretas de buckets S3 da AWS, dados expostos e credenciais IAM vazadas, com links de incidentes para…
 defensepointsecurity/threat_note
# DPS' Lightweight Investigation Notebook
 bartblaze/yara-rules
Coleção de regras Yara privadas.
 spaceraccoon/manuka
Um honeypot modular de OSINT para defensores
 phype/telnet-iot-honeypot
Honeypot Telnet em Python para capturar binários de botnet
 mr-r3b00t/crime-mapper
Uma ferramenta para mapear crimes cibernéticos
 joesecurity/sigma-rules
Regras Sigma do Joe Security
 jepaynemsft/weffles
Crie um console rápido, gratuito e eficaz de Threat Hunting/Incident Response com Windows Event Forwarding e PowerBI
 corelight/community-id-spec
Um padrão aberto para aplicar hash a fluxos de rede, convertendo-os em identificadores, também conhecido como "Community IDs".
 invictus-ir/alfa
Ferramenta automatizada de análise forense para logs de auditoria do Google Workspace. Adquire todos os tipos de logs, mapeia eventos para o MITRE…
 mcp-shark/mcp-shark
Análise forense semelhante ao Wireshark para comunicações do Model Context Protocol Capture, inspecione e investigue todas as requisições e…







