
 #1
Ferramentas para coletar, analisar e operacionalizar feeds de ameaças, indicadores de comprometimento (IOCs) e tendências de ataque.
Recomendado pelo Kitploit

 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Modelo de ameaça e análise para CVE-2026-2256, uma vulnerabilidade de injeção de comandos no ms-agent, detalhando vetores de exploração e impacto…
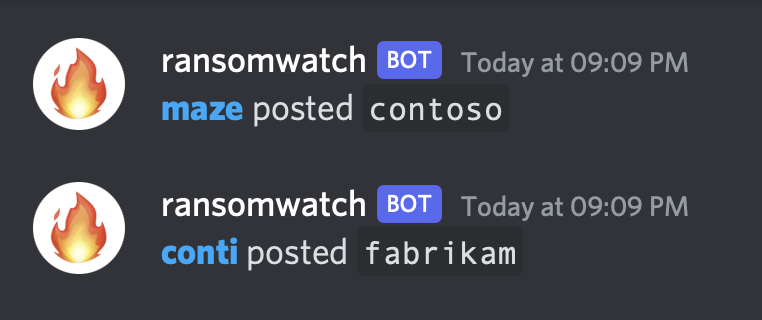 joshhighet/ransomwatch
o rastreador transparente de reivindicações de ransomware 🥷🏼🧅🖥️
 infokom-ki/zimbra-cve-2026-73570-rules
Regras de detecção do Wazuh para CVE-2026-73570, uma injeção de comandos do sistema operacional no Zimbra Collaboration Suite, monitorando logs de…
 0x0allenace/windows-malware-behavioral-analysis
Análise Comportamental de Malware de uma Amostra Simulada de Malware Windows Multi-Estágio usando FLARE-VM e REMnux. Investigação DFIR orientada por…
 pedramamini/awesome-yara
Uma lista selecionada de regras, ferramentas e pessoas incríveis do YARA.
 tmylla/awesome-llm4cybersecurity
Revisão sistemática e curada da literatura com mais de 756 artigos sobre aplicações de LLMs em cibersegurança, abrangendo inteligência de ameaças,…
 elastic/protections-artifacts
Conteúdo de detecção do Elastic Security para Endpoint
 rurik/noriben
Sandbox de análise de malware baseado em Python que se integra com o Sysinternals Procmon para coletar, analisar e relatar automaticamente…
 projectdiscovery/awesome-search-queries
Lista comunitária curada de consultas de pesquisa para vários produtos em múltiplos motores de busca.
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Conjunto de Ferramentas de Captura e Análise do Twitter
 cisco-talos/deceive
DECEIVE com Motor de Validação Integrada e Avaliativa (DECEIVE): Deixe um LLM fazer todo o trabalho difícil de honeypot!
 khashashin/ogi
Open Source Link Analysis & OSINT Framework

 visualbasic6/chatter
bot do telegram para monitoramento de internet e OSINT para windows
 danielcuthbert/trackers
Uma coleção de rastreadores online, redes de publicidade, coletores de telemetria e listas gerais de "nós gostamos de observar" para você usar e…
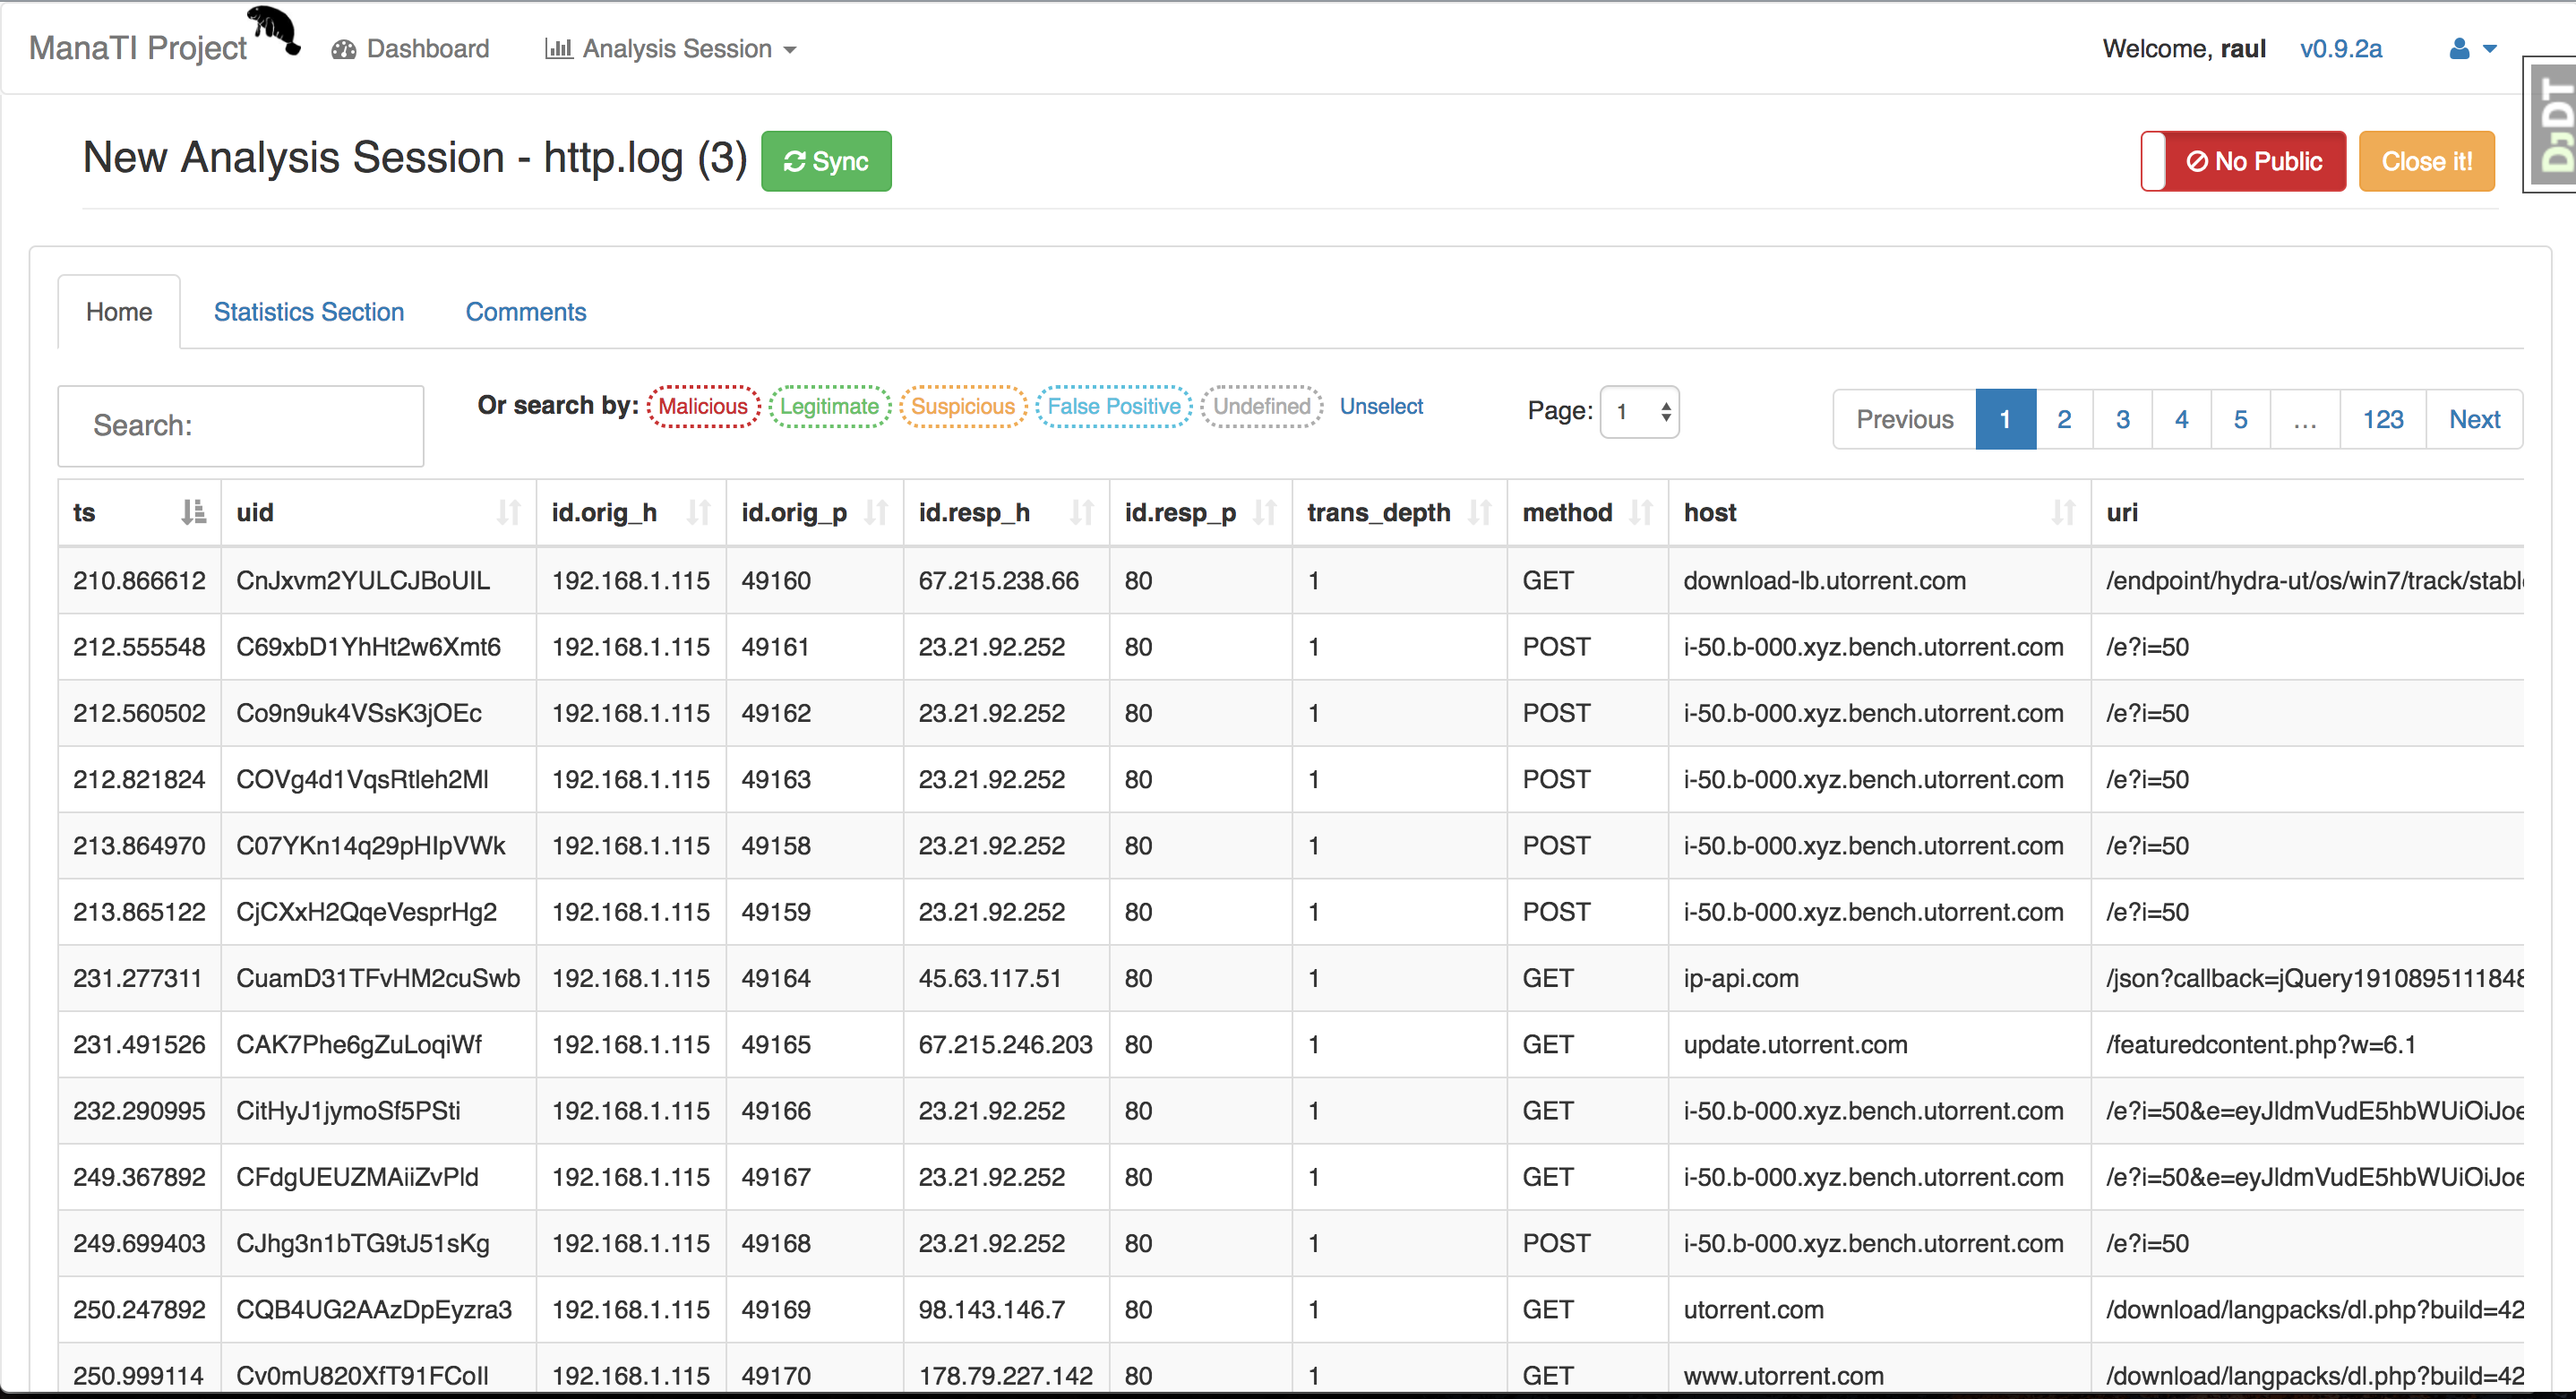 stratosphereips/manati
Uma ferramenta baseada na web para auxiliar o trabalho dos analistas de ameaças intuitivos.
 alt3kx/wafaray
Melhore sua detecção de malware com WAF + YARA (WAFARAY)
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence







