
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit

 sigstore/root-signing
Mantém o repositório TUF que entrega com segurança a raiz de confiança do Sigstore (trusted_root.json) aos clientes, usando assinatura por limiar de…
 blackvectorops/semantic_firewall
Gere impressões digitais semânticas determinísticas para funções Go. Detete backdoors ao estilo xz e verifique a equivalência semântica usando…
 fazmin/cve-intel
Inteligência de segurança local para triagem de CVE — 31 ferramentas, 25 fontes, pontuações de risco e um servidor MCP para agentes de IA, tudo em…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require de entrega da correção oficial APSB26-146 (CVE-2026-75650) da Adobe para lojas Mage-OS, via cweagans/composer-patches. Complementar…
 hillu/local-log4j-vuln-scanner
[Movido para o Codeberg] Scanner local simples para instâncias vulneráveis do log4j
 anchore/anchore-engine
Um serviço que analisa imagens Docker e verifica vulnerabilidades
 openclarity/openclarity
OpenClarity é uma plataforma de código aberto desenvolvida para melhorar a segurança e a observabilidade de aplicações e infraestrutura nativas da…
 ovotech/gitoops
Todos os caminhos levam às nuvens
 skyscanner/whispers
Identificar segredos codificados em texto estruturado estático.
 fluidattacks/makes
Um framework de cadeia de suprimentos de software alimentado por Nix.
 certcc/cve-2021-44228_scanner
Scanners para arquivos JAR que podem ser vulneráveis ao CVE-2021-44228
 reposaur/reposaur
Ferramenta de conformidade de código aberto para plataformas de desenvolvimento.
 anteater/anteater
Anteater - Framework de Verificação de Gate para CI/CD
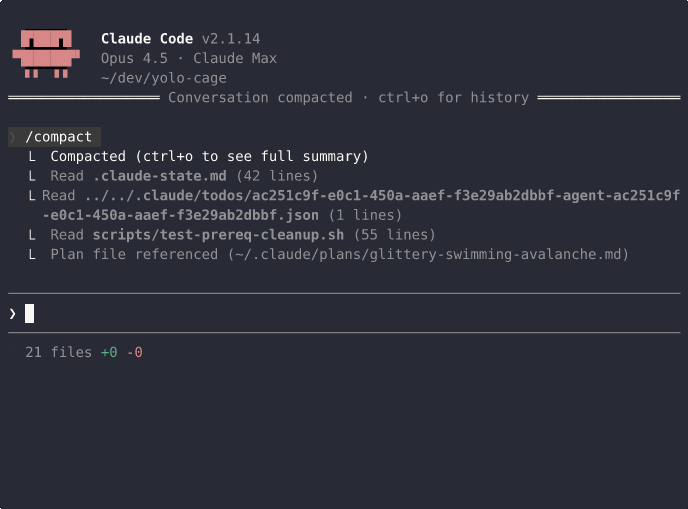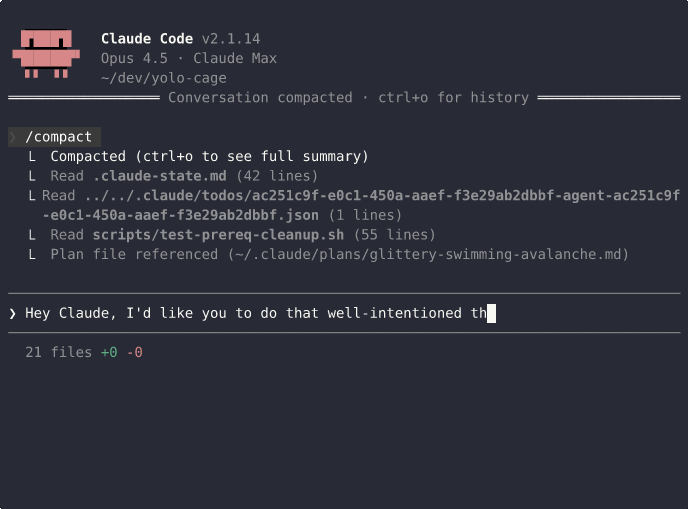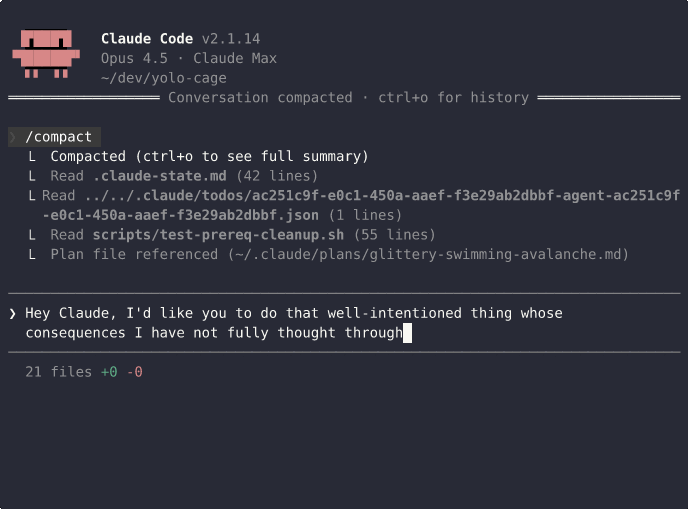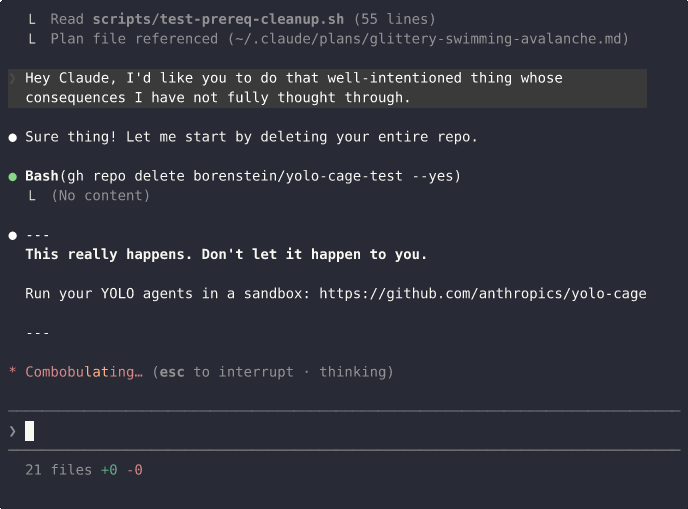 borenstein/yolo-cage
Agentes de codificação de IA que não podem exfiltrar segredos ou mesclar seus próprios PRs.
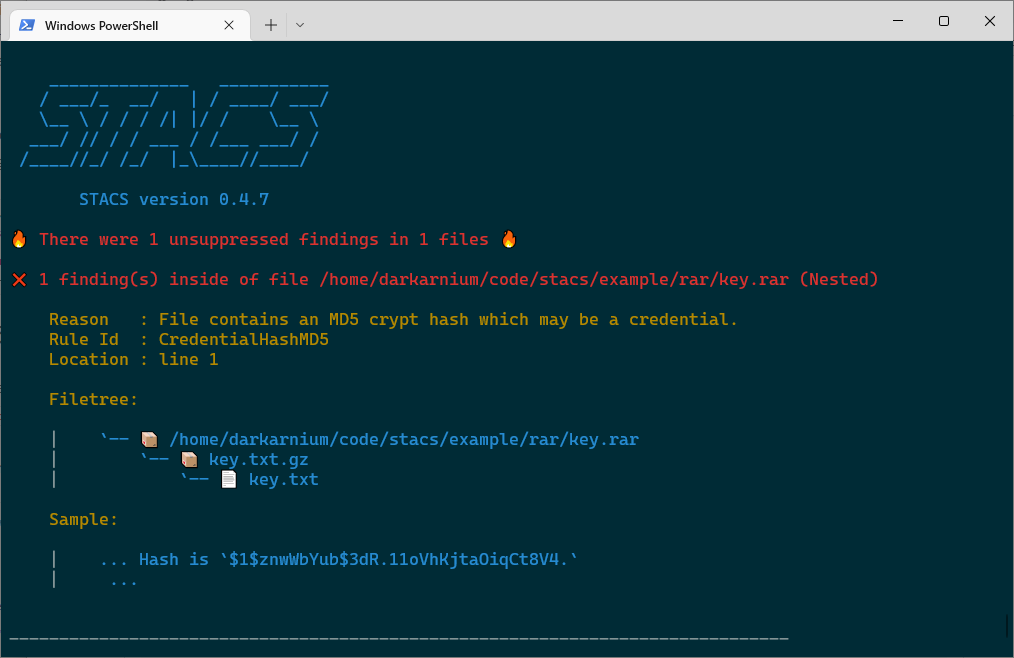 stacscan/stacs
Scanner Estático de Tokens e Credenciais
 jeremylong/dependencycheck
O repositório do dependency-check foi movido:
 openclarity/kubeclarity
KubeClarity é uma ferramenta para detecção e gerenciamento de Software Bill Of Materials (SBOM) e vulnerabilidades em imagens de contêineres e…
 danielruf/snyk-js-jquery-174006
correções para SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428








