
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
 dnszlsk/muad-dib
Detecção de ameaças em tempo real na cadeia de suprimentos npm/PyPI. Análise comportamental de cadeia, varredura de AST, feeds de IOC e mecanismo de…
 otsmane-ahmed/ci-supplychain-guard
Ferramenta de análise estática que detecta dependências maliciosas em pipelines CI/CD usando correspondência de padrões e análise AST, com um sistema…
 wspr-ncsu/mininode
Ferramenta CLI de análise estática que reduz a superfície de ataque de aplicações Node.js construindo gráficos de dependência e removendo módulos e…
 bio/vue-template-compiler-patched
Compilador de templates Vue 2.7.16 corrigido com correções para CVE‑2024‑6783 e CVE-2024-9506
 knqyf263/remic
Scanner de Vulnerabilidades para Detectar Vulnerabilidades Publicamente Divulgadas em Dependências de Aplicações
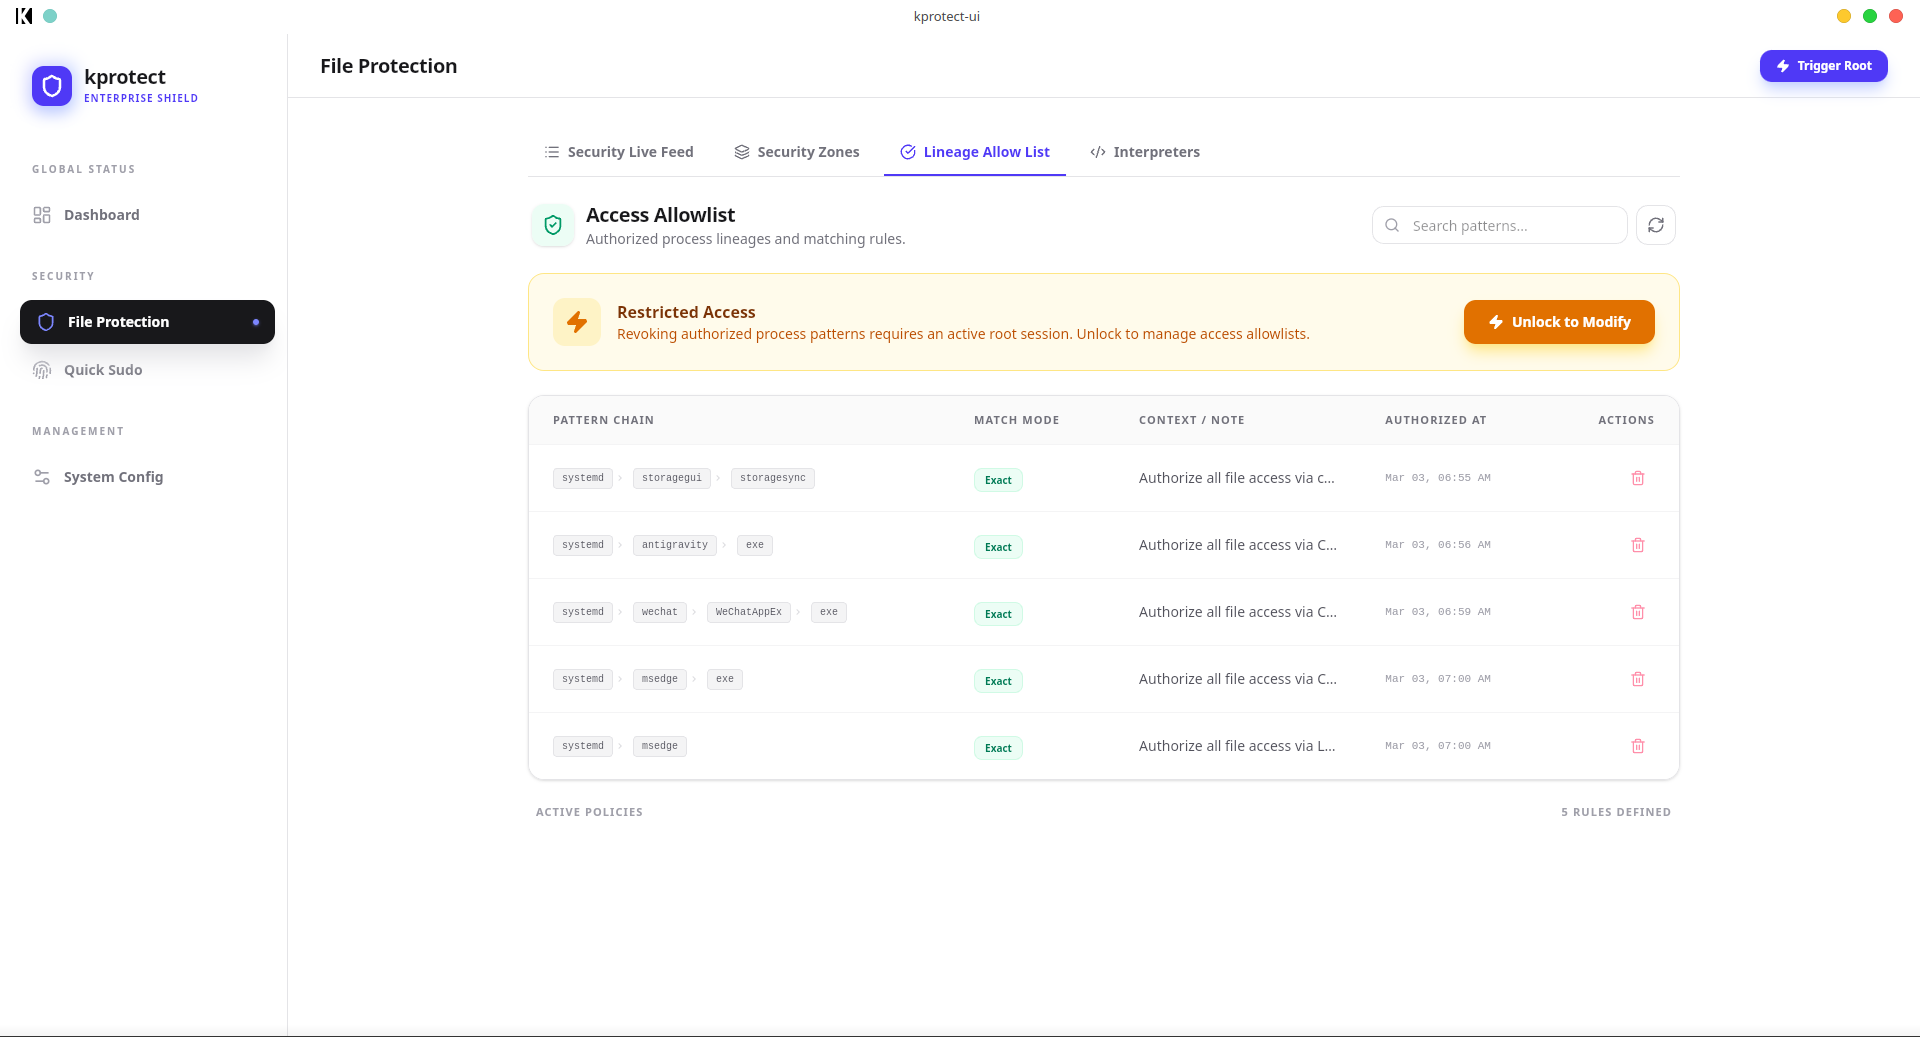 khoinp1012/kprotect
Mecanismo de segurança em nível de kernel usando eBPF-LSM para aplicar políticas de acesso a arquivos com base na linhagem de processos, protegendo…
 ny1024/clawguard
Kit de segurança modular para agentes autônomos, fornecendo análise estática, auditoria de configuração, monitoramento em tempo de execução e…
 scopeblind/scopeblind-gateway
Fail-closed Cedar policy gate plus signed receipts for AI agent tool calls. npx protect-mcp
 xtuc/airgap
Segurança para a era moderna da IA: defenda-se contra agentes de IA maliciosos e pacotes npm mal-intencionados
 edera-dev/cve-tarmageddon
Demonstração do CVE-2025-62518: uma vulnerabilidade crítica de substituição do tamanho do cabeçalho estendido PAX em tokio-tar e bibliotecas tar…
 nationwide-group-oss/cryptoptic
Scanner baseado em CodeQL que inventaria chamadas de funções criptográficas em repositórios e organizações do GitHub, produzindo um Cryptographic…
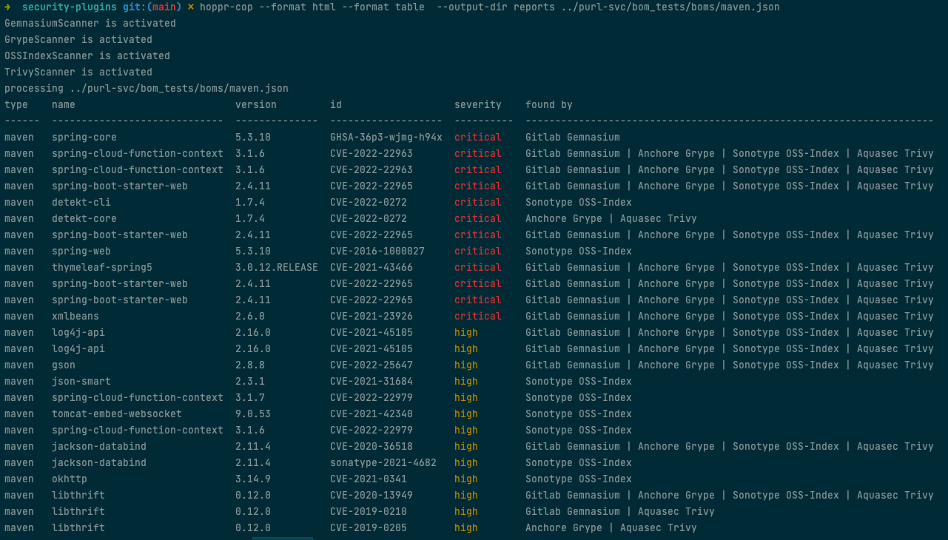
 hoppr/hoppr-cop
Agrega dados de vulnerabilidade de múltiplas bases de dados em SBOMs CycloneDX, gerando relatórios VEX, HTML e compatíveis com GitLab deduplicados…
 rapticore/orenpmguard
Defesa contra o Ataque à Cadeia de Suprimentos Shai-Hulud
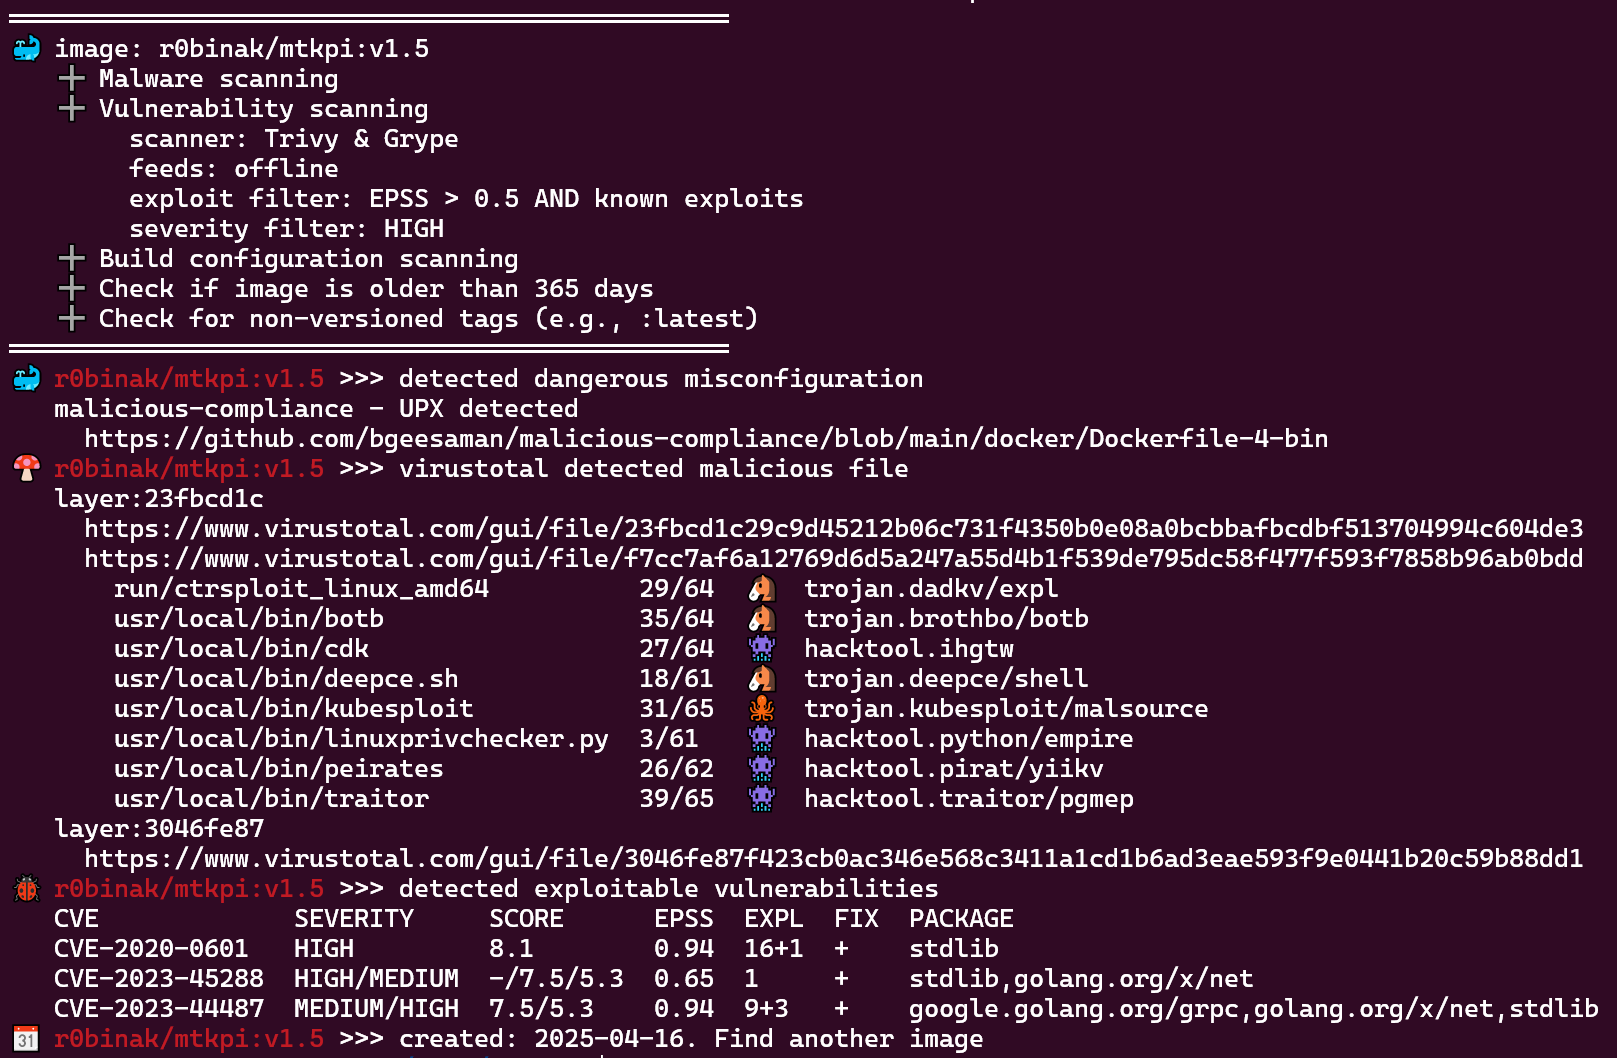 ecomtech-oss/pisc
Verificador de Segurança de Imagem OCI Pública (imagem docker)
 ammaraskar/vscode-github-token-grab-extension
Extensão para capturar token do GitHub a partir do VSCode
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Operador Kubernetes para Garantia de Imagens
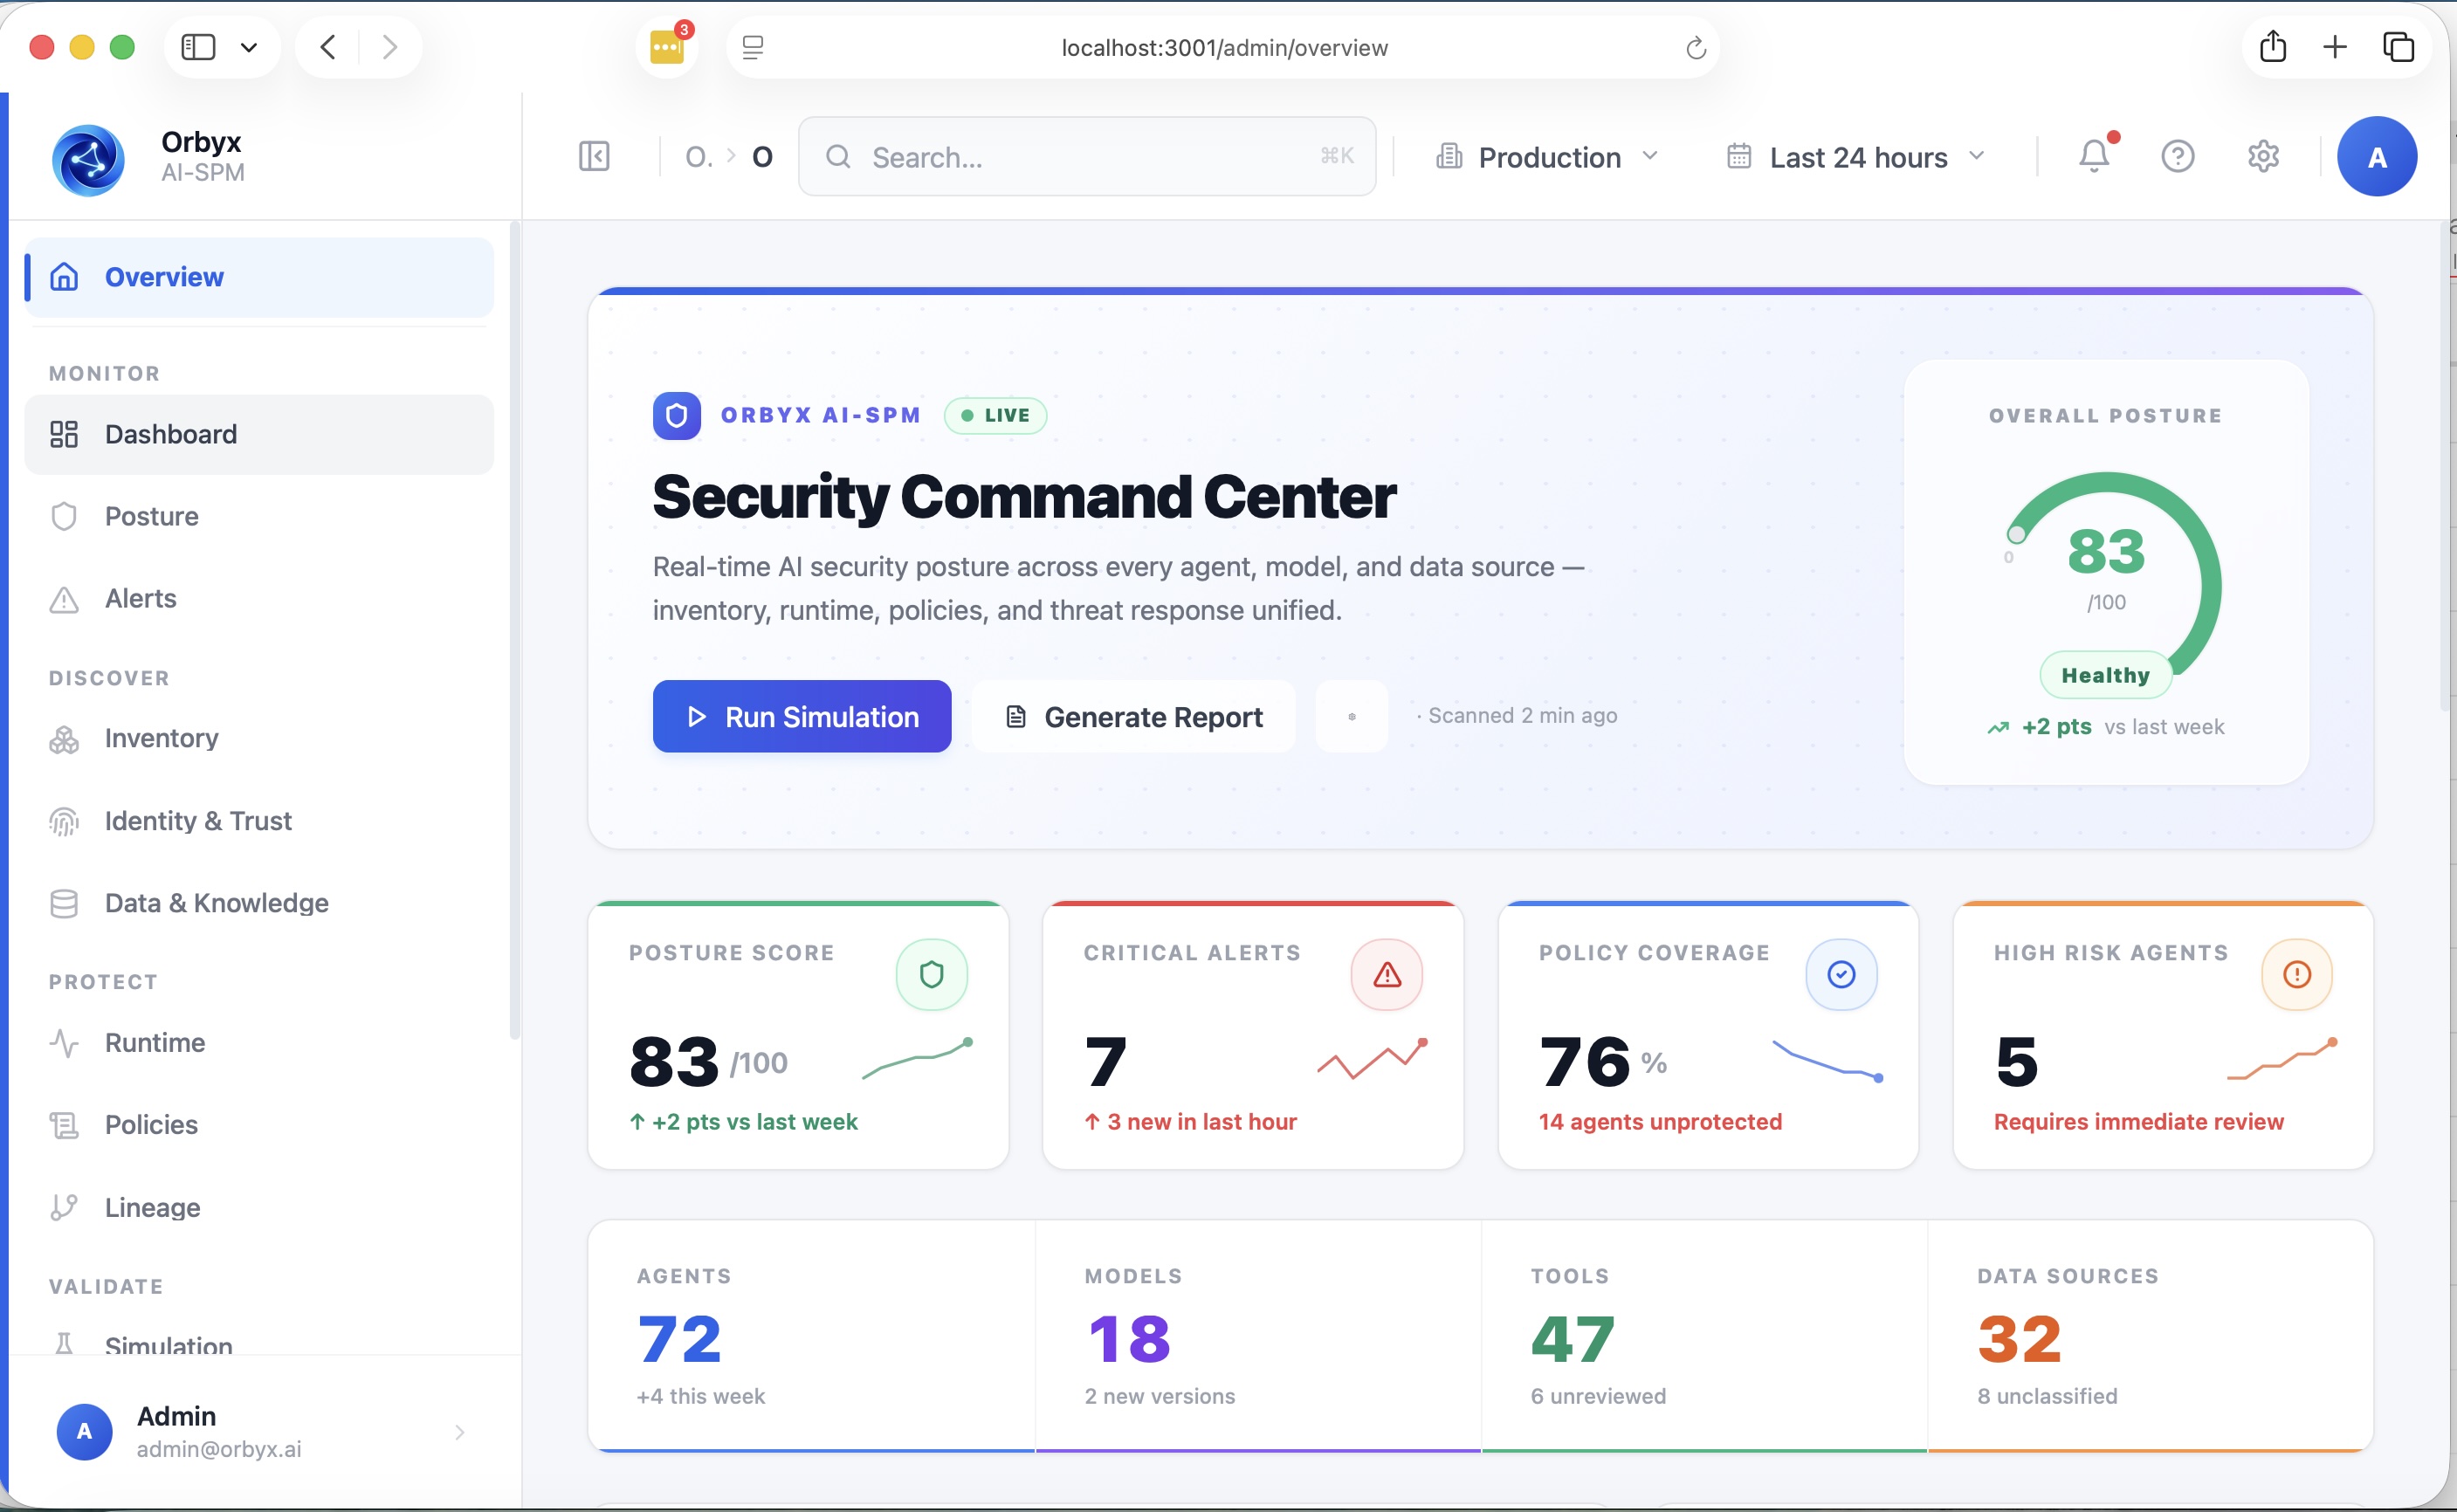 dshapi/ai-spm
Este projeto open source dedicado à implementação de AI-SPM em nível empresarial. Ao fazer isso, as organizações podem proteger proativamente seus…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Escalação de Privilégios Local via preservação de SUID/SGID durante extração de arquivos








