
 #1
Ferramentas de varredura de dependências, geração de SBOM, integridade de pacotes e risco da cadeia de suprimentos.
Recomendado pelo Kitploit
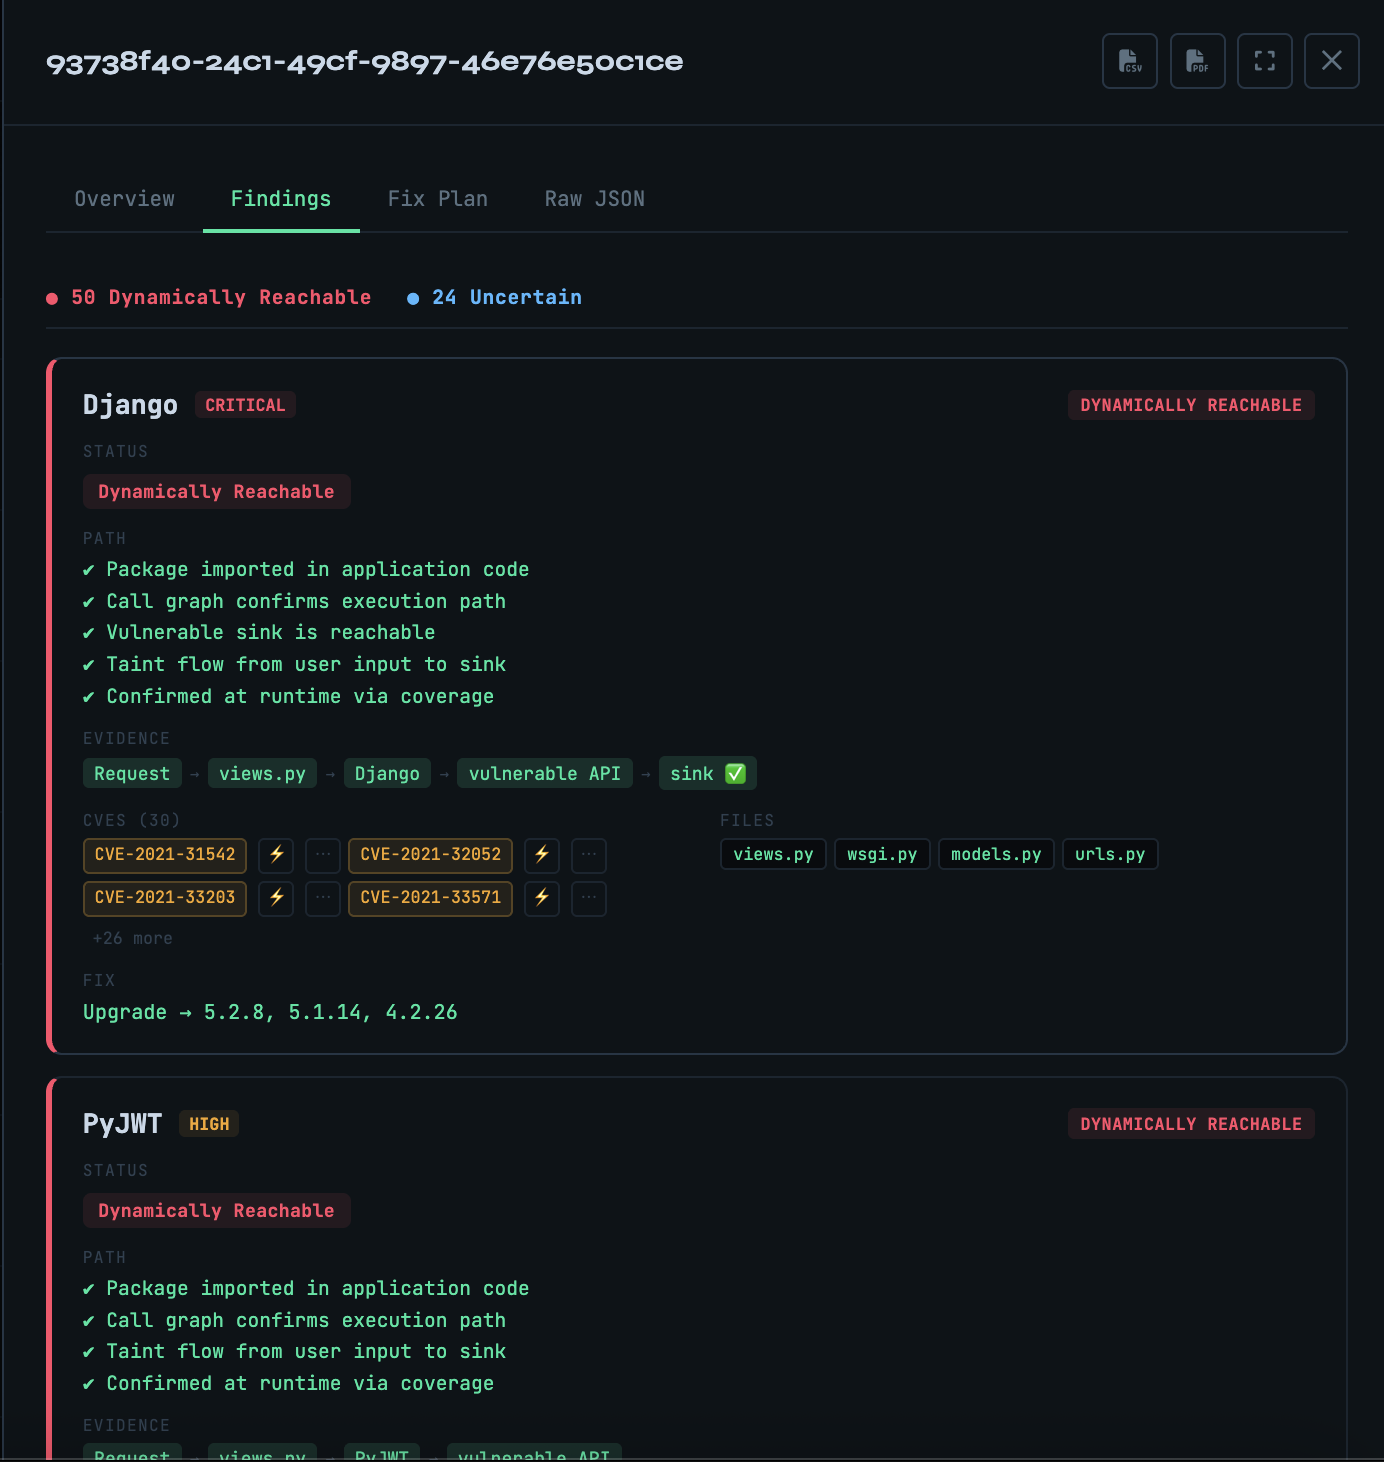
 owasp/vulnreach
Runtime-aware SCA — prova quais CVEs são realmente alcançáveis, não apenas instaladas.
 owasp/wrongsecrets-binaries
Código-fonte dos Binários do OWASP WrongSecrets
 synacktiv/gh-hijack-runner
Um script Python para criar um GitHub runner falso e sequestrar jobs de pipeline para vazar segredos de CI/CD.
 mubix/find-wsus
Ajuda defensores a encontrarem suas configurações de WSUS na esteira do CVE-2025-59287
 eskatos/creadur-rat-gradle
Apache RAT (Ferramenta de Auditoria de Lançamento) Plugin Gradle
 owasp/fiasse
Um Framework para Integrar Segurança de Aplicações na Engenharia de Software (FIASSE) usando o Modelo de Engenharia de Software Segurável (SSEM)
 robert-auger/safer-dependencies
Camada automatizada de segurança de dependências para assistentes de codificação de IA que audita pacotes em busca de CVEs, typosquats, abandono,…
 safeagent-beihang/clawguard
Enterprise AI agent security toolkit que fornece auditoria pré-execução, endurecimento de configuração, detecção de ameaças em tempo de execução e…
 owasp/owasp-aibom
Projeto OWASP que define um padrão de Lista de Materiais de IA (AIBOM) para documentar componentes de IA/ML, dependências e riscos da cadeia de…
 ntanwir10/guardscan
100% Gratuito e de Código Aberto • Varredura de Segurança com Foco em Privacidade e CLI de Revisão de Código com IA
 amalmurali47/hook
Hook para o PoC de exploração da CVE-2024-32002
 adamsjack711-ux/pkgxray
Segurança de pré-instalação para agentes de IA, pacotes npm e servidores MCP. Análise estática local zero-dep; varreduras normais nunca executam…
 murphysecurity/libwebp-checker
Uma ferramenta para encontrar libwebp vulnerável (CVE-2023-4863)
 ransomleak/training-application-security
Treinamento interativo de codificação segura com exercícios práticos SCORM cobrindo as vulnerabilidades web e de API do OWASP Top 10, exposição de…
 afine-com/glassworm-hunter
Detecta payloads de ataque à cadeia de suprimentos GlassWorm ao escanear extensões do VS Code, pacotes npm/PyPI e repositórios git em busca de…
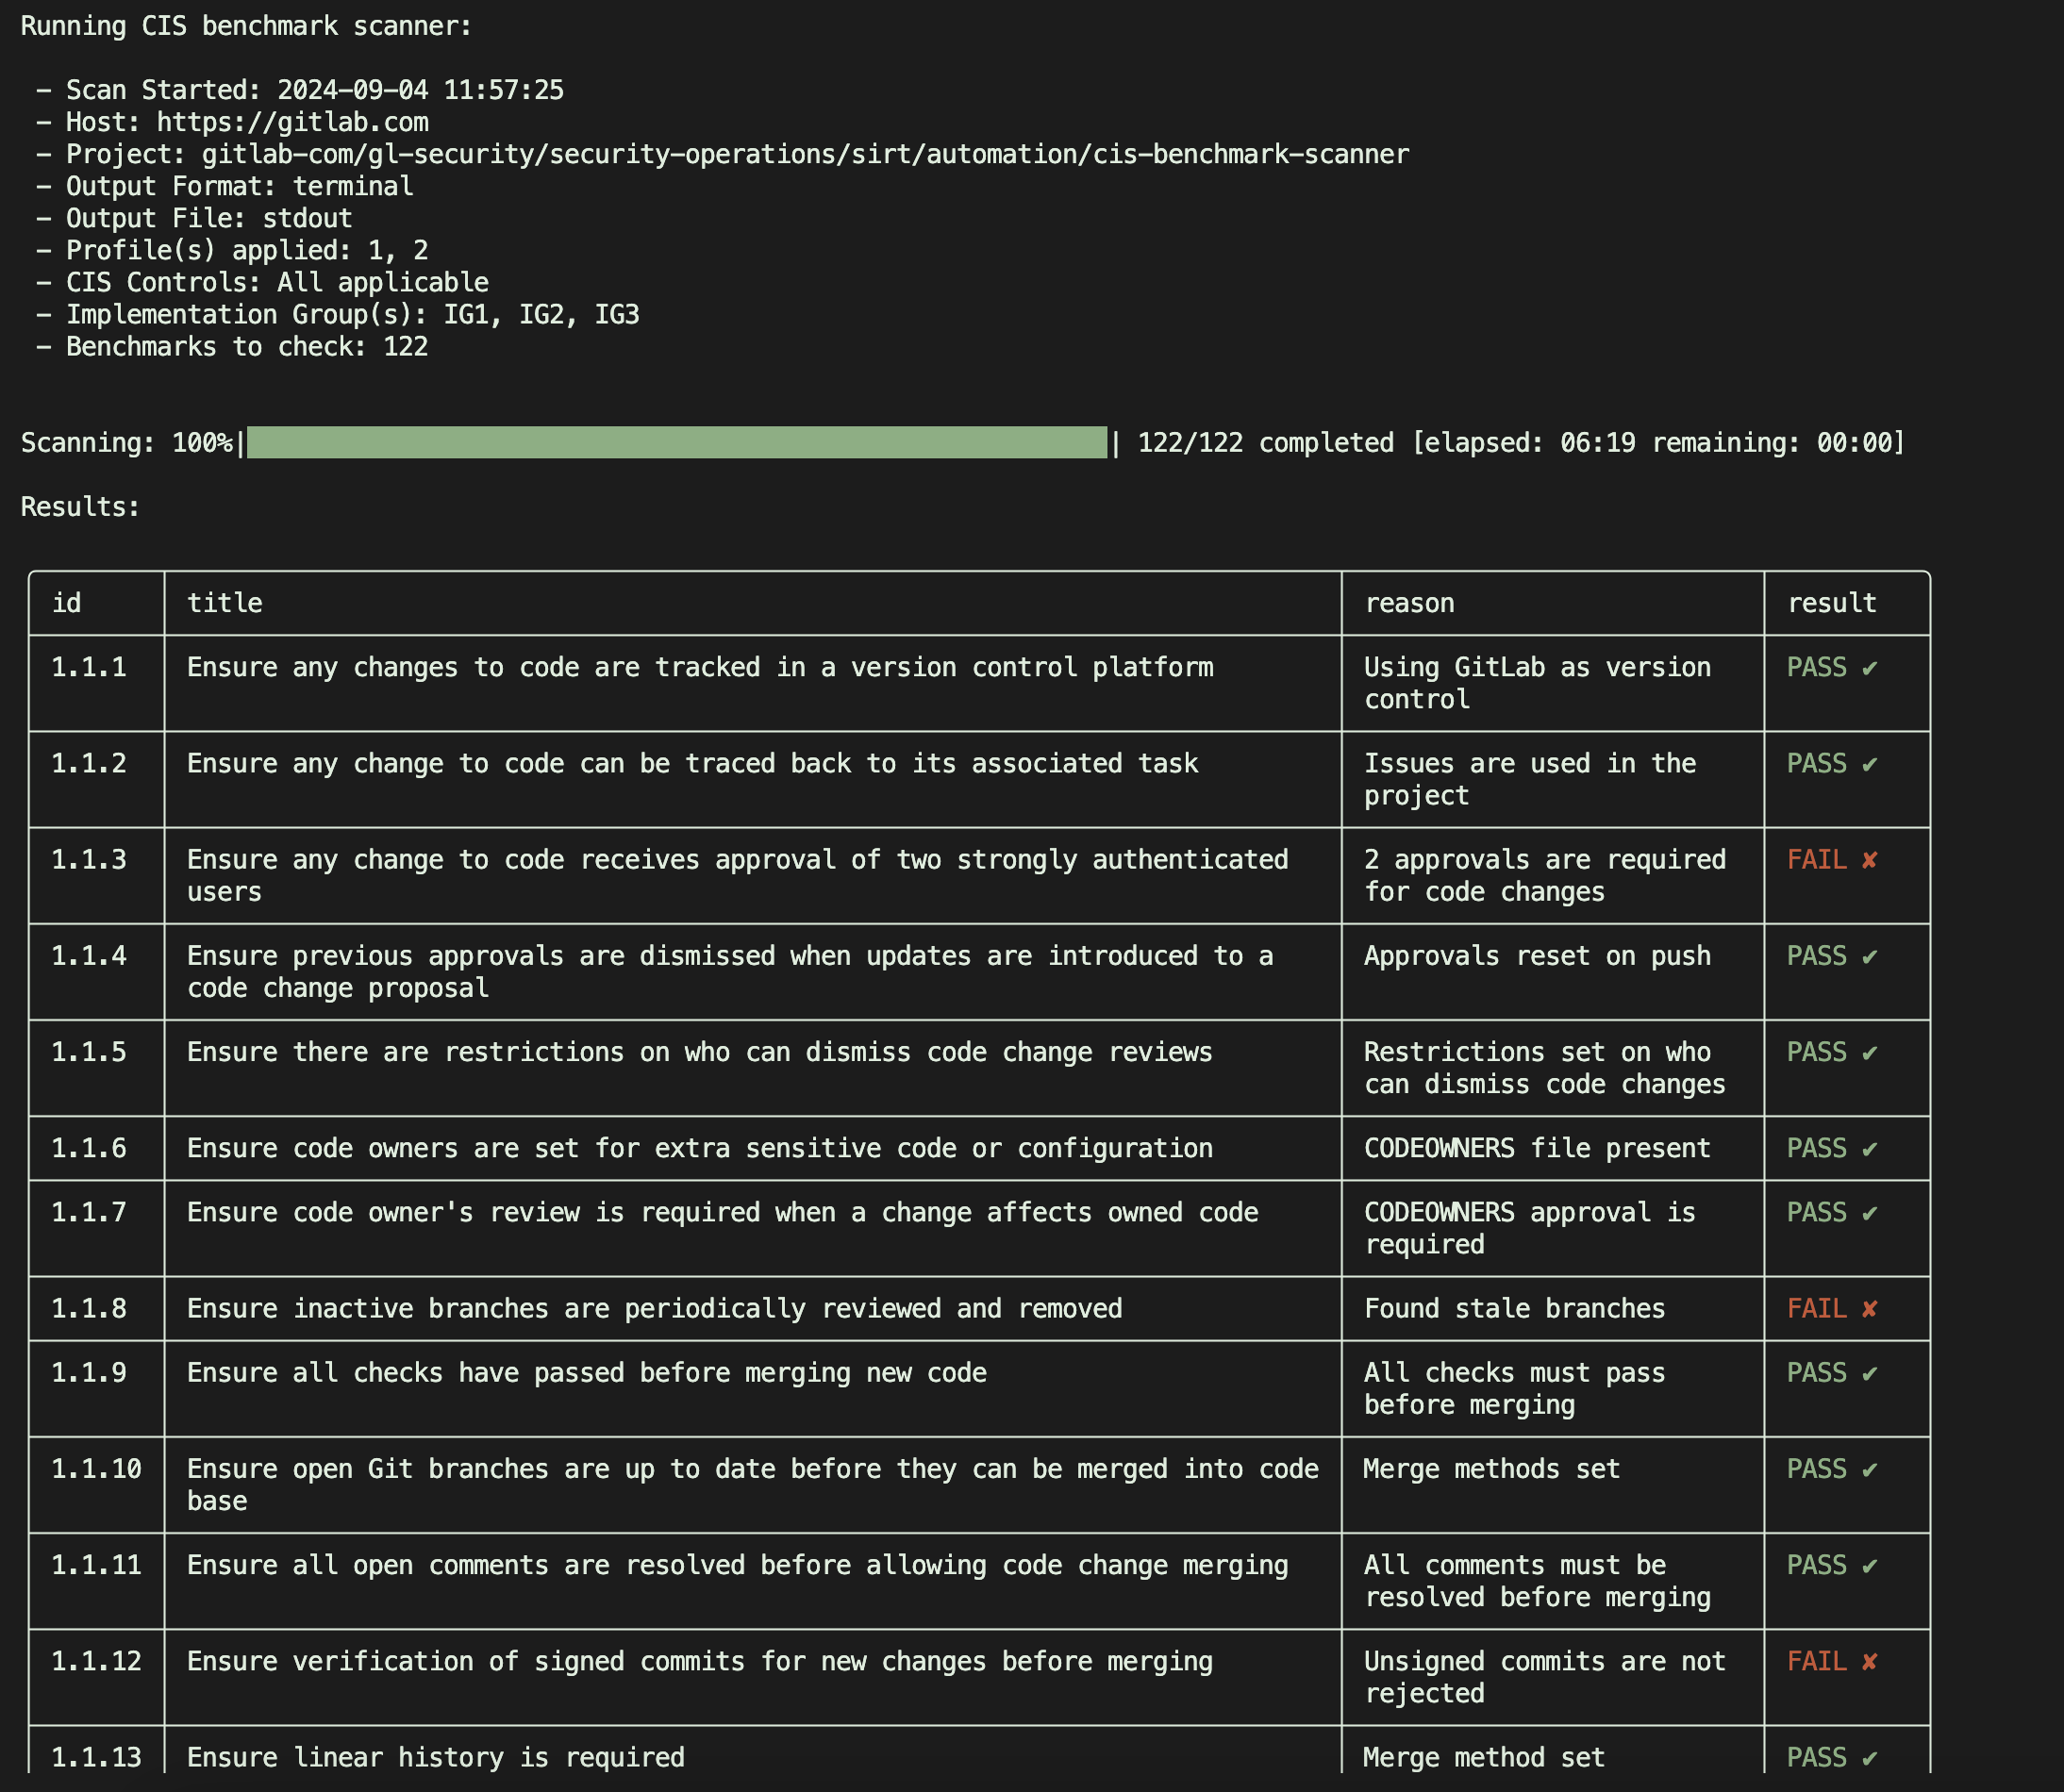
 gitlab-security-oss/cis/gitlabcis
Audita projetos do GitLab contra o CIS GitLab Benchmark por meio de verificações de API somente leitura, gerando relatórios JSON sobre conformidade e…
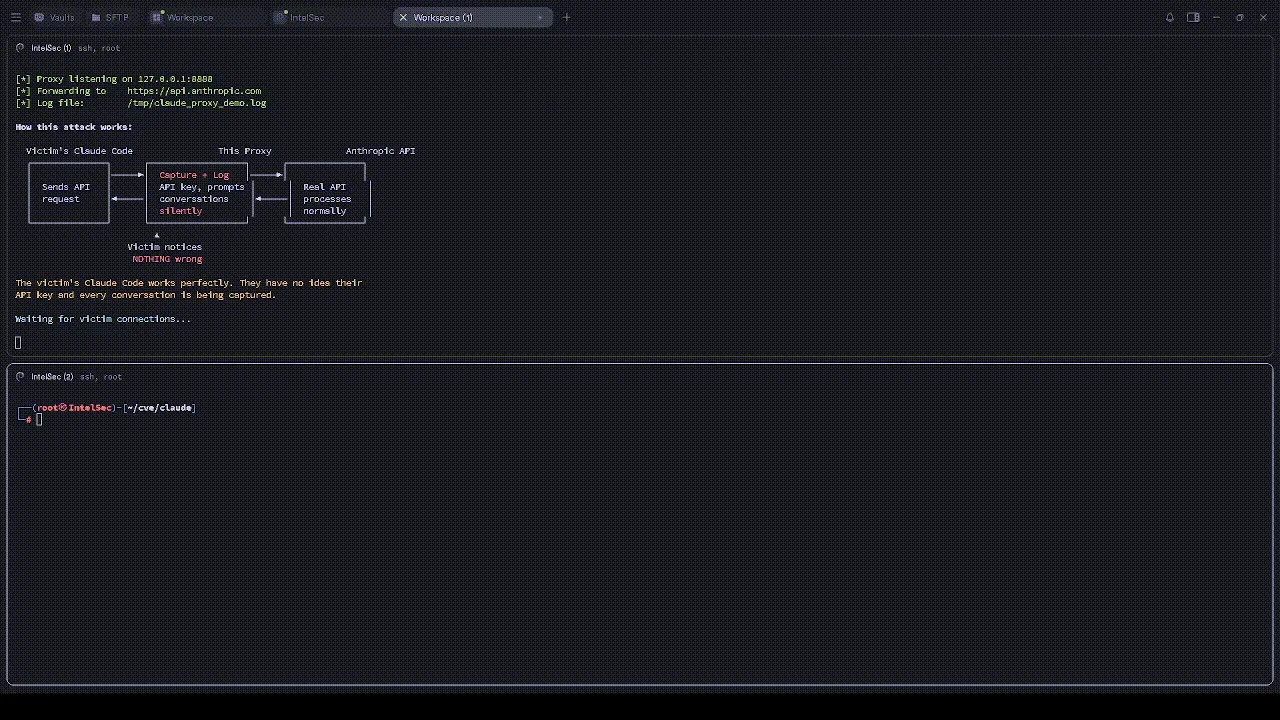 atiilla/cve-2026-21852-poc
Demonstração educacional de três vulnerabilidades do Claude Code (bypass de hooks, injeção de MCP, exfiltração de chaves de API) com servidor…
 simplylu/cve-2021-42694
Gere arquivos maliciosos usando o ataque homoglífico recentemente publicado (CVE-2021-42694)








