
 #1
Ferramentas de descoberta de subdomínios, DNS brute-force, transparência de certificados e enumeração de ativos.
Recomendado pelo Kitploit

 moon1705/easy_security
Projeto com sublist3r, massan, CVE-2018-15473, ssh bruteforce, ftp bruteforce e nikto.
 nocomp/cve-2025-29927-scanner
script em python para avaliar se você está vulnerável ou não ao next.js CVE-2025-29927
 foxvr-sudo/bugbounty-arsenal-resources
Checklists e modelos para programas de bug bounty. Licenciado sob MIT.
 opsecramdan/react2shell-cve-2025-55182
Framework de exploração automatizada para CVE-2025-55182 (RCE no Next.js) com enumeração de subdomínios, varredura de vulnerabilidades, geração de…
 shamo0/cve-2021-44228
ferramenta de varredura log4shell (CVE-2021-44228)
 jhaddix/lazyrecon
Este script destina-se a automatizar o seu processo de reconhecimento de forma organizada.
 shifa123/cve-2020-13942-poc-
CVE-2020-13942 POC + Script de Automação
 spyboy-productions/cloakquest3r
Ferramenta de pesquisa de segurança de código aberto para identificar a exposição do IP de origem de sites protegidos pelo Cloudflare e serviços…
 k8gege/ladon
Ladon é um grande scanner de penetração de rede interna, com plugins PowerShell, Cobalt Strike, carregamento em memória e varredura sem arquivos.…
 hunxbyts/ghosttrack
Ferramenta útil para rastrear localização ou número de celular
 bountystrike/bountystrike-sh
Pipeline de bug bounty do pobre (rico?) https://dubell.io
 lockfale/osint-framework
Estrutura selecionada de ferramentas e recursos OSINT gratuitos para coleta de inteligência de fontes públicas, organizada por categoria com…
 thewhiteh4t/finalrecon
Ferramenta automatizada de reconhecimento web que fornece análise de cabeçalhos, enumeração de DNS, descoberta de subdomínios, varredura de…
 1n3/sn1per
Plataforma automatizada de testes de penetração e gestão de superfície de ataque. Recon, scan, exploit, report - 600+ exploits, 90+ integrações, 10K+…
 owasp/nettacker
Framework Automatizado de Testes de Penetração - Scanner de Vulnerabilidades Open-Source - Gerenciamento de Vulnerabilidades
 shuvonsec/claude-bug-bounty
Kit de caça a bug bounty com tecnologia de IA que funciona com ou sem assinatura.
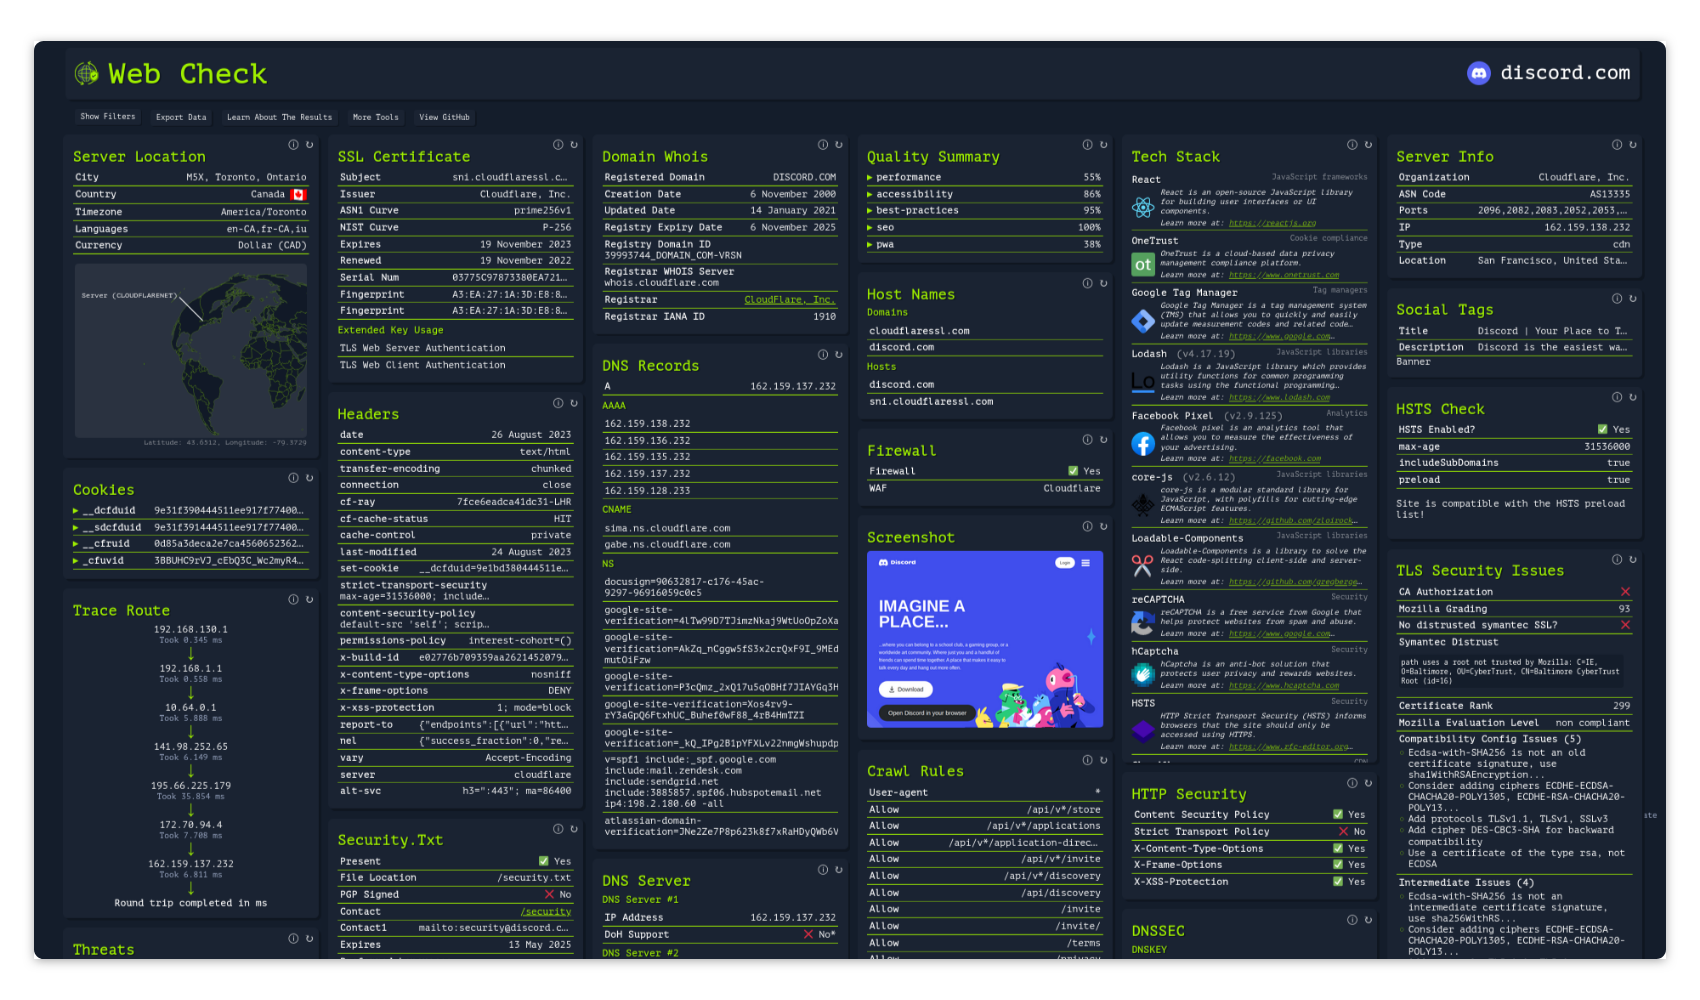 lissy93/web-check
🕵️♂️ Ferramenta OSINT all-in-one para analisar qualquer site
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites








