
 #1
Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.
Recomendado pelo Kitploit
 shubhamshubhankar/autosource
Framework automatizado de análise estática de código integrado com SonarQube para detecção precoce de vulnerabilidades no código fonte, através da…
 samsung/utopia
Geração automatizada de drivers de fuzz baseada em UT
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 clearbluejar/ghidrecomp
Python Command-Line Ghidra Decompiler
 agrawalsmart7/scodescanner
Scanner de análise estática de linha de comando que detecta vulnerabilidades críticas em código-fonte PHP e YAML usando regras semgrep…
 advanced-threat-research/creosote
Creosote é a nossa solução para buscar pela vulnerabilidade em tarfile descrita por CVE-2007-4559.
 airbus-cert/vbsparkle
Desofuscador fonte-a-fonte para VBScript e VBA com avaliação parcial
 chris-anley/cq
CQ, um scanner de segurança de código

 gitlab-org/security-products/sast-rules
Repositório de regras Semgrep selecionado para SAST do GitLab, fornecendo padrões de análise estática para detectar vulnerabilidades de segurança em…
 coffeeandsecurity/dakshscra
Ferramenta de análise estática de código consciente de frameworks para revisão automatizada de código-fonte com regras específicas de plataforma,…
 dmdhrumilmistry/security-harness
Harness de revisão estática de segurança de aplicações multiagente para agentes de codificação com IA: mapeia bases de código, caça classes de…
 nccgroup/cq
Scanner rápido de segurança de código projetado para revisão manual de segurança por especialistas. Gera resultados com referência de linha em…
 vusec/ghostrace
Ferramenta de prova de conceito e análise estática para encontrar gadgets de condição de corrida especulativa (SCUAF) no kernel Linux. Inclui um…
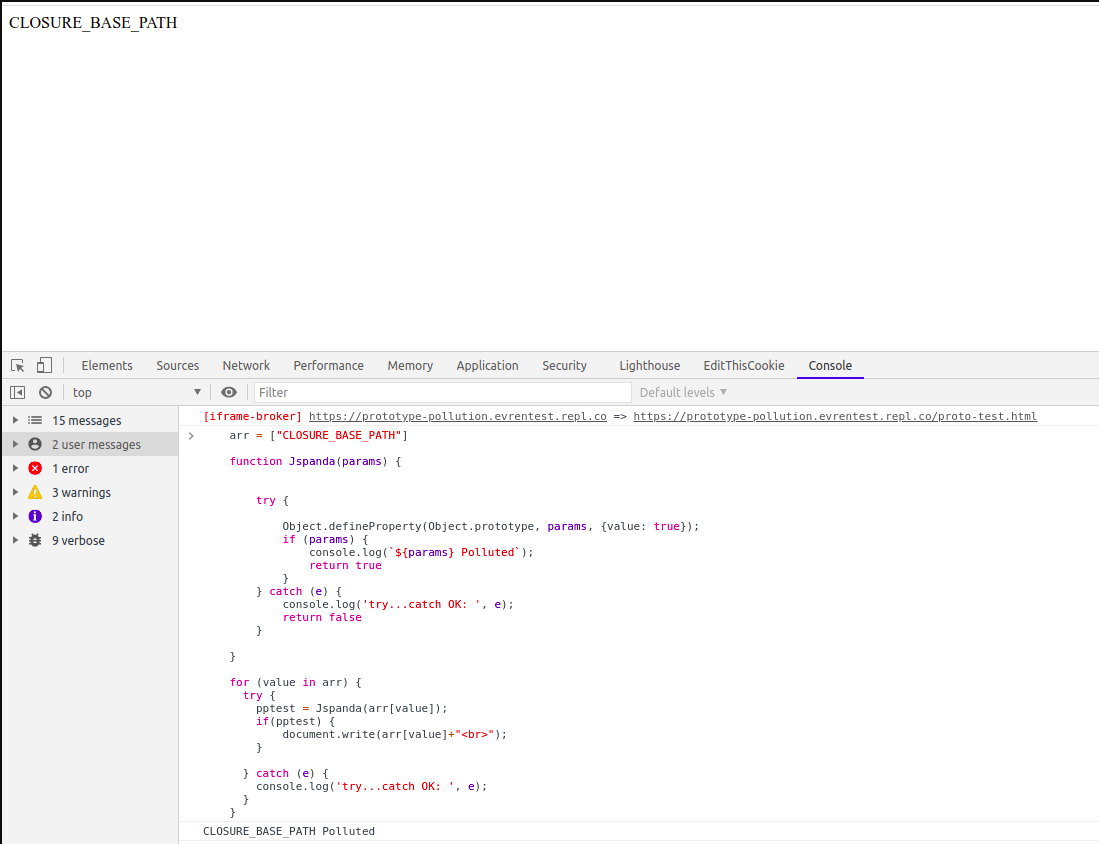 redsection/jspanda
scanner de vulnerabilidade de poluição de protótipo no lado do cliente

 whitesquirrell/c0devari4nt
Uma ferramenta de análise de variantes e visualização que examina bases de código em busca de vulnerabilidades semelhantes
 kc57/awesome-pentest
Uma lista de ferramentas e recursos incríveis para testes de penetração.
 silverplate3/my-cves
CVEs que encontrei. writeups técnicos, exemplos de exploração e walkthroughs de sessões de fuzzing.








