
 #1
Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.
Recomendado pelo Kitploit
 owasp/riskassessmentframework
O Framework de Codificação Segura
 python-security/pyt
Uma Ferramenta de Análise Estática para Detectar Vulnerabilidades de Segurança em Aplicações Web Python
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit de Execução Remota de Código e contêiner vulnerável
 nccgroup/lightweight_static_analysis
Crie análises estáticas úteis e leves usando ferramentas de código aberto + um pouquinho do seu código
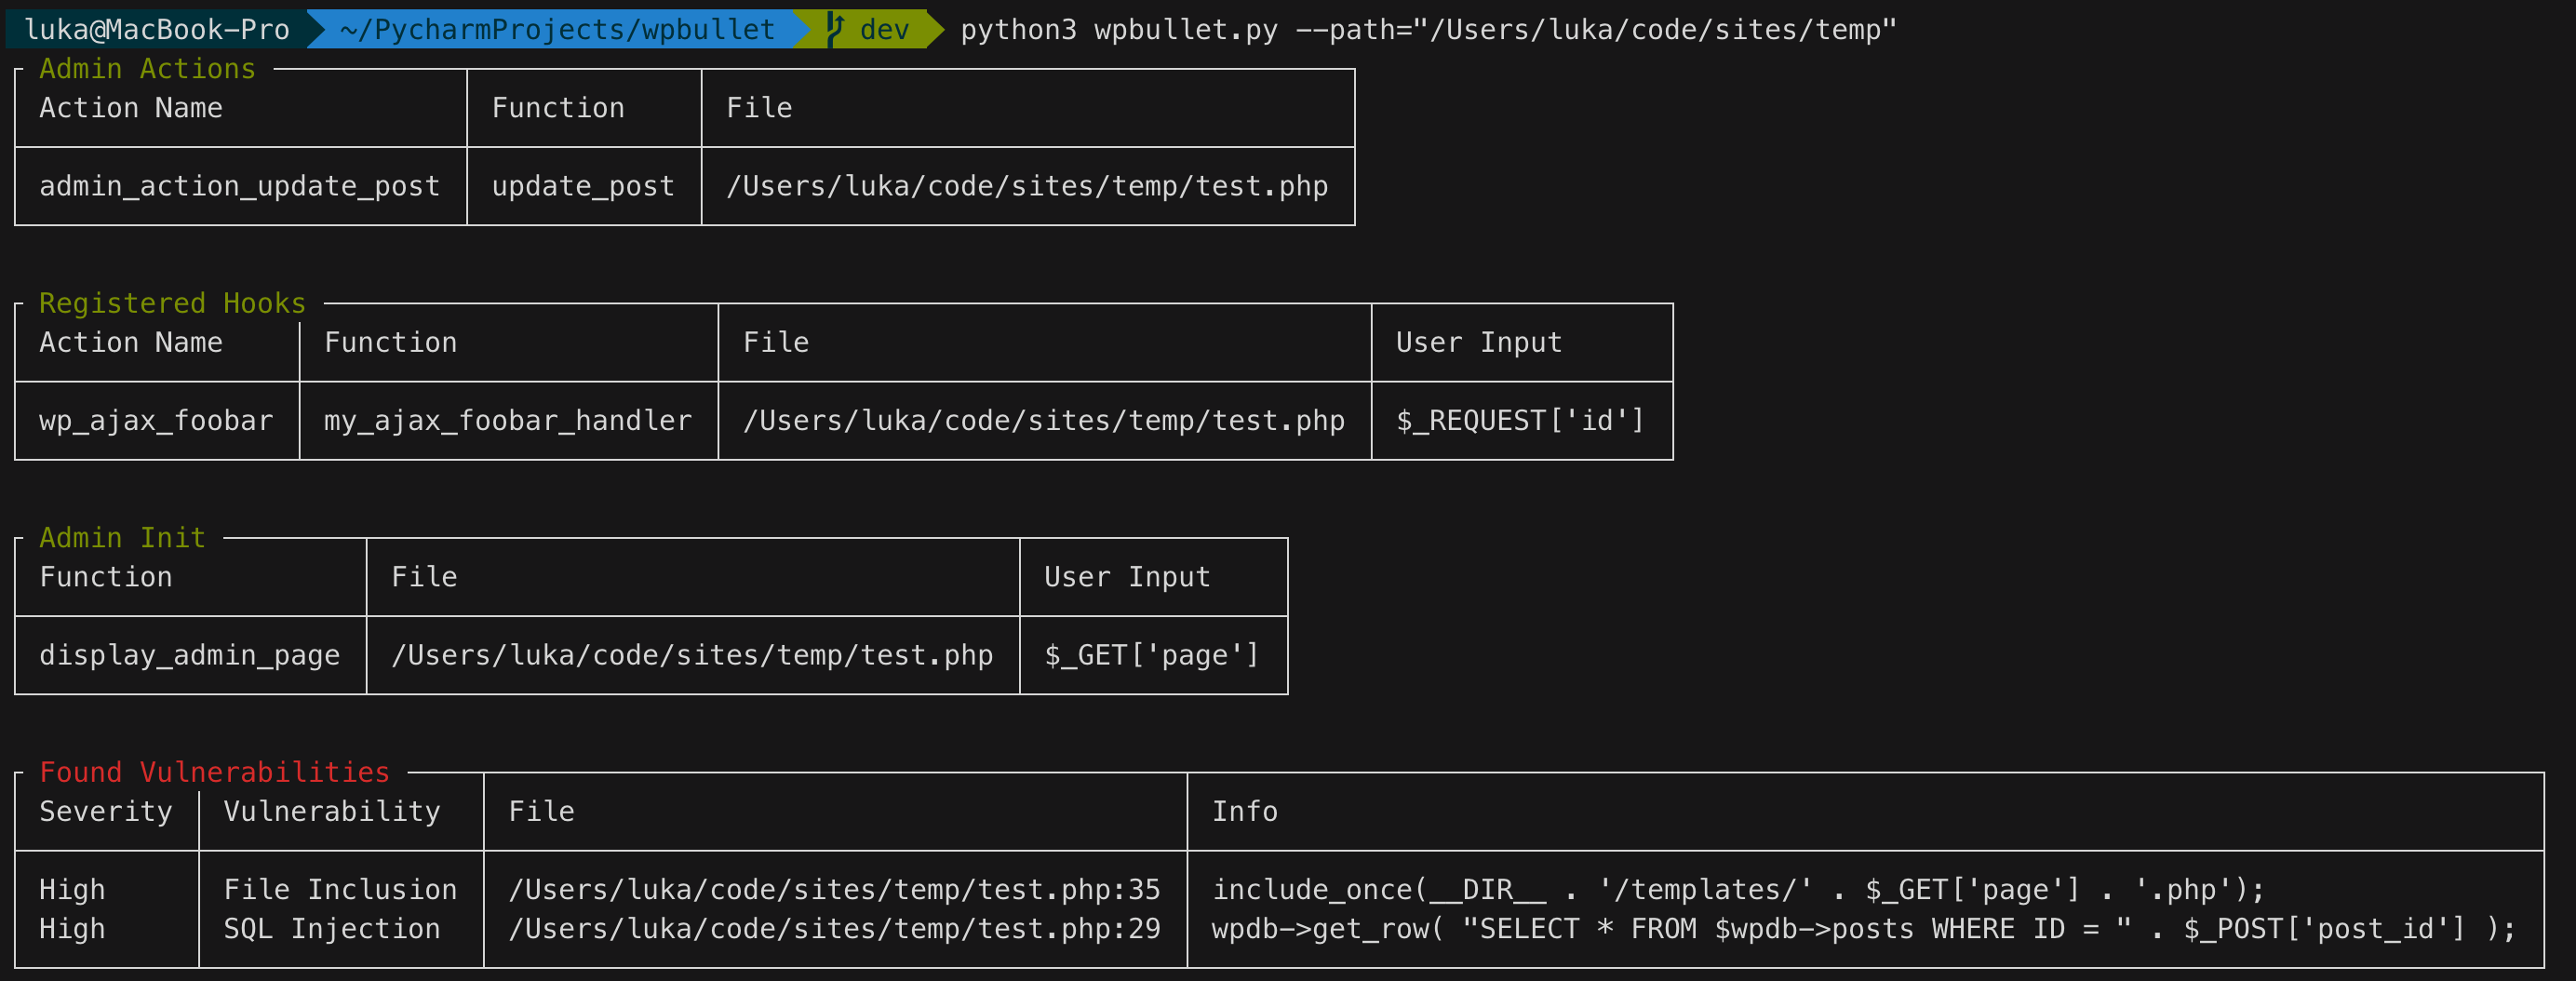 webarx-security/wpbullet
Uma análise estática de código para WordPress (e PHP)
 shubhamshubhankar/autosource
Framework automatizado de análise estática de código integrado com SonarQube para detecção precoce de vulnerabilidades no código fonte, através da…
 olacabs/jackhammer
Jackhammer - Uma ferramenta de avaliação/gestão de vulnerabilidades de segurança para resolver todos os problemas da equipe de segurança.
 nccgroup/glasgo
Ferramenta de análise estática para Go que verifica problemas de segurança usando uma AST.
 nccgroup/call_map
O desenvolvimento atual do Call Map ocorre em https://github.com/ajylee/call_map. O Call Map é uma ferramenta para navegar em grafos de chamadas…
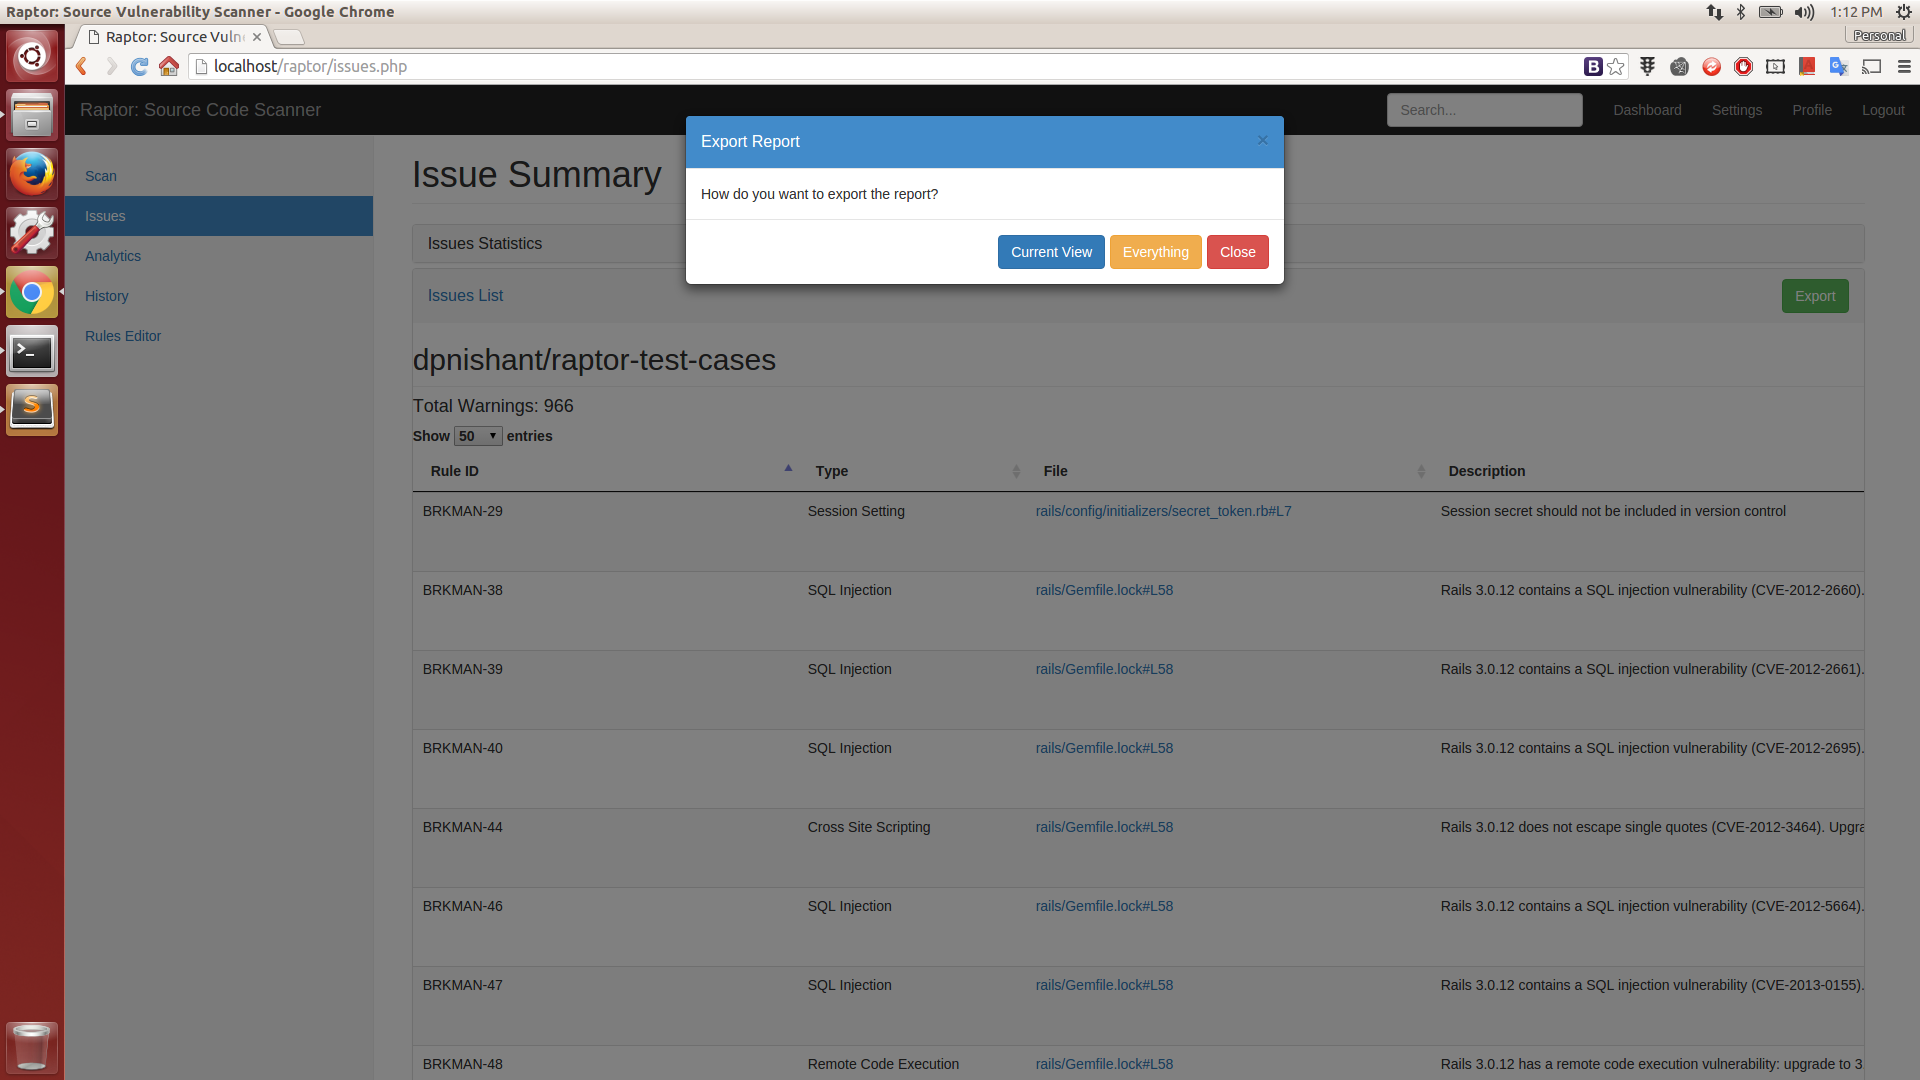 dpnishant/raptor
Scanner de Vulnerabilidades de Código Fonte Baseado na Web
 noveogroup/android-check
Plugin de análise estática de código para projeto Android. (Checkstyle, PMD)
 ockeghem/cve-2015-6835-checker
Script PHP para detectar CVE-2015-6835 (vulnerabilidade de desserialização de sessão) analisando o código fonte por chamadas inseguras a…
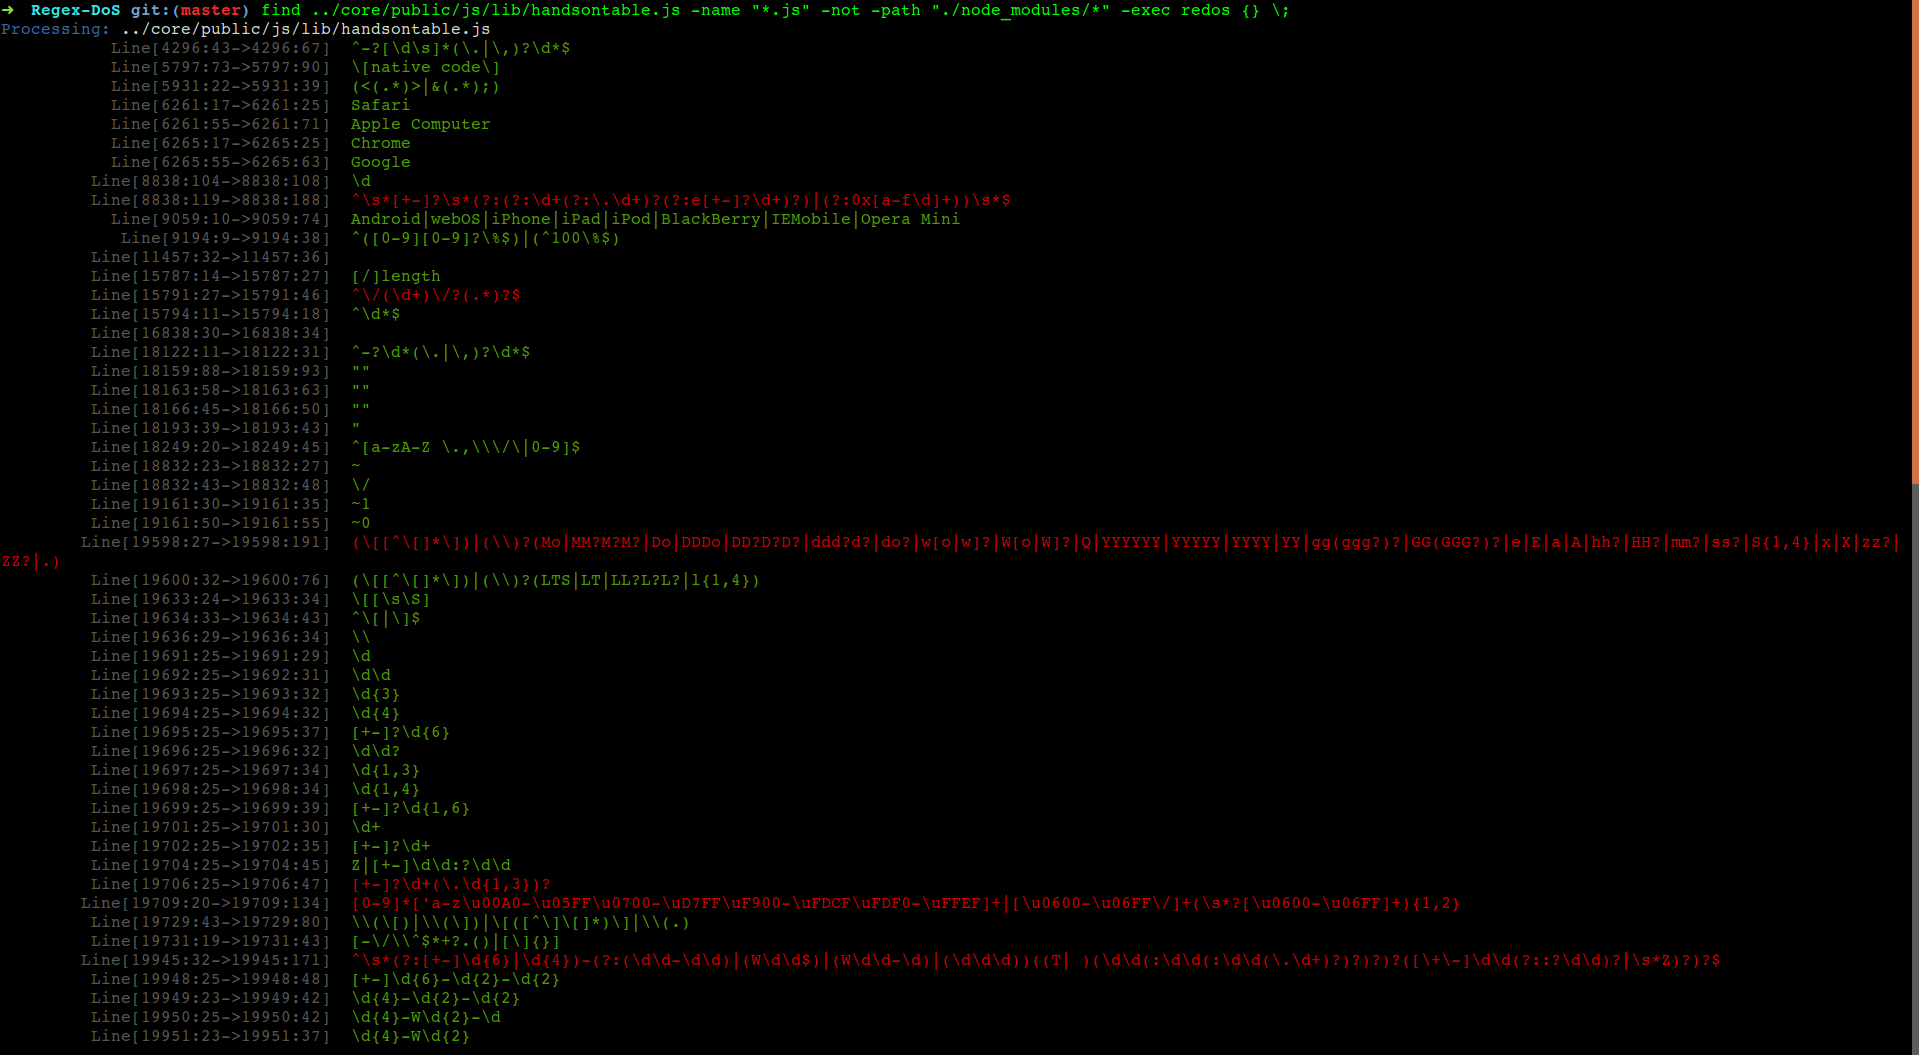 jagracey/regex-dos
:cop: :punch: Scanner de negação de serviço por RegEx (ReDoS)
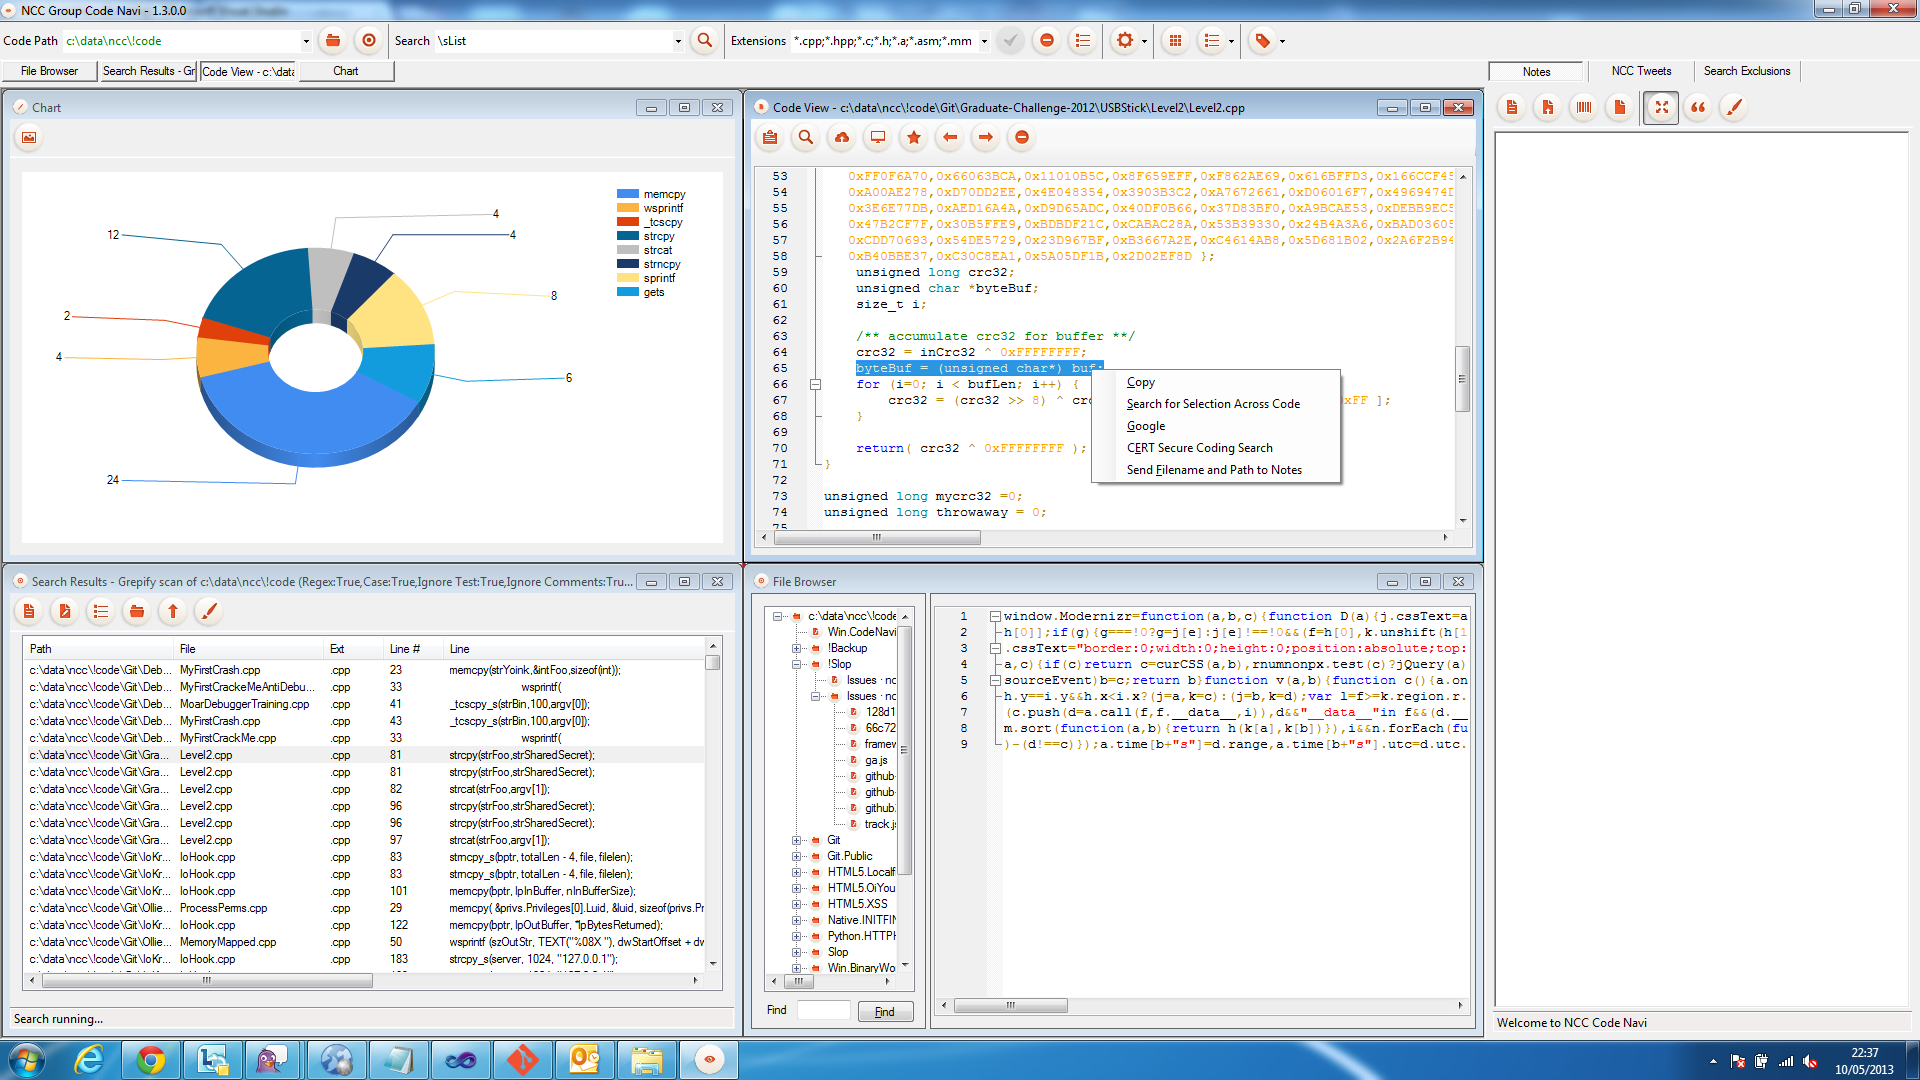 nccgroup/ncccodenavi
NCC Code Navigator
 bekk/retire.js
retire.js tem uma nova casa
 nccgroup/matt.net
Matt.Net é um simples wrapper de interface gráfica em torno da Ferramenta de Auditoria de Código CAT.NET da Microsoft.








