
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Categorias

Análise Estática de Código (SAST)

Ferramentas para examinar o código-fonte sem execução para encontrar falhas de segurança.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
semgrep preview#1

semgrep

GitHubsemgrep/semgrep
16.2khá 3 dias
codeql preview#2

codeql

GitHubgithub/codeql
10.2khá 1 dia
sonarqube preview#3

sonarqube

GitHubsonarsource/sonarqube
11.1khá 1 dia
infer preview#4

infer

GitHubfacebook/infer
15.7khá 2 dias
bandit preview#5

bandit

GitHubpycqa/bandit
8.2khá 1 mês
gosec preview#6

gosec

GitHubsecurego/gosec
8.9khá 1 dia
bearer preview#7

bearer

GitHubbearer/bearer
2.7khá 12 dias
horusec preview#8

horusec

GitHubzupit/horusec
1.3khá 3 anos
ApplicationInspector preview#9

ApplicationInspector

GitHubmicrosoft/applicationinspector
4.4khá 1 mês
njsscan preview#10

njsscan

GitHubajinabraham/njsscan
436há 1 mês
Mais recentesRelevânciaMais popularesAtualizadas recentemente
177 resultados
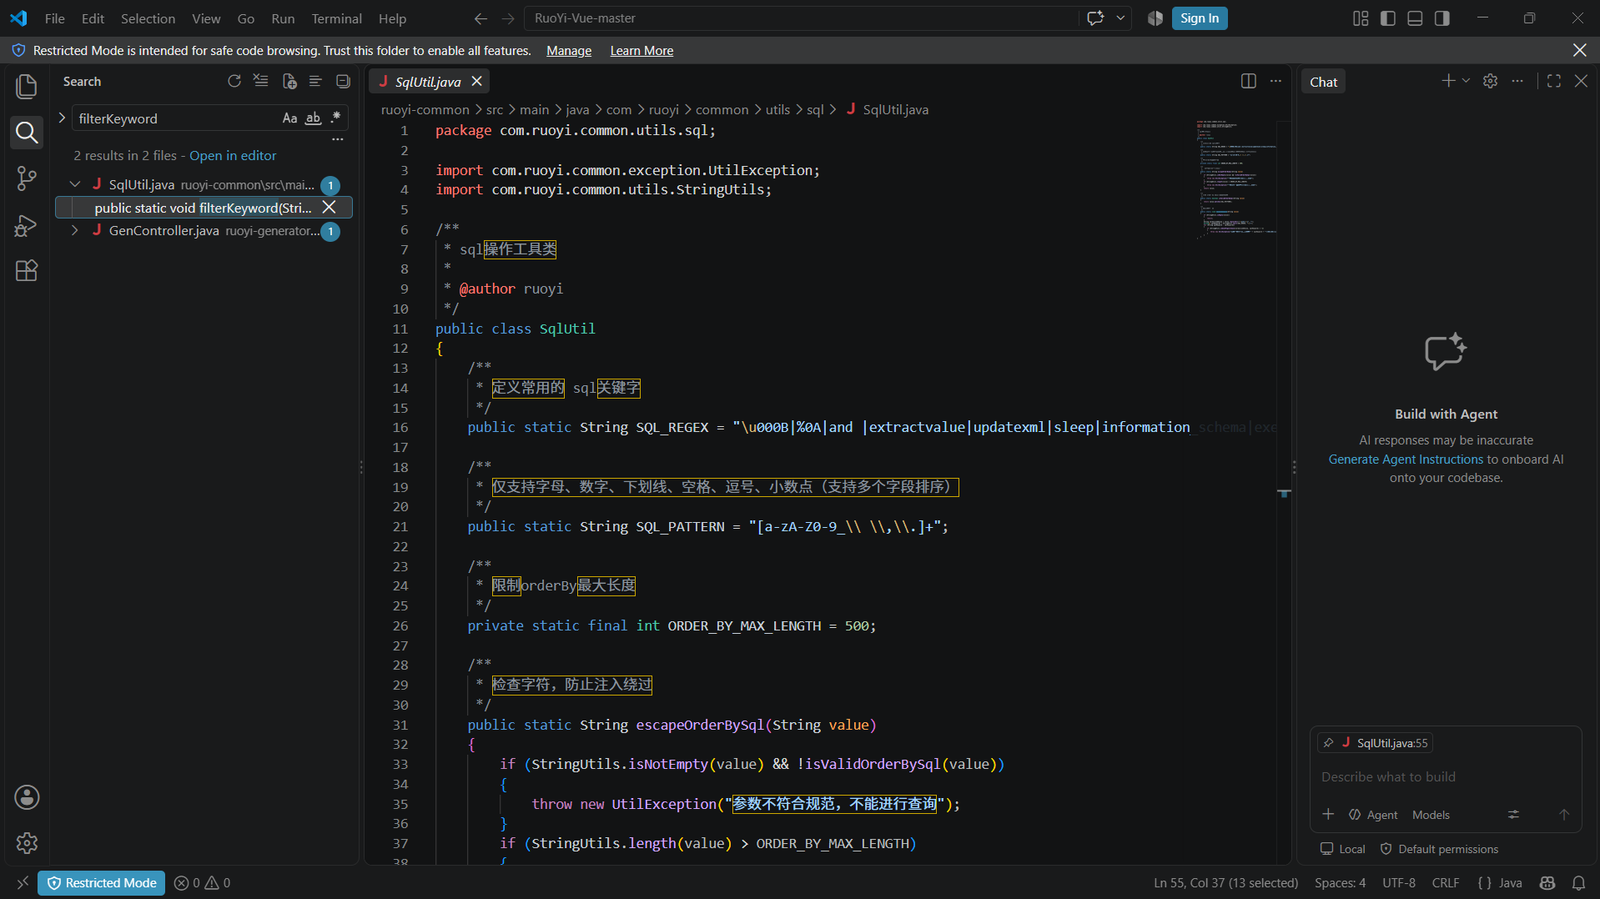
CVE-2024-57521-RuoYi-SQLi preview

CVE-2024-57521-RuoYi-SQLi

GitHubxs2024770/cve-2024-57521-ruoyi-sqli

Auditoria estática de código da CVE-2024-57521, uma injeção SQL autenticada no módulo gerador do RuoYi-Vue, com análise source-to-sink e um PoC de…

static-code-analysisvulnerability-analysisexploitation+4
há 25 dias
Análise Estática de Código (SAST) — Página 2 | Kitploit
o1js-scan preview

o1js-scan

GitHubauditinfra-io/o1js-scan

Analisador estático sem dependências para bugs de solidez em circuitos zk em zkApps o1js/Mina e circuitos Noir

defensive-toolsstatic-analysisvulnerability-scanners+5
3há 13 dias
CanoP preview

CanoP

GitHubopenbreach/canop

CLI de análise estática que escaneia código gerado por IA em busca de vulnerabilidades como injeção de SQL, reflexão insegura e segredos embutidos no…
defensive-toolsstatic-analysisvulnerability-scanners+7
5há 5 dias
shiro preview

shiro

GitHubsassoftware/shiro

CVE-2026-49268 — Análise e Remediação de uma Vulnerabilidade de Bypass de Autenticação por Injeção LDAP
static-code-analysisvulnerability-analysiscode-analysis+3
2há 1 mês
log4shell-CVE-2021-44228 preview

log4shell-CVE-2021-44228

GitHubrh-rahulshetty/log4shell-cve-2021-44228

Fixture Java/Maven deliberadamente vulnerável para testar a detecção do Log4Shell (CVE-2021-44228), a classificação do impacto no código e as…

static-code-analysisvulnerability-analysiscode-analysis+4
há 1 mês
TriSuElla-AIDLCA-Framework preview

TriSuElla-AIDLCA-Framework

GitHubowasp/trisuella-aidlca-framework

Estrutura LLMSecOps governada por políticas que fornece SAST baseado em AST, verificação de segredos, verificações de supply-chain e CSPM multicloud,…

static-code-analysisvulnerability-analysiscode-analysis+7
3há 1 mês
sast-scan-action preview

sast-scan-action

GitHuboffensive360/sast-scan-action

GitHub Action para varreduras SAST do Offensive360 e resultados SARIF. Consulte o programa de código aberto para elegibilidade e configuração.

vulnerability-scannersstatic-code-analysiscode-analysis+4
há 2 meses
mcp-server preview

mcp-server

GitHuboffensive360/mcp-server

Servidor MCP que executa varreduras SAST em bases de código locais e retorna descobertas com severidade e correções, permitindo que assistentes de IA…

static-code-analysisvulnerability-analysiscode-analysis+3
há 2 meses
enforcement-coverage preview

enforcement-coverage

GitHubarian-gogani/enforcement-coverage

Encontra rotas de API com autorização mais fraca do que suas irmãs. Recuperou o CVE-2026-45316 a partir do código-fonte. Inclui os resultados…

static-code-analysisvulnerability-analysiscode-analysis+3
1há 1 mês
Agentic-Bug-Hunter preview

Agentic-Bug-Hunter

GitHubawarexone/agentic-bug-hunter

Kit de caça a programas de bug bounty com tecnologia de IA que funciona com ou sem assinatura.

reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
5.4khá 1 dia
agentic-radar preview

agentic-radar

GitHubsplx-ai/agentic-radar

Um scanner de segurança para seus fluxos de trabalho agênticos de LLM

vulnerability-scannersstatic-code-analysisdynamic-code-analysis+5
1.1khá 11 meses
cfn_nag preview

cfn_nag

GitHubstelligent/cfn_nag

Ferramenta de linting para templates CloudFormation
static-code-analysisconfiguration-auditingcloud-security+3
1.3khá 4 anos
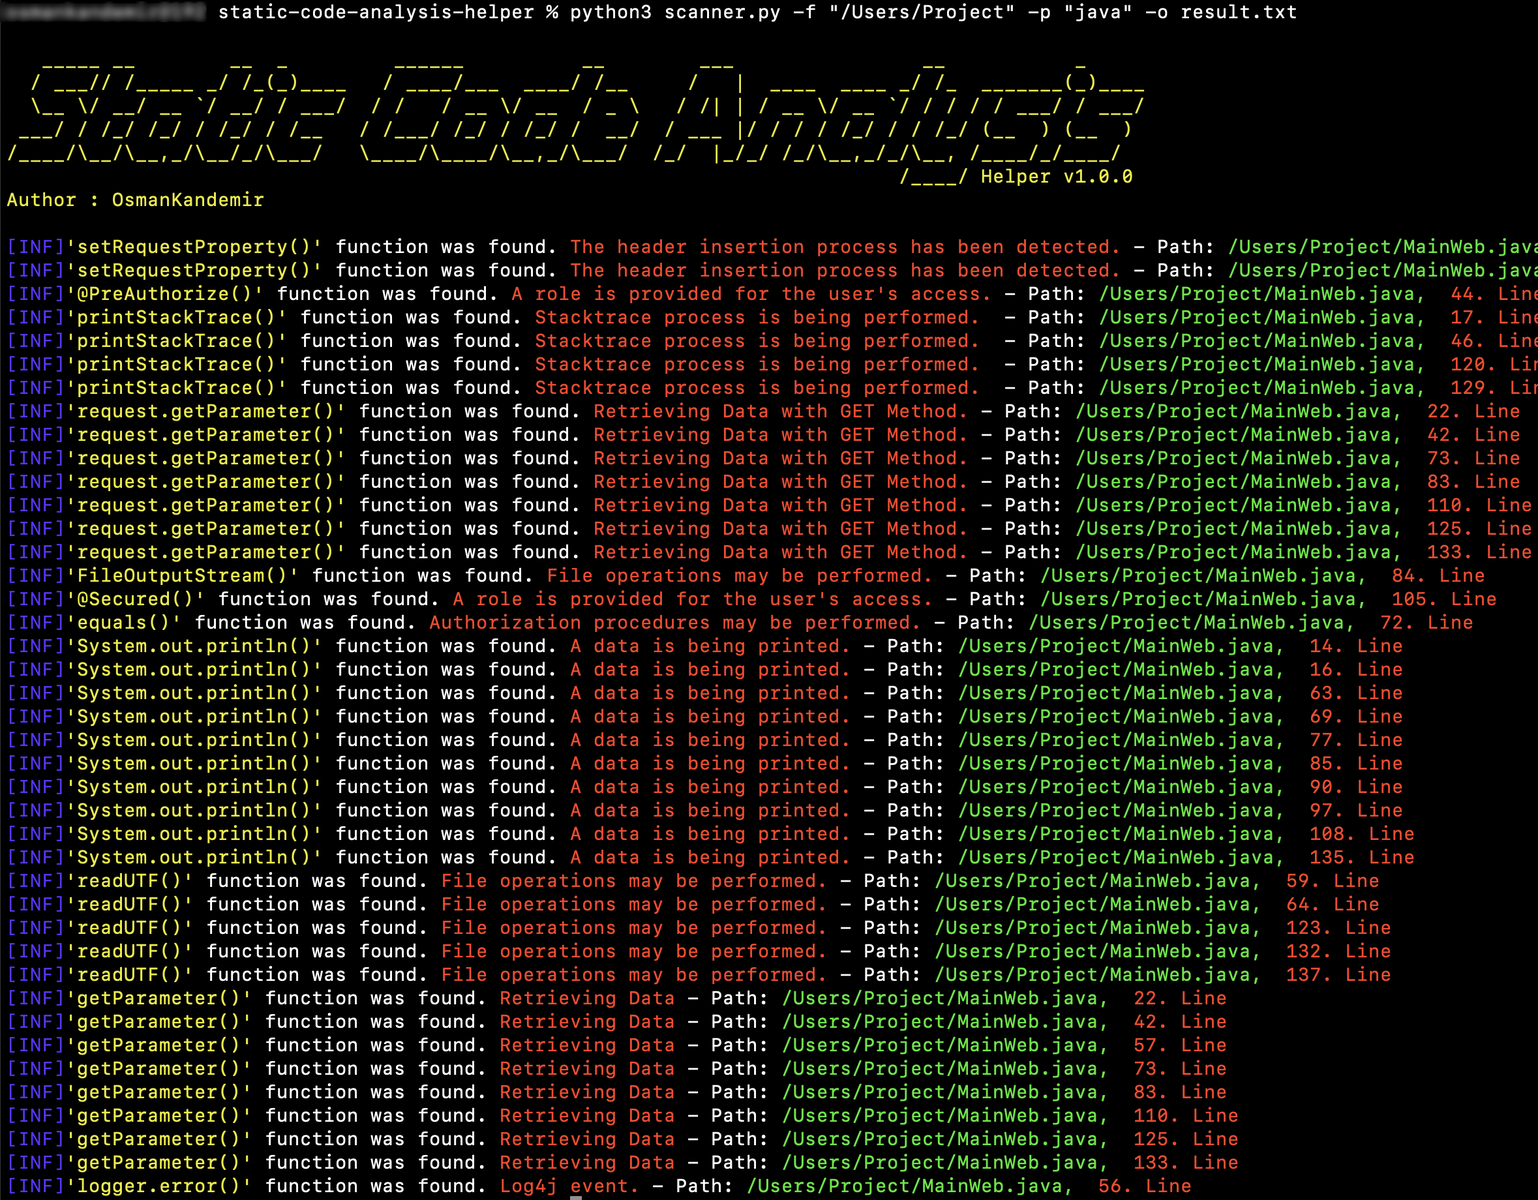
static-code-analysis-helper preview

static-code-analysis-helper

GitHubosmankandemir/static-code-analysis-helper

Examina o código-fonte de projetos em 16 linguagens para sinalizar funções perigosas associadas a SQLi, XSS, SSRF, injeção de comandos, criptografia…

static-code-analysisvulnerability-analysiscode-analysis+1
32há 8 meses
contrast preview

contrast

GitHubcontrastsecurity/contrast

CLI de SAST para verificação de aplicações Java, JavaScript e .NET, além de funções AWS Lambda, detectando vulnerabilidades de código e políticas IAM…

cloud-infrastructure-securityvulnerability-scannersstatic-code-analysis+6
20há 3 anos
static-analysis preview

static-analysis

GitHubanalysis-tools-dev/static-analysis

Diretório curado de ferramentas de análise estática (SAST) e linters para linguagens de programação, configurações, ferramentas de build e CI, focado…

static-analysisstatic-code-analysisvulnerability-analysis+5
14.9khá 3 dias
kubesec preview

kubesec

GitHubcontrolplaneio/kubesec

Análise de riscos de segurança para recursos Kubernetes

cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
1.5khá 16 dias
semgrep-rules preview

semgrep-rules

GitHubsemgrep/semgrep-rules

Pacote de regras de análise estática para detecção de vulnerabilidades de segurança, padrões de código perigosos e problemas de configuração em…

static-analysisvulnerability-scannersstatic-code-analysis+3
1.3khá 3 dias
modelaudit preview

modelaudit

GitHubpromptfoo/modelaudit

Scanner de segurança para arquivos de modelos de IA/ML. Detecta código malicioso, backdoors e vulnerabilidades antes da implantação.


static-analysisstatic-code-analysisvulnerability-analysis+8
83há 4 dias
Anterior123…10Próximo







