
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 sassoftware/jackson
Este repositório fornece uma remediação abrangente de segurança para vulnerabilidades de negação de serviço e alocação de recursos sem limites ou…
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Este repositório armazena os arquivos necessários para o blog de análise que será lançado em breve.
 vm2mv/tinyxml
TinyXML 2.6.2 com correções para CVE-2021-42260 e CVE-2023-34194
 synacktiv/pridelocker-analysis
Este repositório contém um script IDA Python para recuperar strings do encryptor PrideLocker ESX e uma regra YARA
 quandqn/cve-2018-14667
Exploit de prova de conceito para CVE-2018-14667, demonstrando desserialização Java combinada com injeção de EL para alcançar execução remota de…
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Desserialização YAML no Magnolia CMS
 fysac/cve-2019-20326
Estouro de buffer de heap no GNOME gThumb e Linux Mint Pix
 sumitshah00/cve-2025-66628
Análise técnica do CVE-2025-66628, um estouro de inteiro no parser TIM do ImageMagick que leva a leituras fora dos limites, com causa raiz, etapas de…
 raptor-audit/raptor
Framework para auditoria de ecossistemas blockchain, identificação de vulnerabilidades em contratos inteligentes e geração de descobertas…
 oneton429/cve-2016-3627
PoC do CVE-2016-3627
 andalik/log4j-filescan
Scanner recursivo de arquivos desenvolvido em Python 3 para localização e varredura de versões vulneráveis do Log4j2, contemplando análise interna de…
 d0rb/cve-2024-4323
Vulnerabilidade crítica de estouro de buffer no heap nas funções handle_trace_request e parse_trace_request do servidor HTTP do Fluent Bit.
 ashizzz/cve-2026-22610
Scaneia projetos Angular em busca de vulnerabilidades XSS em elementos SVG e bindings inseguros, gerando um relatório de vulnerabilidades com números…
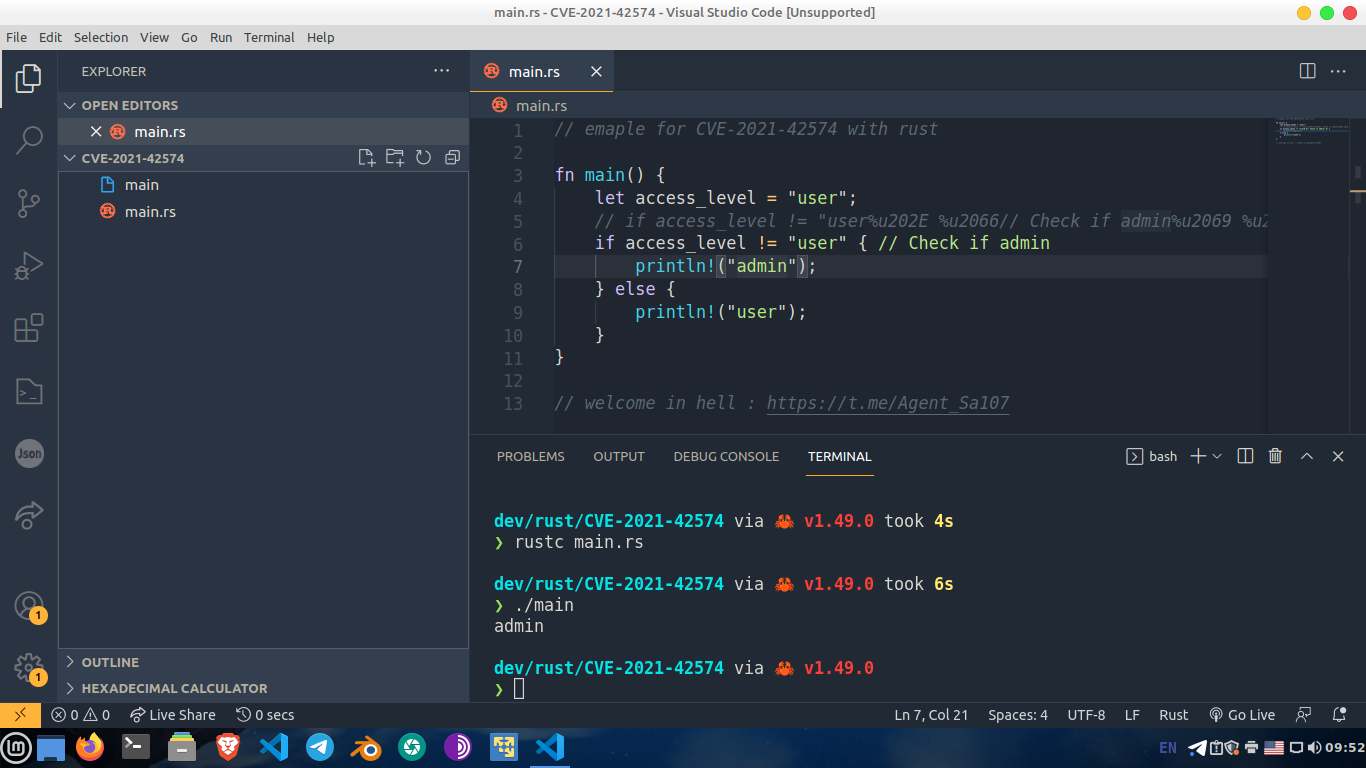 waseeld/cve-2021-42574
Demonstra a vulnerabilidade Trojan Source (CVE-2021-42574) gerando código-fonte com caracteres de controle Unicode invisíveis que alteram a lógica do…
 aquibpro/forensix-studio
Plataforma de inteligência forense que analisa arquivos, correlaciona indicadores de ameaça, mapeia comportamentos para MITRE ATT&CK e gera insights…
 otakuliu/expression-sandbox-escape-simulation-lab
Laboratório educacional que demonstra técnicas de escape de sandbox de expressões JavaScript e a evolução de patches por meio de múltiplas versões…
 arzaan789/keyguard
Examine bases de código e projetos GCP em busca de credenciais de API expostas.
 snorlyd/https-nj.gov---cve-2018-14040
Relatório de vulnerabilidade do site oficial de Nova Jersey








