
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 jvoisin/snuffleupagus
Módulo de segurança para php7 e php8 - Eliminando classes de bugs e fazendo virtual-patching do resto! https://snuffleupagus.rtfd.io
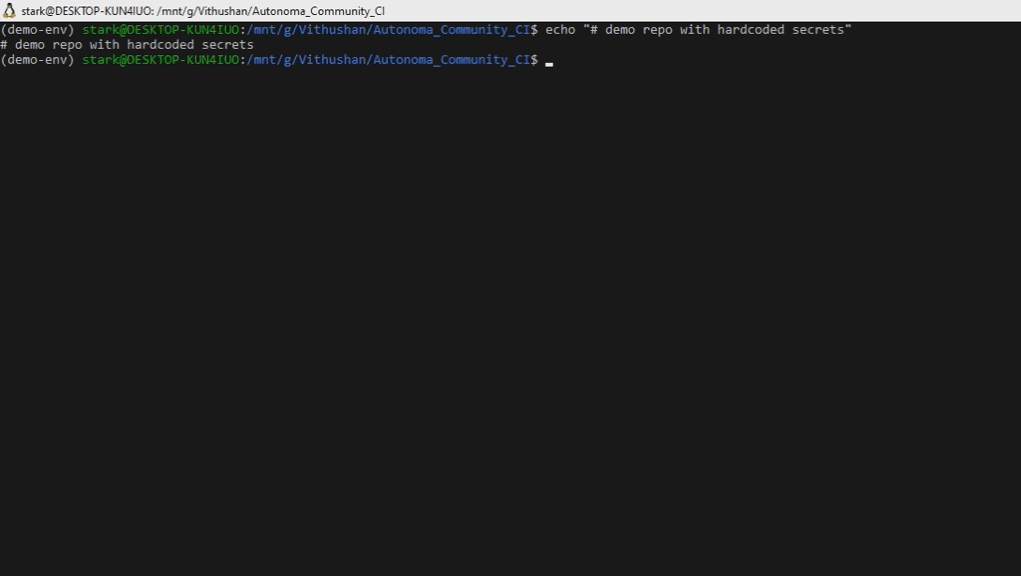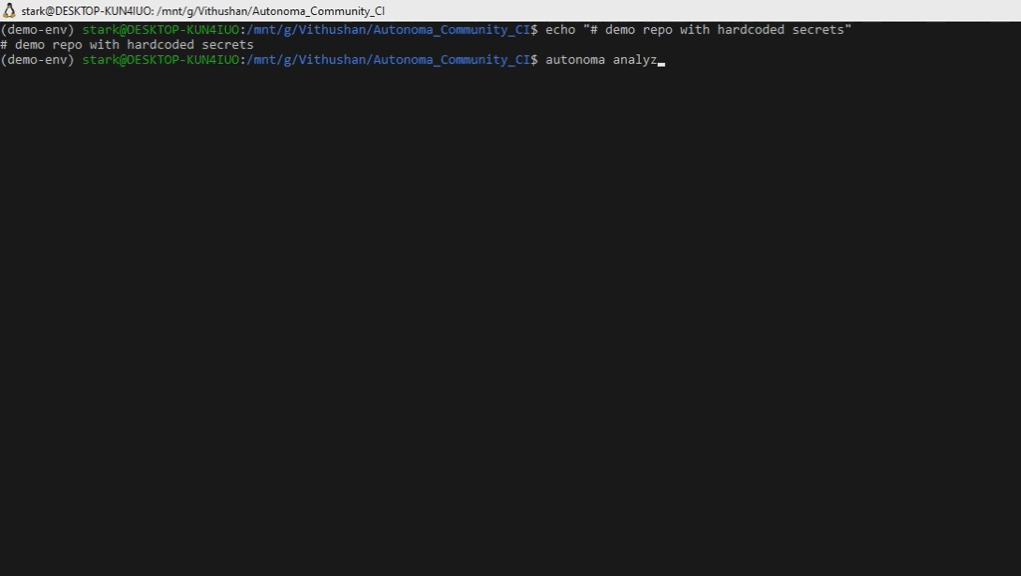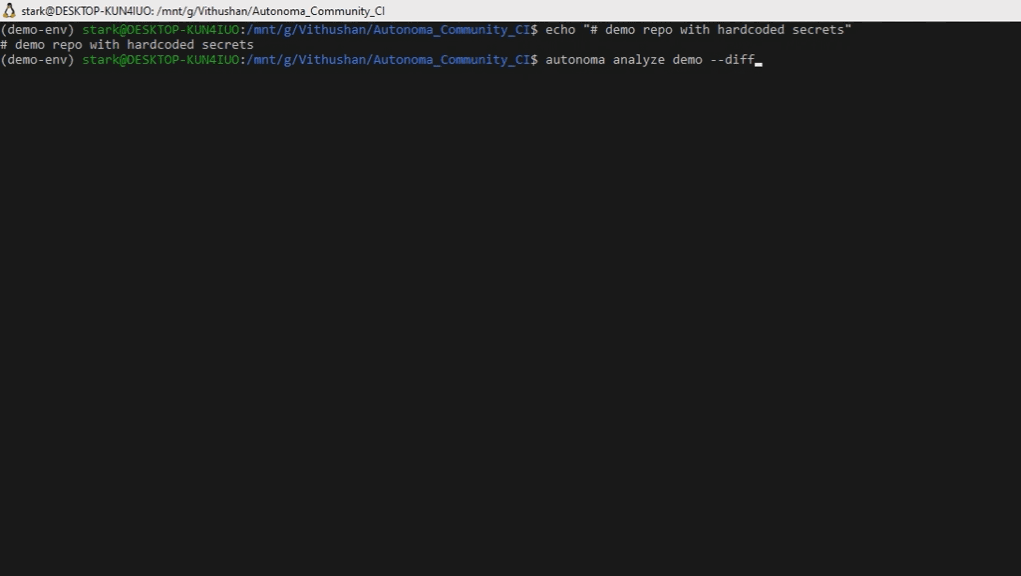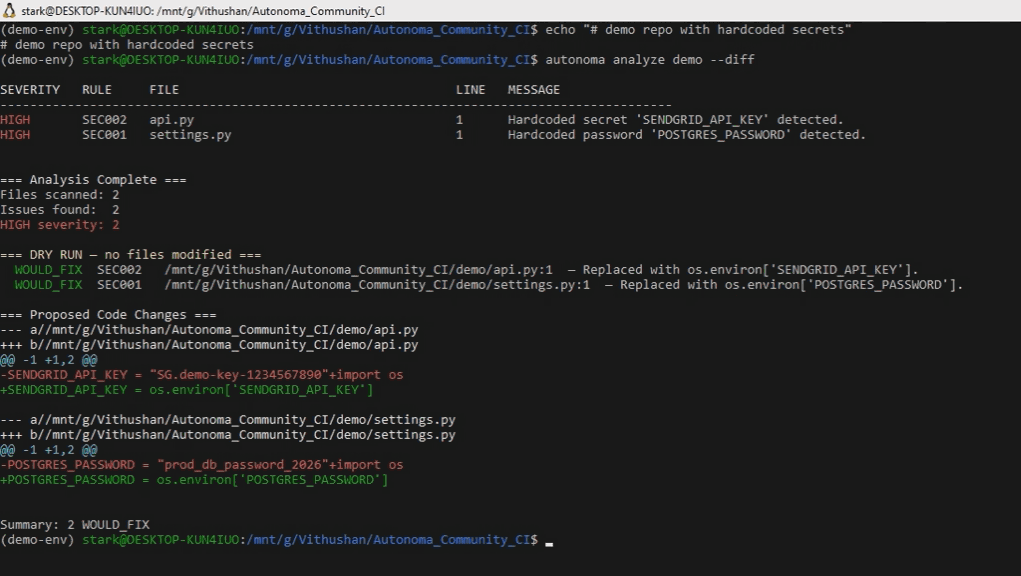
 vihaaninnovations/autonoma
Detecta e corrige automaticamente segredos codificados em repositórios Python — recusa quando a correção pode quebrar seu código
 soemoescode/guardskill
Scanner somente leitura para o que permite a um repositório executar código em um agente de codificação (Claude Code, Codex, Cursor, Copilot):…
 mkway/cve-2025-57833
Configurámos um ambiente para testar o CVE-2025-57833. Este ambiente foi construído com IA, pelo que está sujeito a modificações contínuas.
 fazilbaig1/cve-2021-23383
O pacote handlebars anterior à versão 4.7.7 é vulnerável a Prototype Pollution ao selecionar certas opções de compilação para compilar templates…
 bartimusprimed/cve-2021-1675-yara
Regras YARA para detectar tentativas de exploração do CVE-2021-1675 (PrintNightmare) e artefatos de malware relacionados.
 niclas-zone/ci/gitleaks
Componente de CI para a ferramenta SAST Gitleaks que escaneia repositórios git em busca de segredos hardcoded, chaves de API e tokens com suporte a…
 frenzymadness/cve-2021-3572
Repositório de teste mínimo para CVE-2021-3572, demonstrando uma vulnerabilidade de confusão de dependência pip e sua correção em versões vulneráveis…
 gmh5225/ida-claude-code-plugins
Plugins que integram o Claude Code ao IDA Pro para auxiliar fluxos de trabalho de engenharia reversa e análise de binários por meio de desmontagem e…
 svtagan/wp-cve-2026-87902
Script de diagnóstico PHP somente leitura que verifica a versão do WordPress, checksums do core, arquivos PHP extras e caminhos conhecidos de plugins…
 mayank729/cve-2025-55182-scanner
🔍 Analise riscos do CVE-2025-55182 em React Server Components com esta ferramenta não intrusiva que ajuda a detectar vulnerabilidades críticas em…
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 cao-wuhui/cve-2025-69720
Advisory para CVE-2025-69720: estouro de buffer baseado em pilha no GNU ncurses infocmp (CWE-121)
 nicpenning/rtf-cleaner
Desofuscador de RTF para documentos CVE-2017-0199 para encontrar URLs estaticamente.
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de segurança estático local para aplicações Next.js, Supabase e Stripe: 24 verificações baseadas em AST para chaves expostas, RLS e grants…
 bybravehq/ip2
Fork mantido do node-ip com o aviso SSRF (CVE-2024-29415) corrigido.
 limesss/cve-2023-36109
um poc para cve-2023-36109
 whatishope/bido
Estrutura de detecção de malware Android baseada em imagem, abordando ofuscação e deriva de conceito. Inclui conjuntos de dados selecionados e código…








