
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
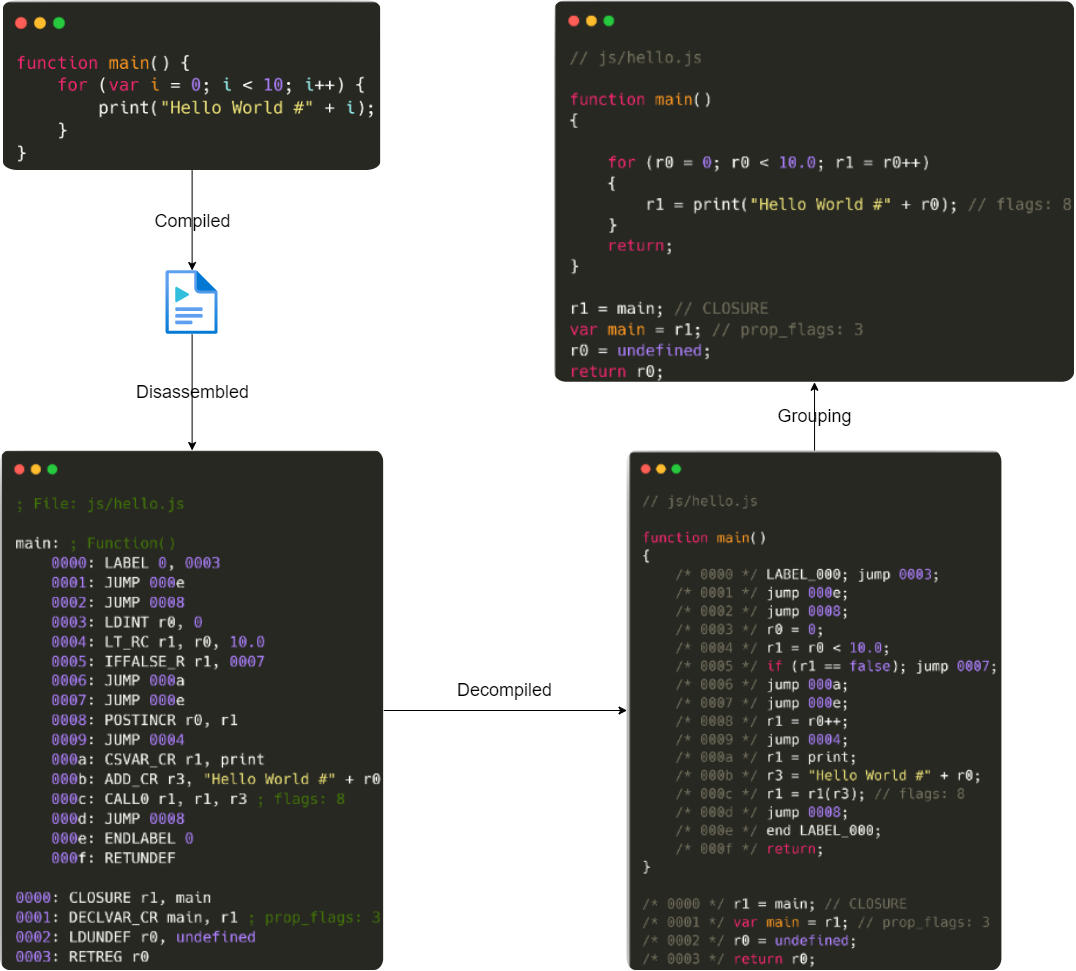
 nccgroup/detaped
Detaped é um desmontador e descompilador Python para Duktape. O uso pretendido é para revisão e análise de código-fonte em situações em que você só…
 gmh5225/ghidra_svr_bridge
Plugin do Binary Ninja que sincroniza a análise bidirecionalmente com um repositório do Ghidra Server, por meio de um subprocesso de ponte Java.
 nanda-rani/safe
Um sistema contextual de auditoria de segurança para artefatos de pesquisa
 lgranadoi/sift-hardened
# Fork do sift 17.1.3 endurecido em segurança para CVE-2026-85625. Não afiliado ao crcn/sift.js.
 xiaoqimikko/pac4j-check
Scanner offline para CVE-2026-29000 (CVSS 10.0) em org.pac4j:pac4j-jwt. Inspeciona jars/fat-jars diretamente, por isso funciona onde mvn…
 dannydoodlesstory/evm-audit-helpers
Coleção de trechos Solidity e scripts Foundry para auditorias de segurança de contratos inteligentes
 ianxtianxt/-cve-2017-10271-
(CVE-2017-10271) Vulnerabilidade de desserialização do Java
 stevenseeley/howcve-2019-1083works
 xiaoqimikko/jetty-line-check
CVE-2026-2332 e mais 4 CVEs do Jetty de 2026: quais delas a sua build do Jetty (ou Spring Boot) é afetada, e a versão corrigida que o Jetty indica…
 anna-kravets/codeql-buffer-overflow-variant
Variante sintética de estouro de buffer de pilha CWE-120 de CVE-2020-8597 (pppd EAP) como um alvo de análise estática CodeQL
 xiaoqimikko/netty-resolver-dns-check
Verificador estático offline que inspeciona jars Java empacotados em busca de versões vulneráveis do netty-resolver-dns e detecta se o Spring…
 xiaoqimikko/netty-http-check
Ferramenta Java offline que analisa jars de aplicações para determinar a exposição a 14 CVEs do Netty codec-http, identificando a versão corrigida…
 enriquenegri-cyberlaw/boa-cve-2009-4496-analysis
Análise defensiva do CVE-2009-4496 no Boa 0.94.14rc21, incluindo revisão do código-fonte, análise de patch, avaliação de gravidade e escopo ético.
 kriskimmerle/wheelaudit
# Scanner de Segurança para Arquivos Python Wheel — analisa arquivos .whl em busca de problemas de segurança antes da instalação. Detecta path…
 sushant-me/agentic-workflow-injection
Fixtures reproduzíveis de GitHub Actions vulneráveis e corrigidas para injeção de fluxo de trabalho agêntico (CVE-2026-44246), com cobertura de…
 george-petrakis/log4j-scanner-cve-2021-44228
Ferramenta simples para escanear diretórios inteiros em busca de tentativas de CVE-2021-44228
 drkbcn/lblfixer_cve_2023_28447
Módulo para PrestaShop 1.7.X para corrigir a vulnerabilidade CVE-2023-28447 (Smarty XSS)
 111ddea/xstream_cve-2022-41966
Código de depuração e prova de conceito para CVE-2022-41966, demonstrando exploração da vulnerabilidade de desserialização XStream em Java.








