
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 elevenpaths/neto
Neto | Uma ferramenta para analisar extensões de navegador
 hiddenillusion/nomorexor
Ferramenta para ajudar a adivinhar a chave XOR de 256 bytes de um arquivo usando análise de frequência.
 momenbasel/malware-check
Ferramenta de análise estática e dinâmica para detecção de código malicioso, binários suspeitos e violações de privacidade
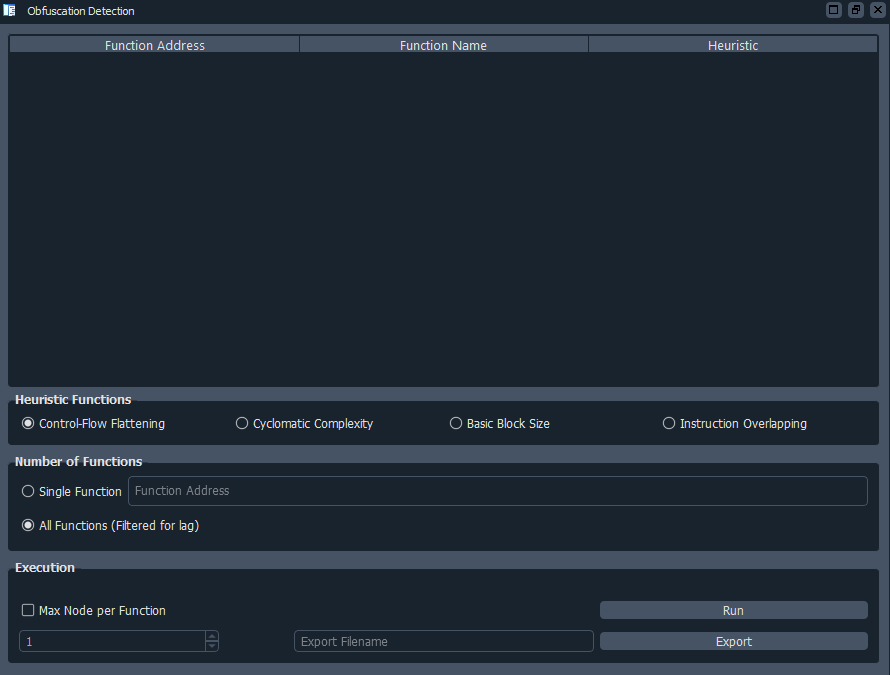 mcdulltii/obfdetect
Plugin do IDA para detecção automatizada de código ofuscado e achatamento de fluxo de controle em binários usando análise heurística e visualização…
 crytic/caracal
Analisador Estático para contratos inteligentes Starknet
 100daysofyara/2024
Regras compartilhadas pela comunidade do 100 Days of YARA 2024
 pan-unit42/dotnetfile
Biblioteca Python para análise de metadados CLR/PE em assemblies .NET, expondo streams e fingerprints de hash para apoiar a análise de malware e a…
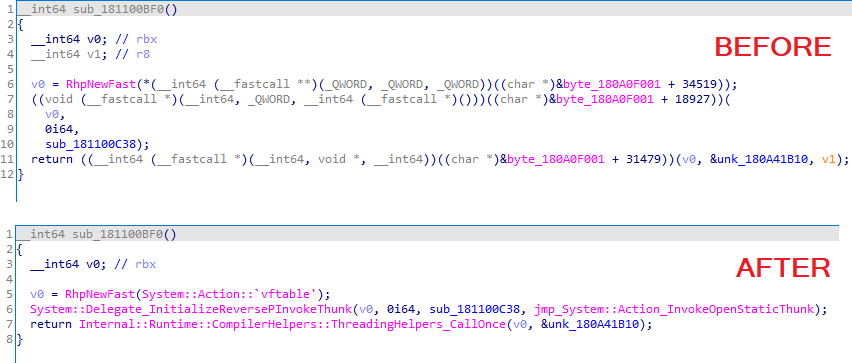 synacktiv/dotniet
Plugin do IDA Pro que importa símbolos resolvidos em tempo de execução em binários .NET Native, analisando o SharedLibrary.dll e seu PDB para…
 gadievron/honeyslop
Canários de código para agilizar a triagem de relatórios de vulnerabilidade alucinados ('slop')
 trou/cpu_rec_rs
Determine qual arquitetura de CPU é usada em um arquivo binário.
 peterhackz/zyrox
Zyrox: plugin de ofuscação em tempo de compilação baseado em LLVM.
 warpedatom/offsetinspect
Kit de ferramentas PowerShell para análise de fronteira de detecção AMSI/Defender e triagem estática de malware que mapeia offsets de bytes para…
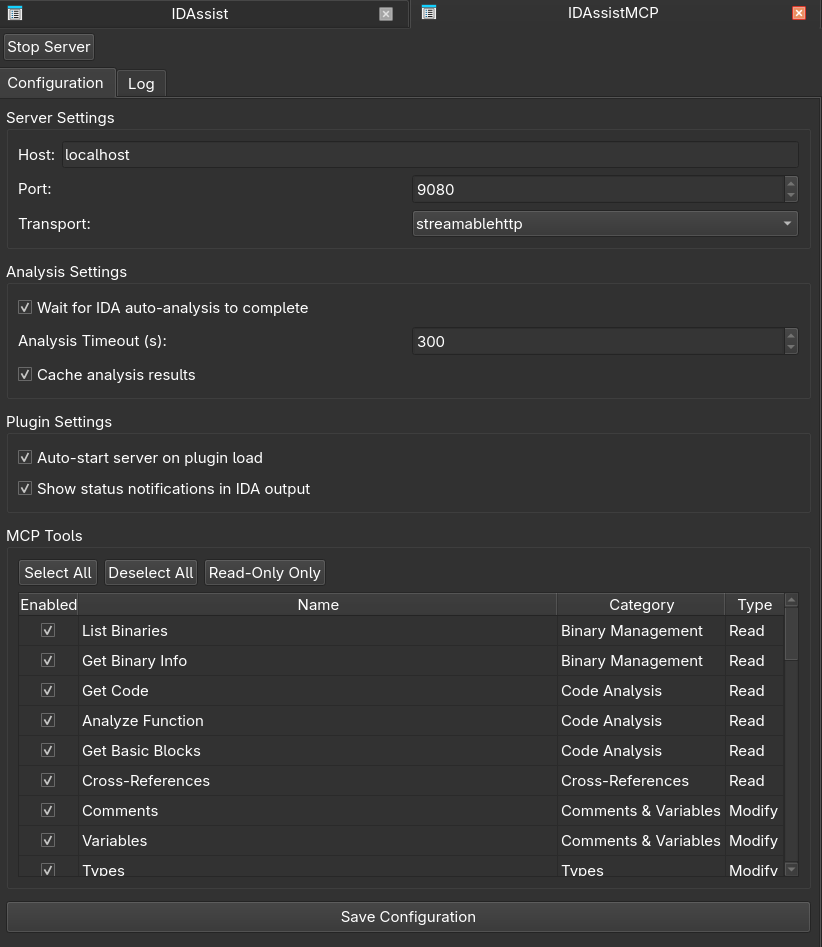 symgraph/idassistmcp
Plugin de servidor MCP autônomo para IDA Pro.
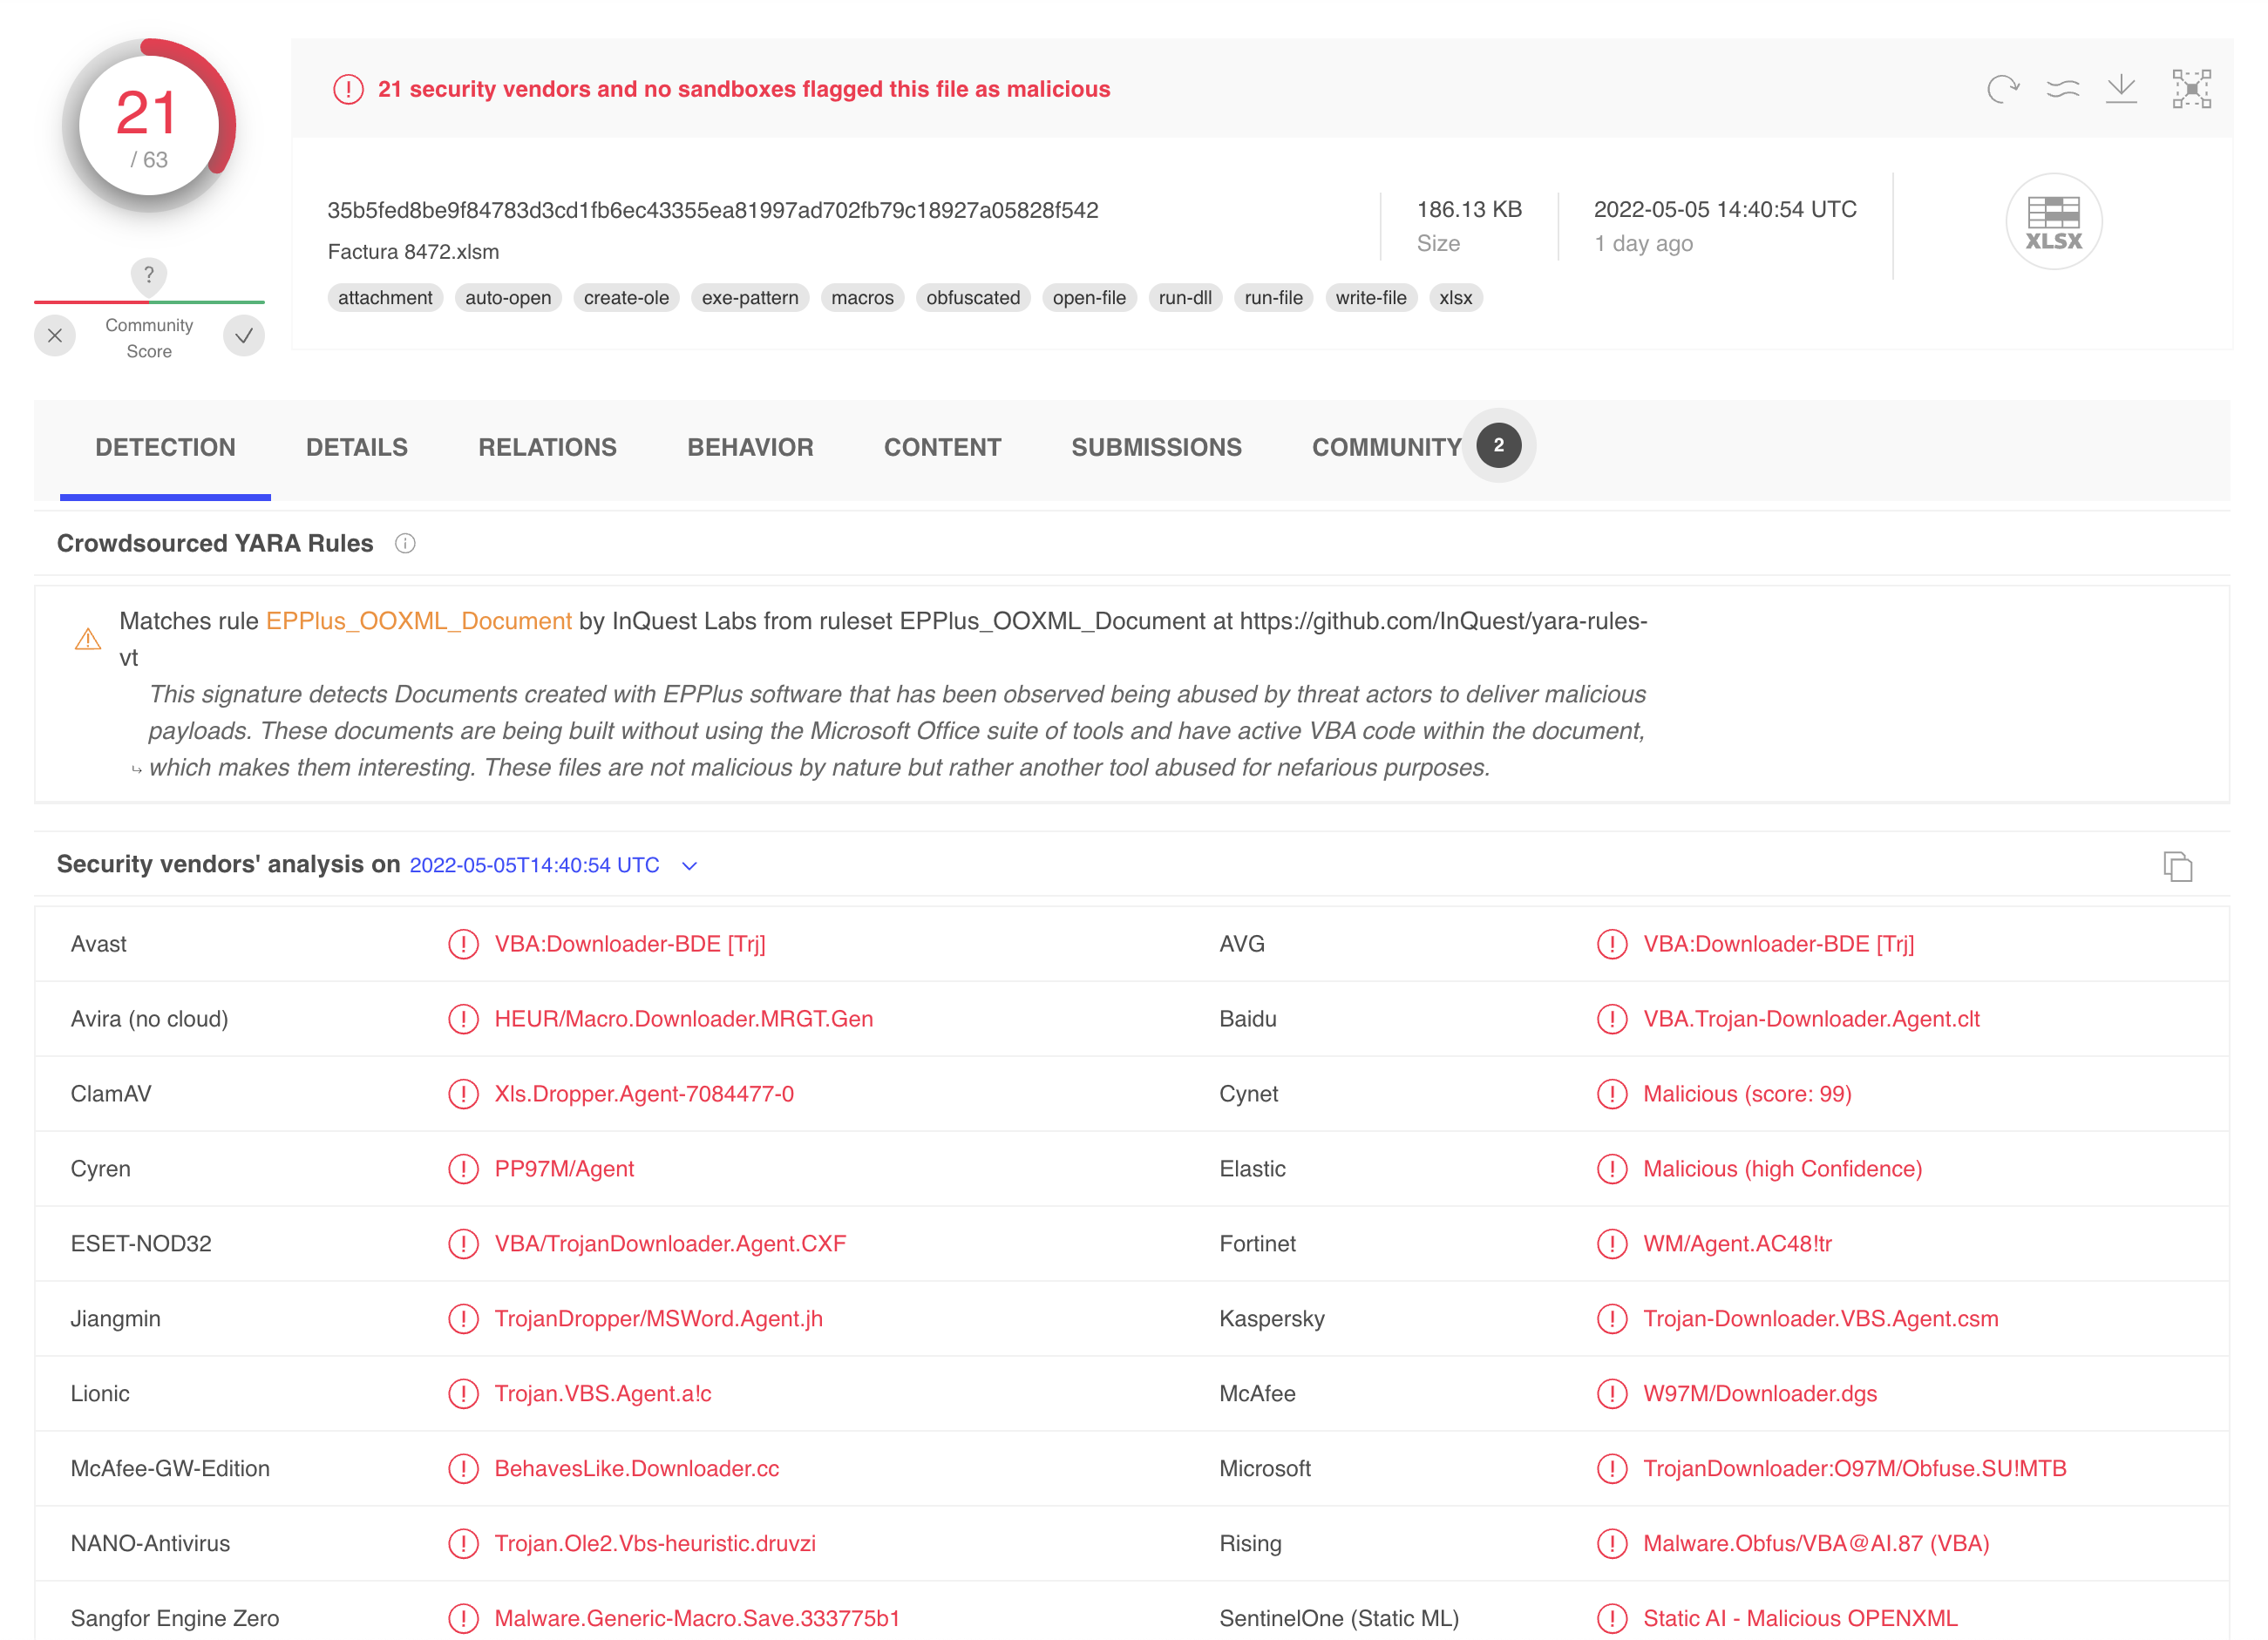 inquest/yara-rules-vt
Coleção de regras YARA projetada para uso através do VirusTotal.com.
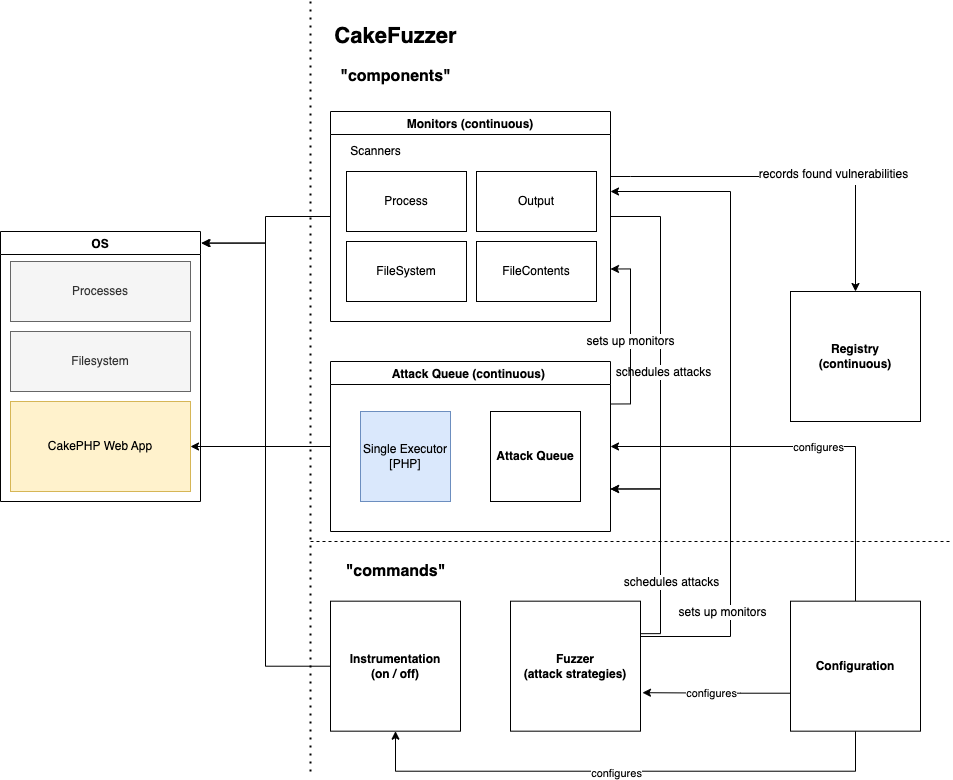 zigrin-security/cakefuzzer
Cake Fuzzer é um projeto que visa ajudar a descobrir automaticamente e continuamente vulnerabilidades em aplicações web criadas com base em…
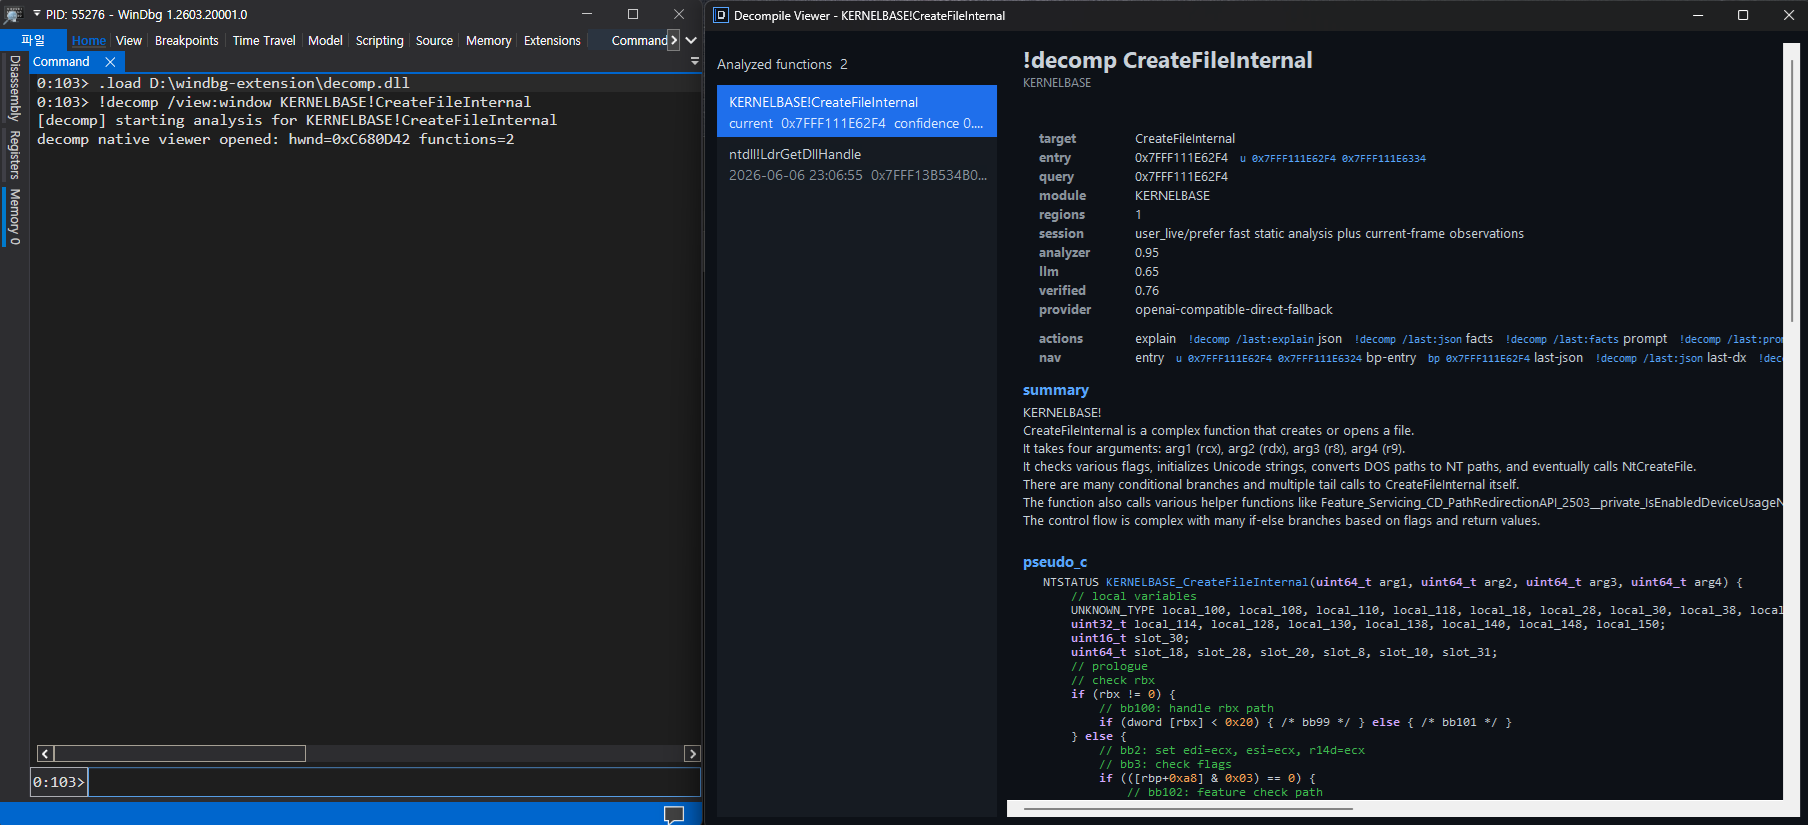 kernullist/windbg-decompile-ext
Extensão do WinDbg x64 que desmonta funções ativas e usa um LLM para produzir pseudocódigo verificado.
 sh1n0g1/z9
Detecta artefatos de malware baseados em PowerShell a partir de logs de eventos e realiza análise estática em scripts PowerShell para identificar…








