
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 secrary/andromeda
Ferramenta interativa de engenharia reversa em C/C++ para aplicativos Android, permitindo análise estática rápida e inspeção binária de arquivos APK.
 skyscanner/cfripper
Biblioteca e ferramenta CLI para analisar modelos CloudFormation e verificá-los quanto à conformidade de segurança.
 ossillate-inc/packj
Ferramenta de análise estática e dinâmica que audita pacotes de código aberto em busca de atributos maliciosos, vulneráveis e arriscados, com…
 recurse-labs/recurse
IDE de engenharia reversa agêntica com um desassemblador multi-arquitetura em Rust puro, descompilador nativo, depurador e agente LLM para análise de…
 smackers/smack
Toolchain modular de verificação de software que traduz LLVM IR para a linguagem de verificação intermediária Boogie para verificação de asserções…
 checkpointsw/karta
Plugin IDA Python para correspondência rápida e orientada por localização de símbolos de bibliotecas de código aberto em binários, permitindo…
 doyensec/electronegativity
Electronegativity é uma ferramenta para identificar configurações incorretas e anti-padrões de segurança em aplicações Electron.
 google/kafel
Uma linguagem e biblioteca para especificar políticas de filtragem de chamadas de sistema.
 robertcprice/ncpu
Runtime de pesquisa para computadores neurais diferenciáveis, emulação de CPU baseada em GPU e síntese de programas. Recursos: ALU neural,…
 zeze-zeze/ioctlance
Uma ferramenta usada para caçar vulnerabilidades em drivers WDM x64
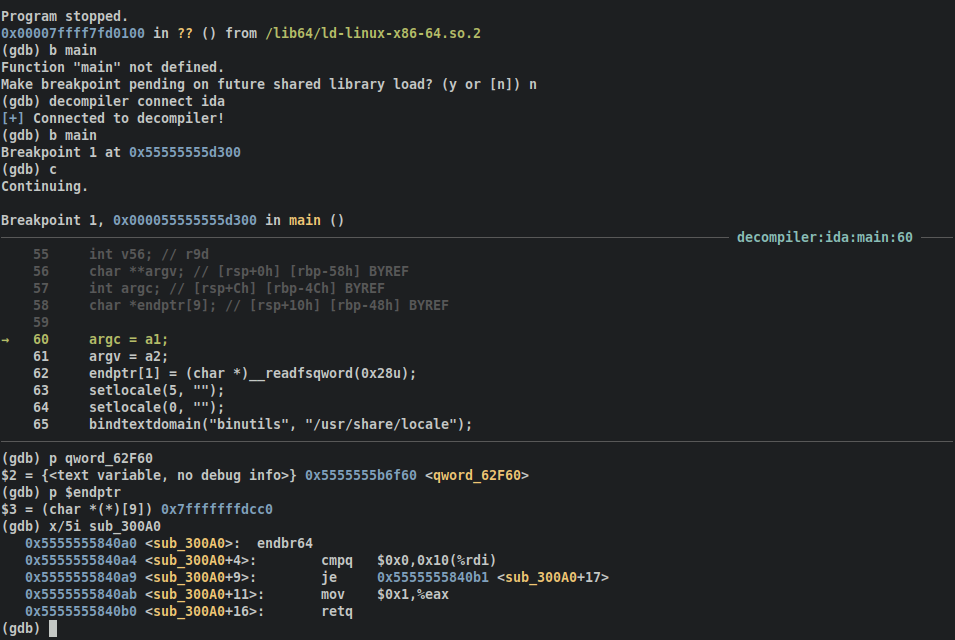 mahaloz/decomp2dbg
Um plugin para introduzir símbolos interativos no seu depurador a partir do seu descompilador
 mandiant/stringsifter
Uma ferramenta de aprendizado de máquina que classifica strings com base em sua relevância para análise de malware.
 seekbytes/ipa
Analisador com GUI para aprofundar a análise de arquivos PDF. Detecte payloads maliciosos, entenda as relações entre objetos e extraia informações…
 monnappa22/limon
Limon é uma sandbox desenvolvida como projeto de pesquisa escrita em python, que coleta, analisa e relata automaticamente os indicadores de tempo de…
 wrongbaud/hackaday-u
Materiais do curso para o treinamento de Ghidra do hackaday.io
 mitre/multiscanner
Framework modular de varredura/análise de arquivos
 guelfoweb/peframe
PEframe é uma ferramenta de código aberto para realizar análise estática em malware Portable Executable e documentos maliciosos do MS Office.
 ejfkdev/ddc
Descompilador Android DEX → Java em Rust, feito para velocidade — aplicativos completos em segundos, consultas em milissegundos. Análise progressiva,…








