
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 gaasedelen/patching
Um Plugin Interativo de Patching Binário para o IDA Pro
 endgameinc/xori
Xori é uma biblioteca de desmontagem e análise estática pronta para automação para PE32, 32+ e shellcode.
 owasp/docksec
Scanner de segurança Docker impulsionado por IA que explica vulnerabilidades em linguagem clara. Um Projeto de Laboratório OWASP.
 angr/pyvex
Python bindings para o VEX IR do Valgrind.
 vulhunt-re/vulhunt
Framework de detecção de vulnerabilidades pela equipe REsearch da Binarly
 openrce/paimei
Um framework de engenharia reversa escrito em Python.
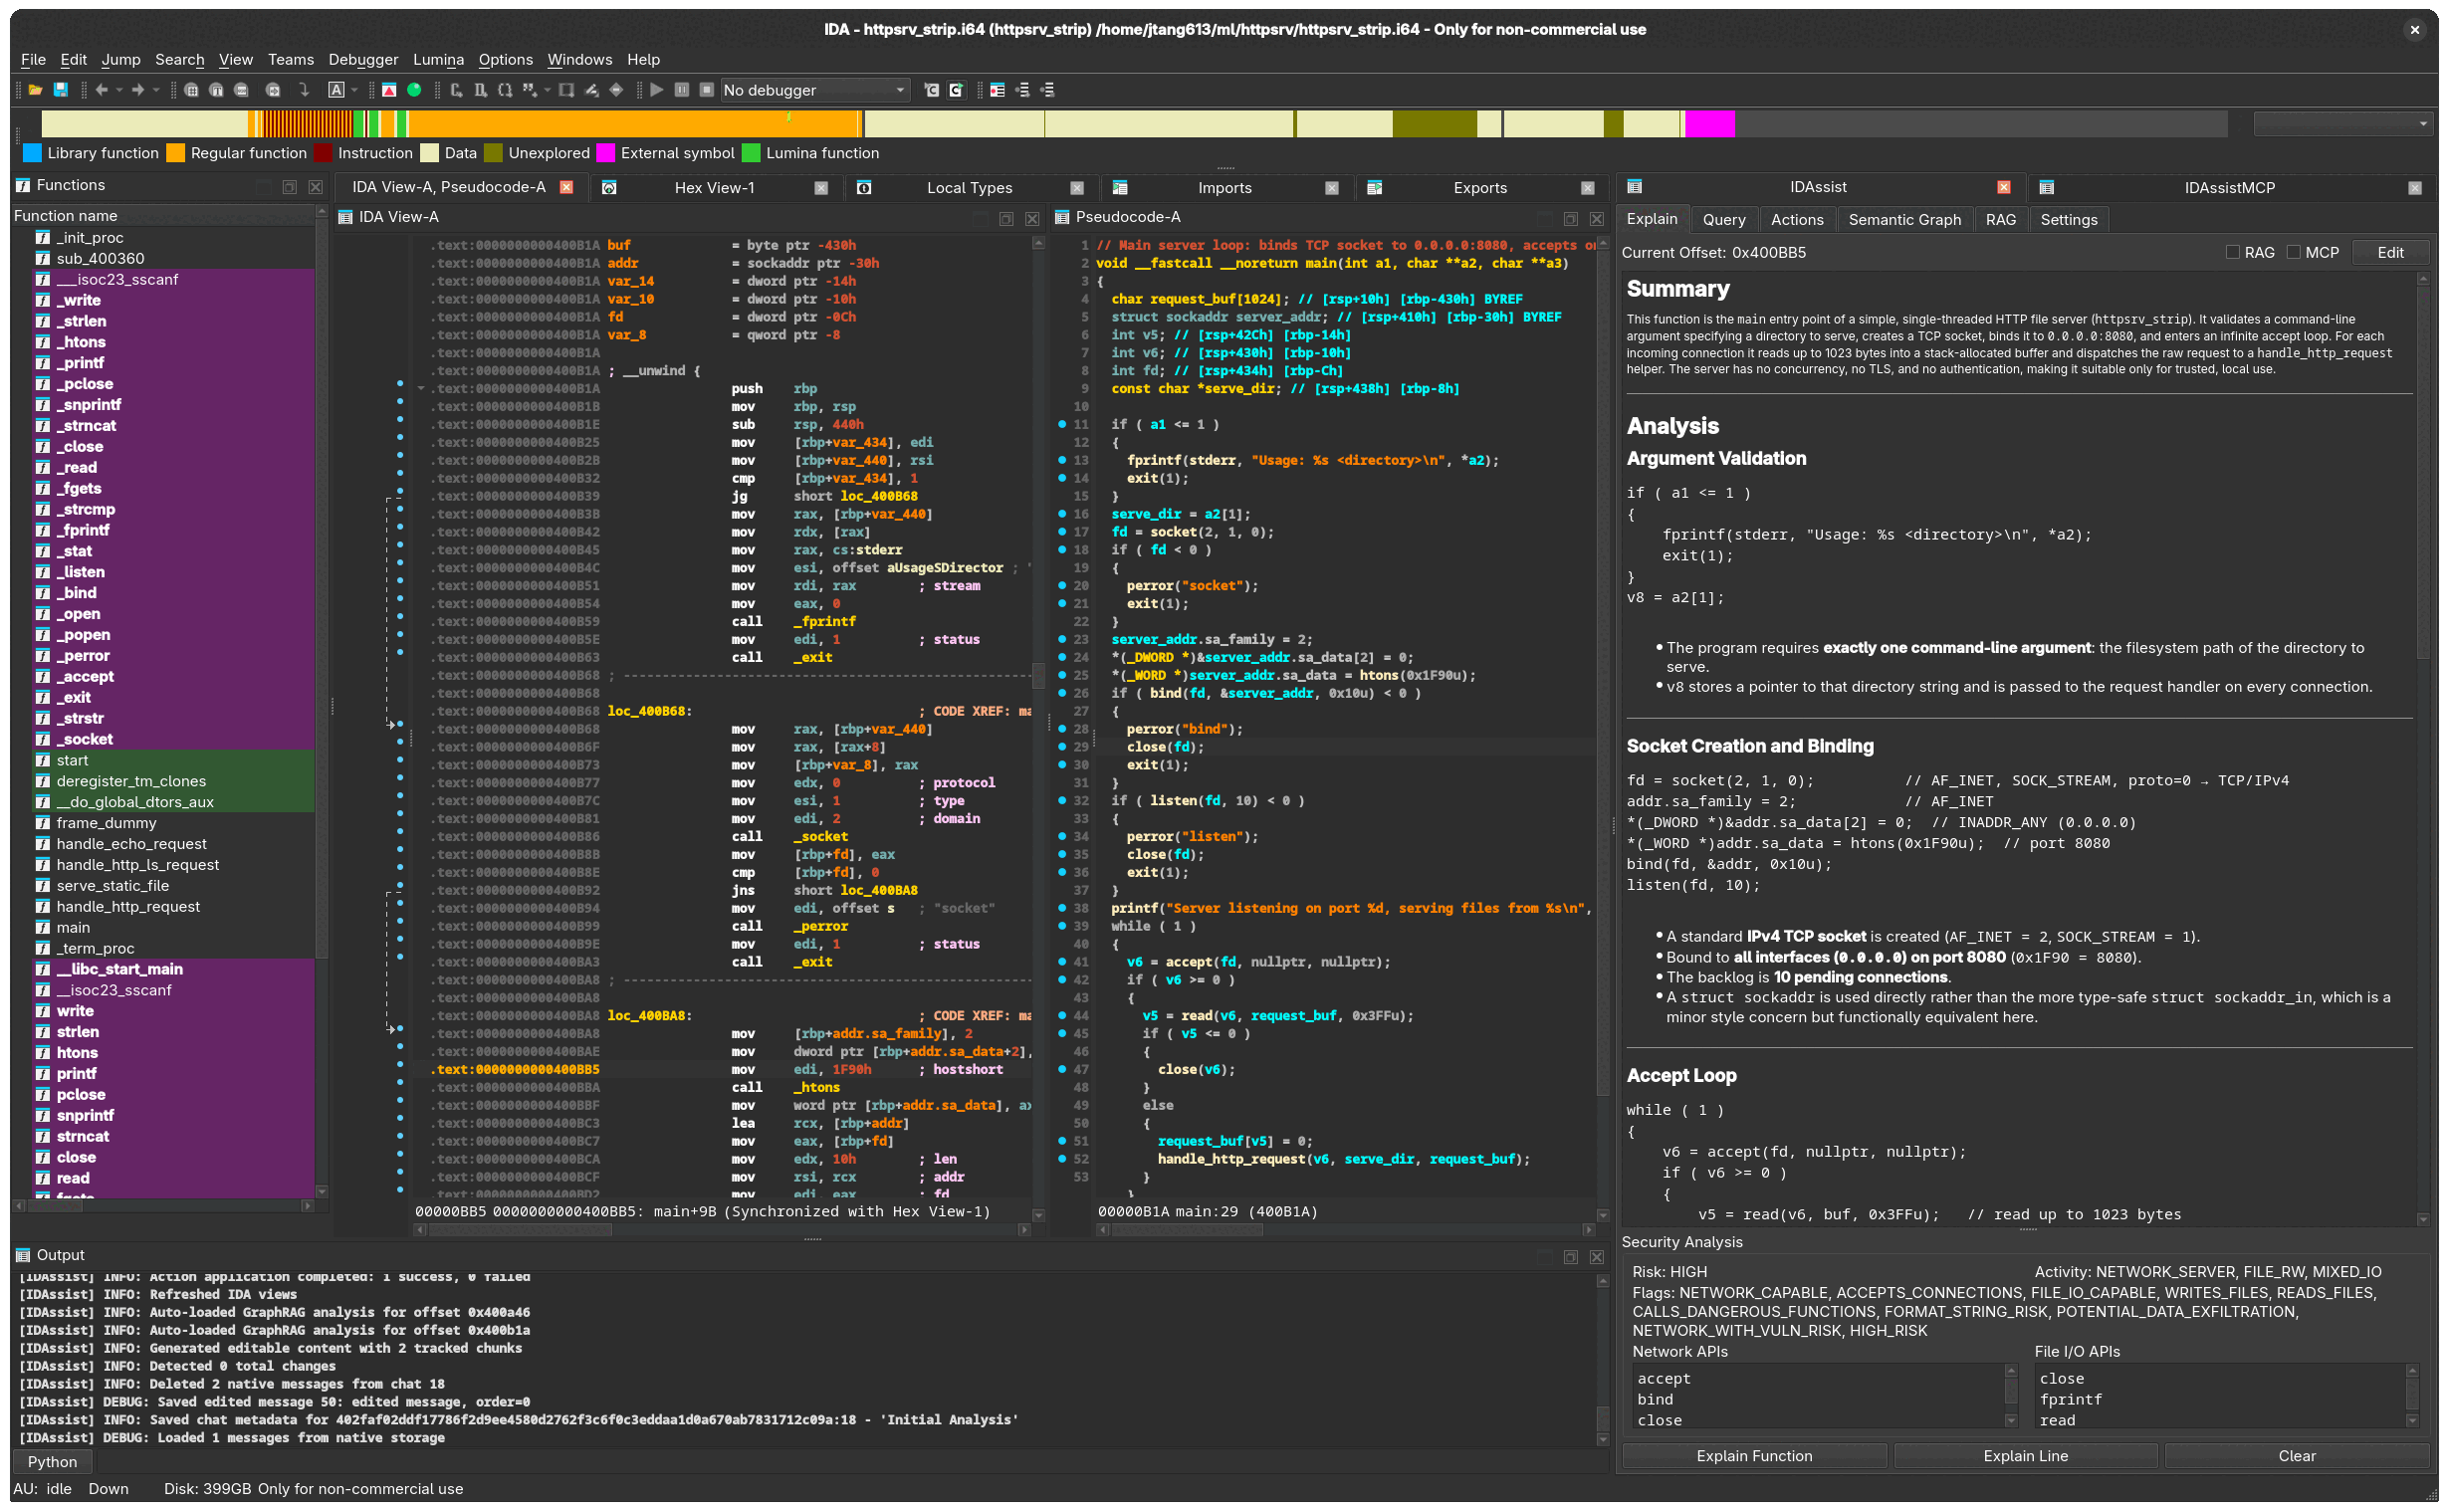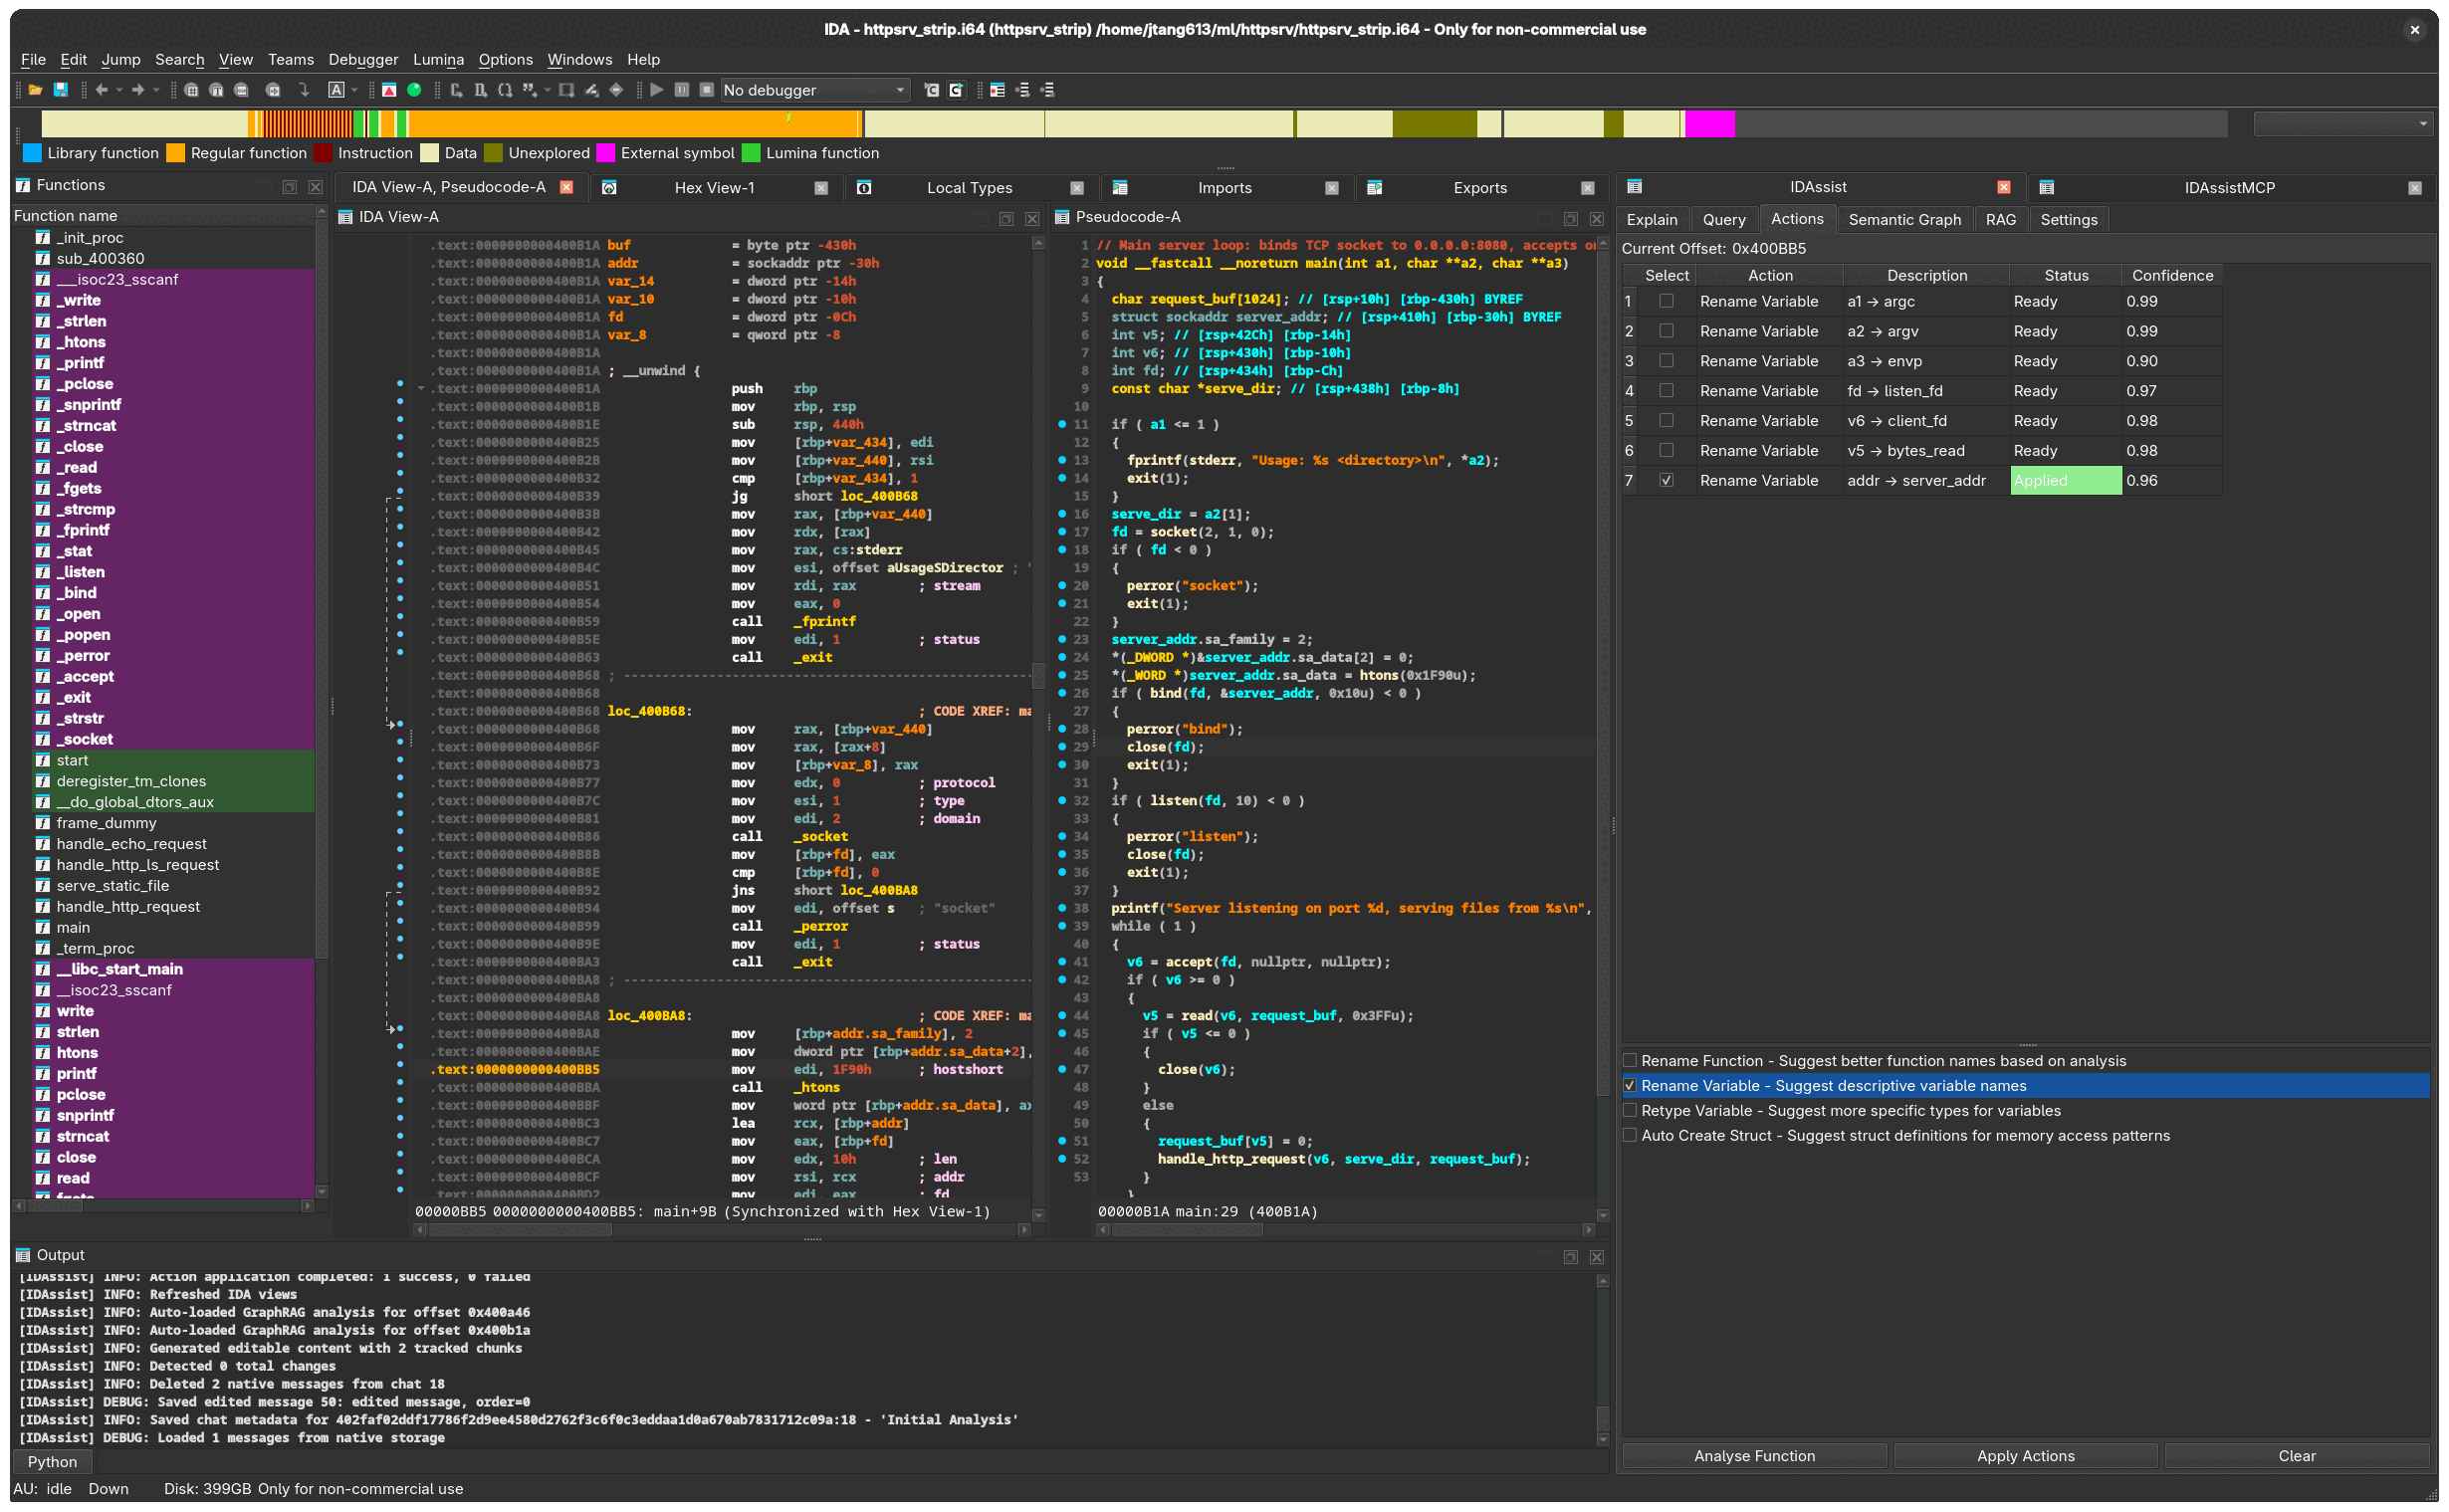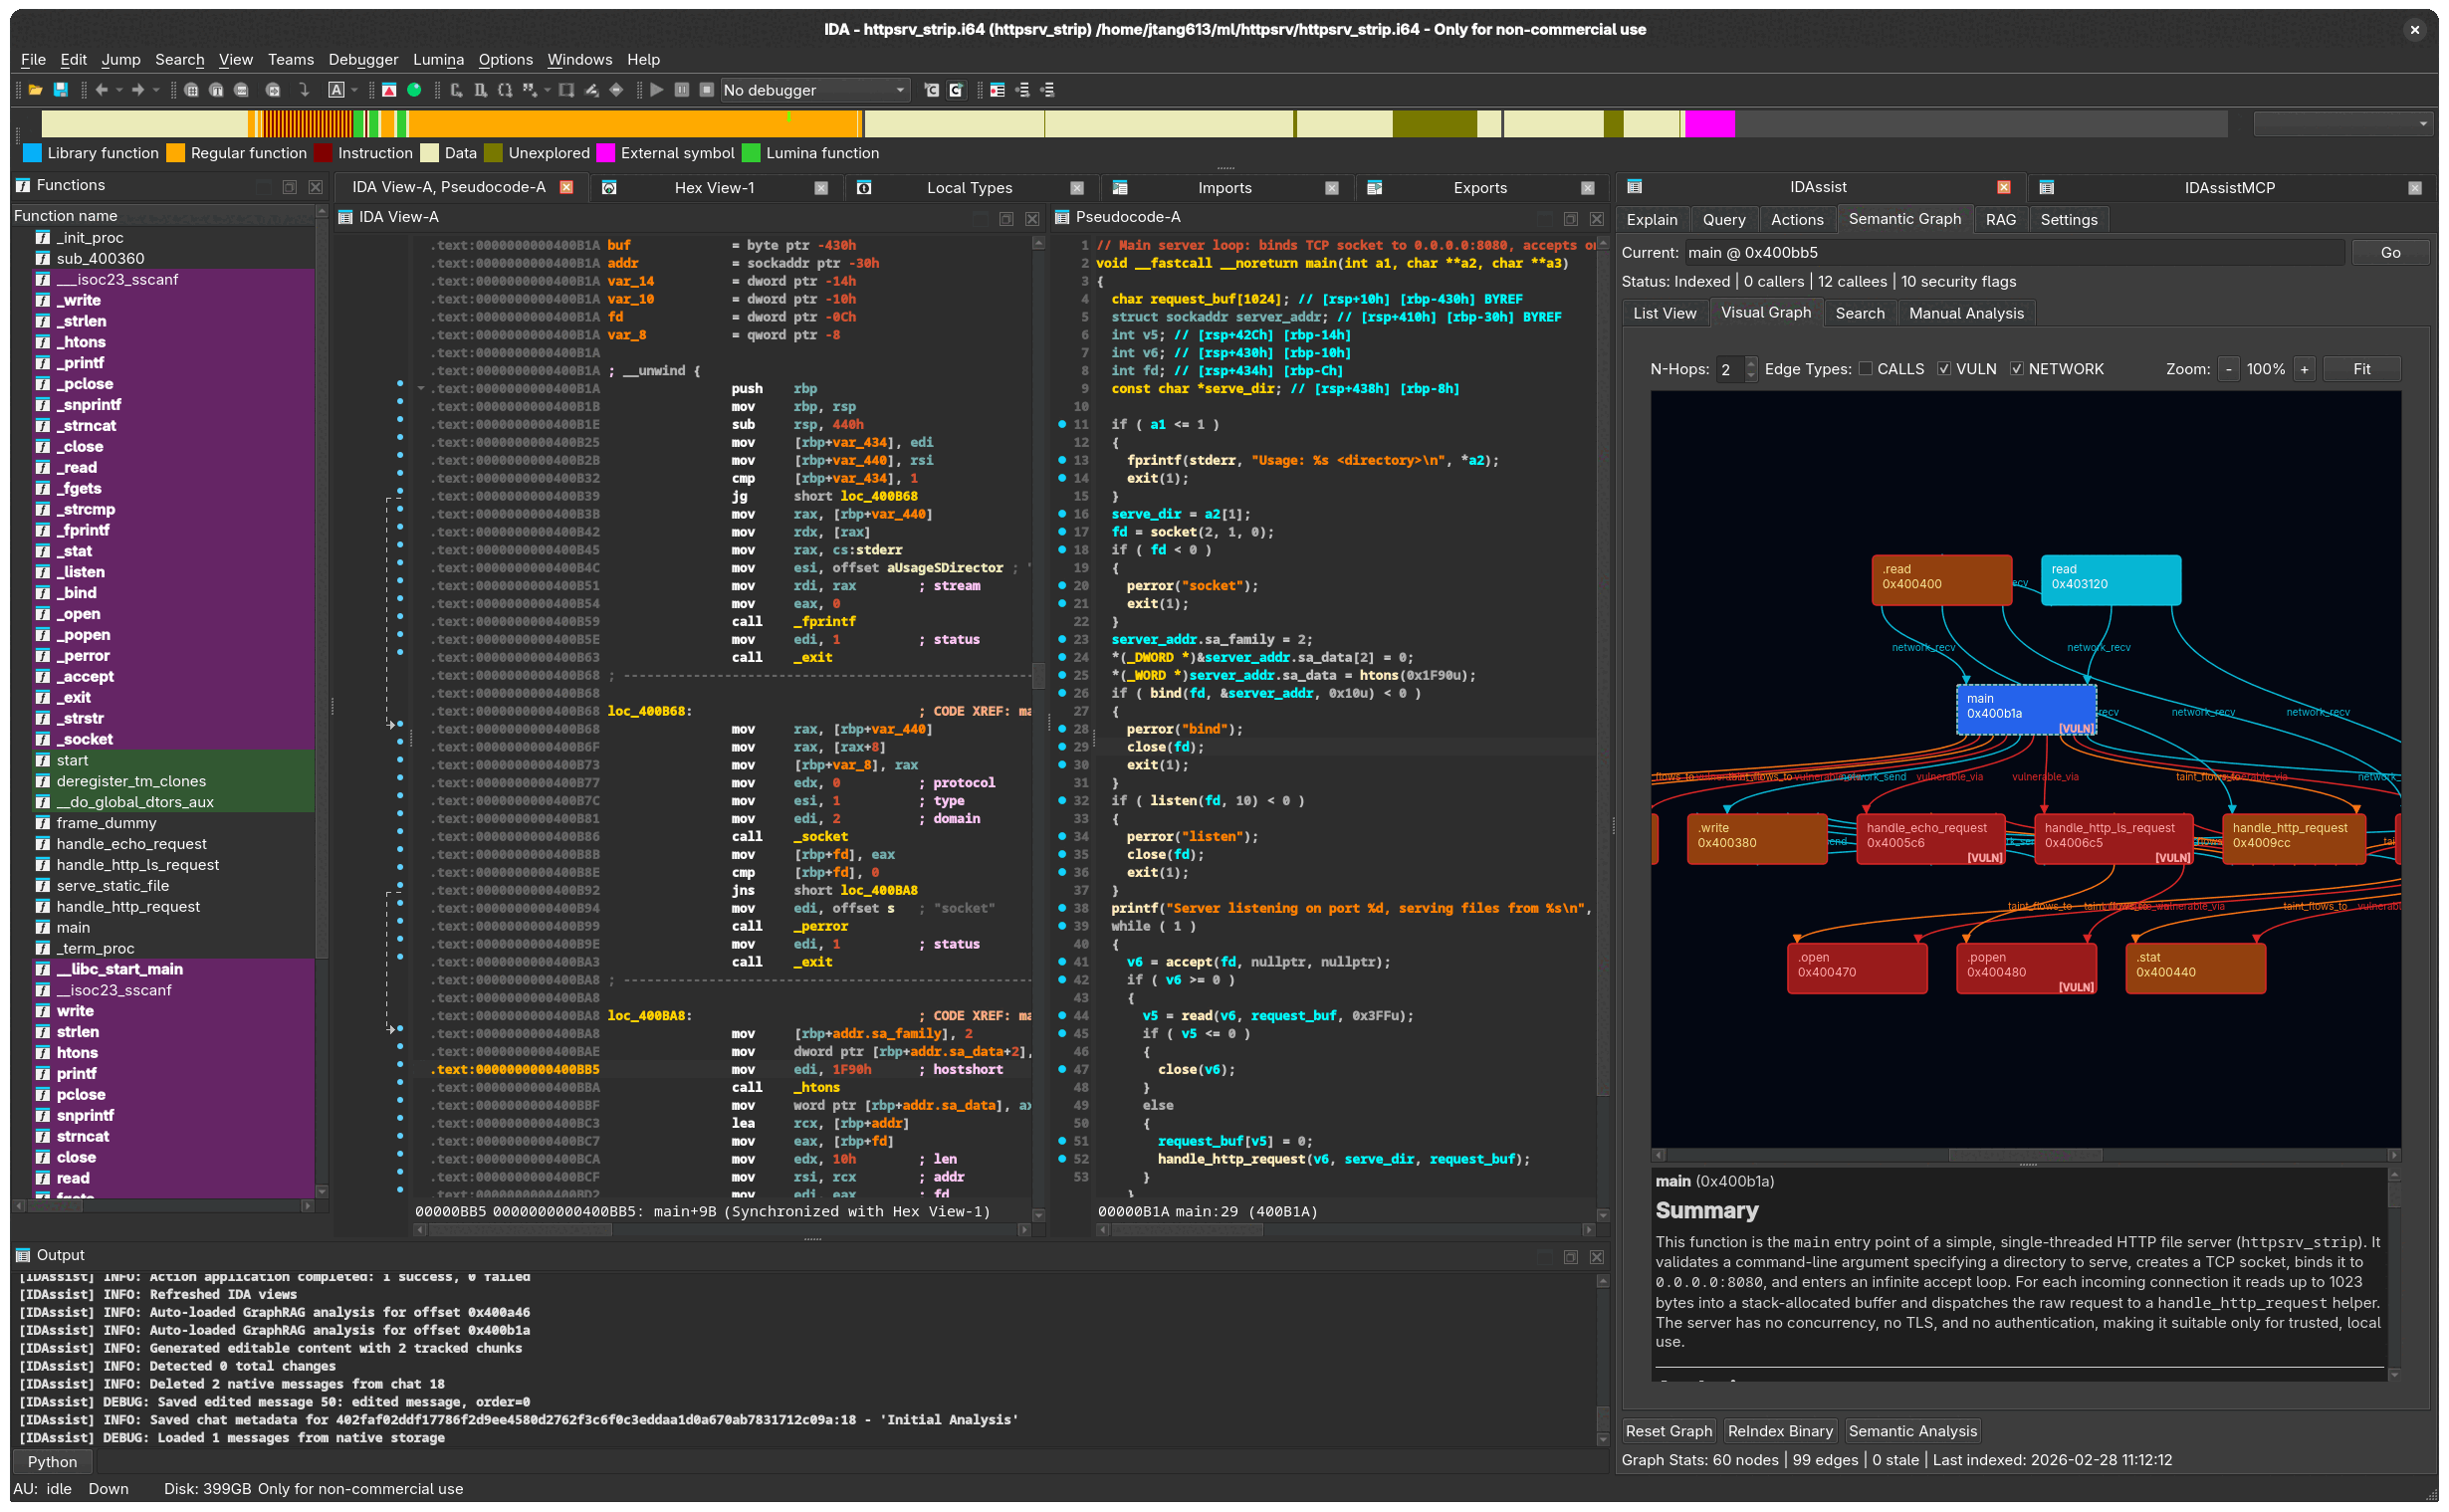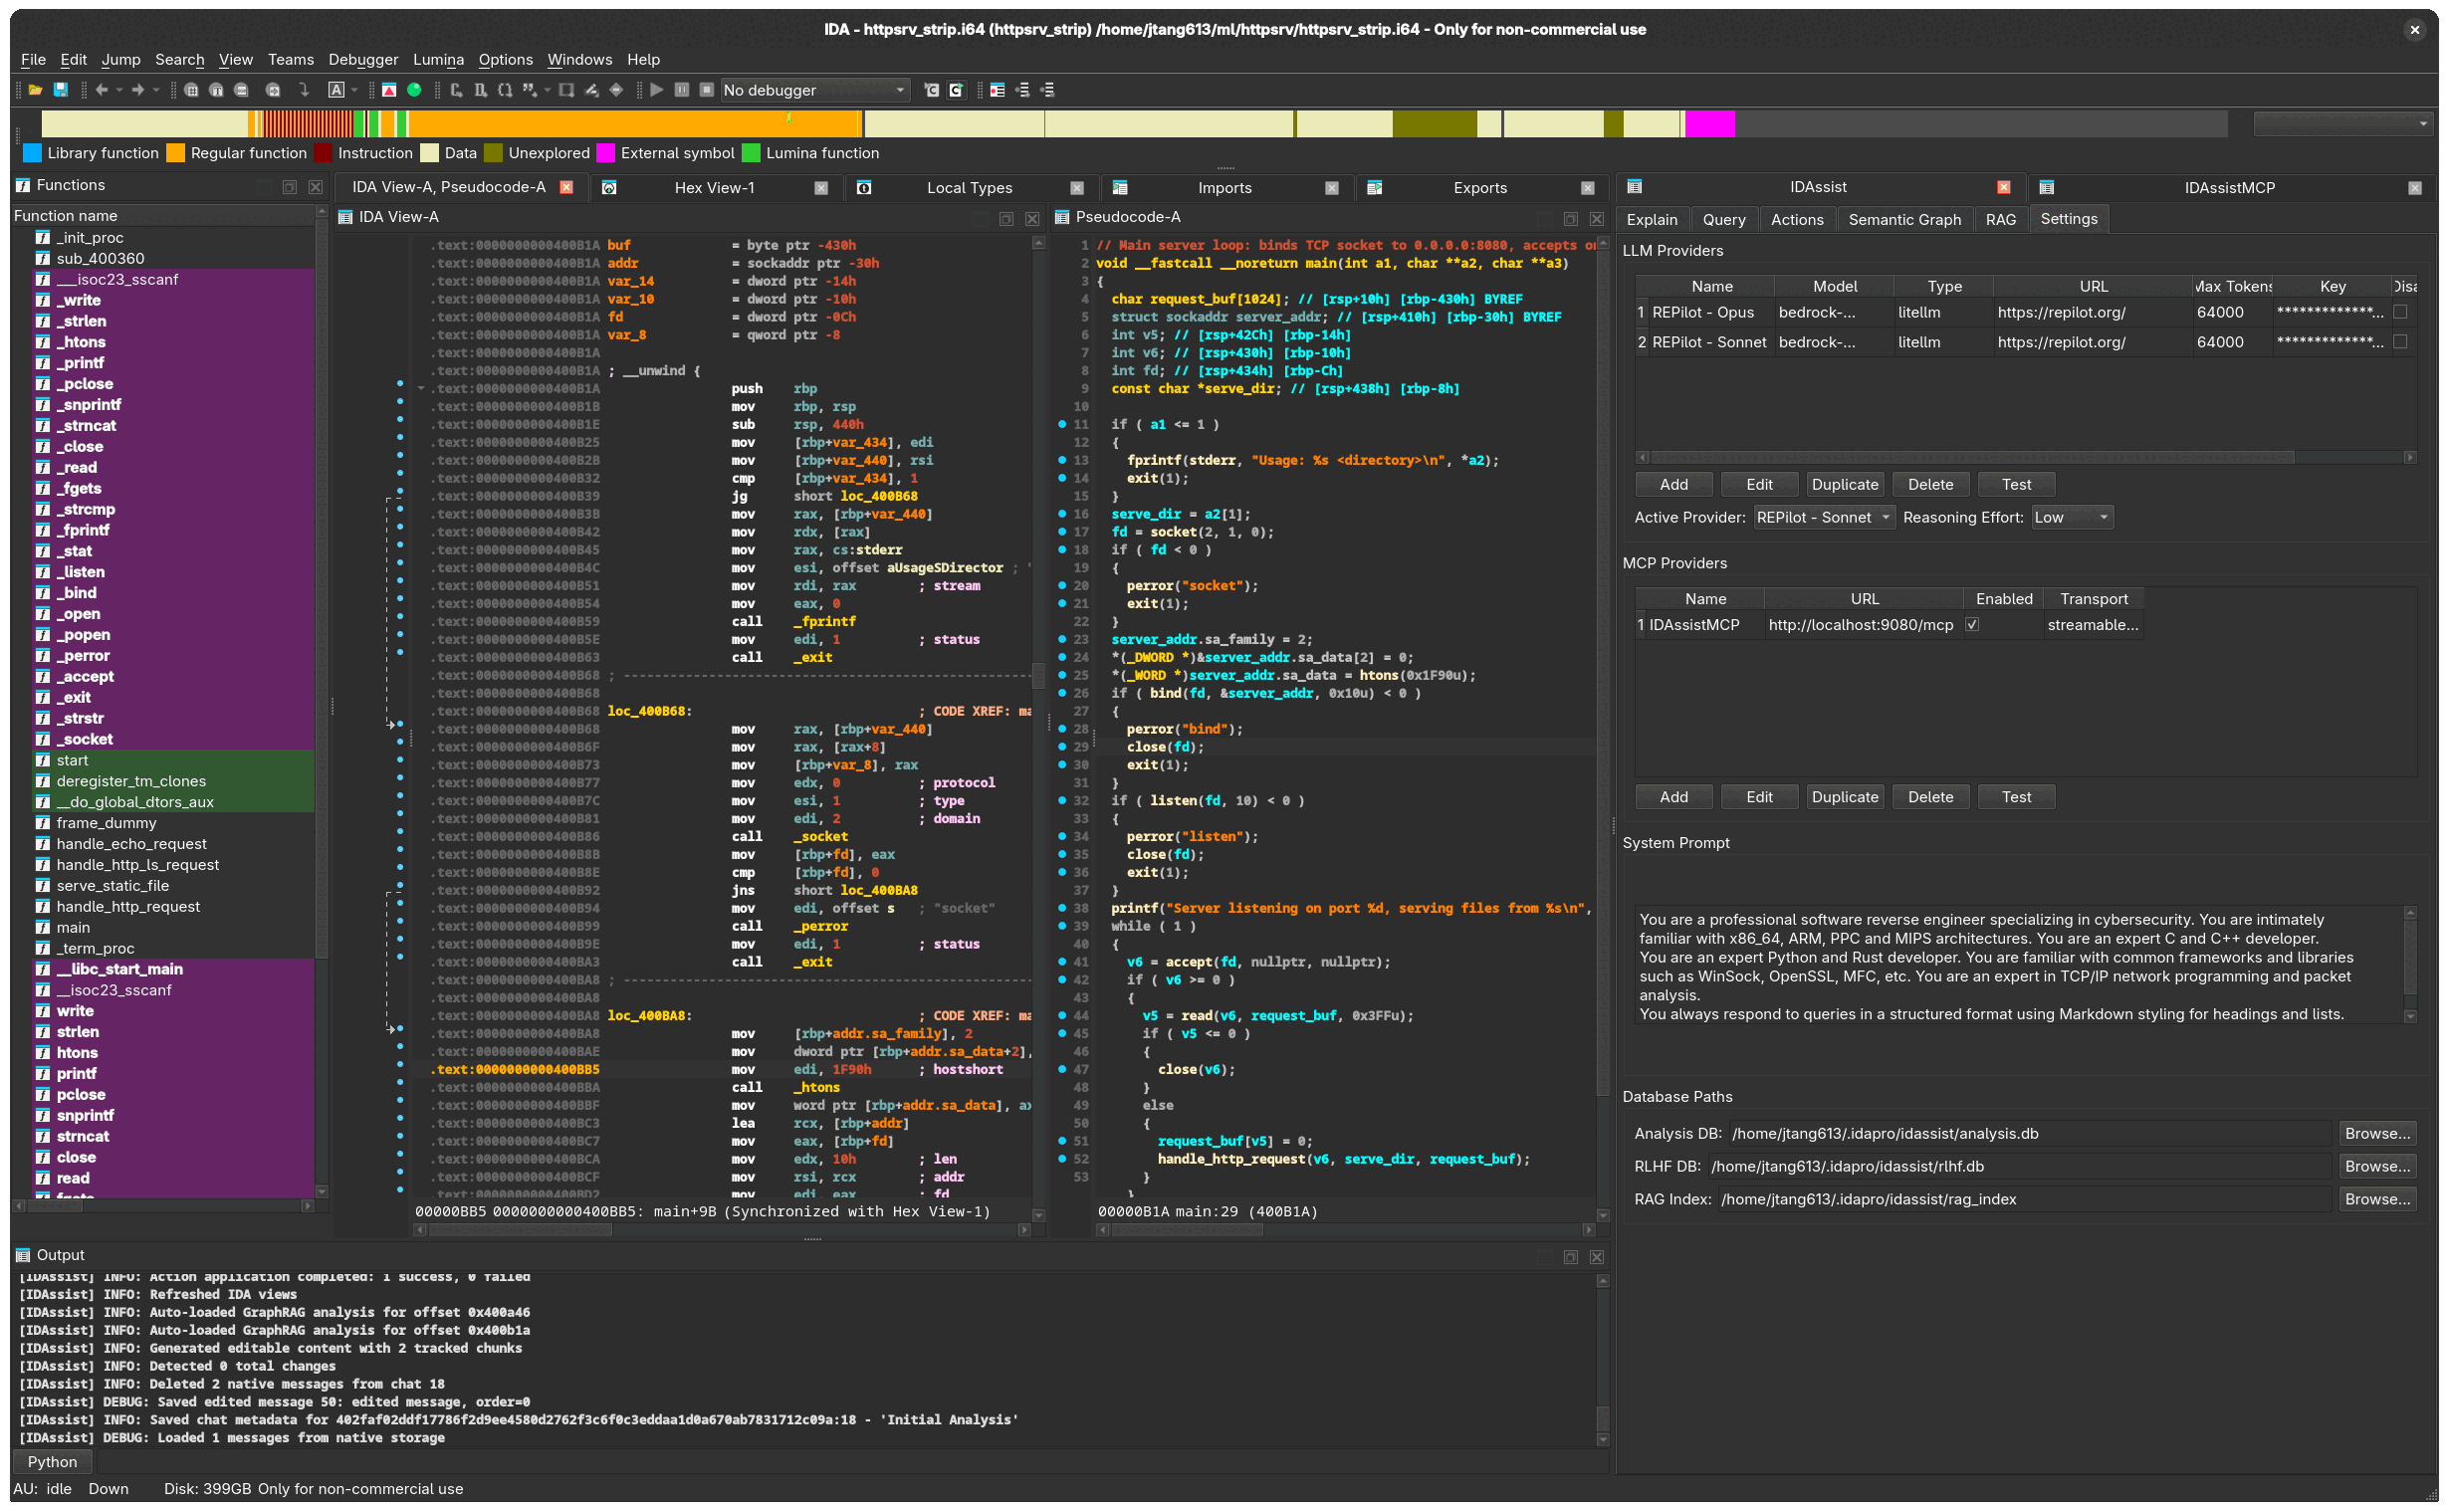 symgraph/idassist
Plugin de Engenharia Reversa com IA para IDA Pro
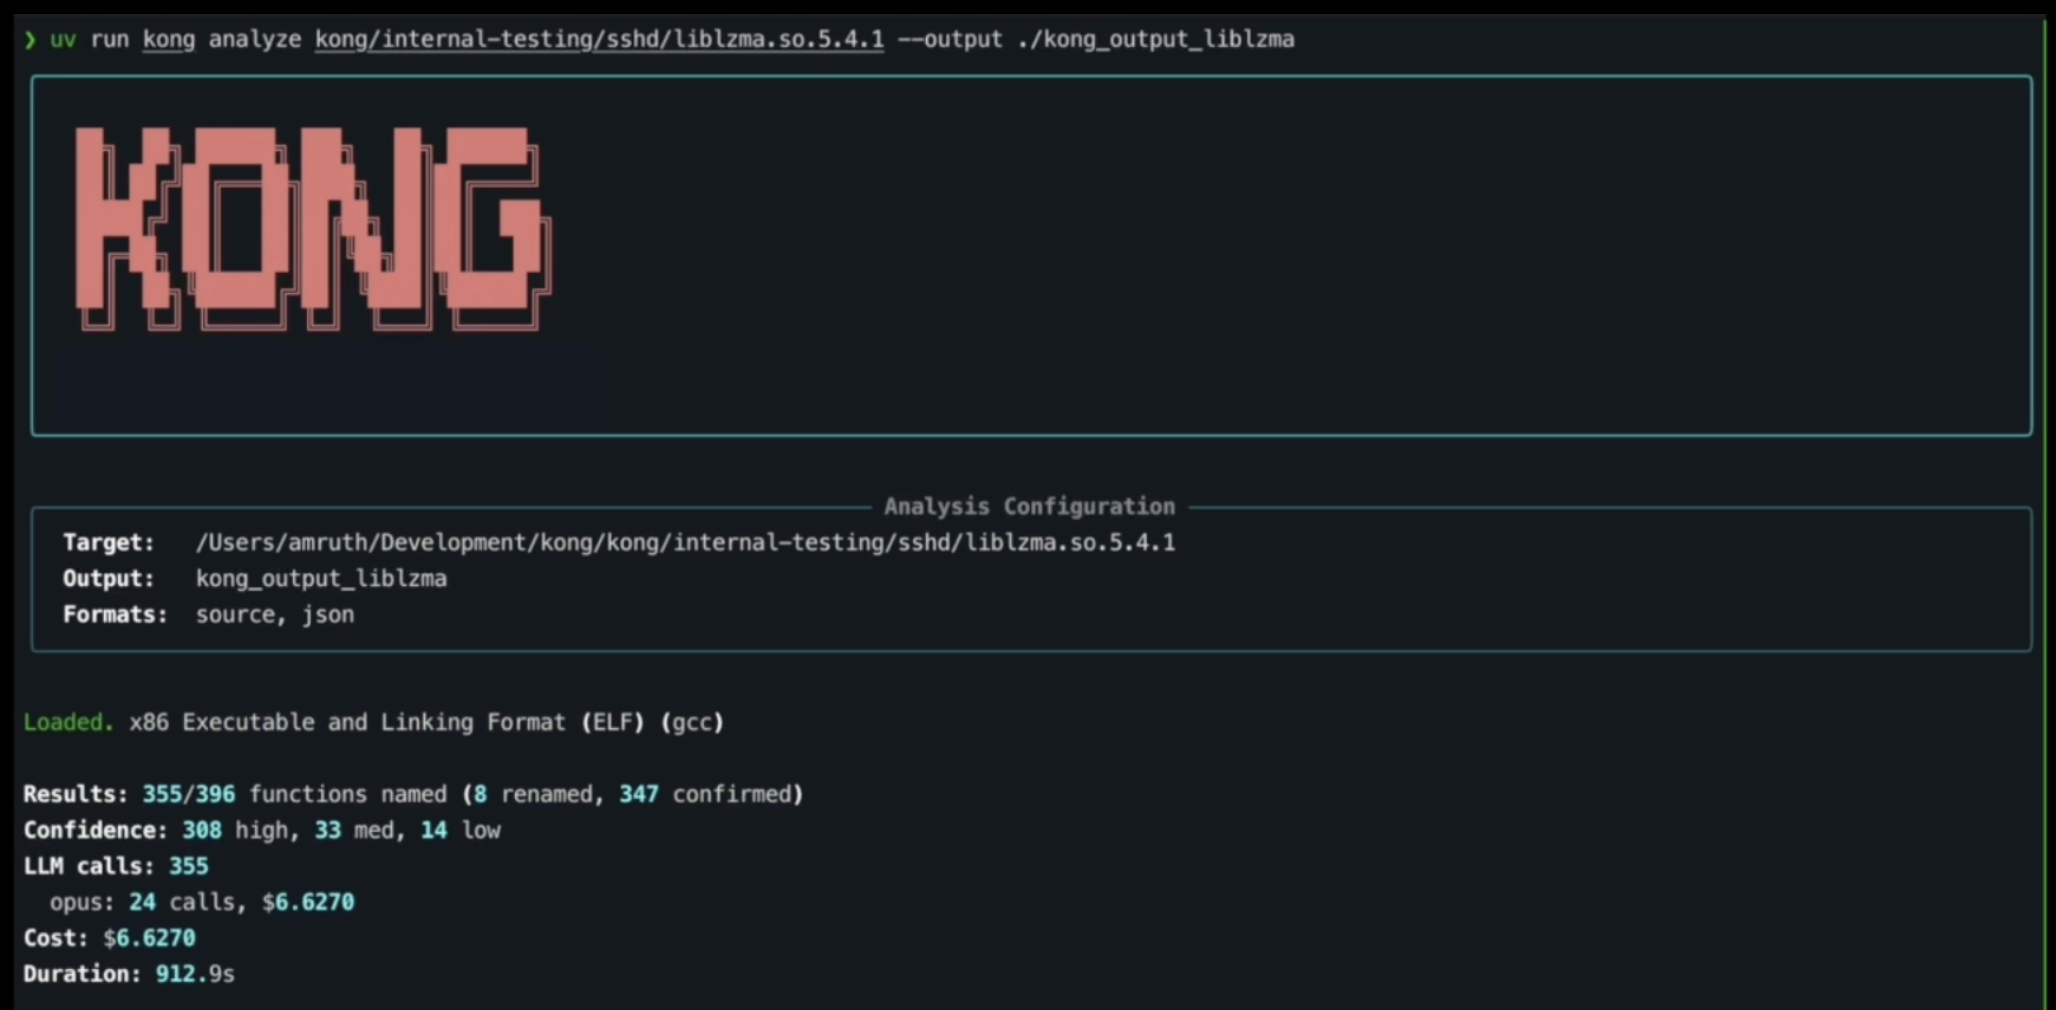 amruth-sn/kong
O primeiro engenheiro reverso agêntico do mundo.
 mrphrazer/msynth
Estrutura de desofuscação de código para simplificar expressões de Aritmética Booleana Mista (MBA)
 maaaaz/androwarn
Mais um analisador de código estático para aplicações Android maliciosas
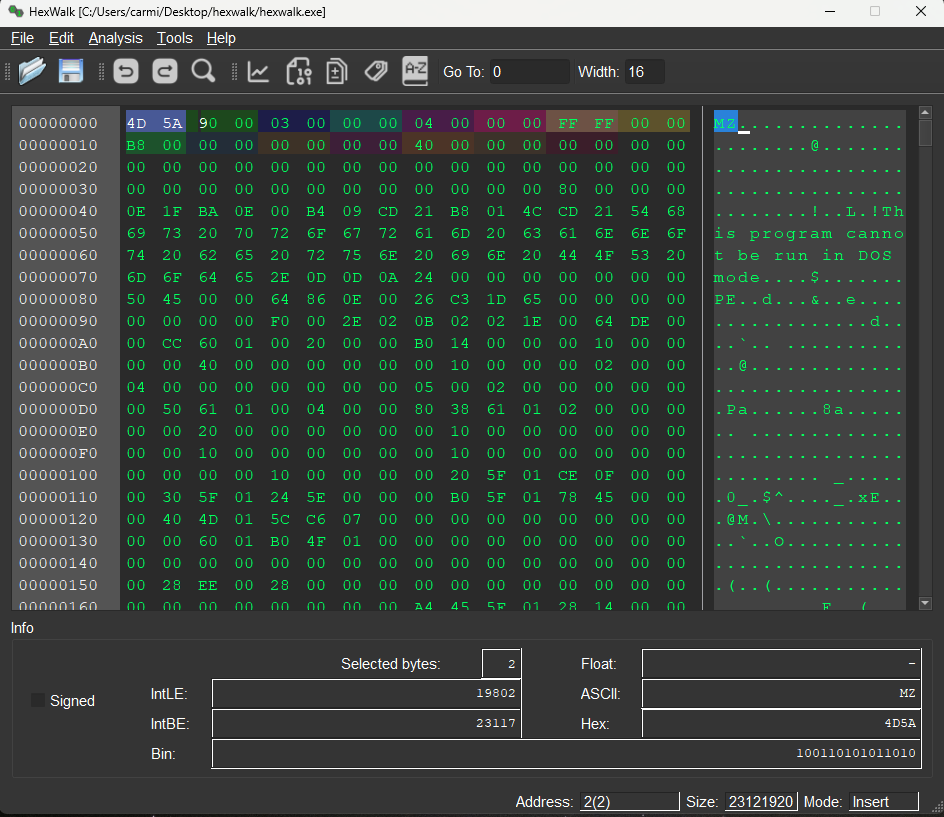 gcarmix/hexwalk
Visualizador/Editor/Analisador Hex compatível com Linux/Windows/MacOS
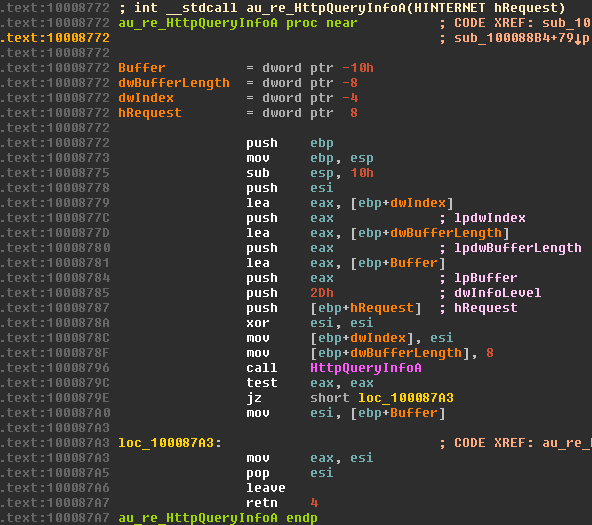 a1ext/auto_re
Plugin de renomeação automática do IDA PRO com suporte a tags.
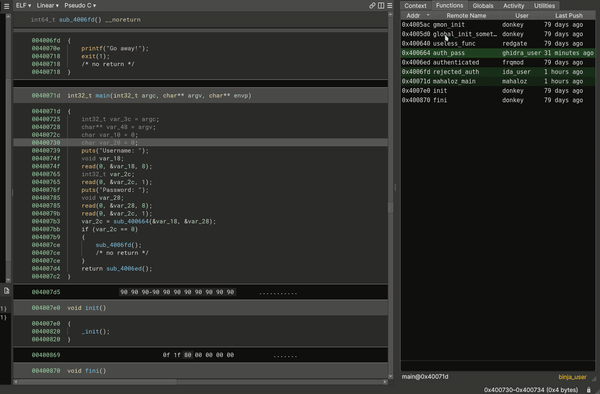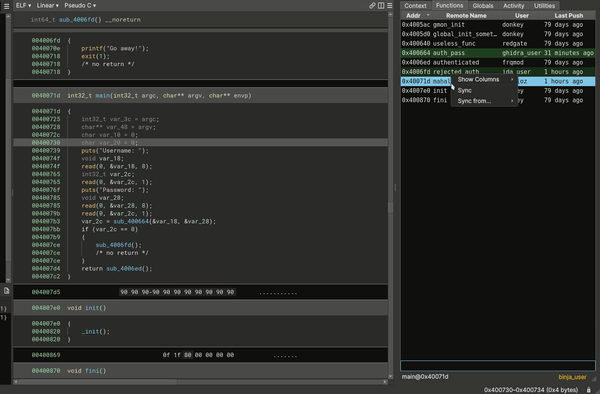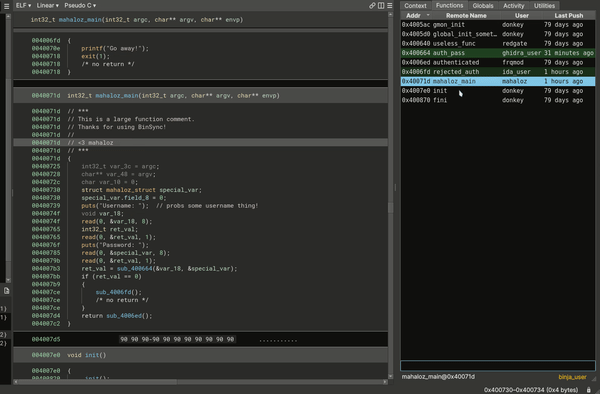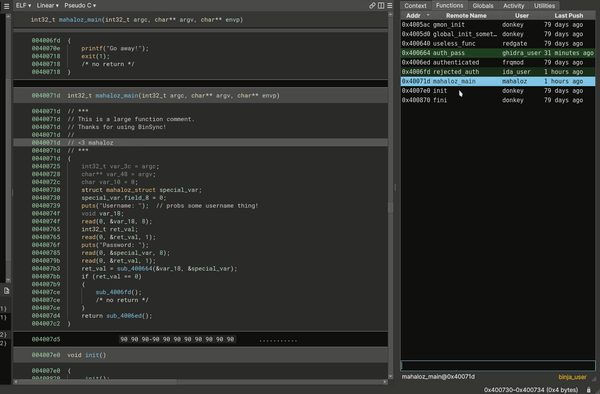 binsync/binsync
Um plugin de engenharia reversa para colaboração entre decompiladores, construído sobre git.
 globocom/huskyci
Realizando testes de segurança no seu CI
 ajinabraham/njsscan
Scanner SAST com consciência semântica para aplicações Node.js que detecta padrões de código inseguros usando correspondência de padrões do libsast e…
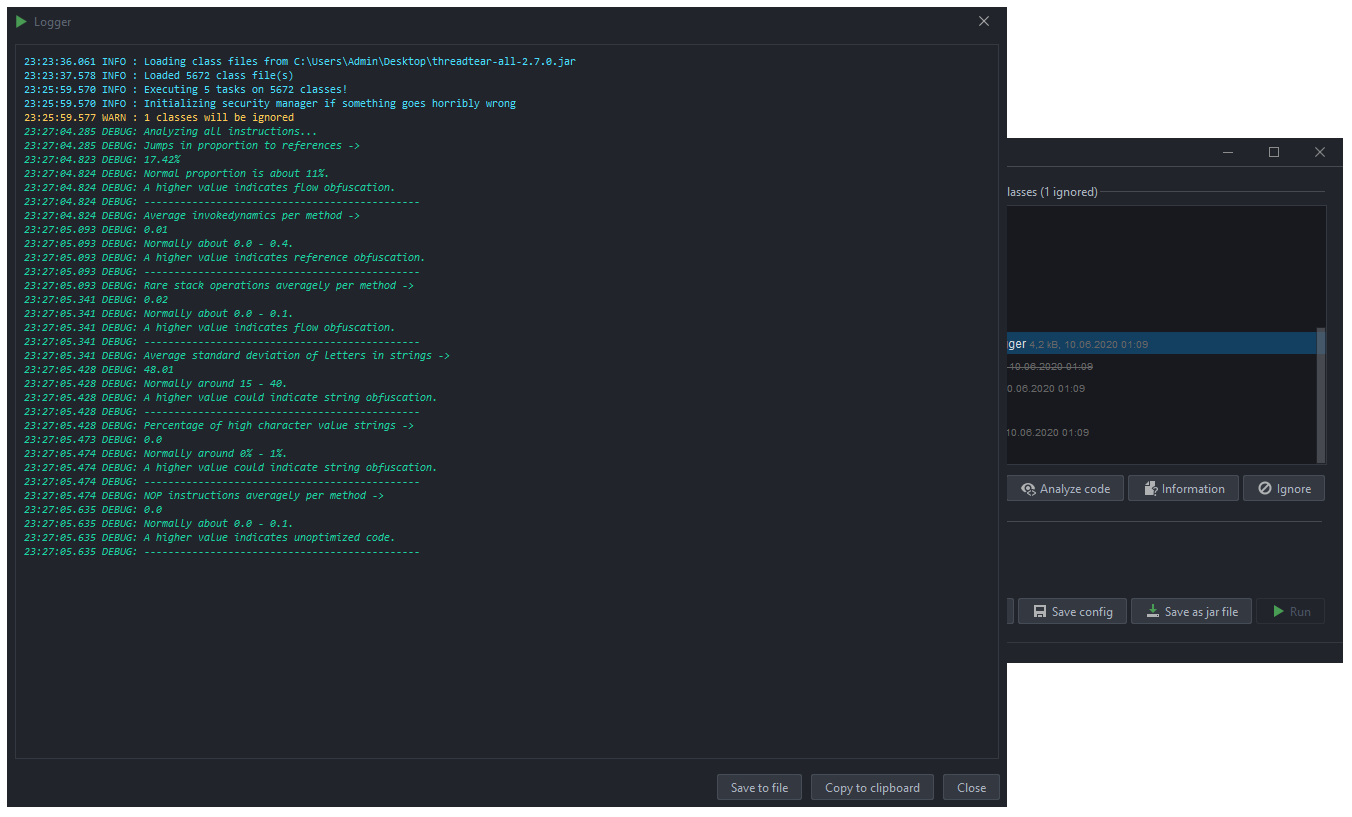 loerting/threadtear
Suíte de ferramentas multifuncional de desofuscação java
 trailofbits/semgrep-rules
Coleção de regras Semgrep para análise estática de código, detecção de vulnerabilidades de segurança e aplicação de práticas de codificação segura em…








