
 #1
Ferramentas para examinar binários e código malicioso sem executá-los (ex. desassembladores, descompactadores).
Recomendado pelo Kitploit

 x64dbg/x64dbg
Um depurador de modo de usuário de código aberto para Windows. Otimizado para engenharia reversa e análise de malware.
 idiom/pftriage
Ferramenta e biblioteca Python para ajudar a analisar arquivos durante a triagem e análise de malware.
 hasherezade/jsc_deobfuscator
Ferramenta estática de desofuscação para bytecode V8 JavaScript compilado, com foco em payloads JSCeal. Fornece filtros orientados por padrões,…
 security-prince/resources-for-application-security
Alguns bons recursos para começar com segurança de aplicações.
 radareorg/radare2
Framework UNIX-like de engenharia reversa e conjunto de ferramentas de linha de comando
 lfi-project/lfi
Repositório de nível superior para LFI: Sandboxing baseado em software prático, eficiente e seguro
 cloudflare/security-audit-skill
Uma habilidade de agente de codificação para auditorias de segurança multifásicas com descobertas verificadas de forma independente e legíveis por…
 werwolv/imhex
🔍 Um editor hexadecimal para engenheiros reversos, programadores e pessoas que valorizam suas retinas ao trabalhar às 3 da manhã.
 androguard/androguard
Engenharia reversa e pentesting para aplicações Android
 vaib25vicky/awesome-mobile-security
Um esforço para construir um único lugar para todas as coisas úteis relacionadas à segurança do Android e iOS. Todas as referências e ferramentas…
 dimareverse/nuitka-static-unpacker
Ferramenta de pesquisa prioritariamente estática para desempacotar binários compilados com Nuitka: extrai constantes, módulos, recupera arquivos .pyc…
 x86rc/vmp-lazy-unpack
Desempacotador baseado em emulação e resolvedor de importações para binários Windows x86/x64 VMProtect 3.x, usando Unicorn para emular syscalls e…
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 mrexodia/ida-pro-mcp
Assistente de engenharia reversa alimentado por IA que conecta o IDA Pro a modelos de linguagem por meio do MCP.
nationalsecurityagency/ghidraGhidra é um framework de engenharia reversa de software (SRE).
 gitleaks/gitleaks
Ferramenta de análise estática rápida e de código aberto para detectar segredos codificados, como senhas, chaves de API e tokens, em repositórios…
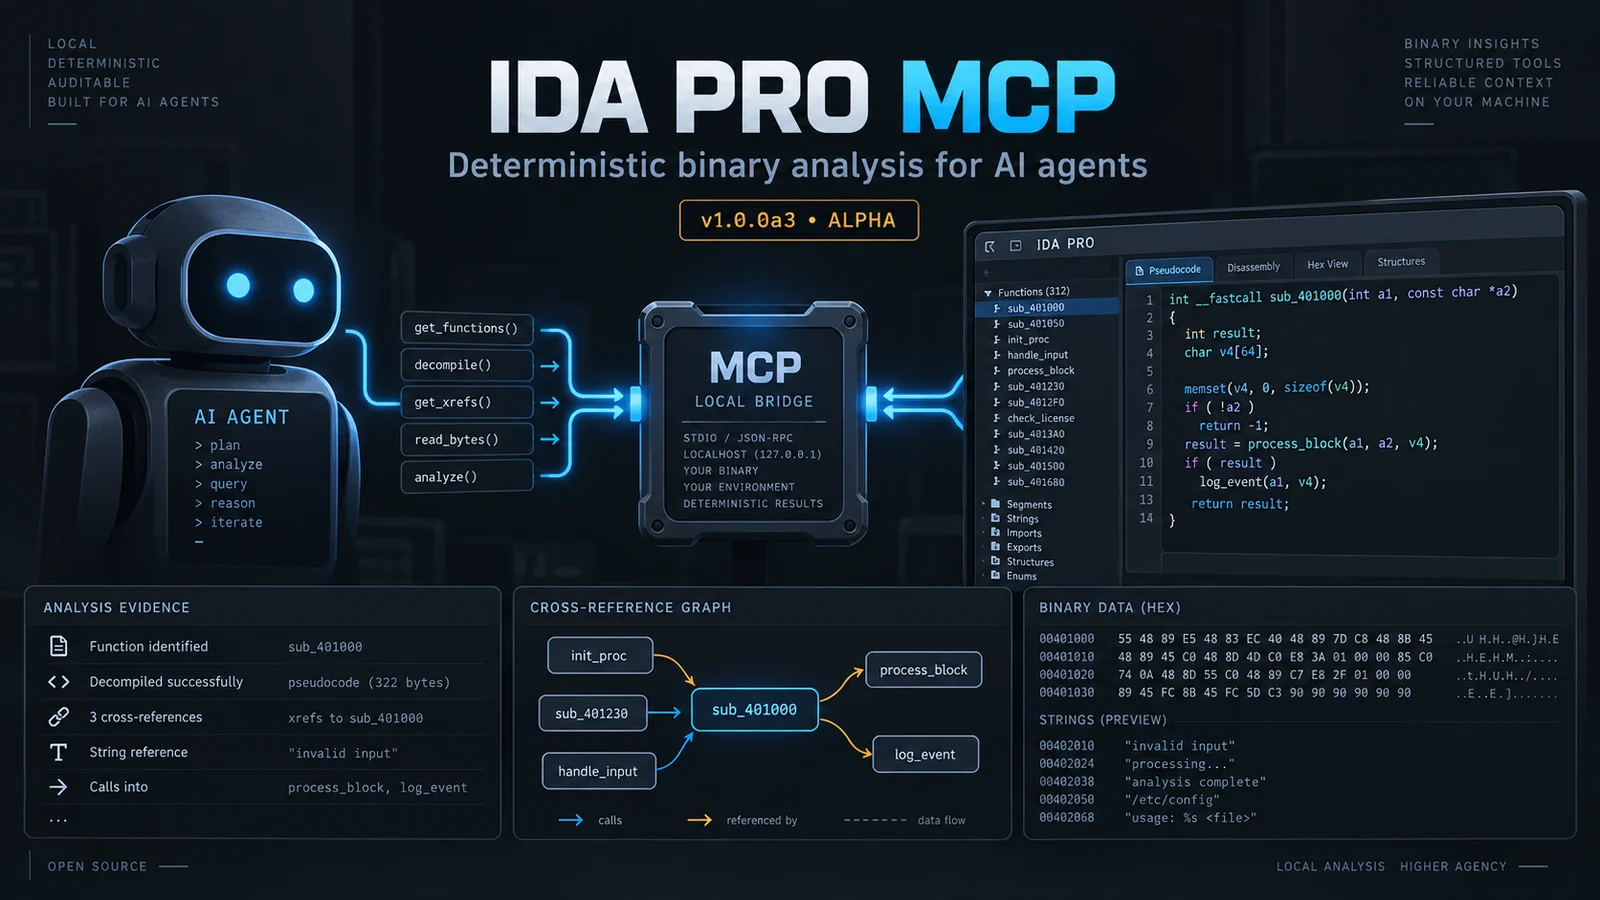 grecandrei/ida-pro-mcp
Servidor MCP determinístico e local-first para IDA Pro/Home: 109 operações de engenharia reversa com esquema estrito, descobertas respaldadas por…
 orbitcurve/firmware-reverse-engineering
Habilidades de agente para extração de firmware, análise estática, engenharia reversa com Ghidra, emulação e relatórios de segurança, empacotadas…







