
 #1
Ferramentas para simular ataques baseados em humanos (phishing, pretexting, isca) e testar fatores humanos na segurança.
Recomendado pelo Kitploit
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Um framework de Teste de Penetração com Recursos de Cibersegurança
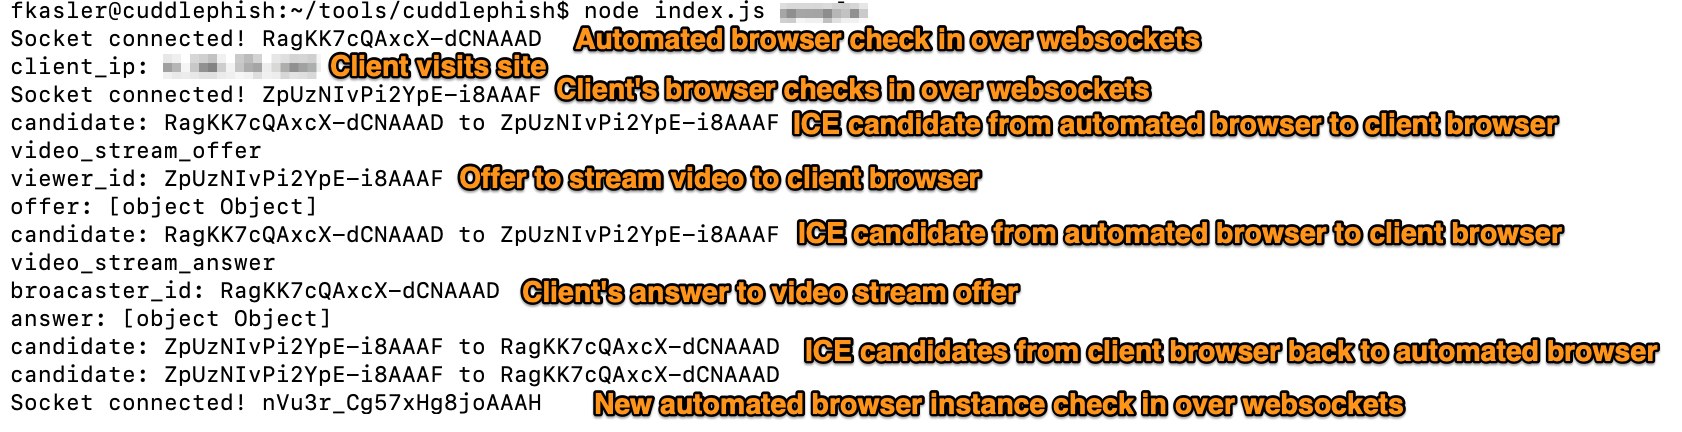 fkasler/cuddlephish
Browser-in-the-Middle (BitM) Armado para Testadores de Penetração
 entropy1337/infernal-twin
hacking sem fio - Esta é uma ferramenta automatizada de hacking sem fio
 mr-un1k0d3r/maliciousmacrogenerator
Gera macros VBA ofuscadas com evasão de AV/sandbox para payloads de execução de comandos, suportando verificações de domínio, disco, memória e…
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
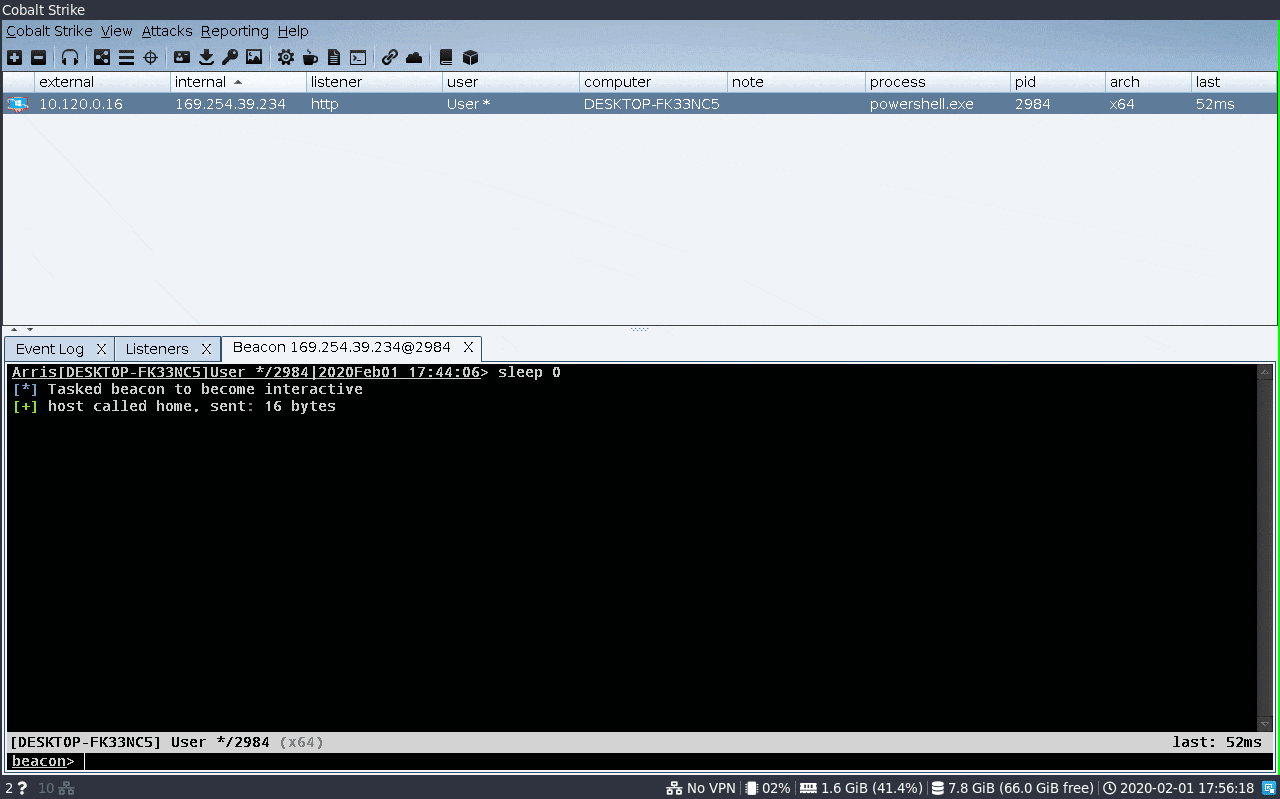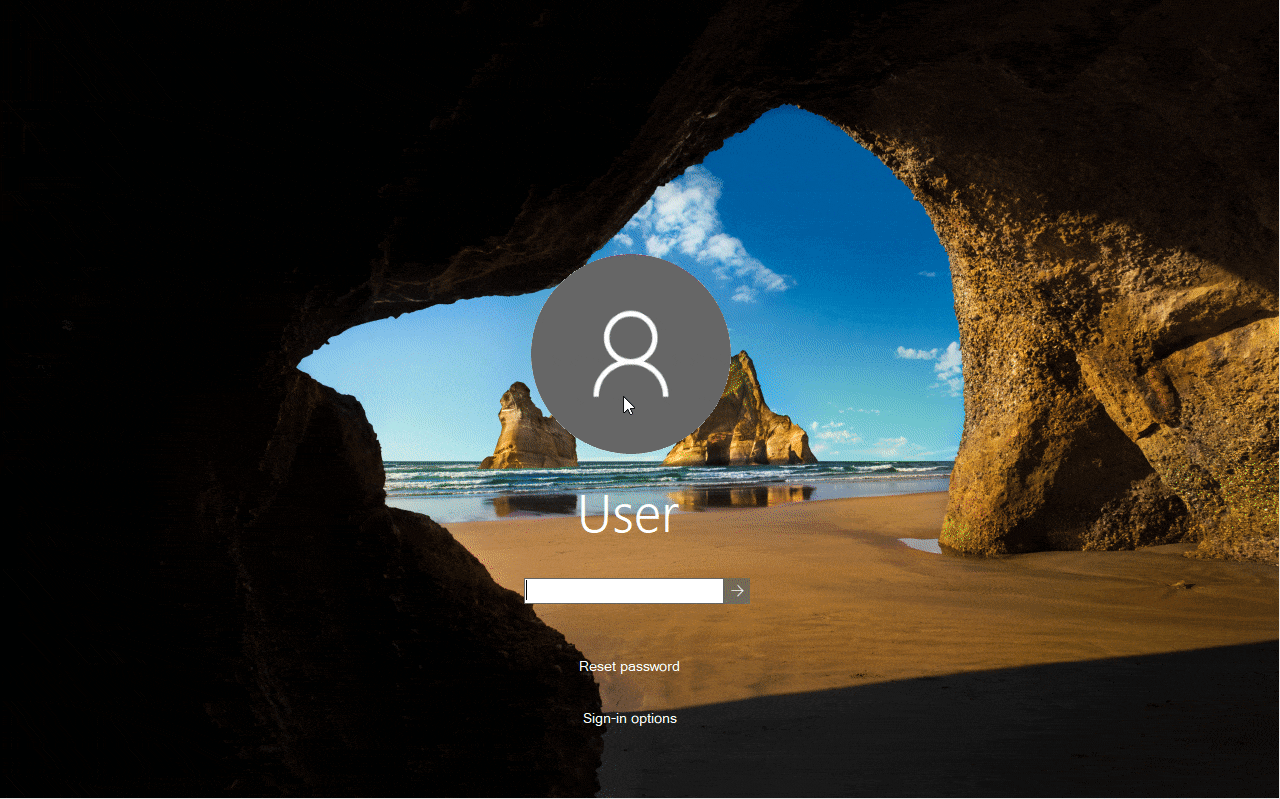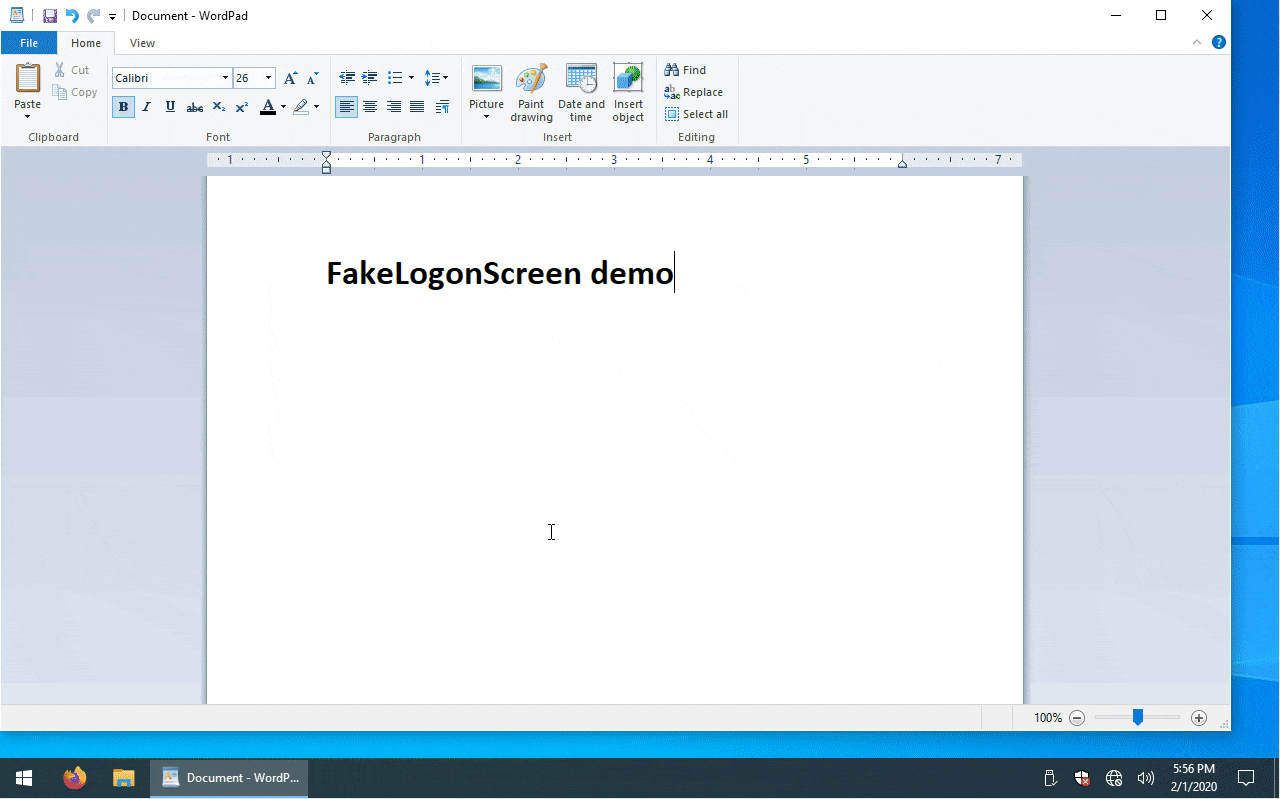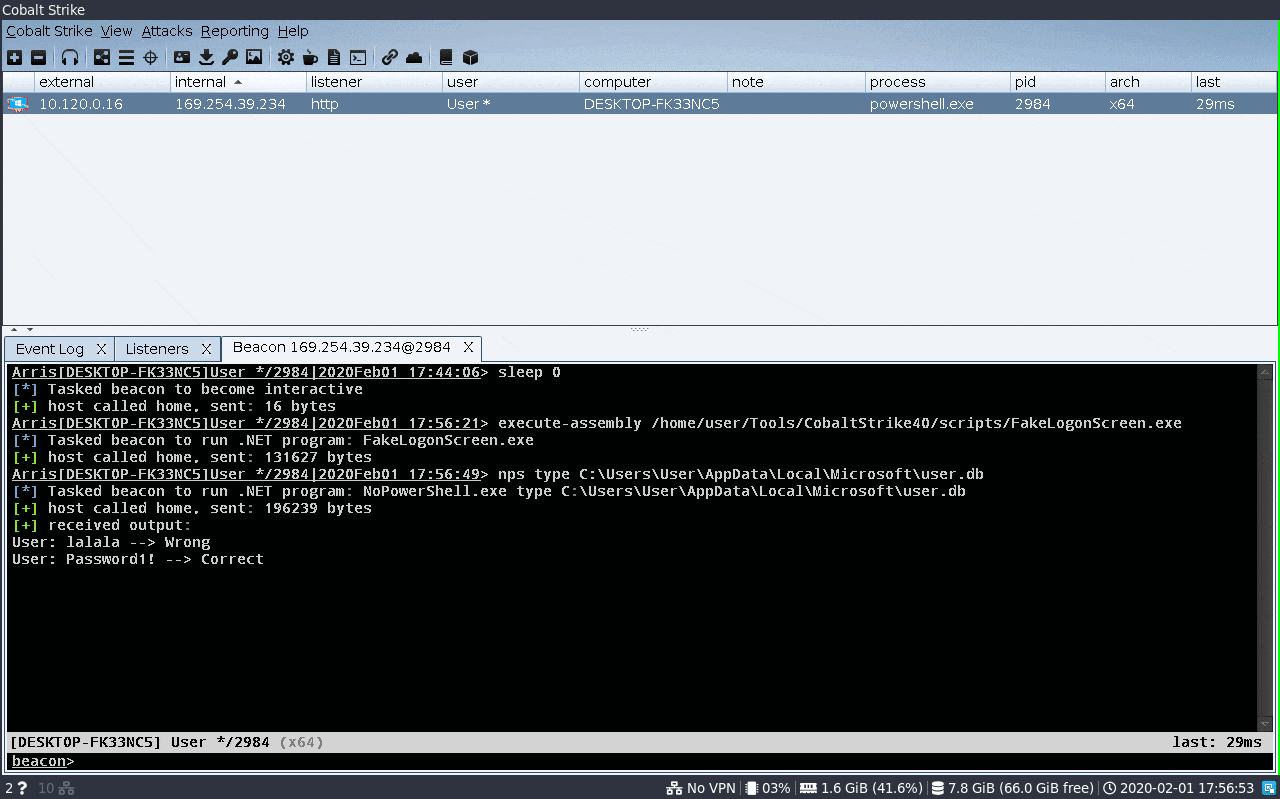 bitsadmin/fakelogonscreen
Coletor de credenciais do Windows que exibe uma tela de login falsa, valida senhas capturadas contra o AD ou a máquina local, e as exibe no console…
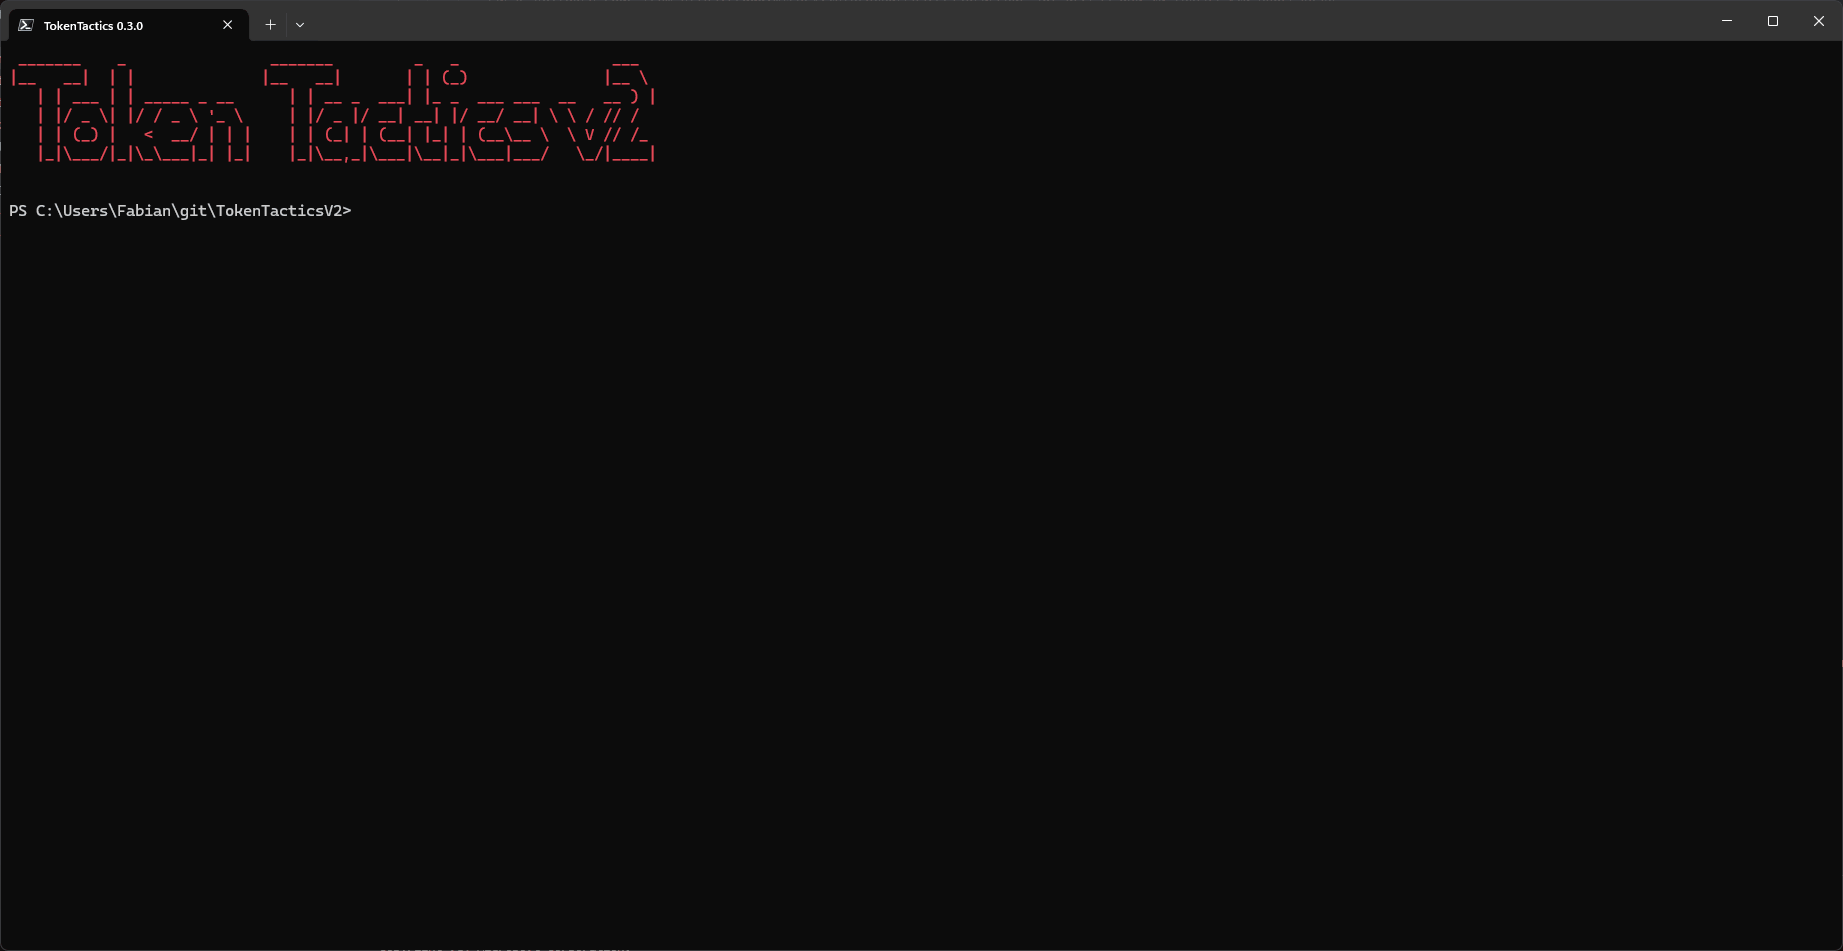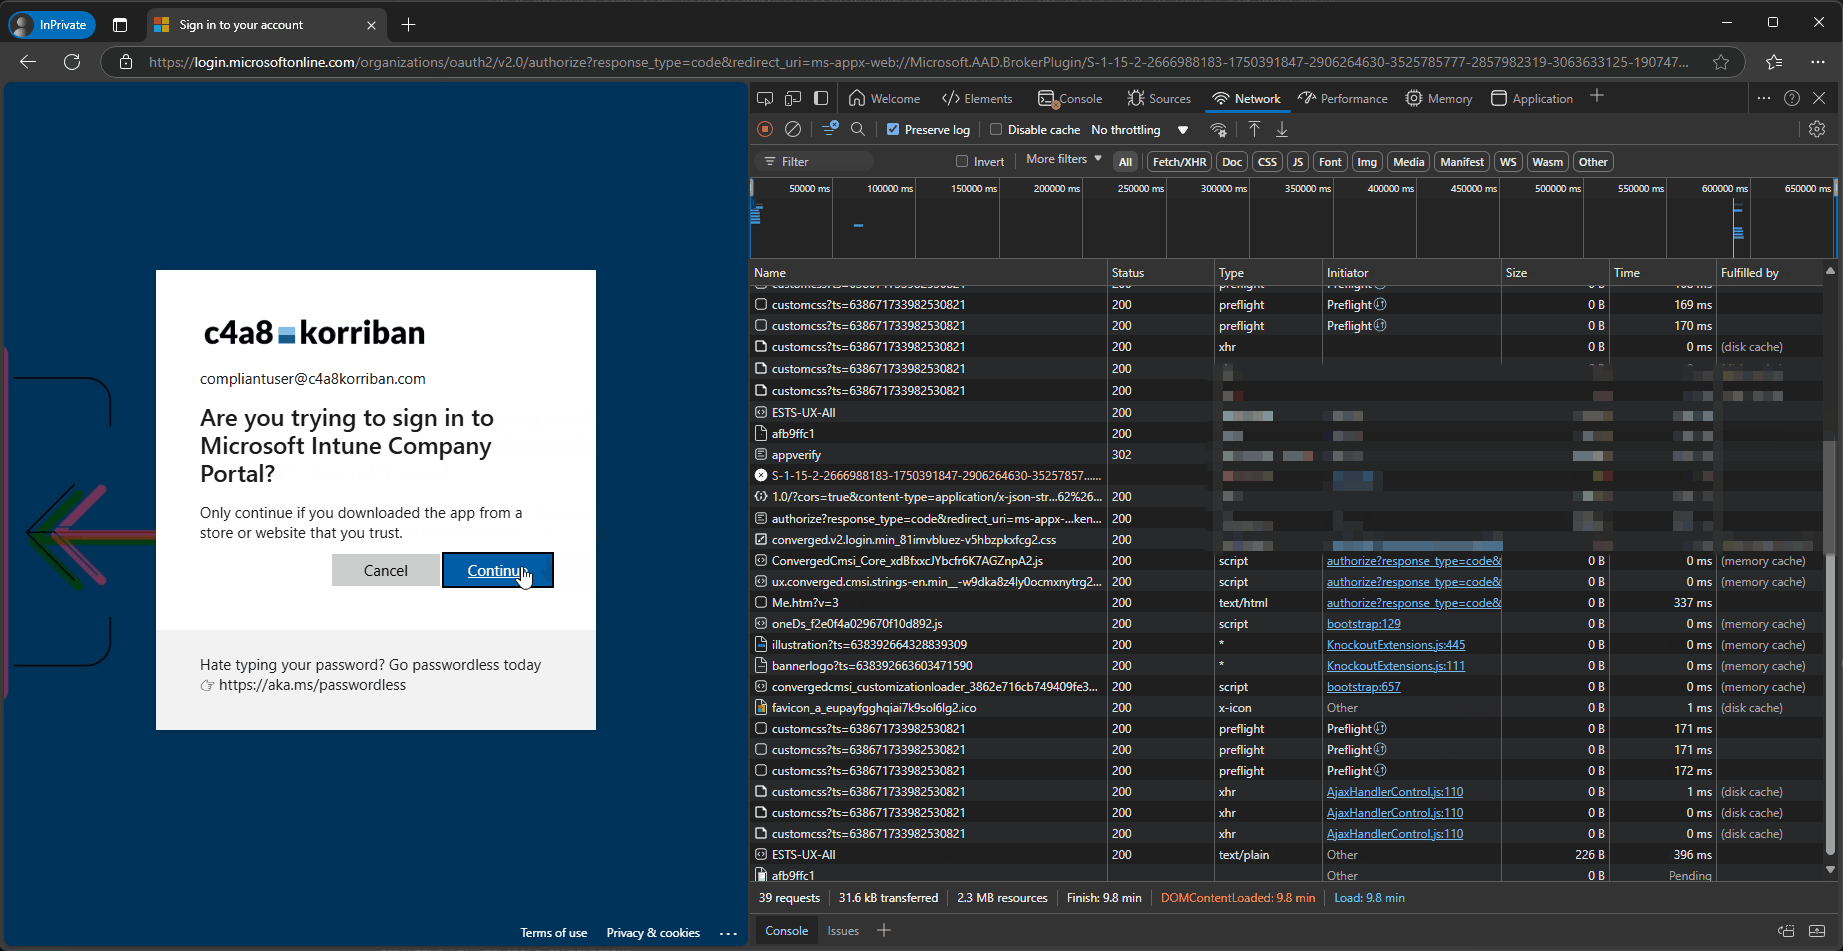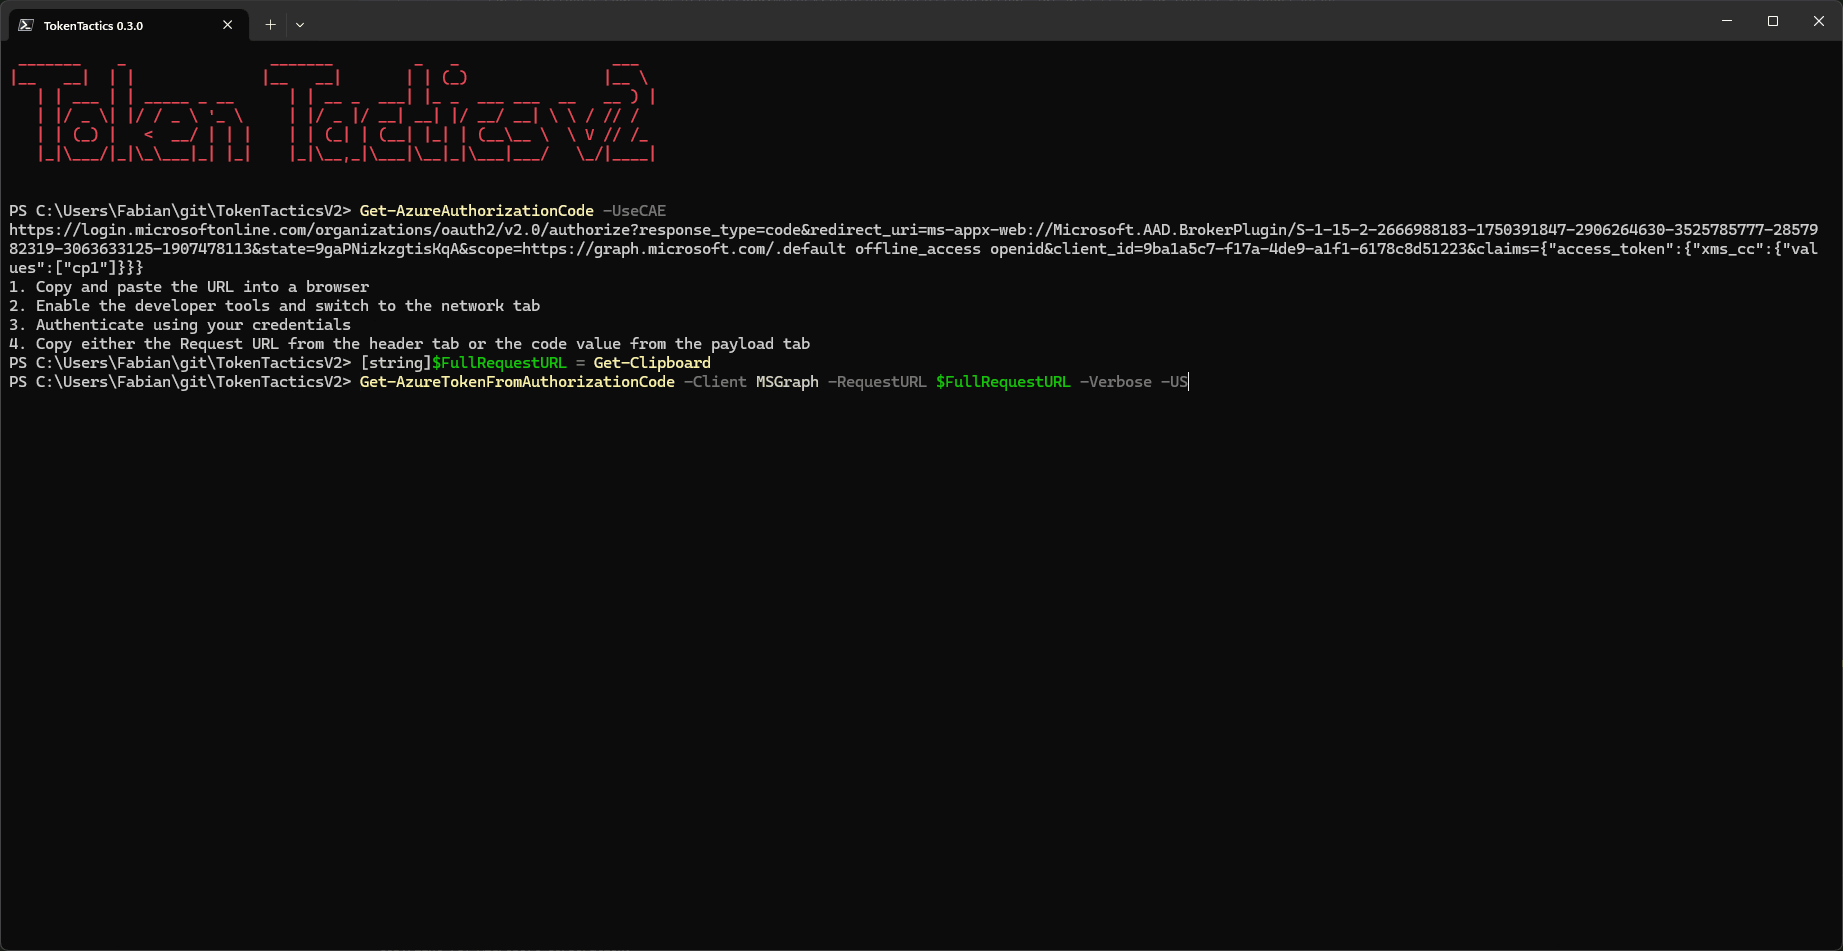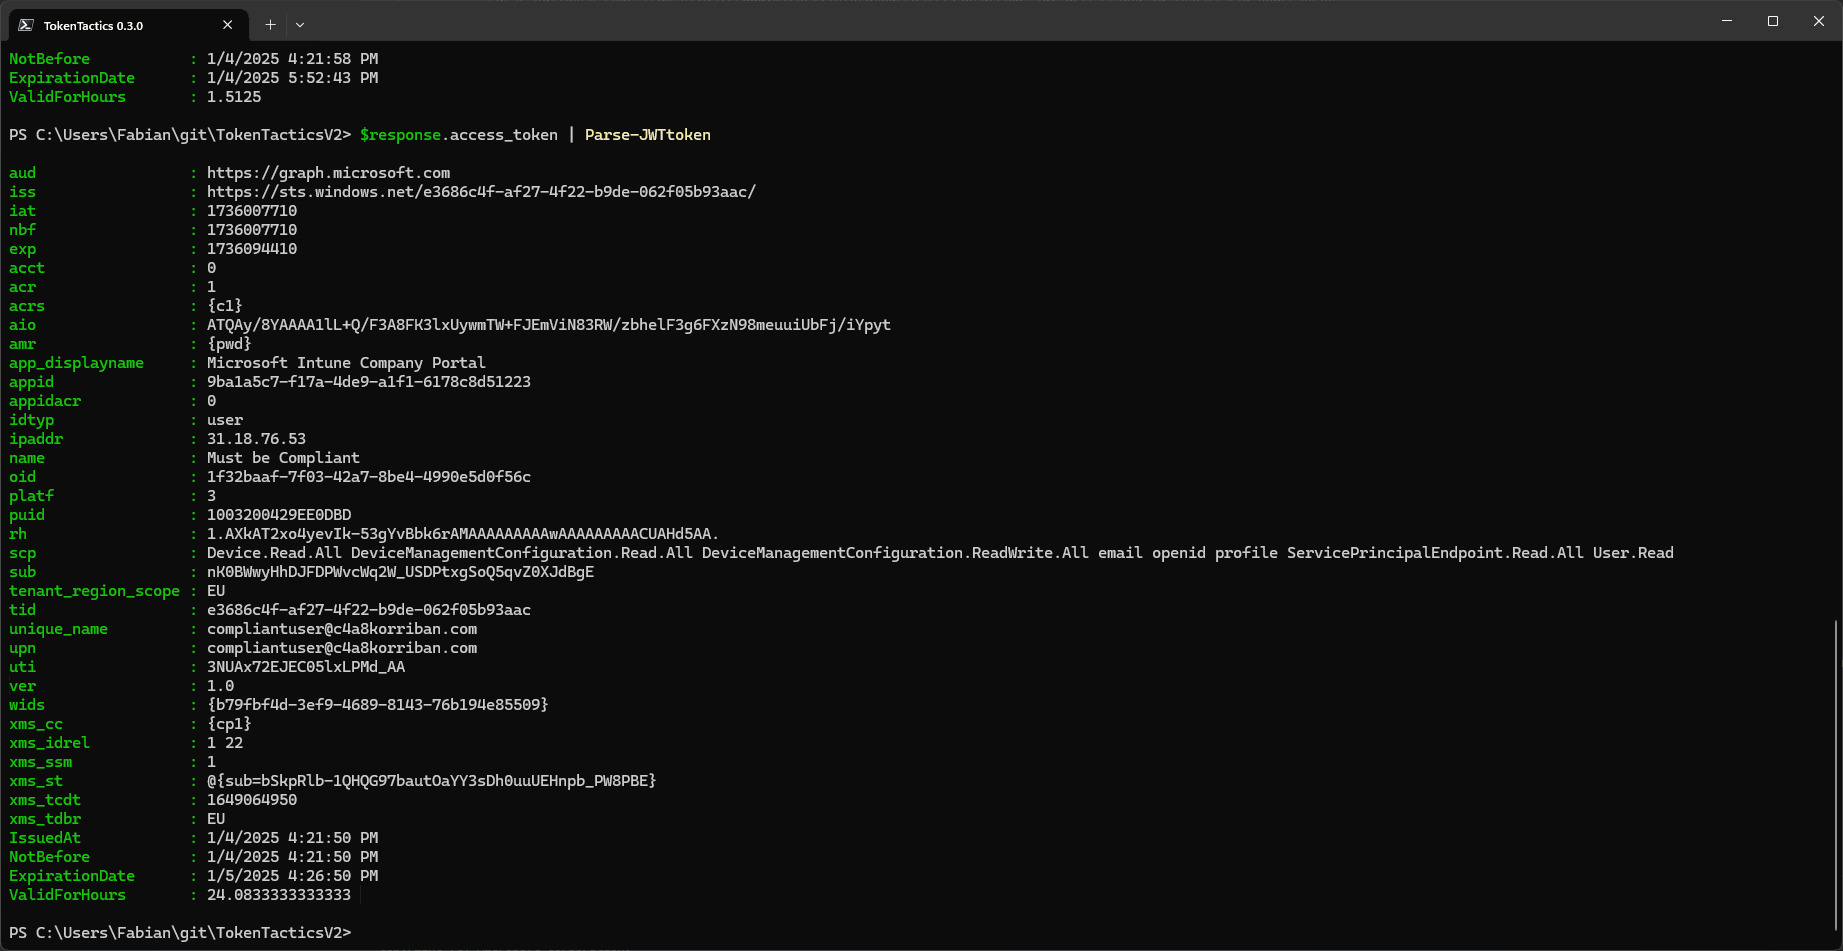 f-bader/tokentacticsv2
Um fork do excelente TokenTactics com suporte para CAE e token endpoint v2
 infobyte/emploleaks
Uma ferramenta OSINT que ajuda a detectar membros de uma empresa com credenciais vazadas.
 thekingofduck/burpfakeip
Extensión de Burp Suite para falsificar direcciones IP en solicitudes HTTP, lo que permite probar restricciones de IP del lado del servidor y evadir…
 sensepost/snoopy
Snoopy: Um framework distribuído de rastreamento e interceptação de dados
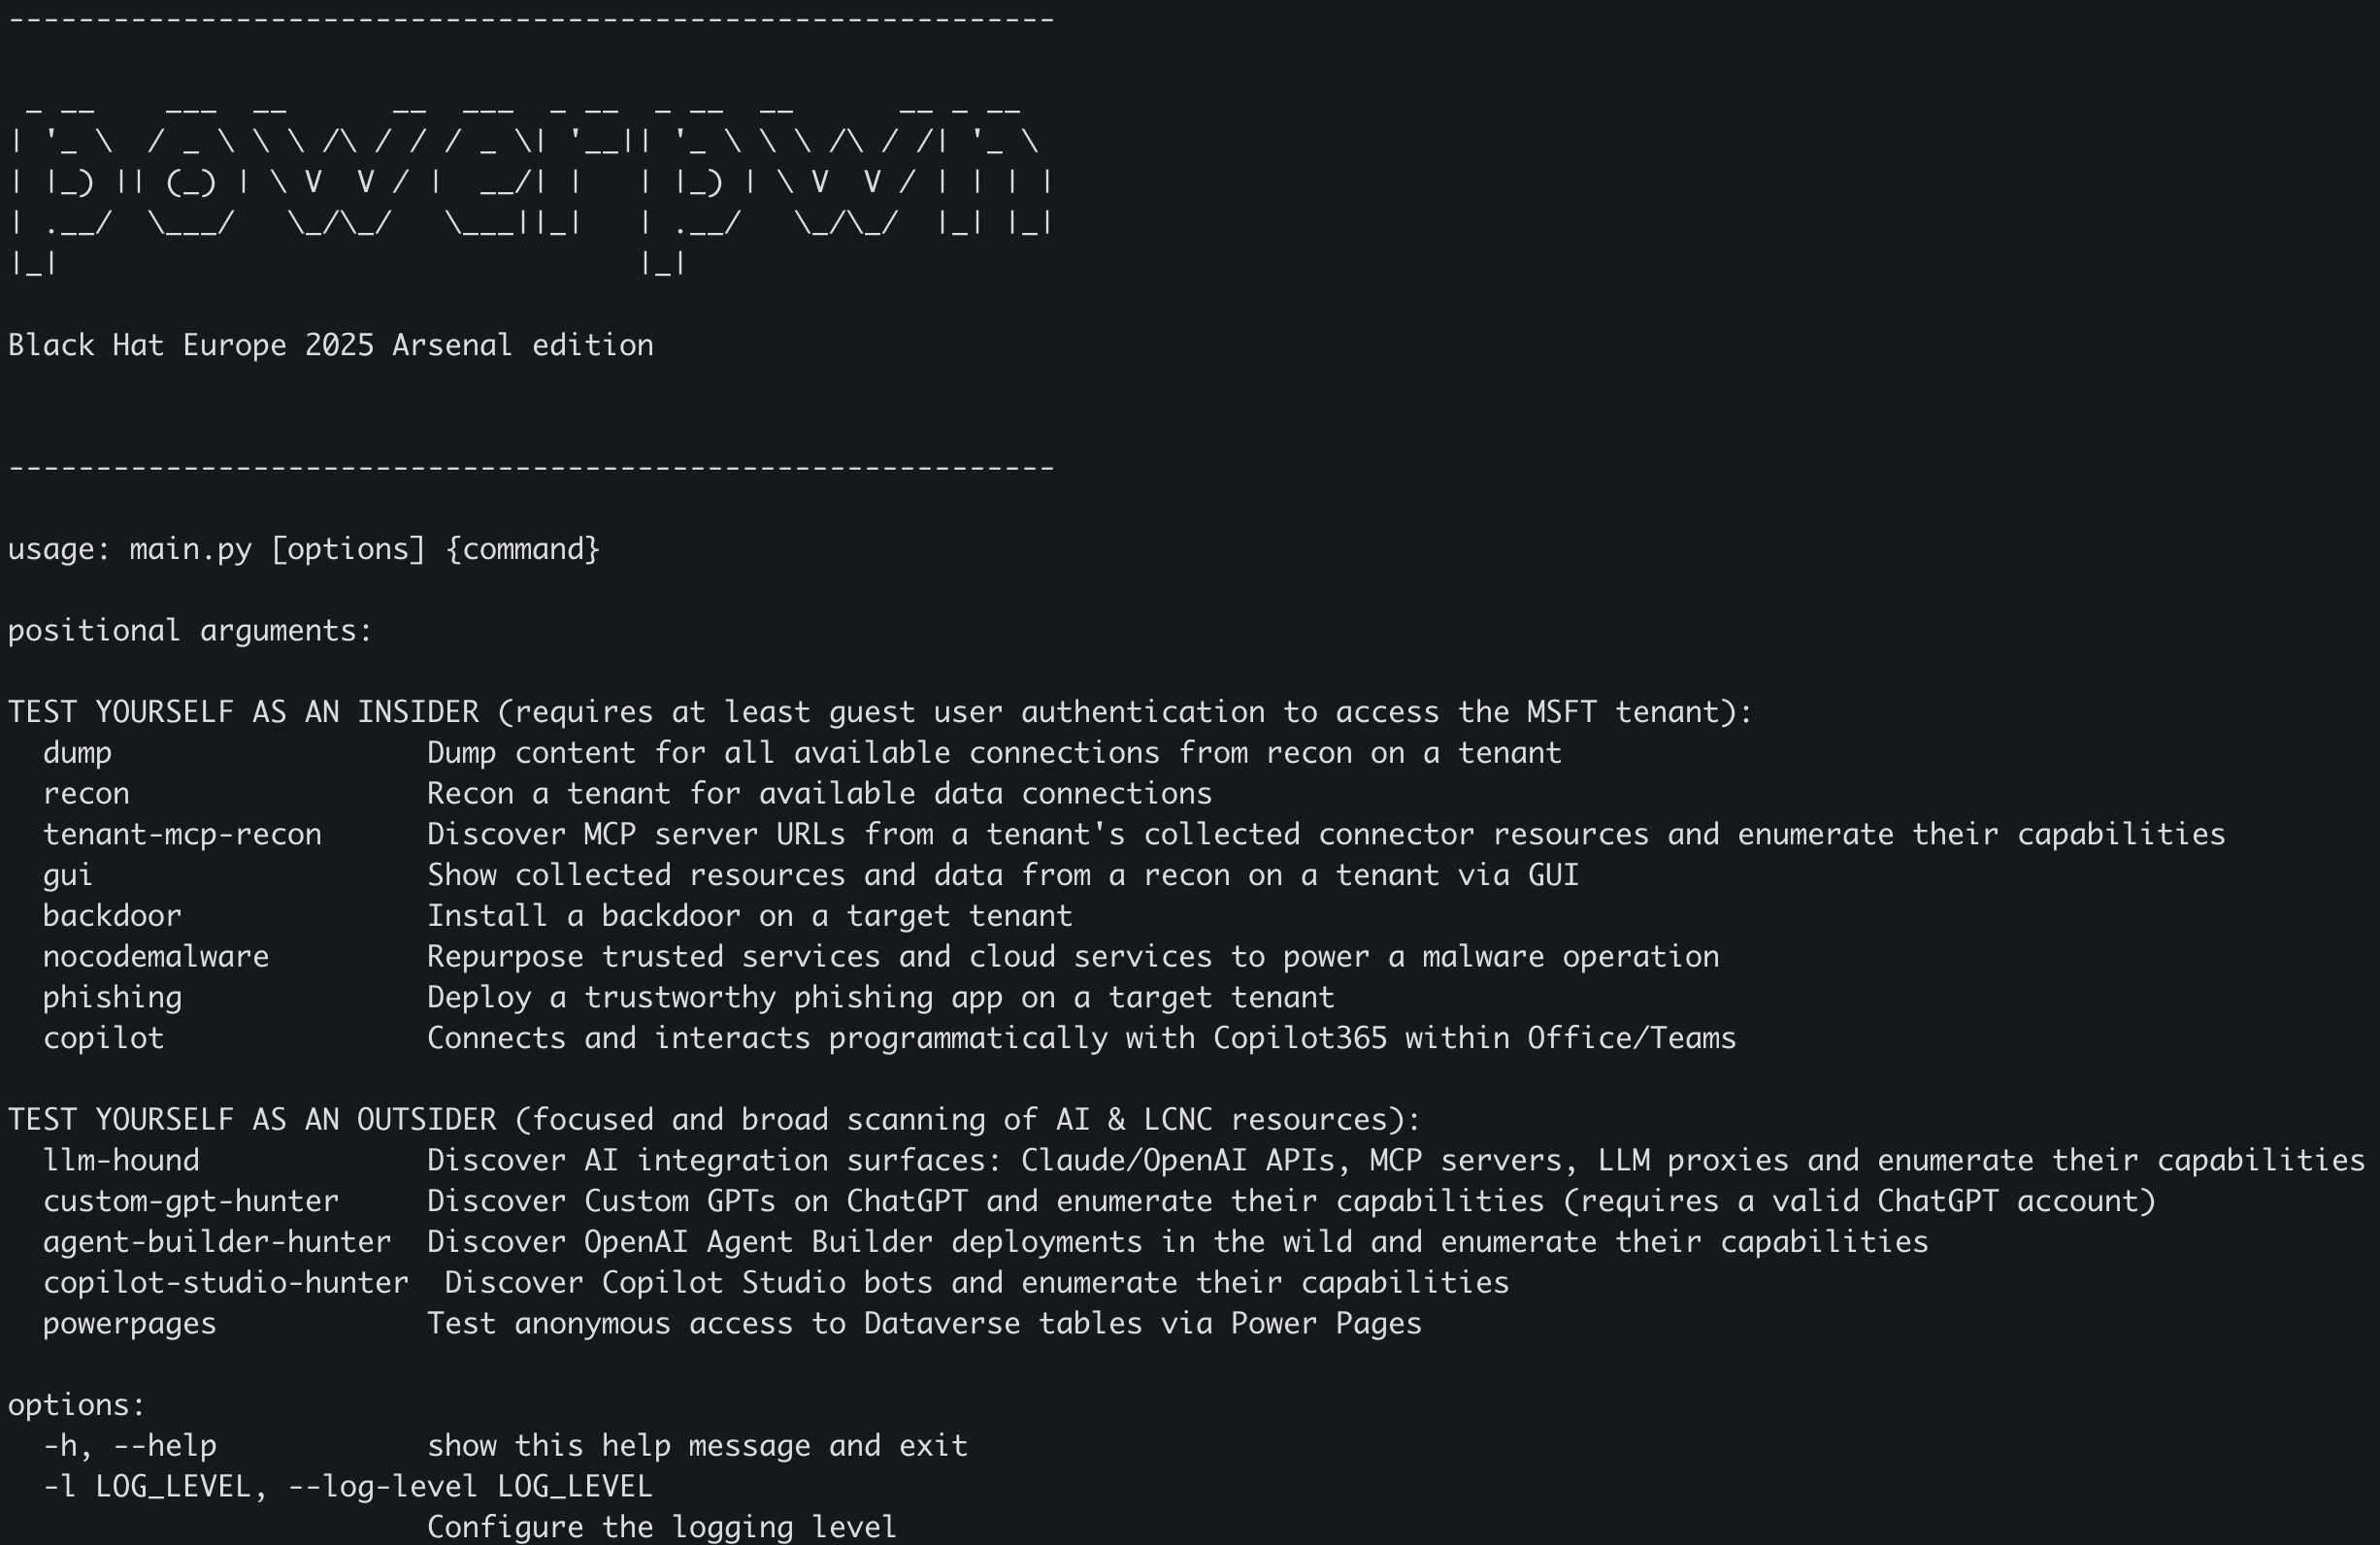 mbrg/power-pwn
Um conjunto de ferramentas de segurança ofensiva/defensiva para descoberta, reconhecimento e avaliação ética de Agentes de IA
 antoniococo/runascs
RunasCs - Versão em Csharp e aberta do runas.exe integrado do Windows
 kevin-robertson/inveighzero
.NET IPv4/IPv6 ferramenta machine-in-the-middle para testadores de penetração
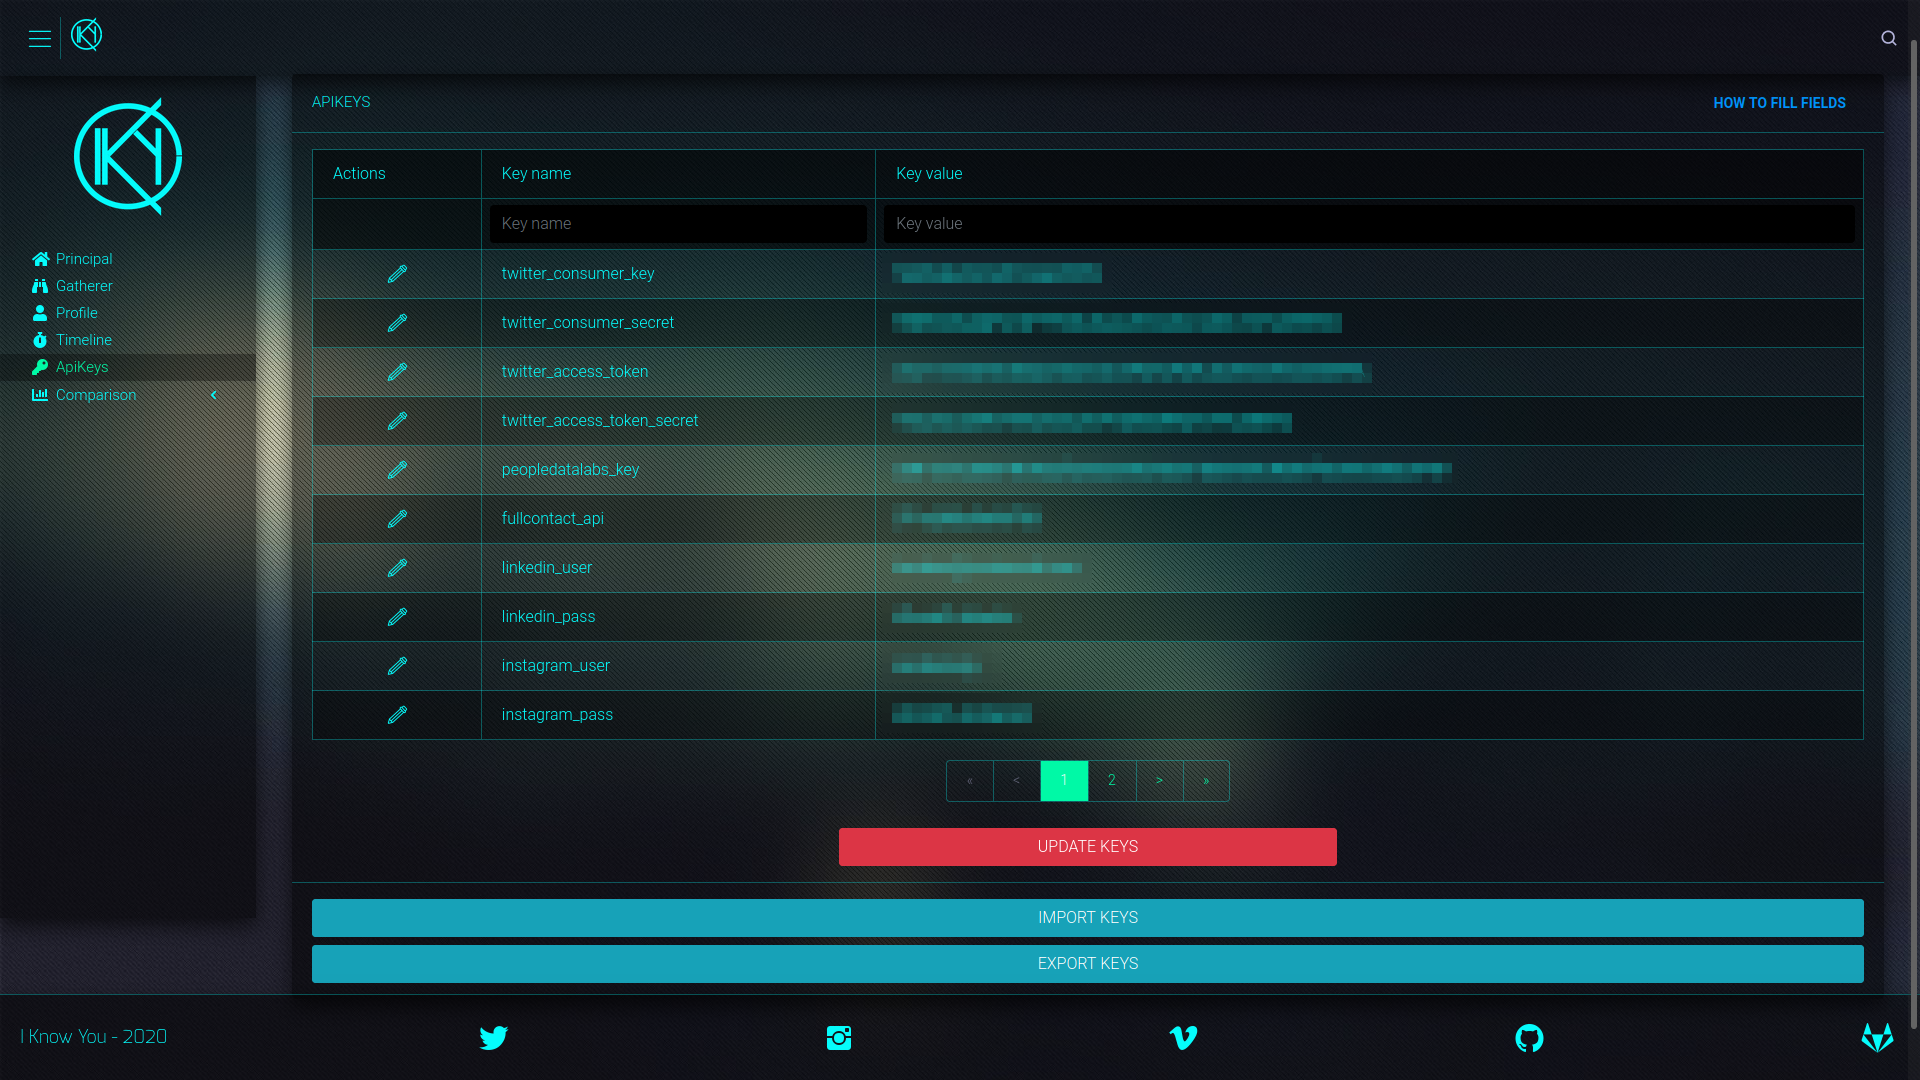 kennbroorg/iky
Projeto OSINT. Coletar informações de um e-mail. Coletar. Perfil. Linha do tempo.
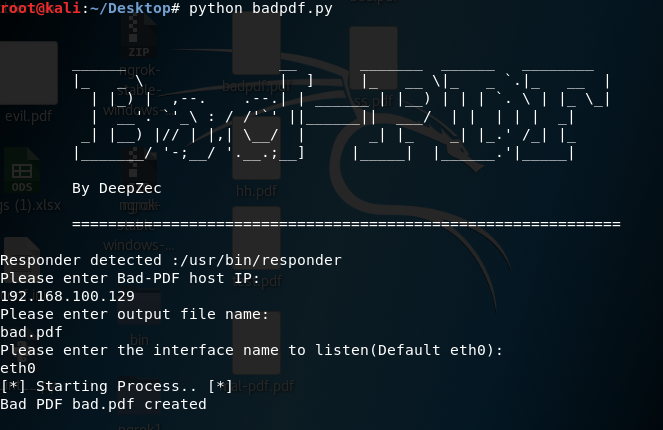 deepzec/bad-pdf
Roubar Net-NTLM Hash usando Bad-PDF
 muraenateam/muraena
Automatiza atividades de phishing e pós-phishing com um proxy reverso quase transparente que espelha dinamicamente os aplicativos web alvo e interage…
 makdosx/mip22
Estrutura avançada de phishing com 83 sites clonados pré-construídos, clonagem manual de sites, mascaramento de URL e captura de credenciais em tempo…







