
 #1
Ferramentas para simular ataques baseados em humanos (phishing, pretexting, isca) e testar fatores humanos na segurança.
Recomendado pelo Kitploit
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 é vulnerável a Cross Site Scripting (XSS). Um usuário normal pode roubar cookies de sessão dos usuários administradores através de…
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
Projeto educacional de cibersegurança demonstrando exploração e mitigação do CVE-2020-25213 (Plugin WordPress File Manager RCE). Inclui simulação de…
 amirzargham/cve-2024-37383-exploit
Exploit do servidor de e-mail Roundcube para CVE-2024-37383 (XSS armazenado)
 urban4/cve-2022-3992
Cross Site Scripting no sanitization-management-system
 s1lkys/cve-2021-40101
Survey XSS combinado com CSRF leva à Tomada de Conta de Administrador no Concrete5 8.5.4
 razielx64/cve-2025-69606-gsvoip-xss
Prova de conceito para uma vulnerabilidade de XSS refletido (CVE-2025-69606) no GSVoIP Web Panel v2.0.90, demonstrando execução arbitrária de…
 drskelebones/go-sherlock
Mecanismo de busca de nomes de usuário de alto desempenho escrito em Go. Escaneia centenas de redes sociais e sites para descobrir contas associadas…
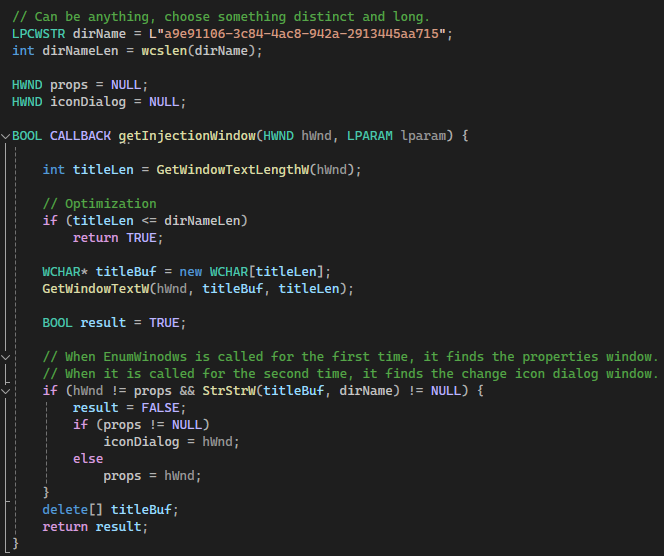 d419h/iconjector
Injetar DLLs no processo do explorer usando ícones
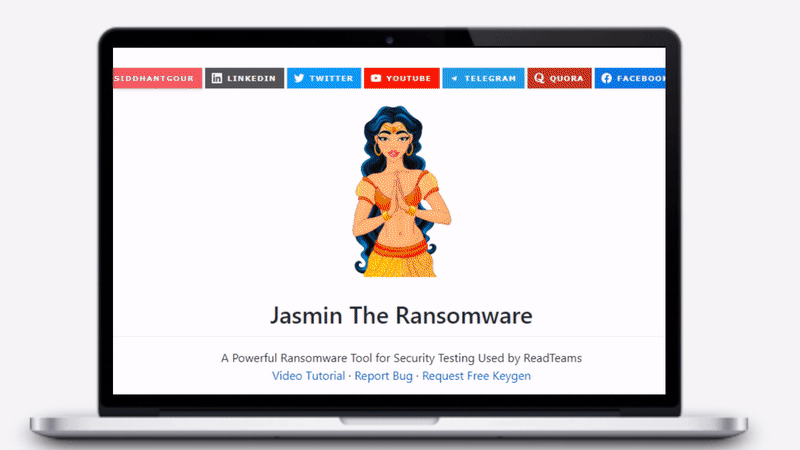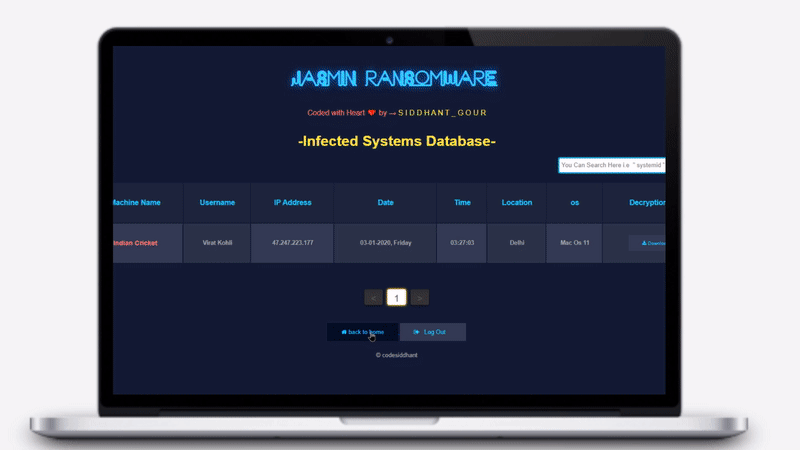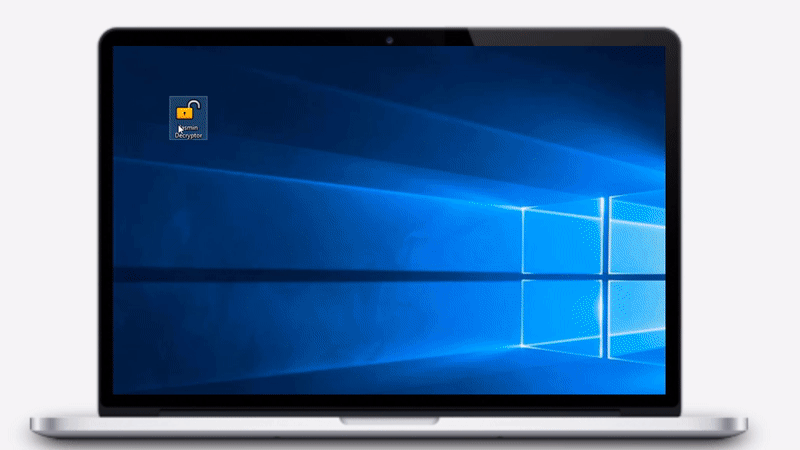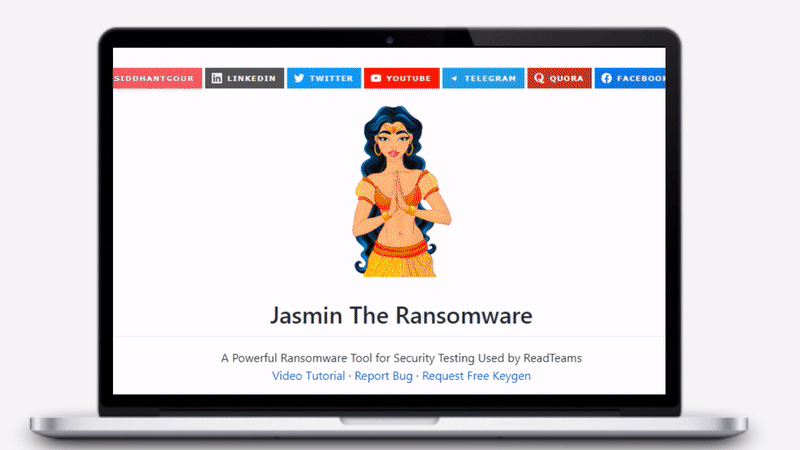 codesiddhant/jasmin-ransomware
Jasmin Ransomware é uma ferramenta avançada de red team (clone do WannaCry) usada para simular ataques reais de ransomware. O Jasmin ajuda…
 paranoidninja/o365-doppelganger
Um script rápido e útil para extrair credenciais de um usuário durante uma Red Team e obter execução de um arquivo a partir do usuário.
 tkcert/mail-security-tester
Um framework de teste para soluções de segurança e filtragem de e-mail.
 dazzyddos/clickonceblobber
Transforme aplicativos .NET ClickOnce assinados em armas para acesso inicial, sequestrando uma DLL de dependência por meio de injeção de…
 edoardottt/longtongue
Gere uma wordlist personalizada de senhas/frases-senha com base nas informações do alvo.
 hadojae/data
Análise e Automação de Phishing de Credenciais
 rootup/git-fsmonitor
Esta é uma prova de trabalho para abusar do 'fsmonitor' contra o IDE.
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - XSS Refletido
 bhanunamikaze/cve-2024-42009
Esta Prova de Conceito (PoC) demonstra um exploit para o CVE-2024-42009, aproveitando uma vulnerabilidade de cross-site scripting (XSS) para extrair…
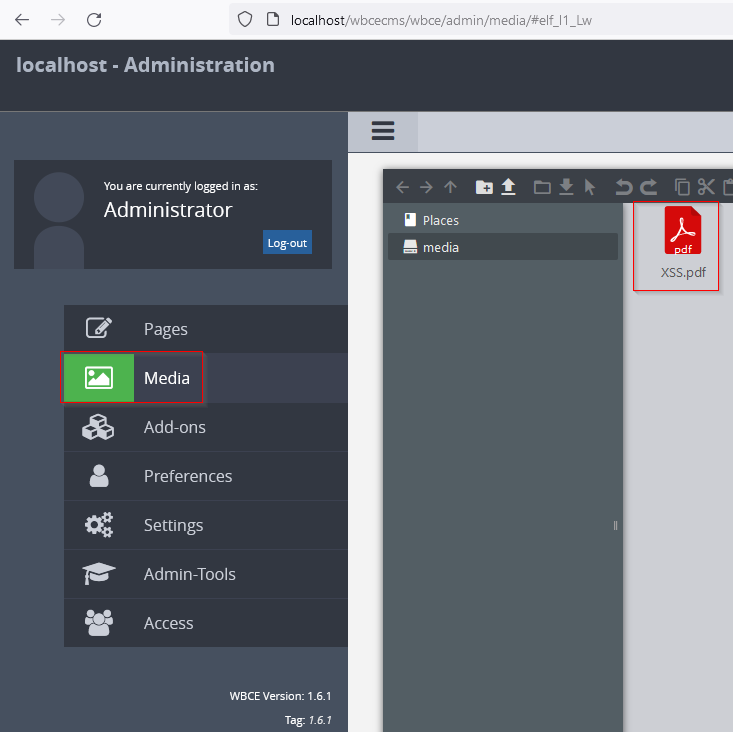 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 é afetado pela vulnerabilidade File Upload - XSS, que permite que atacantes carreguem um arquivo PDF com um XSS oculto que, quando…








