
 #1
Ferramentas para criar e manipular código de baixo nível executado após exploração bem-sucedida.
Recomendado pelo Kitploit
 donofly/cve-2025-22457-vulnserver-lab
Laboratório prático reproduzindo o CVE-2025-22457: configura contêineres Docker de atacante/vítima, encontra endereços de pilha com GDB e entrega um…
 jephthai/evilvm
Compilador baseado em Forth implantado como shellcode x86_64 independente de posição, fornecendo um agente de execução remota de código com REPL…
 rurixis/msrkit
Um conceito de usar uma cadeia ROP combinada com uma primitiva WRMSR para chamar funções do kernel e mapear drivers não assinados através de BYOVD…
 bytejmp/ms09-050
Exploit em Python para MS09-050 (CVE-2009-3103) estouro de buffer no srv2.sys do SMBv2, com scanner de vulnerabilidade, detecção automática de…
 ull0a/msrmapper
Mapeador manual de driver de kernel para Windows x64 que explora a CVE-2025-8061 no LnvMSRIO.sys da Lenovo para realizar um ataque BYOVD, mapeando…
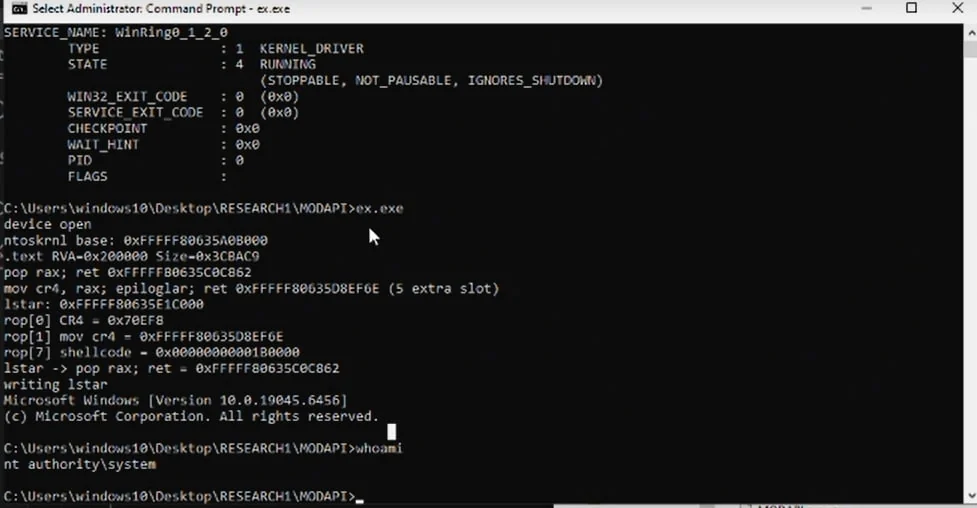 mein-0/lolmodapi
Exploit de escalonamento de privilégios local para o driver MODAPI.sys do MSI Dragon Center, abusando de escritas MSR não autenticadas para contornar…
 sneakynachos/cve-2026-87491-and-cve-2026-85046-the-bagel-fell-off-the-counter
Chrome 152 V8 exploit chaining CVE-2026-85046 and CVE-2026-87491 to corrupt the heap, forge Wasm metadata, and execute native code from the renderer.
 vanivamshi/cve-2013-2028-exploit
Laboratório baseado em Docker e exploit em Python para CVE-2013-2028, um overflow de inteiro no parser chunked do Nginx 1.3.9, cobrindo recuperação…
 sammyenigma/cve-2026-43499-s26
Exploit do kernel Android GKI 6.12 para CVE-2026-43499, encadeando um bug de rollback do rt_mutex com sobrescrita de pilha do pselect para obter root…
 withsecurelabs/radare2-scripts
Coleção de scripts radare2 para análise de malware: extrair binários de dumps de memória, corrigir cabeçalhos PE e decodificar imports de funções com…
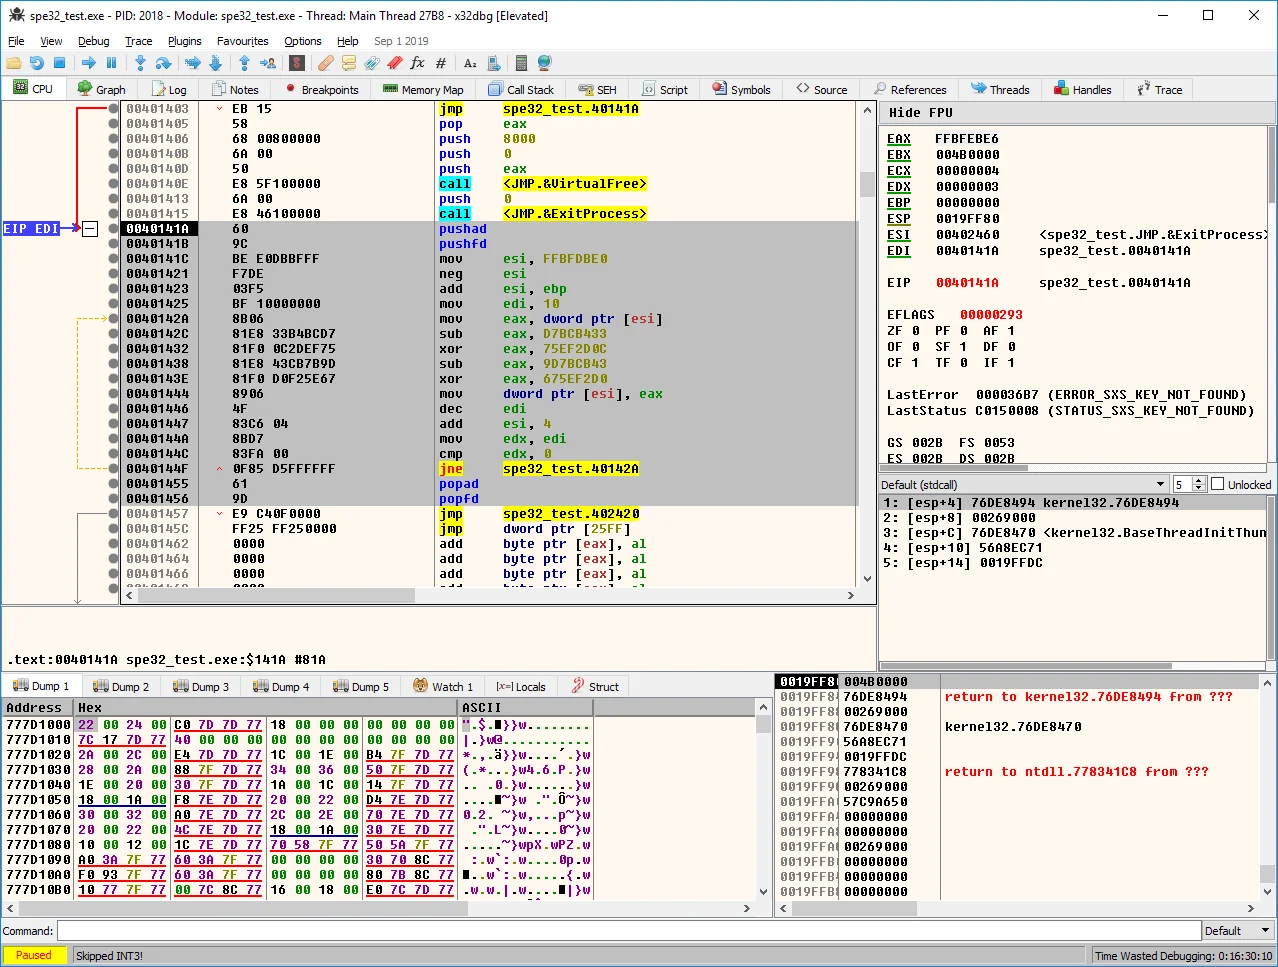 pelock/simple-polymorphic-engine-spe32
Gera código de descriptografia polimórfico exclusivo para criptografar dados, usando instruções e chaves selecionadas aleatoriamente, com geração de…
 sudoytang/copyfail-arm64
Analysis and ARM64 reproduction of Copy Fail (CVE-2026-31431)
 openpixelsystems/c-copy-fail
Exploit baseado em C para o CVE-2026-31431 na Crypto API do Kernel Linux, direcionado às arquiteturas aarch64 e amd64 com geração de shellcode e…
 somecorp/copyfail-cve-2026-31431-workaround-bash
Fornece um script de contorno em bash para mitigar a CVE-2026-31431, prevenindo a execução remota de código por meio do exploit copy.fail. Inclui…
 ccob/threadlessinject
Injeção de Processo Threadless usando hooking de função remota.
 nettitude/runpe
Carregador reflexivo em C# para binários não gerenciados.
 mgeeky/shellcodefluctuation
Uma técnica avançada de evasão em memória que alterna a proteção de memória do shellcode entre RW/NoAccess e RX e, em seguida,…
 hasherezade/libpeconv
Biblioteca personalizada de carregamento e manipulação de PE para mapeamento manual, hooking de IAT, dump de memória e reconstrução de imports para…








