
 #1
Frameworks de geração, codificação, ofuscação e teste de shellcode.
Recomendado pelo Kitploit
 souhardya/zerodoor
Um script escrito de forma preguiçosa para gerar backdoors multiplataforma em qualquer lugar :)
 bl4ckm1rror/fud-uuid-shellcode
Técnica de injeção de shellcode em C++ usando criptografia XOR e conversão de string UUID para contornar o Windows Defender, com ofuscação de chamada…
 abedalqaderswedan1/aswcrypter
Um Script em Bash e Python para gerar payloads que contorna todos os antivírus até agora [FUD]
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit com stack-spraying
 t0thkr1s/revshellgen
Gerador de shell reverso escrito em Python 3.
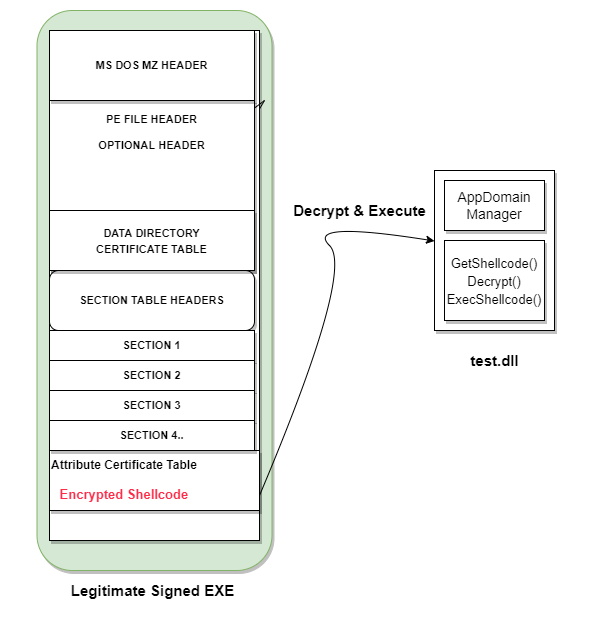 pwn1sher/frostbyte
Combina injeção de AppDomain Manager com incorporação de shellcode em binários assinados para evadir detecção de EDR/AV em payloads de red team.
 nccgroup/metasploitavevasion
Ferramenta de Evasão de AV do Metasploit
 lepotekil/msfmania
Ferramentas de Evasão de Antivírus em Python
 nettitude/runpe
Carregador reflexivo em C# para binários não gerenciados.
 cryptolok/morphaes
IDPS & SandBox & AntiVirus ASSASSINO FURTIVO. O MorphAES é o primeiro motor de shellcode polimórfico do mundo, com propriedades metamórficas e…

 0xrootpls/fritter
Gerador de shellcode polimórfico para execução em memória de EXE, DLL, .NET, VBScript e JScript com randomização por saída e por build para evasão e…
 vlad902/hacking-team-windows-kernel-lpe
Exploit anteriormente 0day do vazamento da Hacking Team, escrito por Eugene Ching/Qavar.
 flangvik/sharpproxylogon
POC em C# para CVE-2021-26855, também conhecido como ProxyLogon, suporta o shell web semi-interativo clássico, bem como injeção de shellcode.
 f1zm0/hades
Carregador de shellcode em Go que combina múltiplas técnicas de evasão
 florylsk/recycledinjector
Injetor de shellcode de syscall nativo usando HellsGate/HalosGate/TartarusGate para execução indetectável, com carregamento externo de shellcode e…
 d3lb3/keefarcereborn
Uma DLL autônoma que exporta bancos de dados em texto claro uma vez injetada no processo do KeePass.
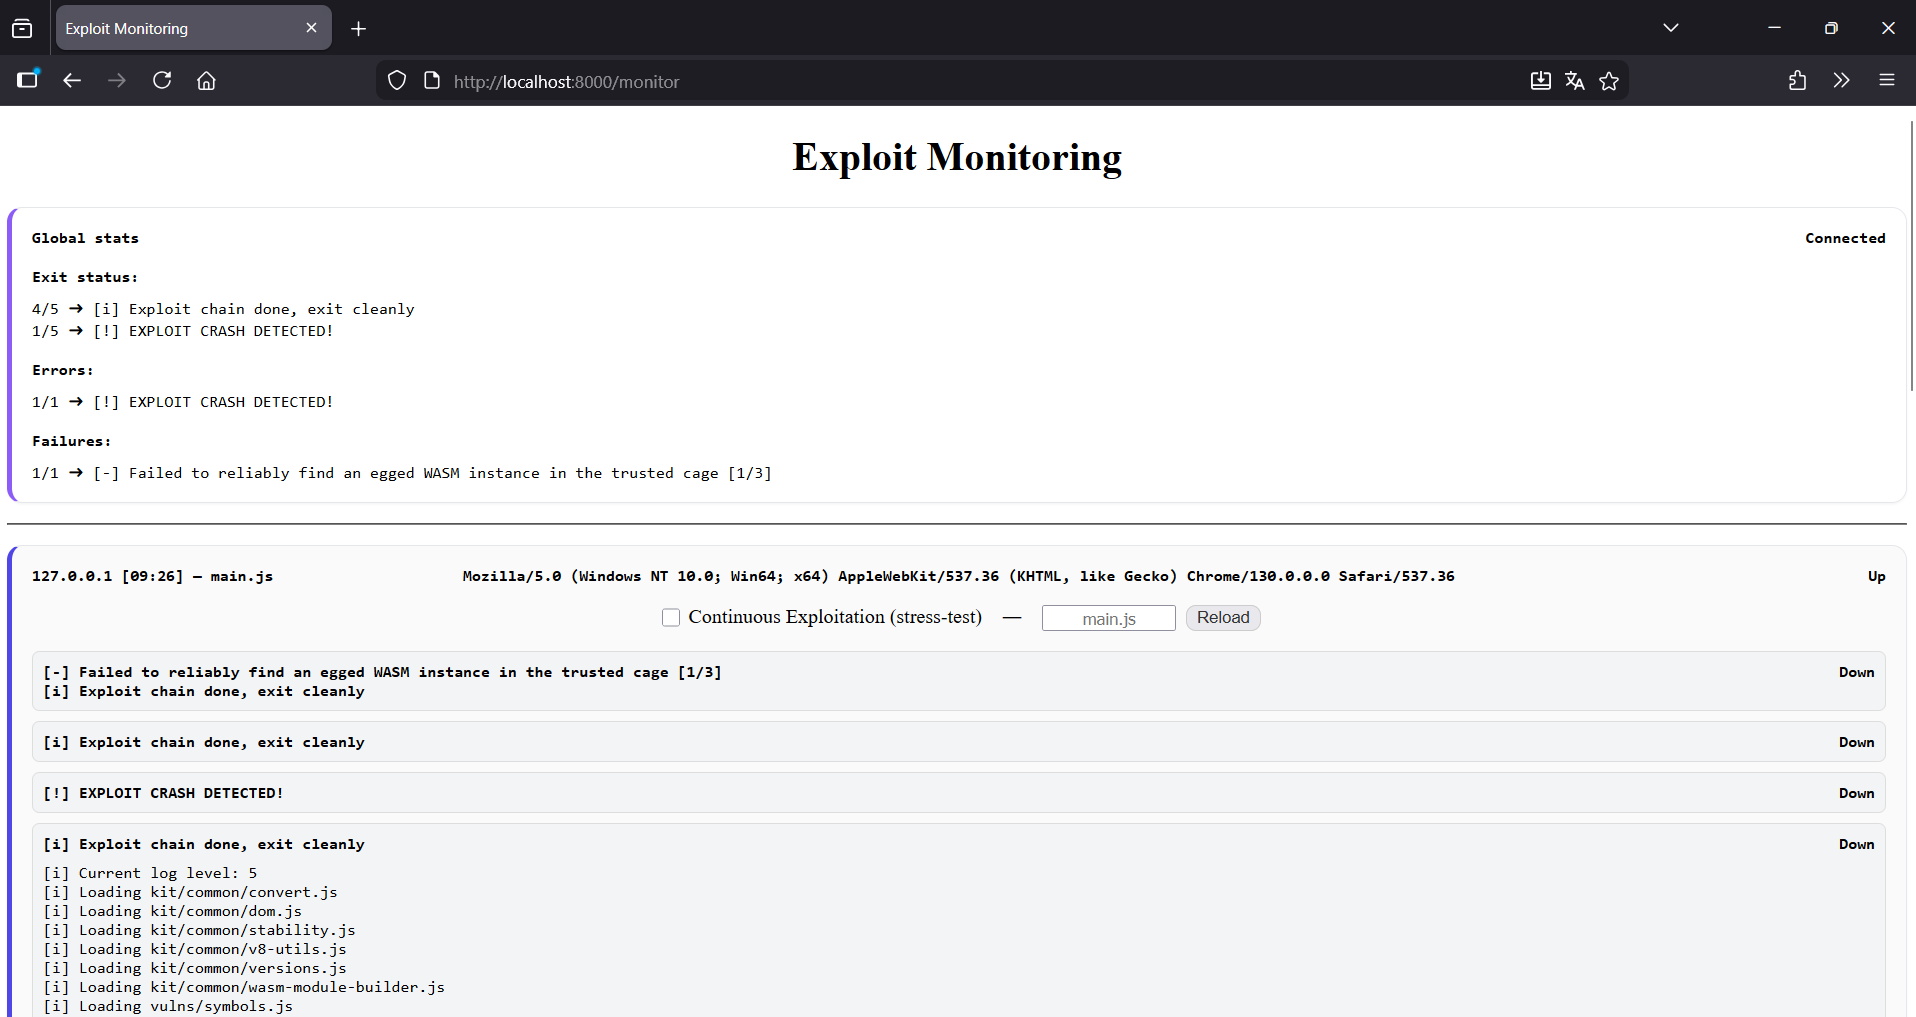 petitoto/chromium-exploit-dev
Kit de ferramentas para transformar vulnerabilidades do Chromium em exploits confiáveis, multiplataforma e de cadeia completa.








