
 #1
Ferramentas para criar e gerenciar ambientes isolados (VMs, contêineres) para testes de segurança e análise de malware.
Recomendado pelo Kitploit

 suominen/itscape
Rastreando ITScape (CVE-2026-46316), a fuga de convidado para host do KVM/arm64
 beelzebub-labs/beelzebub
Um framework de runtime de decepção seguro e low-code, que aproveita IA para Virtualização de Sistemas.
 didierstevens/didierstevenssuite
Coleção de scripts Python para análise de malware, análise de formatos de arquivo, hashing e triagem forense, incluindo utilitários de análise de…
 mandiant/commando-vm
Distribuição de máquina virtual personalizável baseada em Windows, pré-empacotada com ferramentas de segurança ofensiva para testes de penetração e…
 patriksimek/vm2
Sandbox JavaScript isolado para Node.js que executa código não confiável com acesso restrito a módulos integrados e recursos do host por meio de…
 chefkissinc/inferno
Emulador de dispositivo Apple Silicon.
 project-oak/oak
Controle significativo dos dados em sistemas distribuídos.
 sandboxec/sandboxec
Uma sandbox de comandos leve para Linux, segura por padrão, construída sobre Landlock.
 dylan-chainguard/cve-2026-22732-poc
Prova de conceito demonstrando a CVE-2026-22732, uma falha do Spring Security em que setIntHeader("Content-Length") remove todos os cabeçalhos de…
 spensercai/copy_fail
PoC de exploração em Rust para LPE no kernel Linux CVE-2026-31431 (gravação no page-cache do AF_ALG) além de defesa em tempo de execução via eBPF…
 dockersecurityplayground/dsp
Um framework baseado em microsserviços para o estudo de técnicas de Segurança de Redes e Testes de Penetração.
 trustsig-eu/wasm2c-tableflip
Escape de sandbox wasm2c. Um módulo WebAssembly não confiável escapa da sandbox C gerada e executa um comando shell arbitrário no host.
 qemu/qemu
Espelho oficial do QEMU. Por favor, veja https://www.qemu.org/contribute/ para saber como enviar alterações ao QEMU. Pull Requests estão desativados.…
 xen-project/xen
Hipervisor tipo-1 e Monitor de Máquina Virtual de código aberto que oferece isolamento seguro para x86, ARM e RISC-V, com arquitetura Dom0/DomU,…
 tinfoilsh/cvmimage
Cria uma imagem de VM confidencial hermética e reproduzível para inferência segura e computação personalizada em AMD SEV-SNP e Intel TDX, com builds…
 nestybox/sysbox
Um "runc" open-source de próxima geração que capacita contêineres rootless a executar cargas de trabalho como Systemd, Docker, Kubernetes, assim como…
 microsoft/litebox
Uma biblioteca de SO focada em segurança, suportando execução em modo kernel e modo usuário.
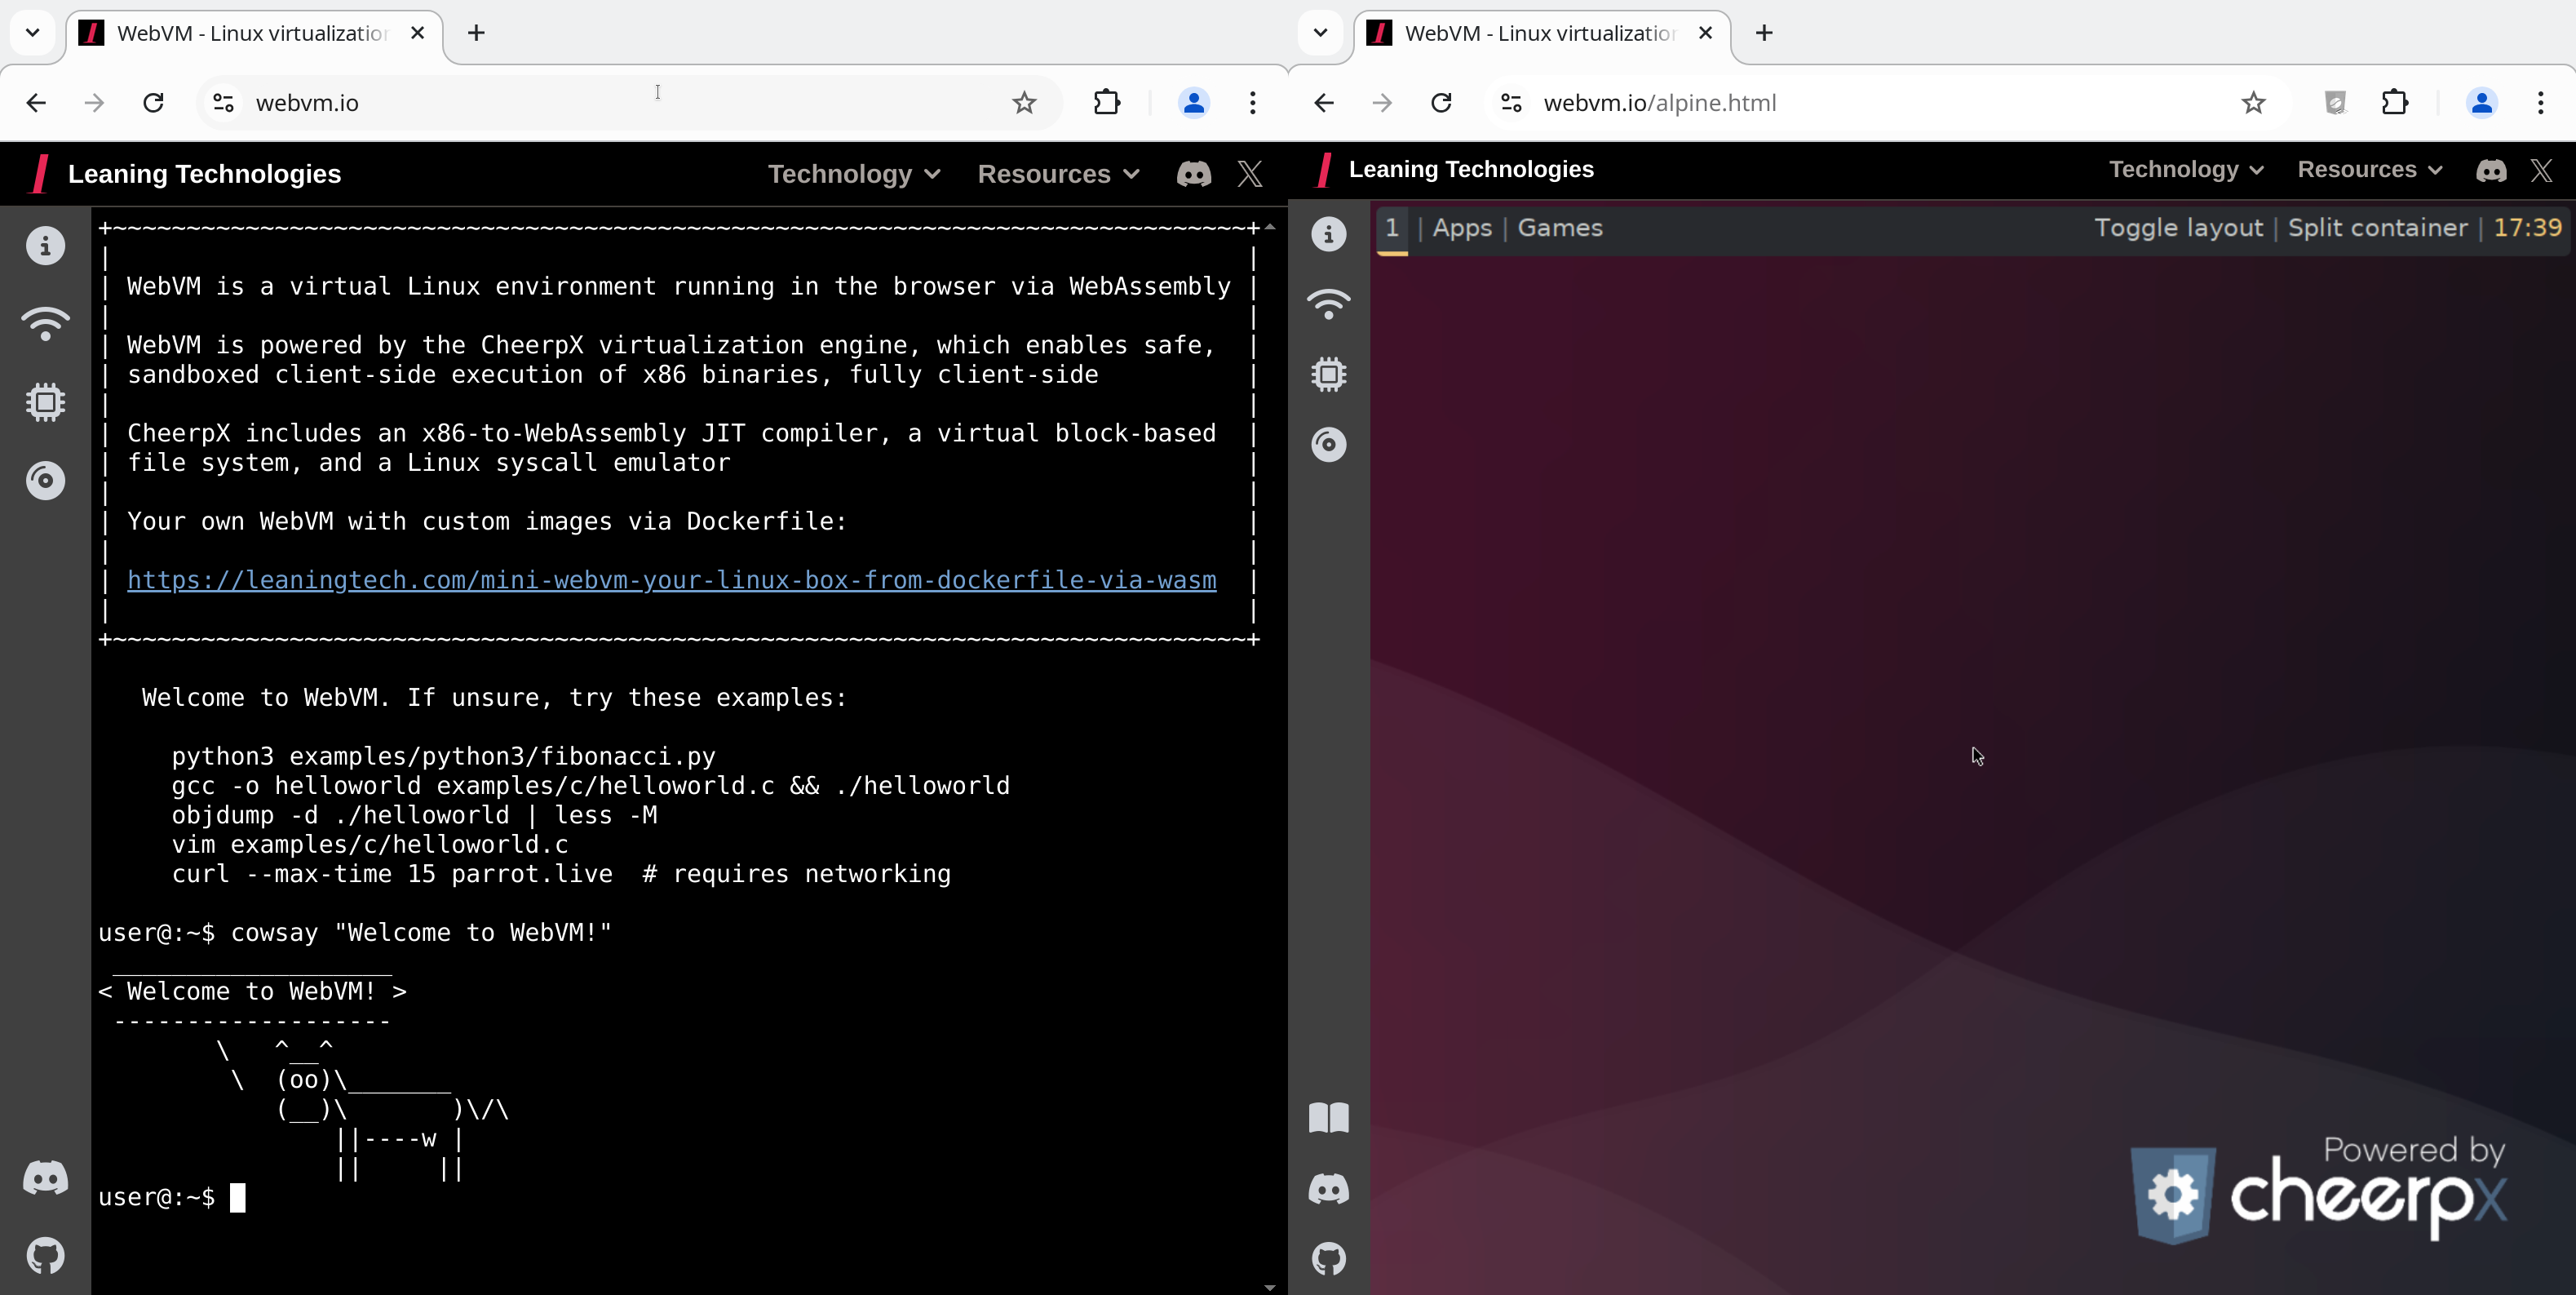 leaningtech/webvm
Máquina virtual Linux do lado do cliente executada no navegador via WebAssembly, com rede Tailscale, imagens personalizadas baseadas em Dockerfile e…







