
 #1
Ferramentas de varredura de chaves API, detecção de vazamento de credenciais e gerenciamento de segredos.
Recomendado pelo Kitploit
 git-akki/cso-vibecheck
Habilidade de auditoria de segurança Senior-CSO para aplicativos codificados por vibe. Auditoria de 22 verificações ancorada em incidentes reais de…
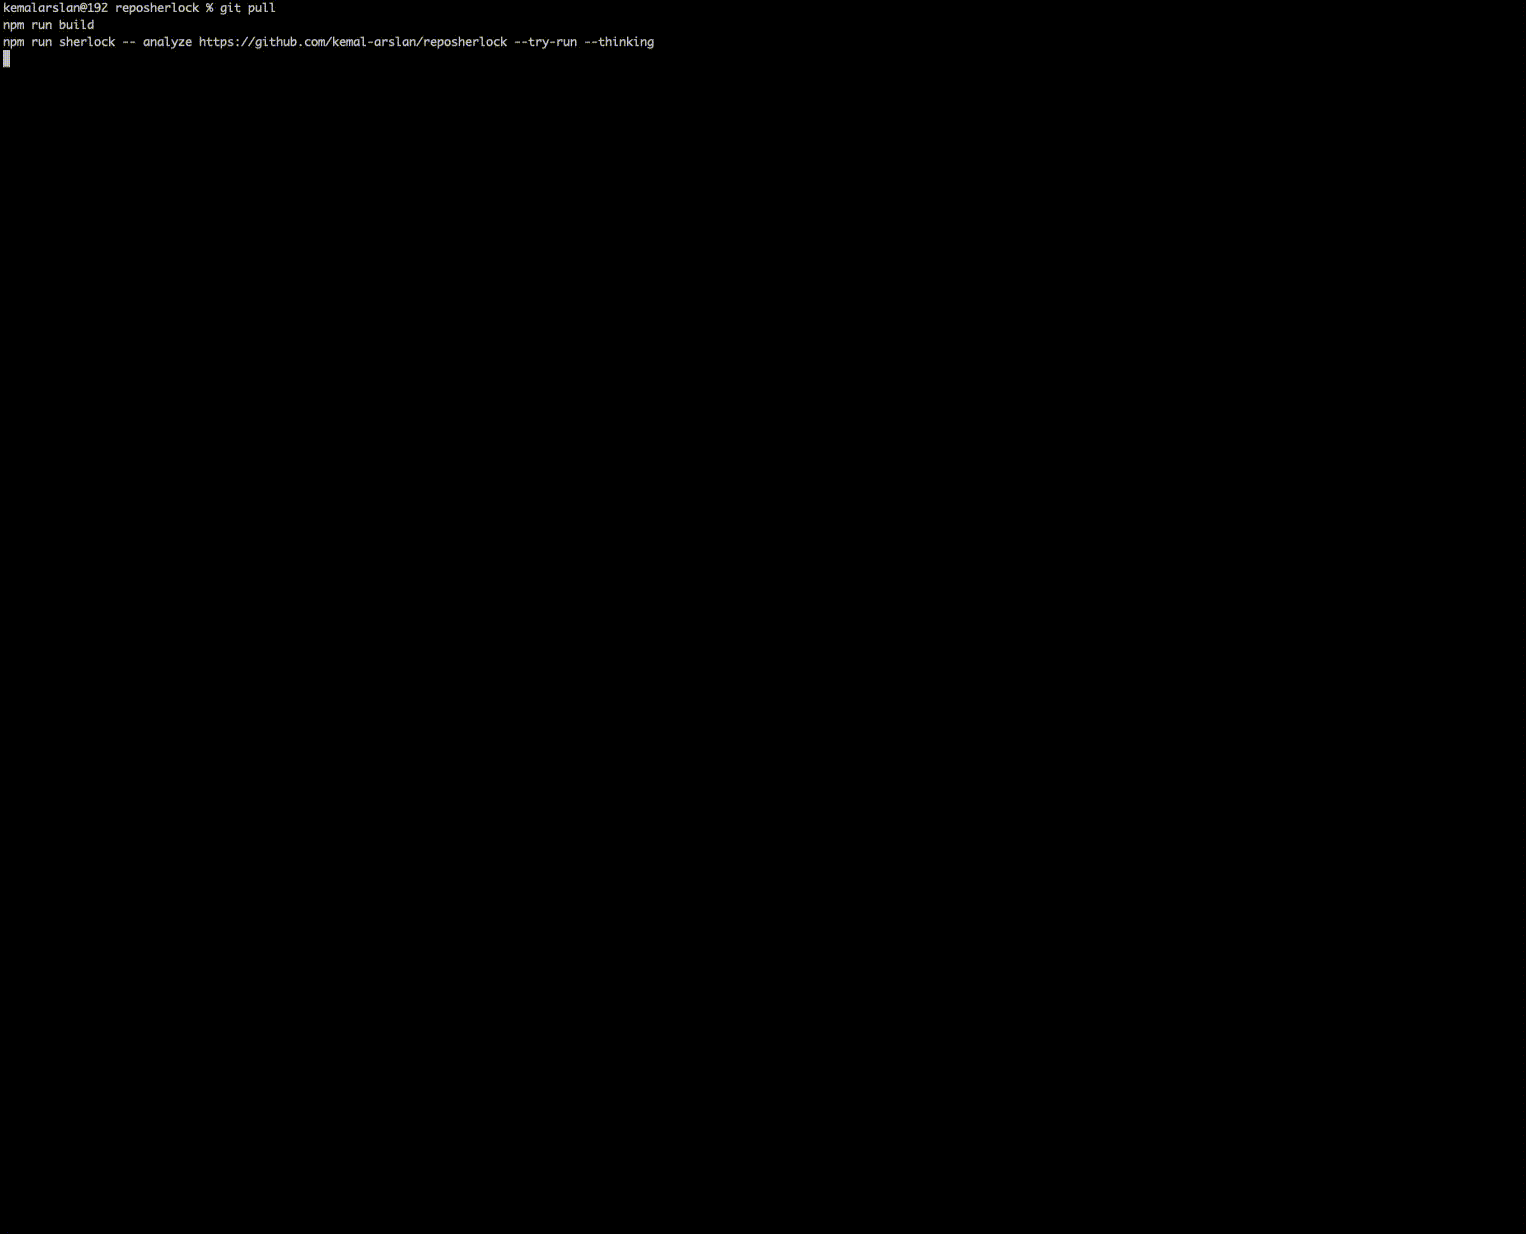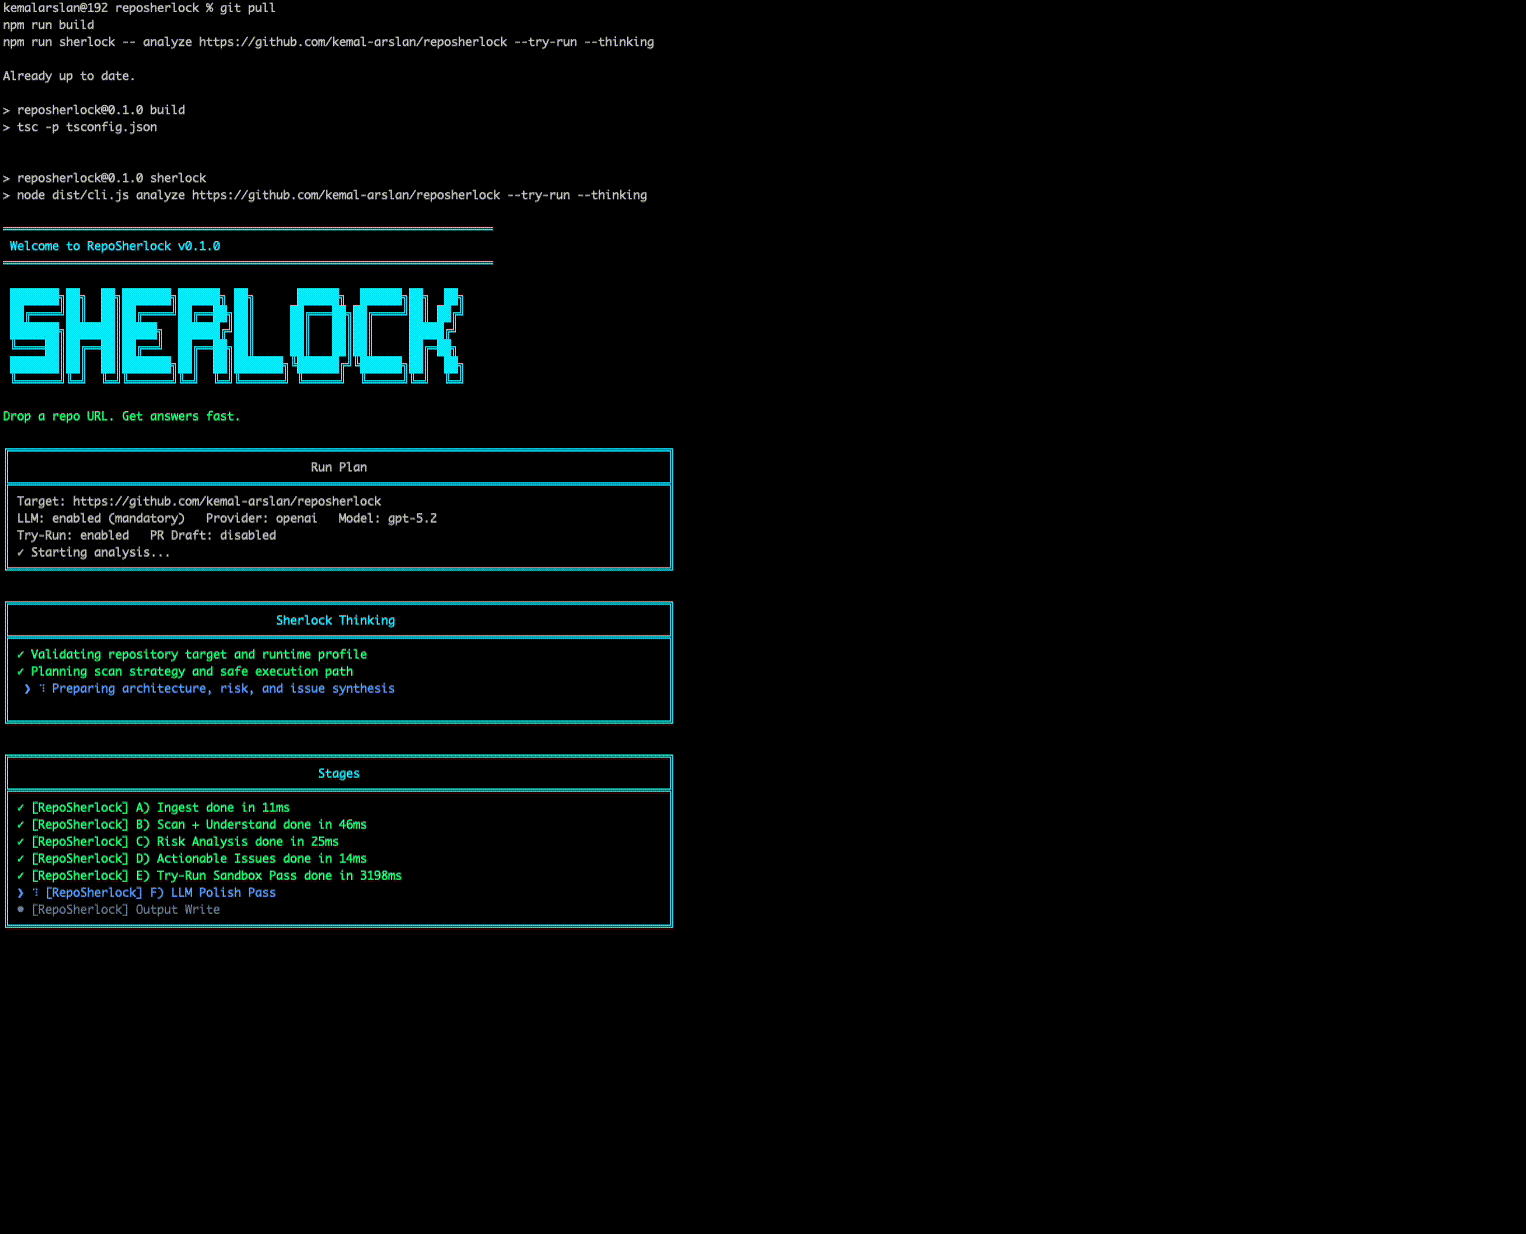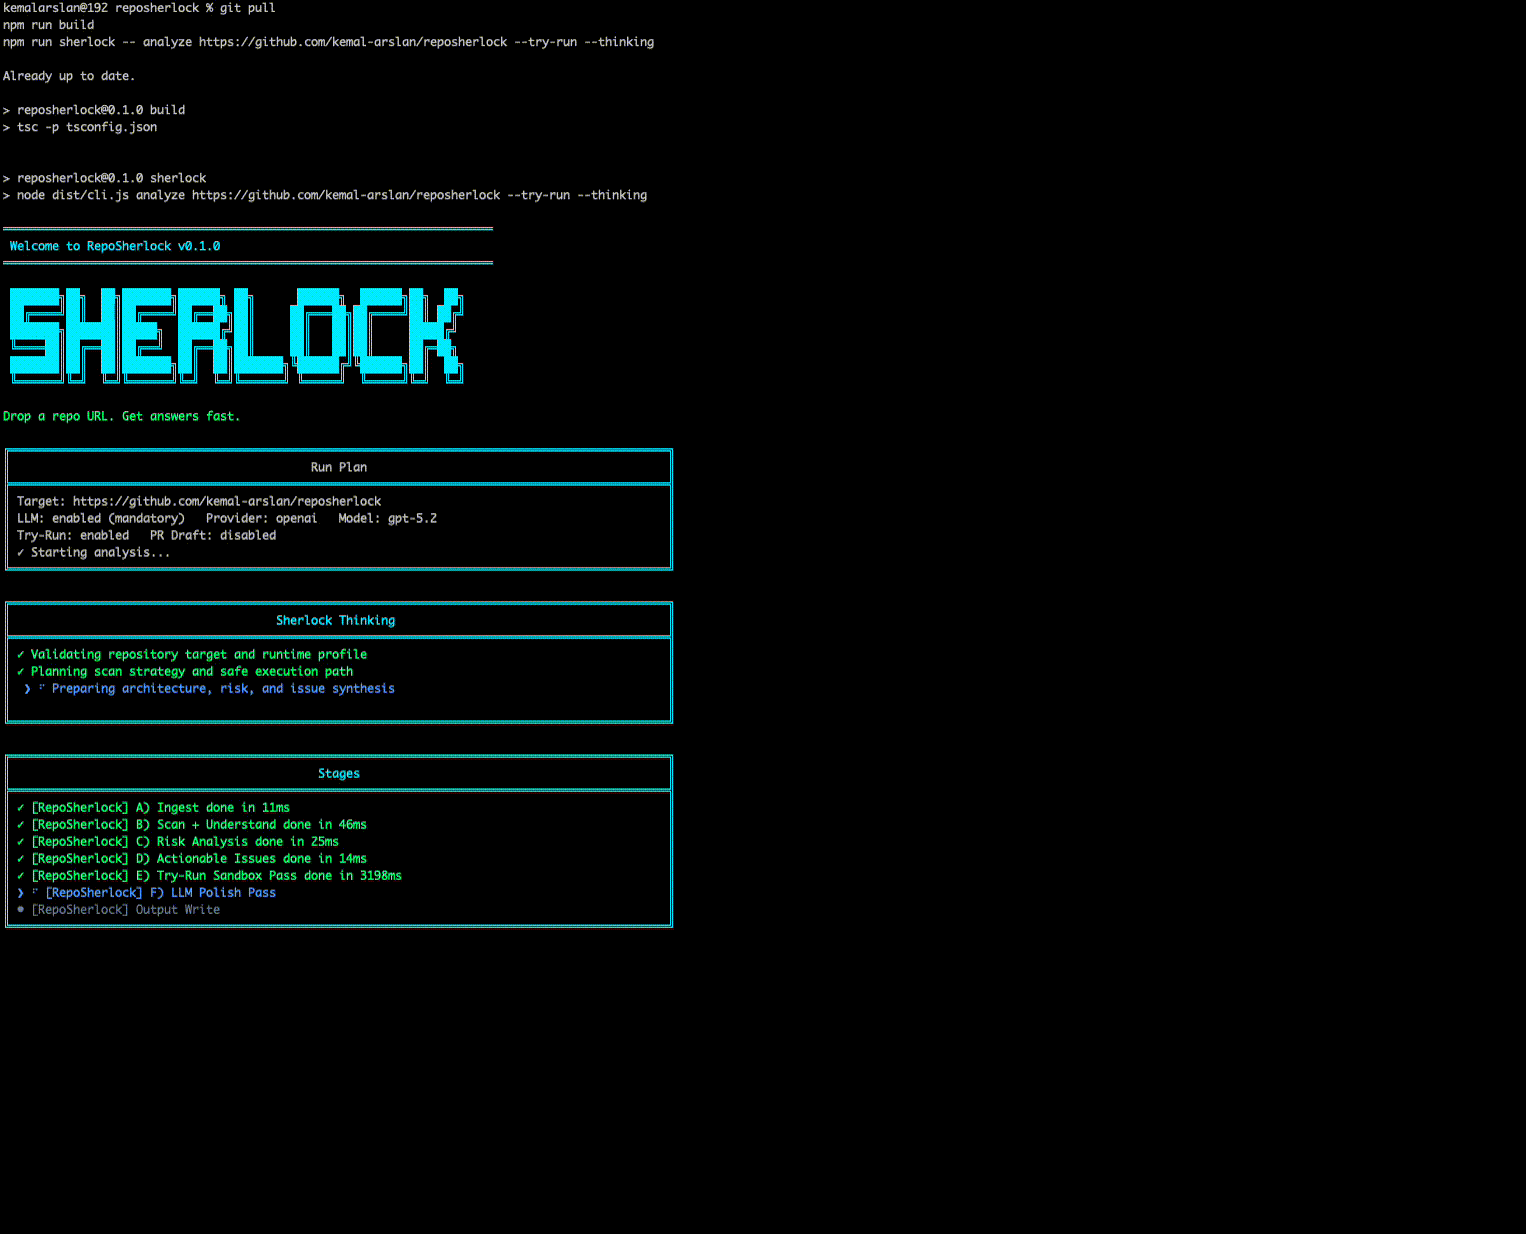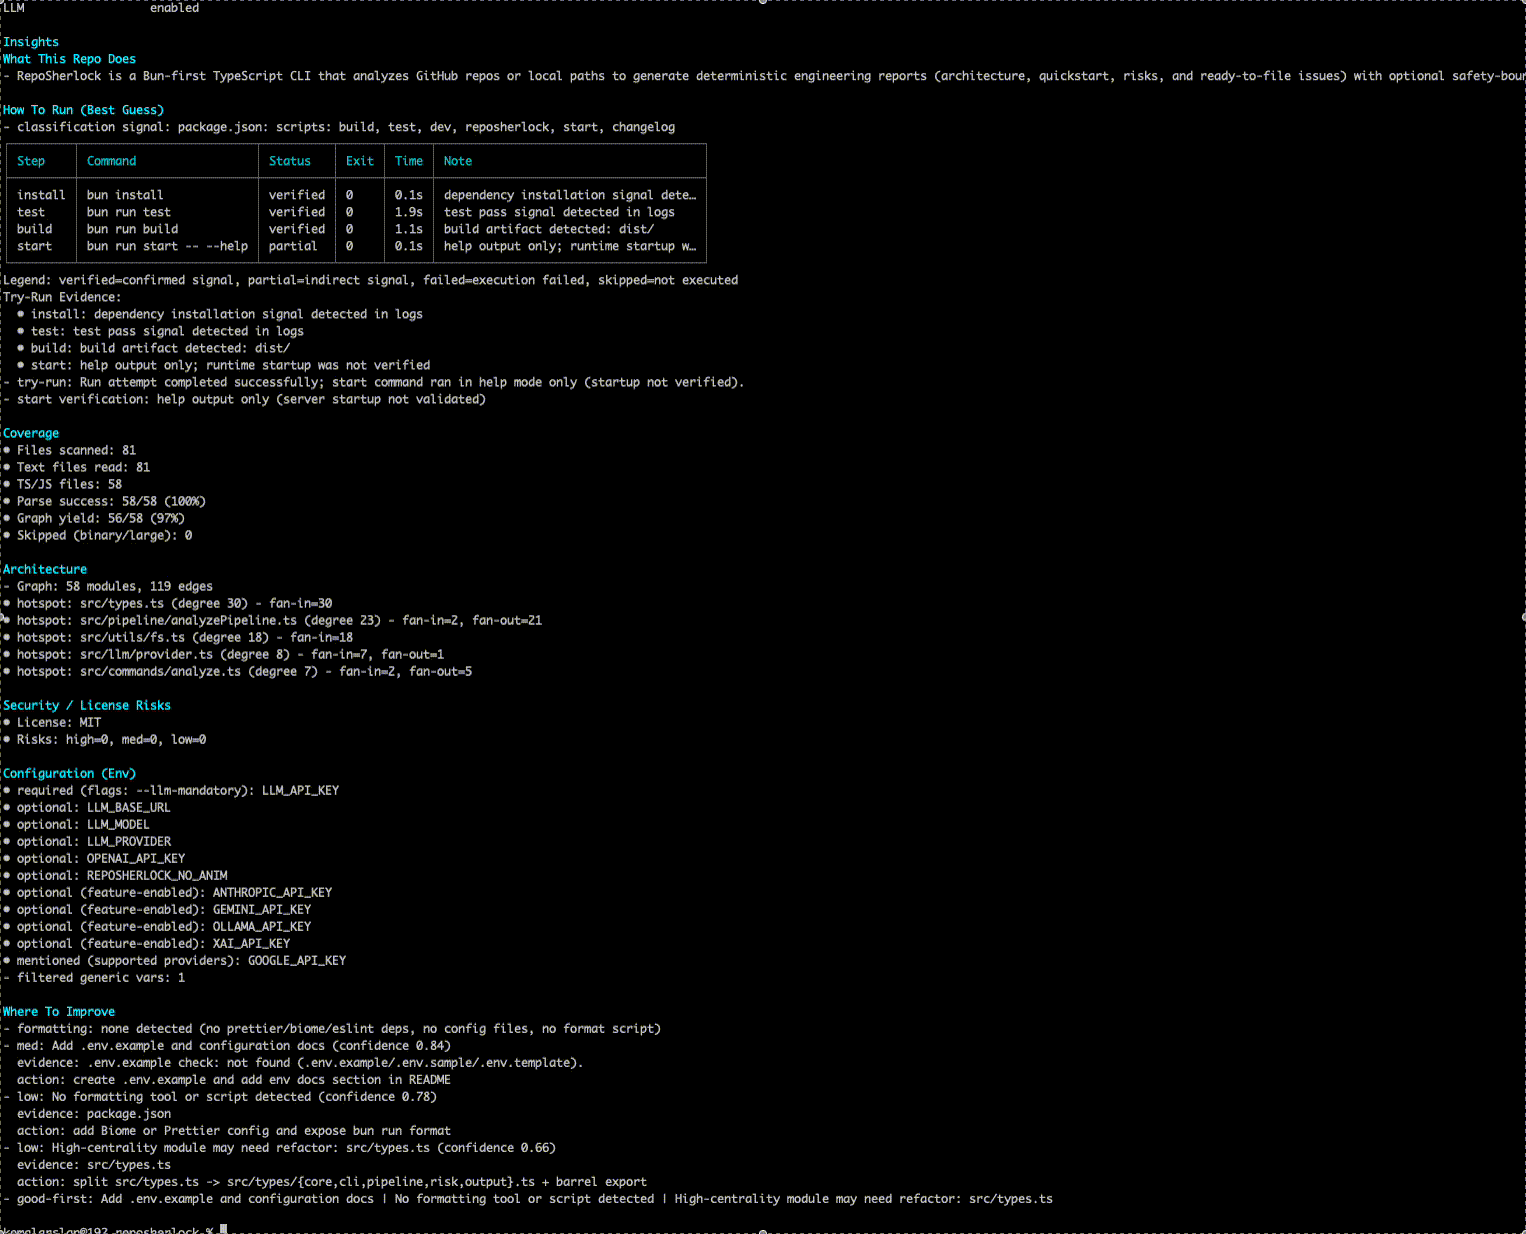 kemal-arslan/reposherlock
Analise qualquer repositório do GitHub (URL ou caminho local) → mapa de arquitetura, comandos de execução verificados, riscos e problemas acionáveis…
 randomrobbiebf/chart-down
Extrai todas as listas de charts do ChartMuseum.
 sivaadityacoder/cve-2026-22038
Análise detalhada da CVE-2026-22038, uma vulnerabilidade de alta gravidade nos blocos AutoGPT Stagehand que registra chaves de API em texto simples,…
 gmh5225/actions-secrets
Adicionar este GitHub Action analisará seu repositório em busca de dados confidenciais no seu código-fonte. Encontramos coisas como senhas, strings…
 perufitlife/dotclaude-security
Examine o diretório .claude/ de um repositório (configuração settings.json, hooks, servidores MCP, env, allowed-tools) para detectar os perigos de…
 jchable/miasma-toolkit
Kit de detecção e remediação para o worm Miasma / Shai-Hulud e CVE-2026-35603 (injeção de configuração de agente de IA/IDE)
 caixa-git/tanstack-shield
🛡️ Scanner de um comando para CVE-2026-45321 — ataque à cadeia de suprimentos do TanStack npm
 w4r10ck423/envvisualizer
Faça o parse e visualize /proc/self/environ em máquinas Linux comprometidas — categoriza variáveis de ambiente por stack tecnológica (AWS, Django,…
 digi4care/shai-scan
Scanner CLI sem dependências para comprometimentos da cadeia de suprimentos npm/PyPI. Detecta pacotes comprometidos em lockfiles e IOCs de nível de…
 aliksir/nextjs-security-scanner
Script Bash para detectar o CVE-2025-55182 (React2Shell) e exposição de credenciais em projetos Next.js. Zero dependências.
 cain66666/openclaw-hardening-check
Verificação de hardening offline e somente leitura para uma instalação auto-hospedada do OpenClaw — exposição do gateway, autenticação,…
 nedlir/dasel-hardened-container
Pacote e imagem Endurecido dasel v3.3.1 construídos via Melange e apko. Corrigindo CVE-2026-33320.
 roninforge/roninforge-hono
Plugin do Cursor para Hono v4 (framework web edge em TypeScript). 59 regressões de LLM com pares RUIM/CORRETO. Fixado em hono ^4.12.19 (>= 4.9.7 para…
 az9713/cve-lite-on-pi
Executando o OWASP cve-lite-cli contra o monorepo pi: jornada de varredura e principal descoberta (vitest CVE-2026-47429).
 arzaan789/keyguard
Examine bases de código e projetos GCP em busca de credenciais de API expostas.
 checkmarx/checkmarx-cve-2025-30066-detection-tool
Scaneia fluxos de trabalho e logs do GitHub em busca de indicadores da CVE-2025-30066, detectando ações maliciosas e segredos expostos usando a…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) foi devastador porque vazava memória adjacente. CTT-Heartbleed vai além—utiliza ressonância temporal de 33 camadas para…








