
 #1
Ferramentas e bibliotecas para automatizar tarefas de segurança, fluxos de trabalho e desenvolvimento de ferramentas personalizadas.
Recomendado pelo Kitploit
 yuma-tsushima07/cve-2024-3094
Um script para detectar se o xz está vulnerável - CVE-2024-3094
 codiobert/log4j-scanner
Script bash leve para verificar rapidamente sistemas quanto à vulnerabilidade Log4j CVE-2021-44228 por meio de um comando de uma linha.
 elbee-cyber/cve-2021-3156-patcher
Este simples script bash corrigirá a vulnerabilidade de estouro de heap do sudo recentemente descoberta.
 joda32/adit
Reconhecimento do Active Directory e auditoria de segurança somente leitura via ADWS (net.tcp/9389), em Go
 alecasg555/safe-expr-eval
Avaliador de expressões seguro - Substituição direta para expr-eval sem a vulnerabilidade CVE-2025-12735
 kr0no/bloodhound-shell
Um shell de linha de comando interativo para a API do BloodHound.
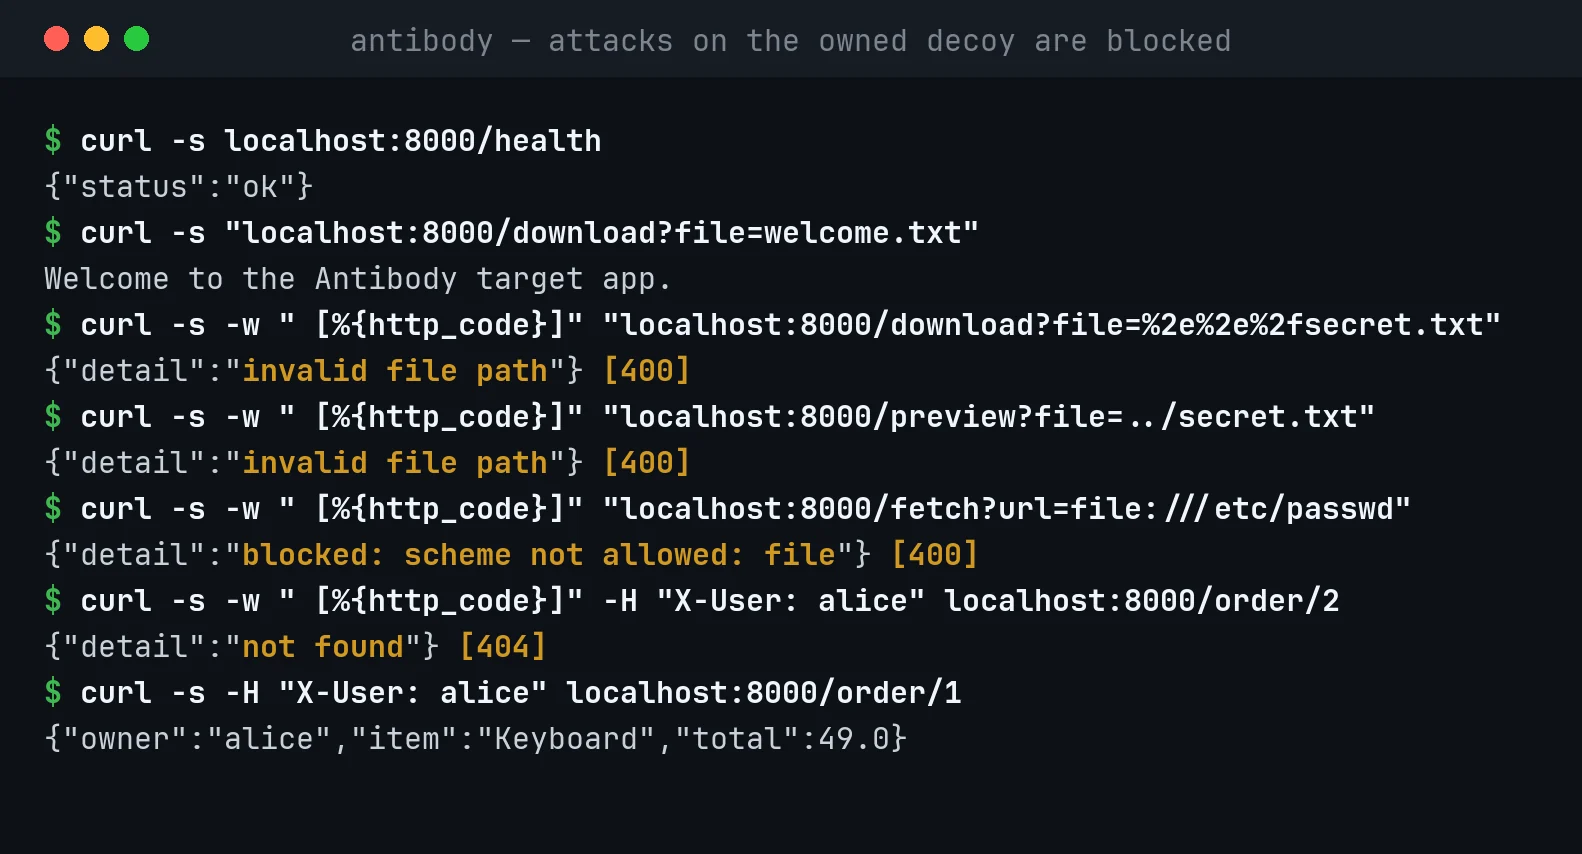
 lsudoko/antibody
Loop DevSecOps do GitLab Duo no qual uma segunda IA reataca cada correção escrita por IA, salvando cada bypass bem-sucedido como um anticorpo…
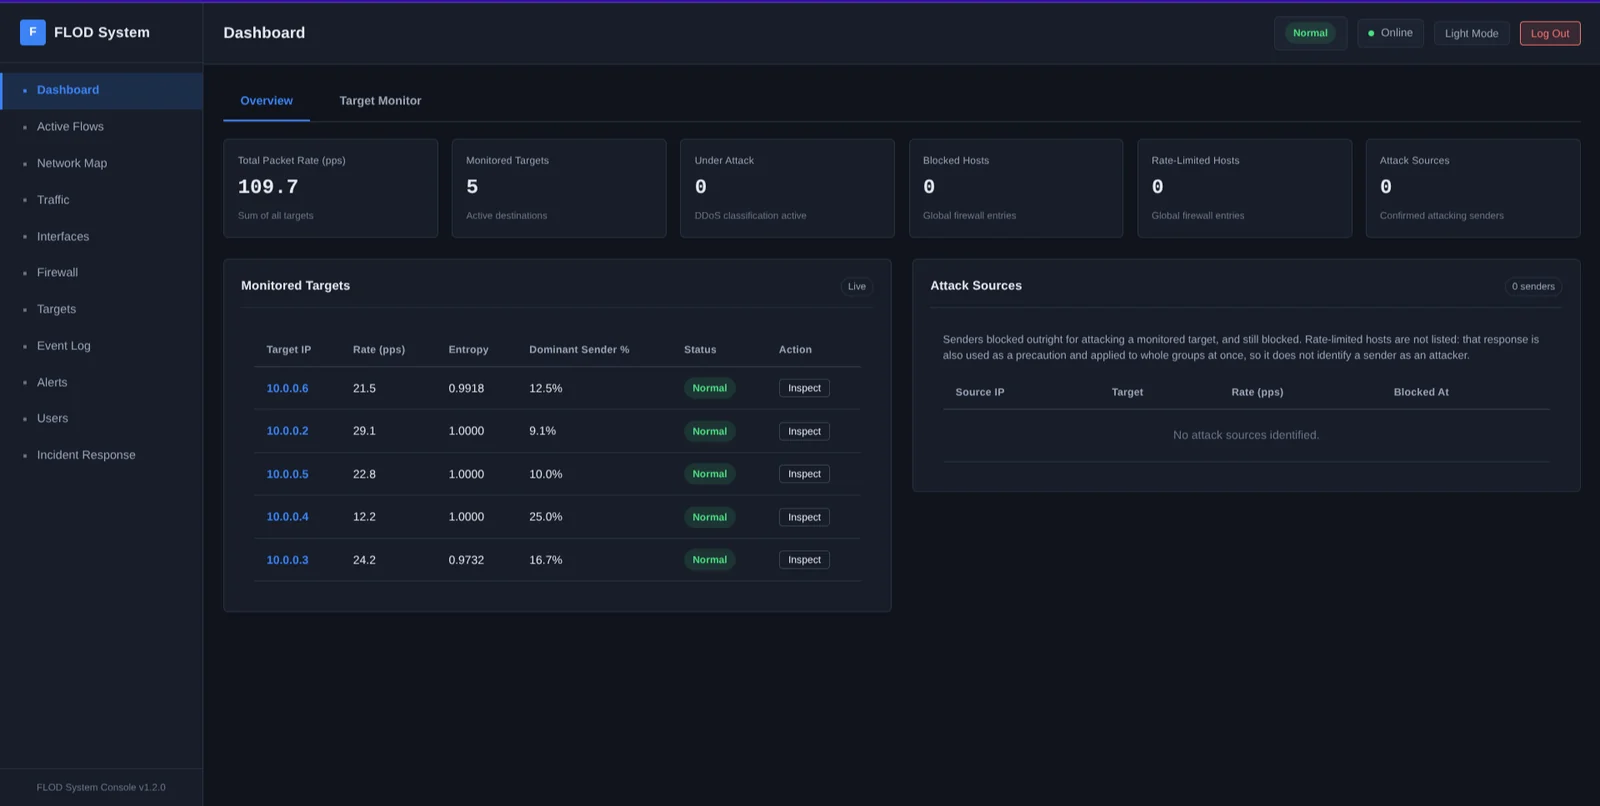 devinblack001/ddos-reduction-system
Gateway adaptativo de mitigação de DDoS na Camada 4 em dois estágios, utilizando análise comportamental de tráfego, classificação por Random Forest e…
 praetorian-inc/capability-sdk
SDK Go compartilhado que define uma interface de capacidade padrão para scanners de segurança, com saída de descobertas em múltiplos formatos…
 unclesocks/cyberresponders
CyberResponders é um jogo de treinamento em cibersegurança baseado em terminal que permite aos jogadores responder a diferentes cenários de…
 jheeree/simple-cve-2021-41773-checker
Script simples realizado em bash, para revisão de múltiplos hosts para CVE-2021-41773 (Apache)
 aa22396584/synology-nas-cli
nas: a zero-dependency Python CLI + MCP server for Synology DSM 7. One-command audit and fix for the C3RB3R / .L0CK3D ransomware campaign; hand it to…
 roccoammon/active-directory-health-check
Ferramenta GUI em PowerShell que executa 54 verificações de integridade e segurança de boas práticas no Active Directory, sinalizando Kerberoasting,…
 nu11secur1ty/burpsuite-grand-master-tools
Kit modular para testadores de penetração que converte requisições HTTP capturadas pelo Burp Suite em URLs navegáveis e automatiza ações de fluxo de…
 liamromanis101/dead.letter-cve-2026-45185
Scanner de vulnerabilidade baseado em shell para CVE-2026-45185 (Dead.Letter) no Exim MTA. Detecta use-after-free em builds com GnuTLS, verifica…
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Corrigir a Vulnerabilidade de Validação de Assinatura WinVerifyTrust, CVE-2013-3900, QID-378332
 murrez/cve-2026-84434
Scanner e exploit PoC em Python para CVE-2026-84434, um upload arbitrário de arquivos sem autenticação no Gravity Forms <=3.1.0.4 por meio de campos…
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
A ação responsável por definir o limite de alerta de estoque por armazém (`seuil_stock_alerte`) aceita entrada controlada pelo usuário e…








