
 #1
Ferramentas e bibliotecas para automatizar tarefas de segurança, fluxos de trabalho e desenvolvimento de ferramentas personalizadas.
Recomendado pelo Kitploit
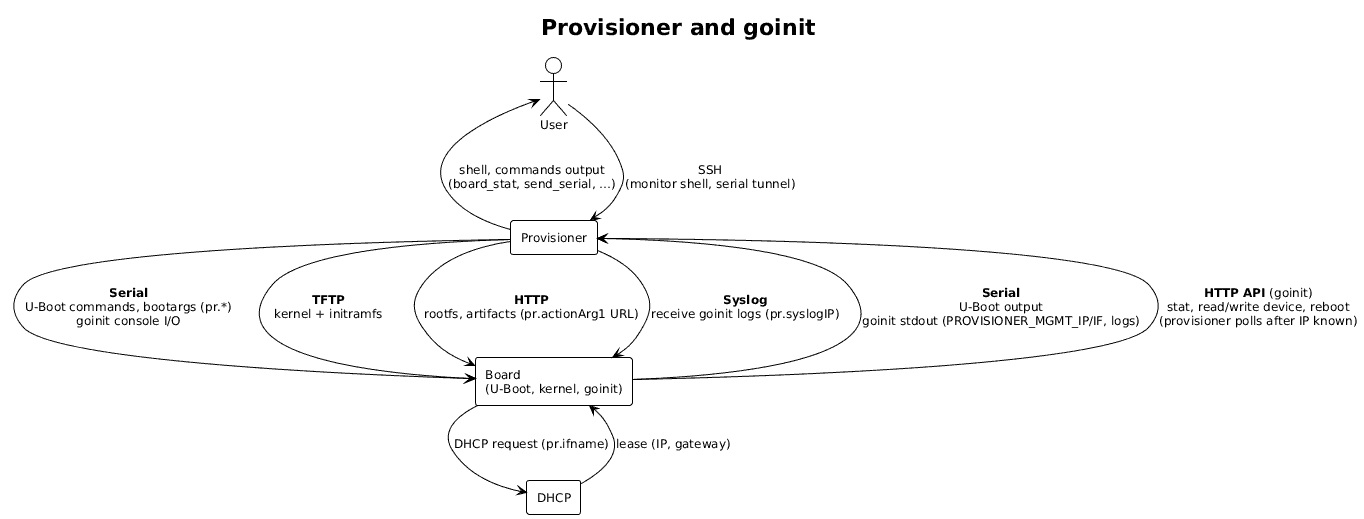
 alessandrocarminati/provisioner
Sistema de provisionamento e compartilhamento para SBCs
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Ansible Playbook simples para mitigar as vulnerabilidades CopyFail (CVE-2026-31431) e DirtyFrag (CVE-2026-43284).
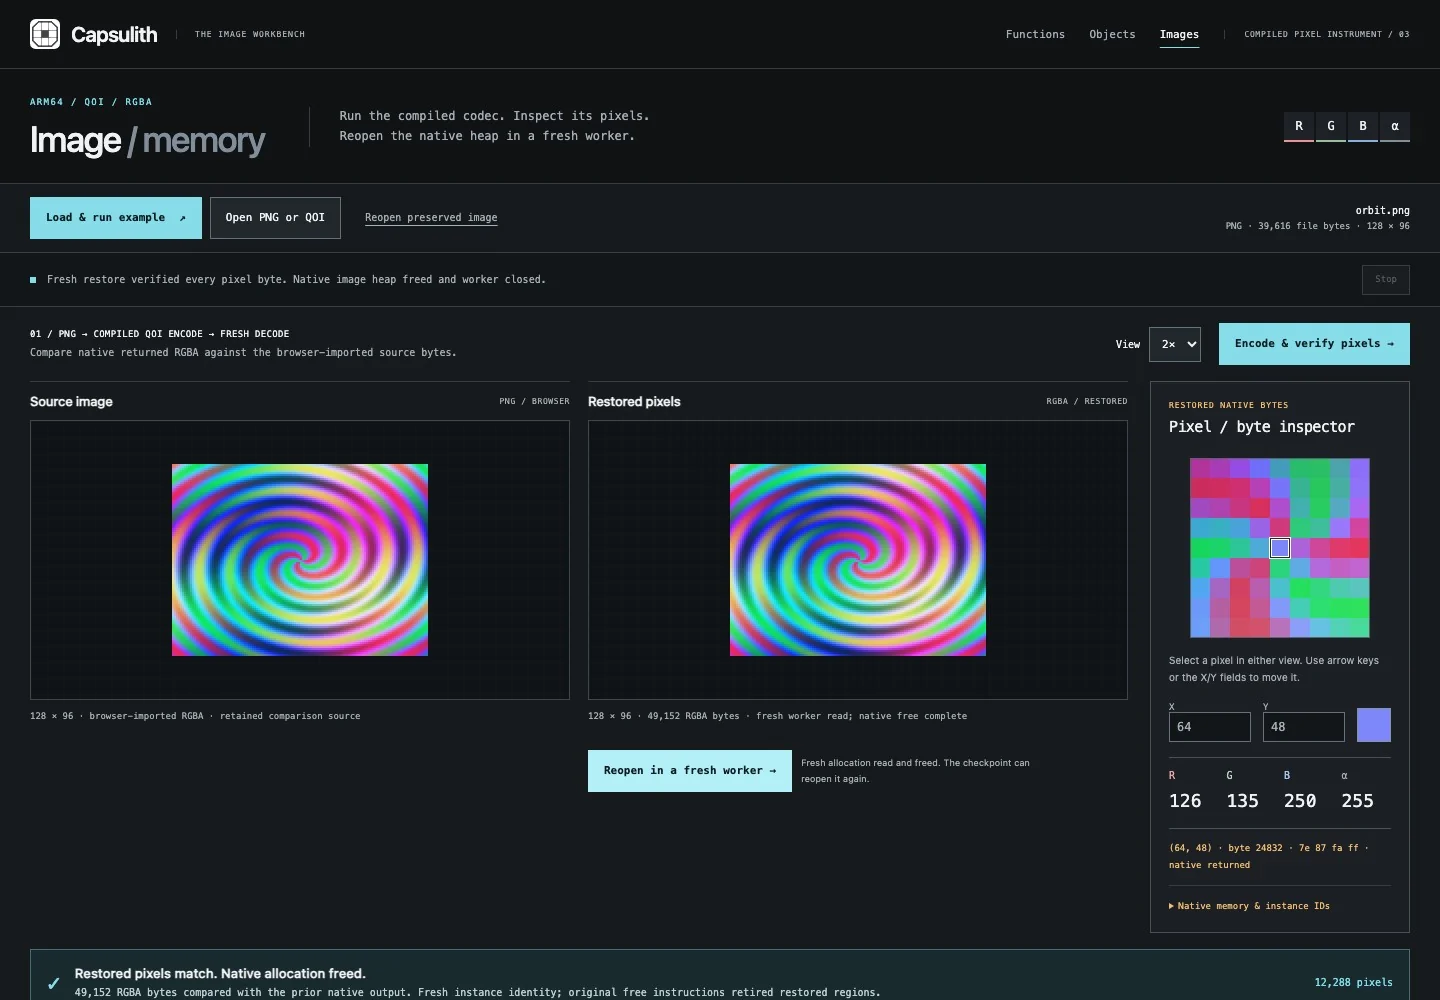 nazeeh111/capsulith
Execute código ARM64 preservado no Node ou em um navegador; inspecione pixels de imagens decodificadas e memória inicializada.
 keysau/get-log4j-windows.ps1
Identificando todos os componentes log4j em todos os servidores Windows, domínio inteiro, pode ser multi-domínio. CVE-2021-44228
 0xbartita/cookie-swapper
Extensão do Burp Suite que substitui automaticamente cookies e cabeçalhos em requisições usando regras configuráveis. Elimina a cópia manual de…
 jbnetwork-git/cve-2024-3094-xz-utils-check
Script de shell para verificar se o seu sistema possui uma versão vulnerável do XZ Utils afetada pela CVE-2024-3094, permitindo a deteção rápida do…
 elevenpaths/diario-commandline-tools
Cliente CLI para consumo em massa da API DIARIO: envie documentos PDF/Office, consulte hashes de arquivos e automatize fluxos de trabalho de análise…
 vvpoglazov/cve-2024-41110-checker
Scanner baseado em SSH paralelo que detecta CVE-2024-41110 em instalações Docker, identifica versões vulneráveis e plugins AuthZ, e gera um plano de…
 sunhuihi666/cve-2025-31125
POC de vulnerabilidade de leitura arbitrária de arquivo no Vite
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregate data and LaTeX source for 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 Script de Auditoria e Limpeza de Segurança
 gtgalaxi/electronvulnerableversion
Encontre aplicativos Electron vulneráveis a CVE-2023-4863 / CVE-2023-5129
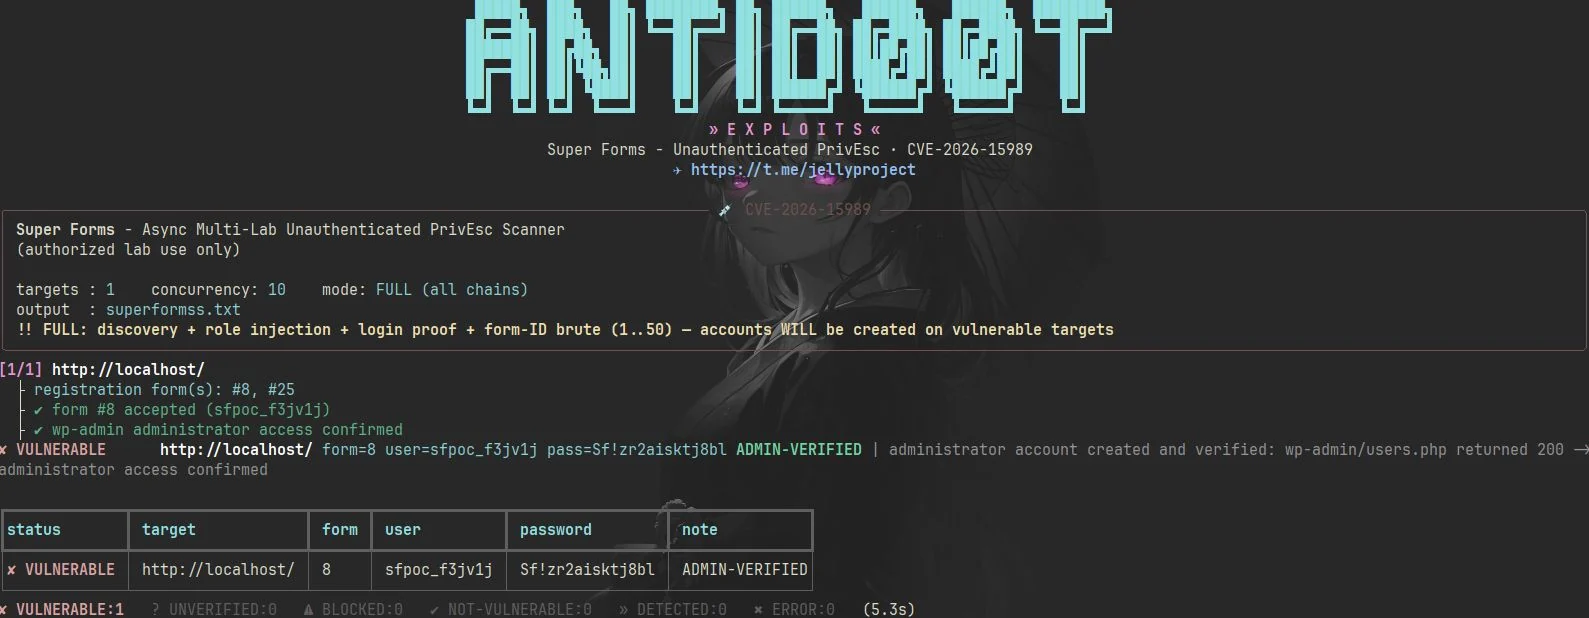 antid00t/cve-2026-15989
Scanner PoC em Python para CVE-2026-15989, explorando injeção de função não autenticada no WordPress Super Forms para criar contas de administrador e…
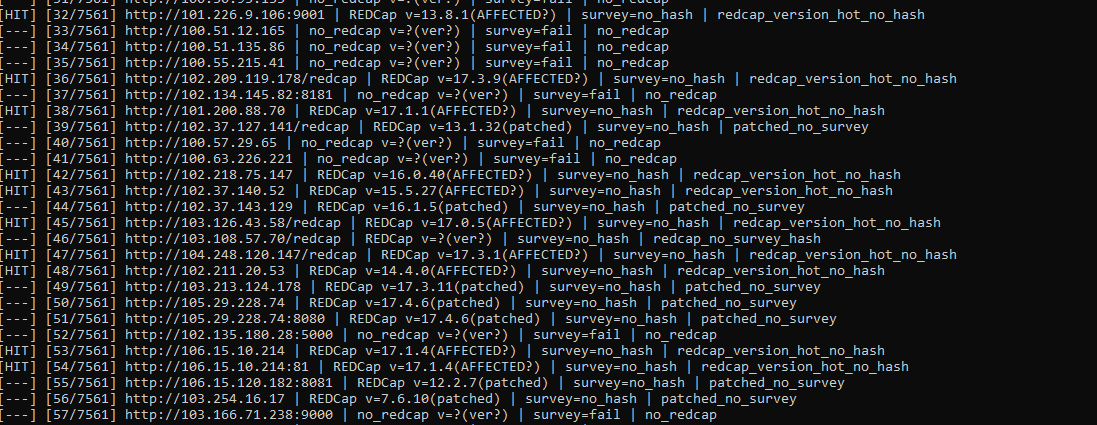 yulisec/cve-2026-90817
Verificador em Python e hook de exploit configurável para CVE-2026-90817, um RCE de passthru de pesquisa e importação de dados do REDCap. Identifica…
 murrez/cve-2026-101894
PoC em Python para CVE-2026-101894: path traversal por cadeia de symlinks em @xhmikosr/decompress. Inclui laboratório Node local, varredura de versão…
 wgetnz/cve-2024-3094-check
Script de shell para detectar CVE-2024-3094 (backdoor do xz-utils) em sistemas Linux e macOS, com instruções automatizadas de verificação e correção.
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - Upload Arbitrário de Arquivos Não Autenticado








