
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit

 nemo22/retrokit
Kit de ferramentas Headless-Ghidra para engenharia reversa de jogos DOS de 32 bits e Win32 (1993-2010): loader LE/LX próprio, convenções de chamada…
 openbba0/bba
Sandbox de clonagem de apps Android com uma CLI no estilo Frida que inicia ou se anexa a apps clonados e injeta scripts QuickJS usando hooks Gum…
 gmh5225/memtools
Ferramenta de leitura e escrita de memória Windows Linux DMA, Dump, Direct, inject
 gmh5225/memory-relocalloc
Prova de conceito em C que localiza code caves na seção .reloc de DLLs mapeadas para alocar e executar pequenos shellcodes, substituindo chamadas…
 gmh5225/mapped-dumper
Um programa escrito em C++ para despejar remotamente módulos mapeados manualmente.
 maximilianfeix/hexvero
A primeira análise de um binário ou pacote de aplicação: análise estática, sem execução, com evidências. CLI, servidor MCP com 15 ferramentas e…
 newbe3e/pwn2own-automotive-2026-alpine-ilx-f511-0-click-rce-exploit-writeup
Este é um write-up do exploit que desenvolvi para a competição Pwn2Own Automotive 2026.
 yv1ing/secbox
Conduzindo testes de segurança cibernética usando o agente pi em um ambiente sandbox pré-construído.
 woldann/exoproc
Instrumentação entre processos para Windows x64 em TypeScript — funções de hook, redirecionamento de threads e leitura/escrita de memória em outro…
 oscarsantanaarias/ida-ghidra-bridge
Servidores de ponte JSON TCP para IDA Pro e Ghidra, expondo descompilação, referências cruzadas, símbolos, vtables, RTTI e patch de memória para…
 gmh5225/lithium-kernel
Driver em modo kernel do Windows com cliente em modo usuário que expõe leitura/escrita de memória física e virtual baseada em IOCTL, percurso de…
 memn0ps/illusion-rs
Rusty Hypervisor - Hypervisor Tipo-1 Blue Pill UEFI para Windows em Rust (Codename: Illusion)
 y198nt/nginx-chain-rift-poolslip
PoC de cadeia RCE no nginx independente de ASLR, combinando o vazamento por over-read de heap PoolSlip (CVE-2026-9256) com o overflow rift…
 mke84/neo8-ghostlock-adaptation
iQOO Neo8 (PD2301, 5.10.246 GKI) CVE-2026-43499 GhostLock adaptação · 48 macros target.h + offsets.json + 15 rodadas de log de testes reais · falta…
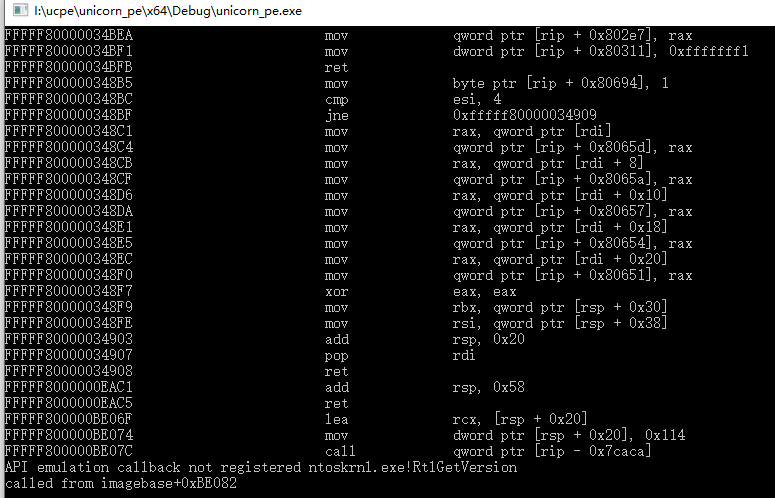 hzqst/unicorn_pe
Emula a execução de PE do Windows usando o motor Unicorn para análise de malware, desempacotamento de binários empacotados e descriptografia de…
 aftermathlabs/vmp2
Desempacote e desofusque binários protegidos por VMProtect 2 com um explorador de VM baseado em emulação, profiler de handlers e recompilador…
 dnspy/dnspy
Depurador .NET e editor de assembly
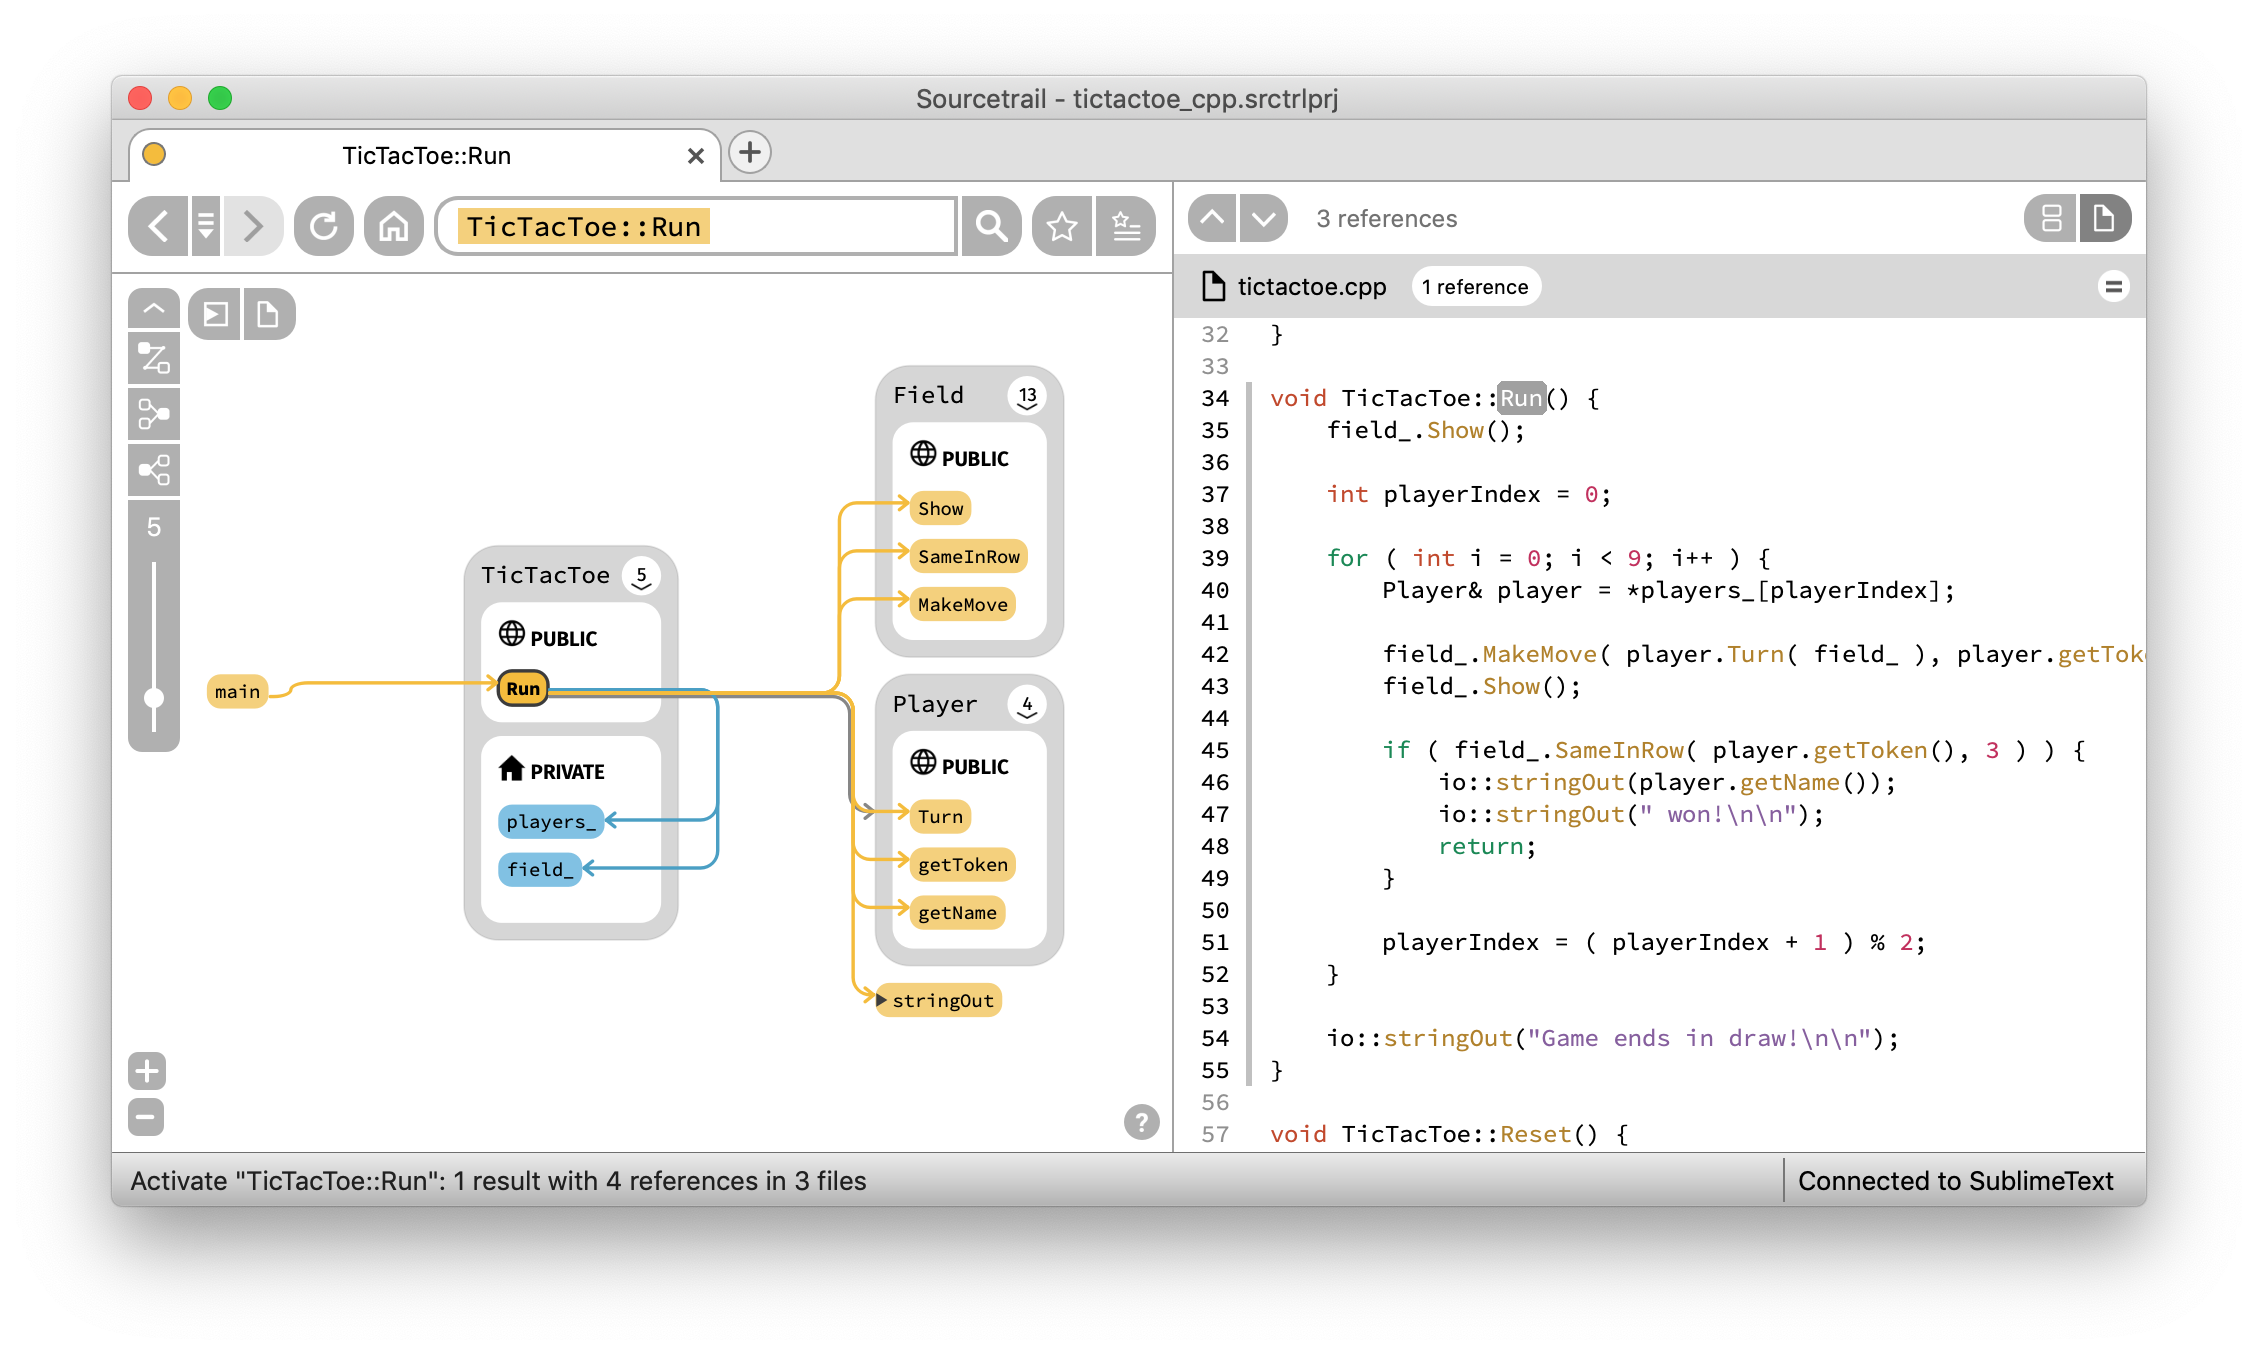 coatisoftware/sourcetrail
Sourcetrail - explorador de código-fonte interativo, gratuito e de código aberto








