
 #1
Ferramentas para descompilar, desassemblar e entender os internos de malware e binários complexos.
Recomendado pelo Kitploit
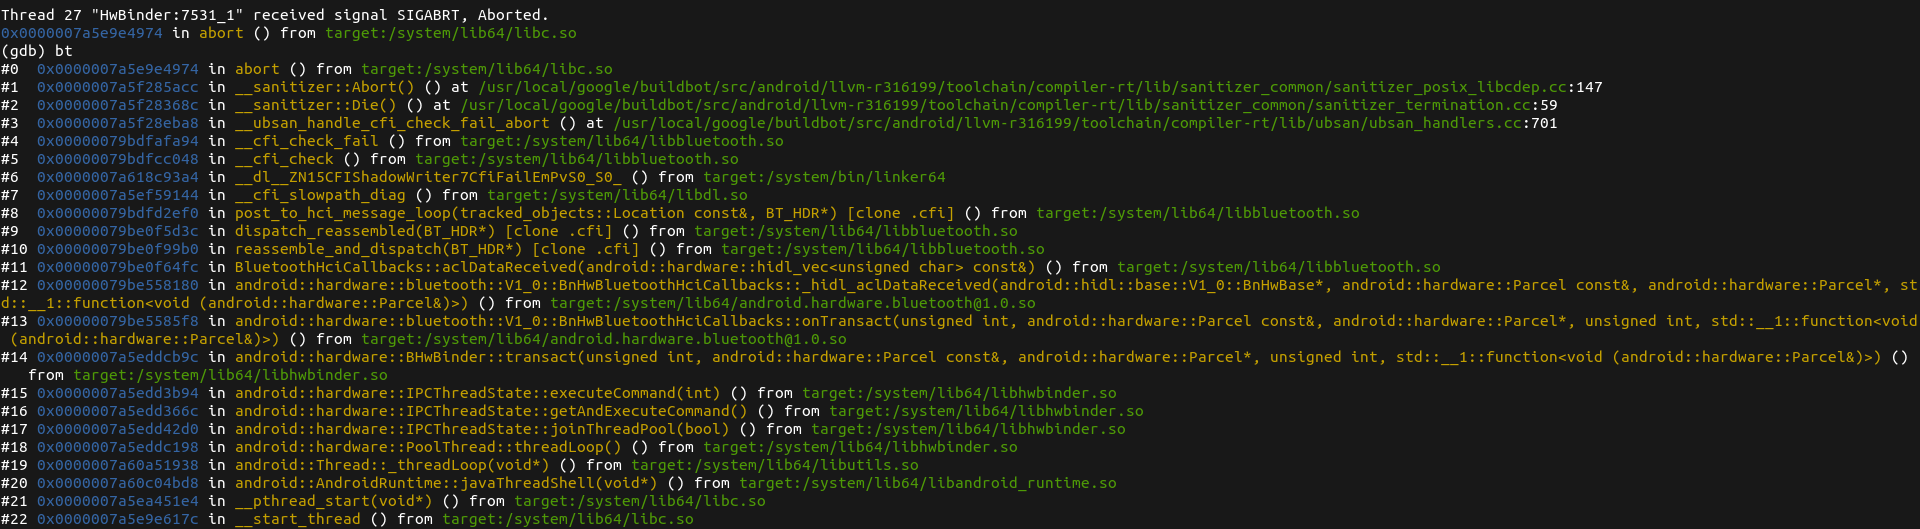
 themmokhtar/cve-2020-0022
Um exploit totalmente público da vulnerabilidade RCE BlueFrag do Android CVE-2020-0022 (testado em Pixel 3 XL)
 hugsy/bochscpu-python
Bindings Python para BochsCPU
 kaisonox/apiscope
Um framework de hooking de API para interceptar e monitorar aplicações Windows.
 sobri3195/-pegasus-suite
Um kit de ferramentas de segurança abrangente com mais de 1000 ferramentas de teste de penetração e avaliação de segurança.
 gmh5225/driver-soulextraction
SoulExtraction é uma biblioteca de driver do Windows para extrair informações de certificados em drivers do Windows
 ctn-qvo/auto_extract_offsets
Calculadora automatizada de offsets para CVE-2026-43499, permitindo o cálculo preciso de offsets de memória para exploração de vulnerabilidades e…
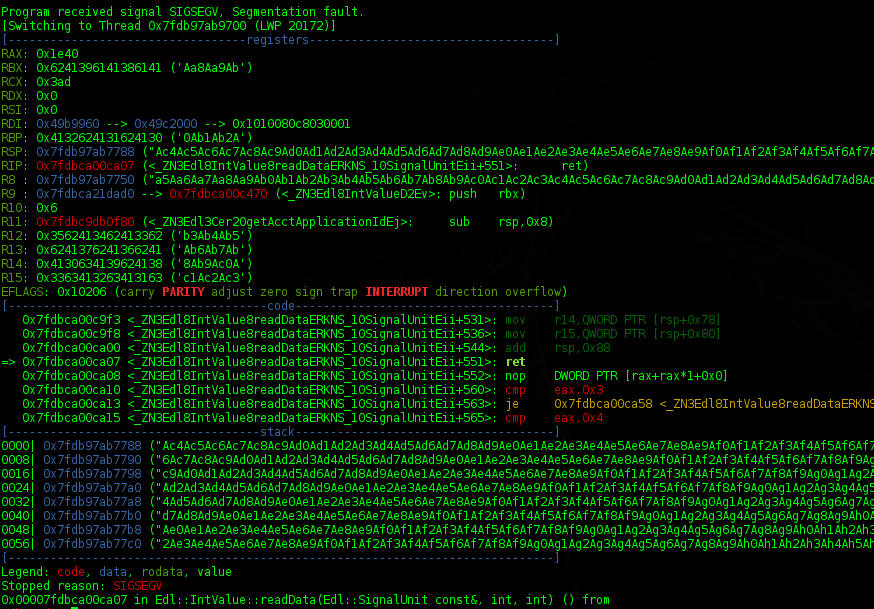 kpn-ciso/dra_writeup
Análise da vulnerabilidade de estouro de buffer na pilha do Oracle DSR (DRA) CVE-2014-6598
 jaredreabow/reverse-engineering-with-ai
Métodos de pesquisa para engenharia reversa de firmware e software criptografados com análise assistida por IA, validação independente e referências…
 mhelwig/adwind-decryptor
Decifrador simples para os trojans Java AdWind, jRAT e jBifrost
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 0x11dfe/file-unpumper
Ferramenta que pode ser usada para remover coisas inúteis de um arquivo PE, como as coisas que um file pumper adicionaria.
 nighthawkk/jnisleuth-mcp
Recuperação automatizada de RegisterNatives de JNI no Android, reconstrução de tipos de .so ARM64 com símbolos removidos, desofuscador de BR X8 do…
 stolevchristian/sylvia
Explorador de Syscalls iOS para IDA 9.X
 0vercl0k/kepaboo
Neutralizar técnicas anti-depuração do KEPServerEX
 yasindce1998/barzakh
Ring -4 a Ring 0: plataforma de pesquisa de firmware para ofensiva e defesa. Nós criamos os bootkits, depois nós os detectamos. Ciclo fechado.…
 dumpanalysis/prologwindbg
Use Prolog para analisar despejos de memória e processos em execução interrompidos no WinDbg.
 hdbreaker/ricnar-exploit-solutions
Soluções de exploração para os desafios CrackLatinos
 talha-nazeef-ahmed/rpc-triage
Um mecanismo de análise estática zero-symbol que extrai e ranqueia matematicamente a superfície de ataque do Windows RPC usando um modelo de risco…








