
 #3
Frameworks de análise RAT, assinaturas de detecção, análise comportamental e pesquisa.
Recomendado pelo Kitploit
 parsingteam/teleshadow2
TeleShadow - Ladrão de Sessão do Telegram Desktop (Windows)
 eternalc0der/teleshadow3
Roubador de Sessão do Telegram Desktop
 the404hacking/windows-python-rat
Uma Nova Ferramenta de Administração Remota para Microsoft Windows [RAT] em Python por Sir.4m1R.
 rwhitcroft/dnschan
um trojan de acesso remoto sobre DNS
 digiprosec/microtrick
PoC Python autocontido que explora a cadeia SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) para obter acesso de administrador total não autenticado…
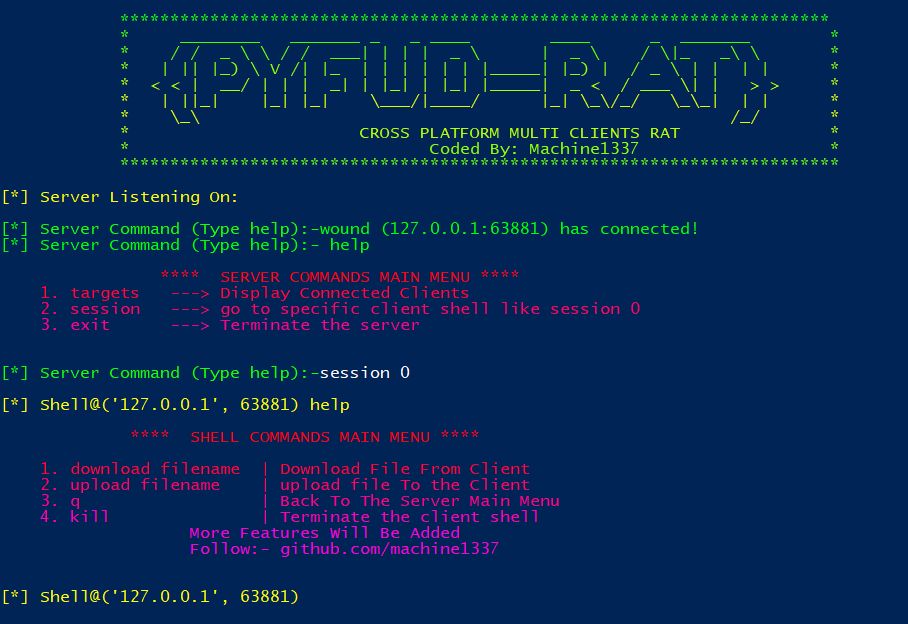 machine1337/pyfud
Trojan de Acesso Remoto Multiplataforma (RAT)
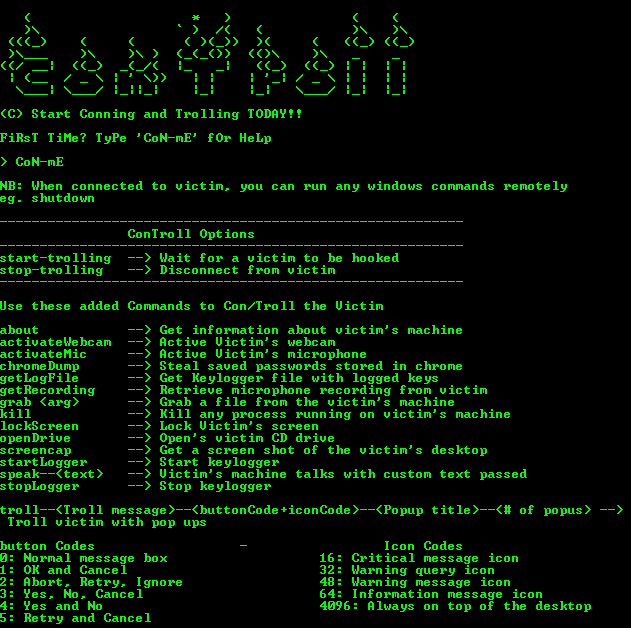 lithium876/controll_remote_access_trojan
Criado um Trojan de acesso remoto MUITO SIMPLES que estabelecerá controle administrativo sobre qualquer máquina Windows que comprometer.
 xlinshan/coldroot
Trojan (RAT) para Mac OS feito com amor <3
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corrigido
 h3xduck/umbra
Um rootkit LKM que tem como alvo versões de kernel 4.x e 5.x, abrindo um backdoor que pode gerar um shell reverso para um host remoto, executar…
 stphivos/rat-shell
Trojan de Acesso Remoto para Windows (RAT)
 mwsrc/betterrat
Trojan de Acesso Remoto Melhorado
 zarkones/bloodfangc2
Implante PIC moderno para Windows (64 e 32 bits)
 jofpin/backcookie
Pequeno backdoor usando cookie.
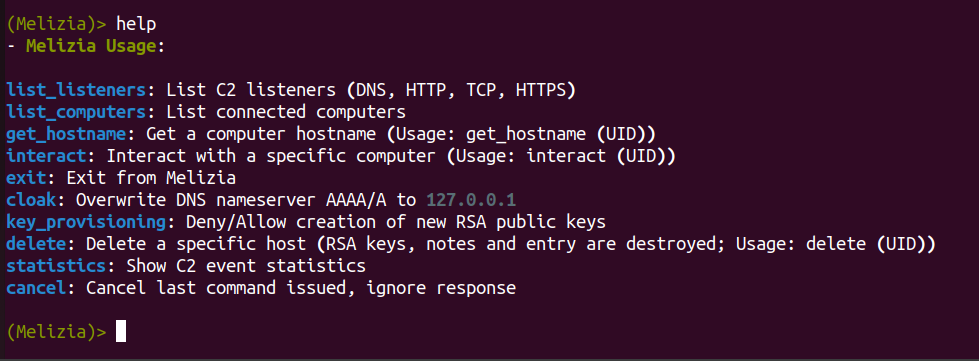 demon-i386/zoshrinkc2
Malware direcionado de DNS sobre HTTPS (executa apenas uma vez)
 5alt/zerorat
ZeroRAT é um RAT de uma única linha para Windows.
 rvrsh3ll/rendezvousrat
RAT auto-reparável utilizando libp2p
 ahhh/ntp_trojan
Trojan de acesso remoto NTP reverso em Python, para testadores de penetração








