
 #1
Ferramentas de simulação de adversário, infraestrutura de red team, frameworks C2 e segurança operacional.
Recomendado pelo Kitploit

 ziconius/fudgec2
FudgeC2 - um framework de comando e controle projetado para colaboração em equipe e atividades de pós-exploração.
 h4wkst3r/adokit
Kit de ataque modular que explora a API REST do Azure DevOps para reconhecimento, escalonamento de privilégios e persistência usando cookies ou PATs…
 magisterquis/sshhipot
Honeypot SSH MitM de alta interação
 dirkjanm/askwam
Solicite tokens do Entra ID ao Web Account Manager (WAM)
 rasta-mouse/ost-c2-spec
Fonte Aberta Especificação C&C
 kudaes/dumpy
Reutilize handles abertos para fazer dump dinâmico do LSASS.
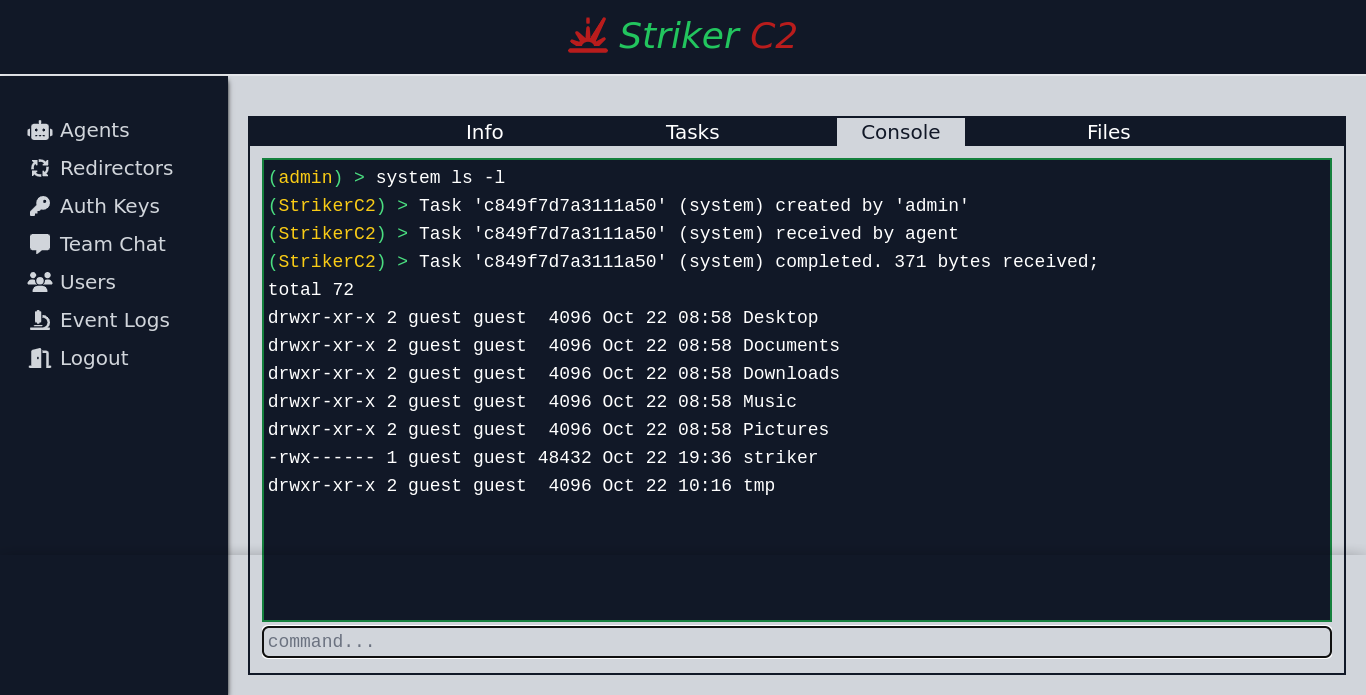 4g3nt47/striker
Framework C2 multioperador com agentes nativos em C e Python, canais HTTP(S), tarefas assíncronas e uma interface web reativa para operações de red…
 janoglezcampos/rust_syscalls
Stub único de chamadas de sistema (syscall) diretas e indiretas com resolução de SSN em tempo de execução para Windows.
 zeroperil/hookdump
Detecção de hooks de produtos de segurança
 blacksnufkin/nyxinvoke
NyxInvoke é uma ferramenta de CLI em Rust para executar assemblies .NET, PowerShell e BOFs com recursos de bypass de AMSI e ETW sem patch. com…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 redlectroid/overthruster
Gerador de payload de ataque HID para Arduinos
 t3l3machus/pentest-pivoting
Um guia compacto sobre pivô de rede para testes de penetração / desafios CTF.
 coffinxp/img-payloads
Coleção selecionada de payloads baseados em imagens para testes de red team autorizados e educação em segurança, com exemplos em HTML para gerar ou…
 mattifestation/antimalwareblight
Execute código PowerShell no nível de proteção antimalware-light.
 sokarepo/coercedpotatordll
DLL Refletiva para escalonamento de privilégios de NT Service para SYSTEM usando o privilégio SeImpersonateToken
 sofianehamlaoui/pentest-bookmarkz
Uma coleção de links úteis para pentesters









