
 #1
Ferramentas para coletar informações sobre alvos e identificar superfícies de ataque.
Recomendado pelo Kitploit
 ya551n3/bug-bounty-wordlists
Coleção curada de wordlists para caça a bug bounty, cobrindo diretórios, subdomínios, parâmetros, nomes de usuário, senhas e payloads de fuzzing web.
 momenbasel/htb-writeups
Coleção estruturada de mais de 500 writeups de máquinas do Hack The Box, mais de 400 soluções de desafios e ferramentas de aprendizagem interativas,…
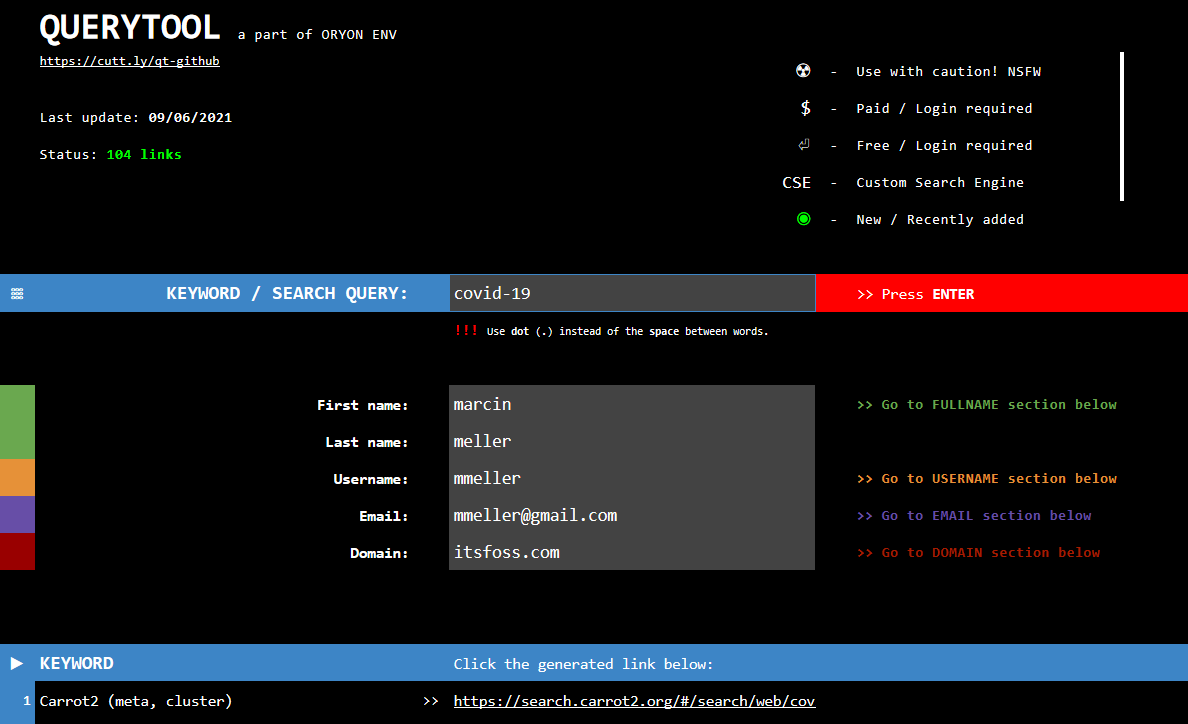 oryon-osint/querytool
Querytool é um framework OSINT baseado no Google Spreadsheet. Com esta ferramenta você pode realizar buscas complexas por termos, pessoas, endereços…
 hackingdave/btrpa-scan
Scanner Bluetooth Low Energy (BLE) com resolução de endereço privado resolvível (RPA) usando chaves de resolução de identidade (IRKs)
 dev-angelist/ejptv2-notes
Notas do eLearnSecurity Junior Penetration Tester (eJPT) v2
 sevagas/swap_digger
Automatiza a análise de swap do Linux para extrair credenciais de usuário, dados de formulários web, chaves WiFi e autenticação HTTP durante…
 djhohnstein/sharpweb
Projeto .NET 2.0 CLR para recuperar credenciais de navegador salvas do Google Chrome, Mozilla Firefox e Microsoft Internet Explorer/Edge.
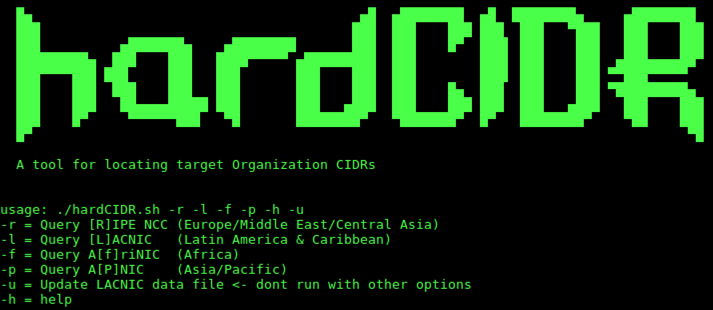 trustedsec/hardcidr
Script Bash para reconhecimento passivo que consulta RIRs e servidores de rota BGP para descobrir blocos de rede, ASNs e faixas CIDR da organização…
 patrowl/patrowlhears
PatrowlHears - Centro de Inteligência de Vulnerabilidades / Exploits
 crowecybersecurity/ad-ldap-enum
Uma ferramenta de enumeração de utilizadores e grupos do Active Directory baseada em LDAP
 bhdresh/dejavu
DejaVU - Framework de Decepção de Código Aberto
 cihanmehmet/sub.sh
Script de Detecção de Subdomínios com Multiprocessamento (Paralelo)
 elbraino/awesome-blackhat-arsenal
Coleção curada de ferramentas de cibersegurança apresentadas nos eventos Black Hat Arsenal.
 dmontgomery40/pentest-mcp
NÃO para fins educacionais: Um servidor MCP para testadores de penetração profissionais, incluindo suporte STDIO/HTTP/SSE, nmap, go/dirbuster, nikto,…
 helviojunior/knowsmore
Correlaciona hashes NTLM, dados do BloodHound e senhas quebradas para testes de penetração no Active Directory. Importa o NTDS.dit, sincroniza com o…
 blackarch/wordlistctl
Baixe, instale e pesquise arquivos de wordlist de sites e peers de torrent.
 blacklanternsecurity/offensive-azure
Coleção de ferramentas ofensivas voltadas para o Microsoft Azure








