
 #1
Ferramentas para coletar informações sobre alvos e identificar superfícies de ataque.
Recomendado pelo Kitploit

 malfunkt/hyperfox
Proxy MITM HTTP/HTTPS e gravador.
 soxoj/telegram-bot-dumper
Despeje um bot do Telegram. Navegue por ele como no Telegram Web. Ferramenta CLI forense com interface web
 sairson/yasso
Poderoso conjunto de ferramentas auxiliares para penetração em redes internas - faça o Yasso como o vento. Suporta brute force em serviços como rdp,…
 screetsec/dracnmap
Dracnmap é um programa de código aberto usado para explorar a rede e coletar informações com a ajuda do nmap. O comando nmap vem com muitas opções…
 repplus/rep-chrome
rep+ — Repeater HTTP estilo Burp para o Chrome DevTools com IA embutida para explicar requisições e sugerir ataques
 sinfulz/justtryharder
Folha de dicas abrangente de testes de penetração para preparação para o exame PWK/OSCP, cobrindo escalonamento de privilégios, quebra de senhas,…
 joe-desimone/mongobleed
Prova de conceito de exploração para o CVE-2025-14847, uma vulnerabilidade de descompressão zlib do MongoDB que vaza memória do servidor não…
 goshs-labs/goshs
Servidor de arquivos rico em recursos em um único binário para red teamers e desenvolvedores. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · captura de…
 astsam/rtl8812au
Driver RTL8812AU/21AU e RTL8814AU com modo monitor e injeção de quadros
 fgeek/pyfiscan
Scanner gratuito de vulnerabilidades e versões de aplicações web
 adrecon/adrecon
Ferramenta PowerShell que extrai artefatos do Active Directory via LDAP ou ADWS e gera relatórios Excel para auditoria, DFIR e testes de penetração.
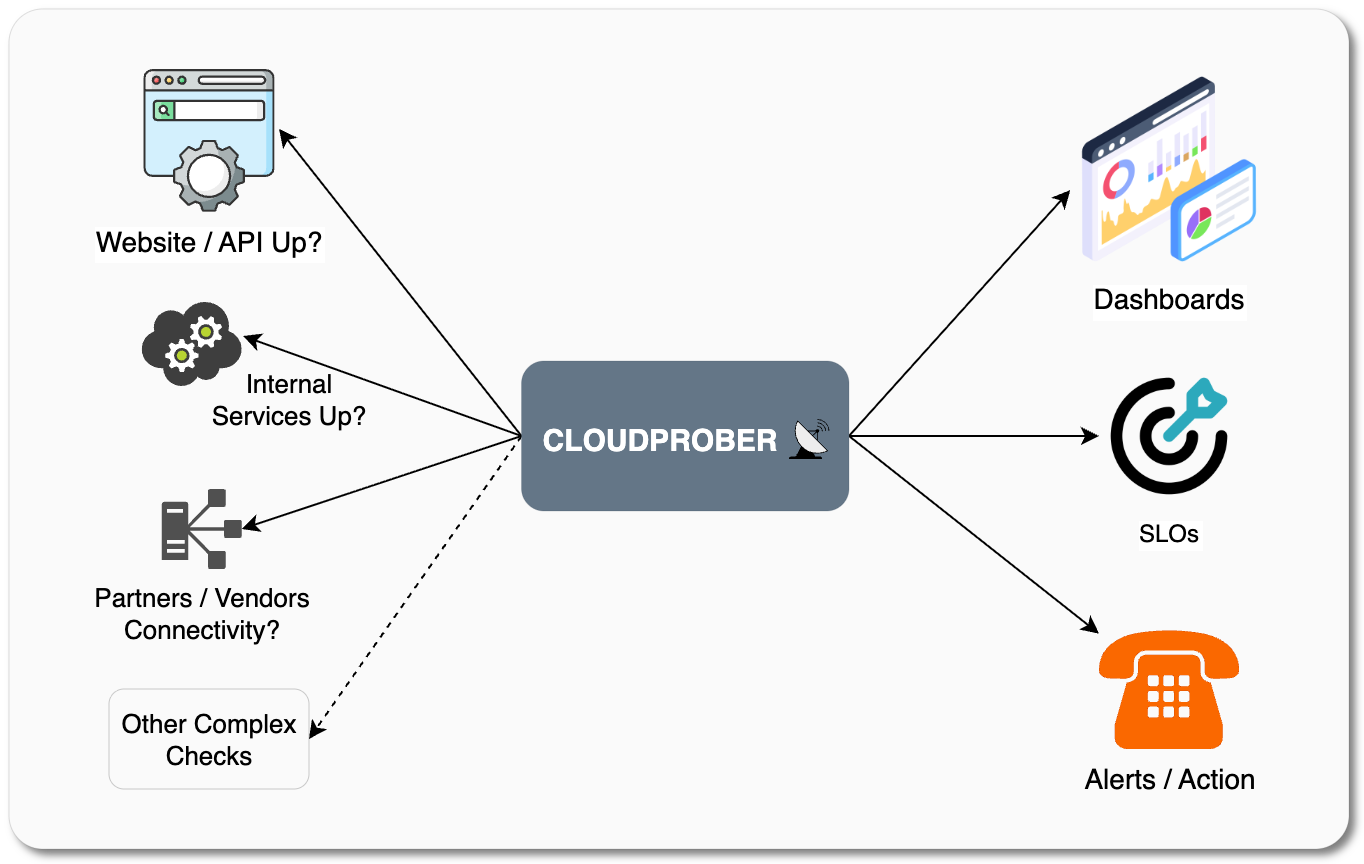 cloudprober/cloudprober
Um software de monitoramento ativo para detectar falhas antes que seus clientes as detectem.
 telefonica/homepwn
HomePwn - Canivete Suíço para Testes de Penetração em Dispositivos IoT
 v-byte-cpu/sx
:vulcan_salute: Rápido, moderno, scanner de rede fácil de usar
 dannymcc/bluehood
Monitore a atividade Bluetooth da sua vizinhança local.
 r1cksec/cheatsheets
Coleção de conhecimentos sobre segurança da informação
 webbreacher/obsidian-osint-templates
Estes modelos são sugestões de como a ferramenta de anotações Obsidian pode ser utilizada durante uma investigação de OSINT. Os dados de exemplo…
 dirkjanm/ldapdomaindump
Dump de informações do Active Directory via LDAP








