
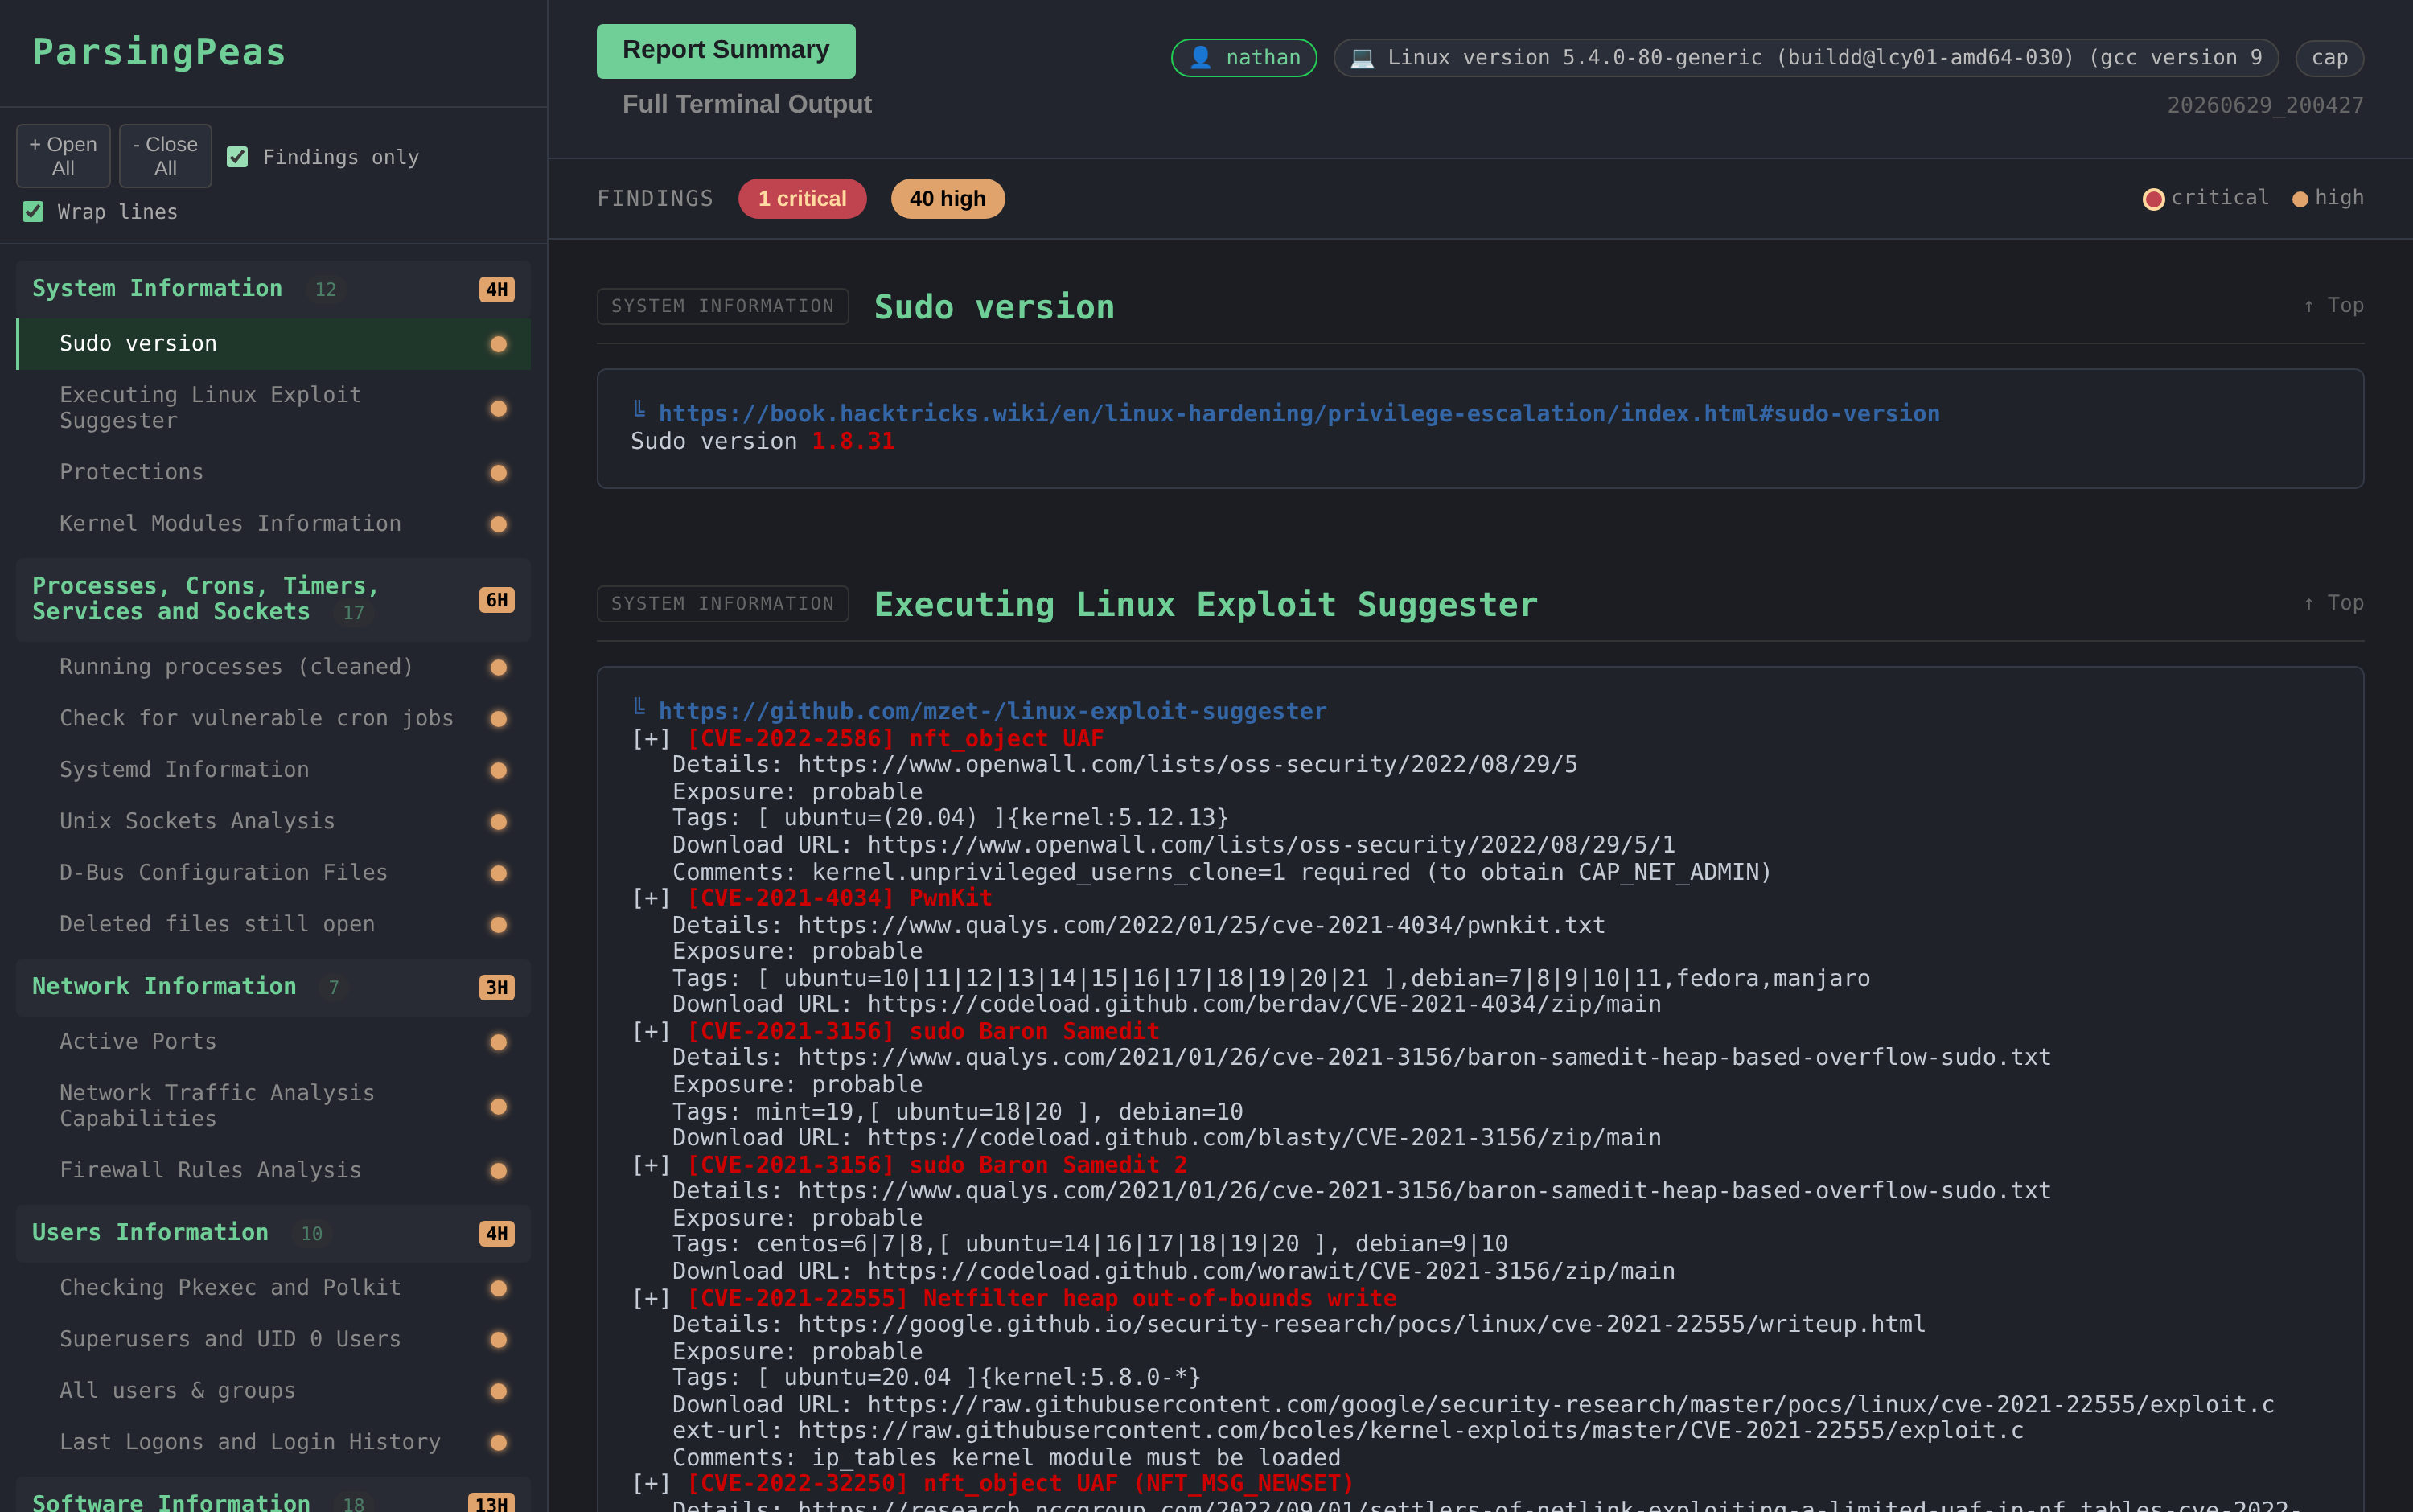
ParsingPeas
 yuvalmil/parsingpeas
Analisador HTML para saída do PEAS com funcionalidades adicionais
privilege-escalationscripting-automationinformation-gathering+6
159
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
yuvalmil/parsingpeasAnalisador HTML para saída do PEAS com funcionalidades adicionais
 yardenshafir/cve-2020-1034
PoC que demonstra o uso de cve-2020-1034 para escalonamento de privilégios
 dylandavis1/dscourier
Ferramenta de prova de conceito que utiliza a API COM de Configuração do WinGet para aplicar configurações DSC através de binários assinados pela…
 sinsinology/cve-2024-29849
Bypass de Autenticação no Veeam Backup Enterprise Manager (CVE-2024-29849)
 ricardojoserf/whoamialternatives
Diferentes métodos para obter o nome de usuário atual sem usar whoami
 0xdezzy/cve-2019-11539
Exploit para a vulnerabilidade de RCE pós-autenticação no Pulse Secure Connect
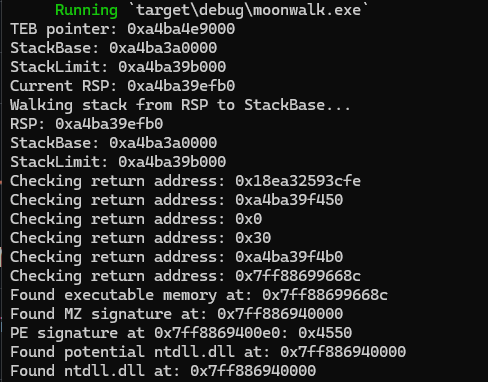 teach2breach/moonwalk
encontre endereços base de DLL sem PEB WALK
 nccgroup/scomdecrypt
SCOMDecrypt é uma ferramenta para descriptografar credenciais RunAs armazenadas de servidores SCOM
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler Persistência RPC & CVE-2024-49039 via Agendador de Tarefas
 rotarydrone/globalunprotect
Descriptografar arquivos de configuração e cookies do GlobalProtect.
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 escalada de privilégios através de path traversal
 secnigma/cve-2021-3560-polkit-privilege-esclation
PoC automatizado em Bash para escalonamento de privilégios do polkit CVE-2021-3560. Explora ataque de timing do dbus para injetar um usuário sudo e…
 horizon3ai/vrealizeloginsightrce
PoC para RCE usando vulnerabilidades descritas em VMSA-2023-0001
 almorabea/polkit-exploit
Escalação de privilégios com polkit - CVE-2021-3560
 mncoppola/rpef
Abstrai e agiliza o processo de backdooring de imagens de firmware padrão para roteadores de consumo/SOHO
 papermtn/gitlab-watchman
Encontrando segredos expostos e dados pessoais no GitLab
 davidtavarez/pinky
pinky - O mini RAT PHP (Ferramenta de Administração Remota)
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: escape de contêiner totalmente não privilegiado para execução de código no nível do nó no Kubernetes via CVE-2026-31431 corrupção de cache de…