
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 nccgroup/redsnarf
RedSnarf é uma ferramenta de pen-testing / red team para ambientes Windows.
 dirkjanm/cve-2020-1472
PoC para Zerologon - todo o crédito da pesquisa vai para Tom Tervoort da Secura
 i-am-jakoby/powershell-for-hackers
Este repositório é uma coleção de funções powershell que todo hacker deveria conhecer.
 kevin-robertson/powermad
Ferramentas de exploit de MachineAccountQuota e DNS em PowerShell
 0xdea/tactical-exploitation
Ferramenta moderna de exploração tática.
 sweetsoftware/ares
Botnet e backdoor em Python
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
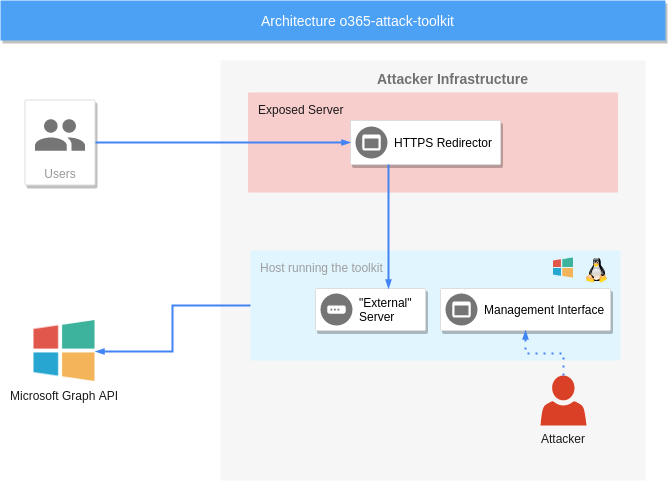 mdsecactivebreach/o365-attack-toolkit
Um kit de ferramentas para atacar o Office365
 bats3c/shad0w
Um framework de pós-exploração projetado para operar de forma encoberta em ambientes fortemente monitorados
 login-securite/donpapi
Coleta automatizada remota de credenciais para ambientes Windows, extraindo segredos DPAPI, credenciais de navegadores, certificados e arquivos de…
 outflanknl/c2-tool-collection
Uma coleção de ferramentas que se integram com o Cobalt Strike (e possivelmente outros frameworks C2) através de técnicas de BOF e reflective DLL…
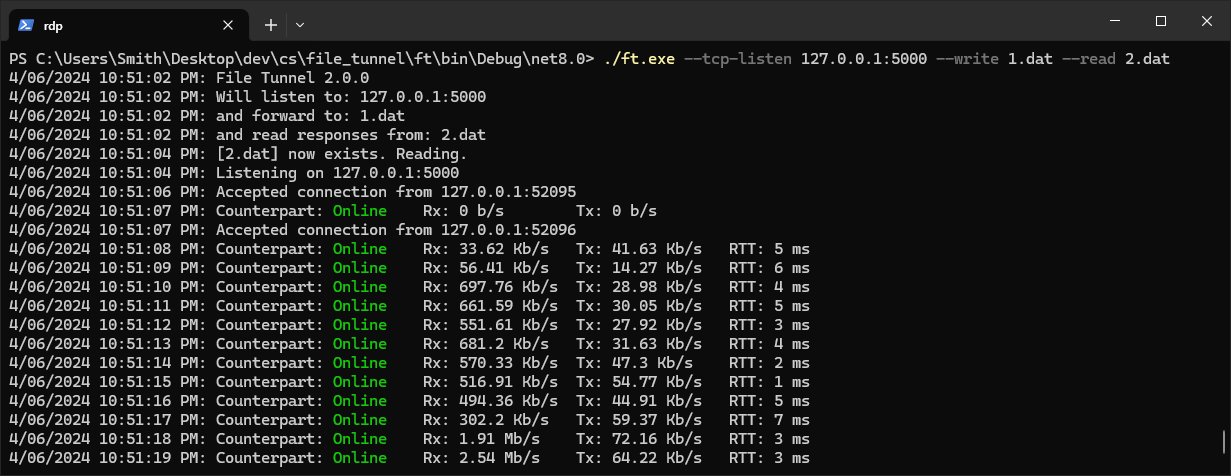 fiddyschmitt/file-tunnel
Tunelar conexões TCP através de um arquivo
 gianlucaborello/libprocesshider
Biblioteca compartilhada LD_PRELOAD que oculta um processo Linux de ferramentas como ps e lsof, interceptando readdir e chamadas ao sistema de…
 notselwyn/cve-2024-1086
Exploit de prova de conceito de escalonamento de privilégio local universal para CVE-2024-1086, funcionando na maioria dos kernels Linux entre v5.14…
 stealthcopter/deepce
Docker Enumeração, Escalonamento de Privilégios e Escapes de Contêiner (DEEPCE)
 trustedsec/coffloader
Execute Beacon Object Files (BOFs) fora do Cobalt Strike por meio da análise de arquivos de objeto COFF de 64 bits, com geração de argumentos…
 reverseclabs/sharpgpoabuse
SharpGPOAbuse é uma aplicação .NET escrita em C# que pode ser usada para aproveitar os direitos de edição de um usuário em um Objeto de Política de…
 arvanaghi/sessiongopher
SessionGopher é uma ferramenta PowerShell que usa WMI para extrair informações de sessões salvas para ferramentas de acesso remoto como WinSCP,…








