
 #1
Ferramentas para manter o acesso, explorar e expandir o controle em sistemas e redes comprometidos.
Recomendado pelo Kitploit
 rat5ak/cve-2026-31413-bpf-container-escape
CVE-2026-31413: bug de solidez do verificador BPF - escape de contêiner
 d4rkks/cve-2025-7771-vulnerability-exploration
Escalada de privilégios no sistema a partir de driver não assinado usando a vulnerabilidade do ThrottleStop
 yutasato88/cve-2021-3560-polkitprivilegeesclation
PoC automatizado em Bash para escalonamento de privilégios polkit CVE-2021-3560. Explora a condição de corrida de temporização do dbus para criar um…
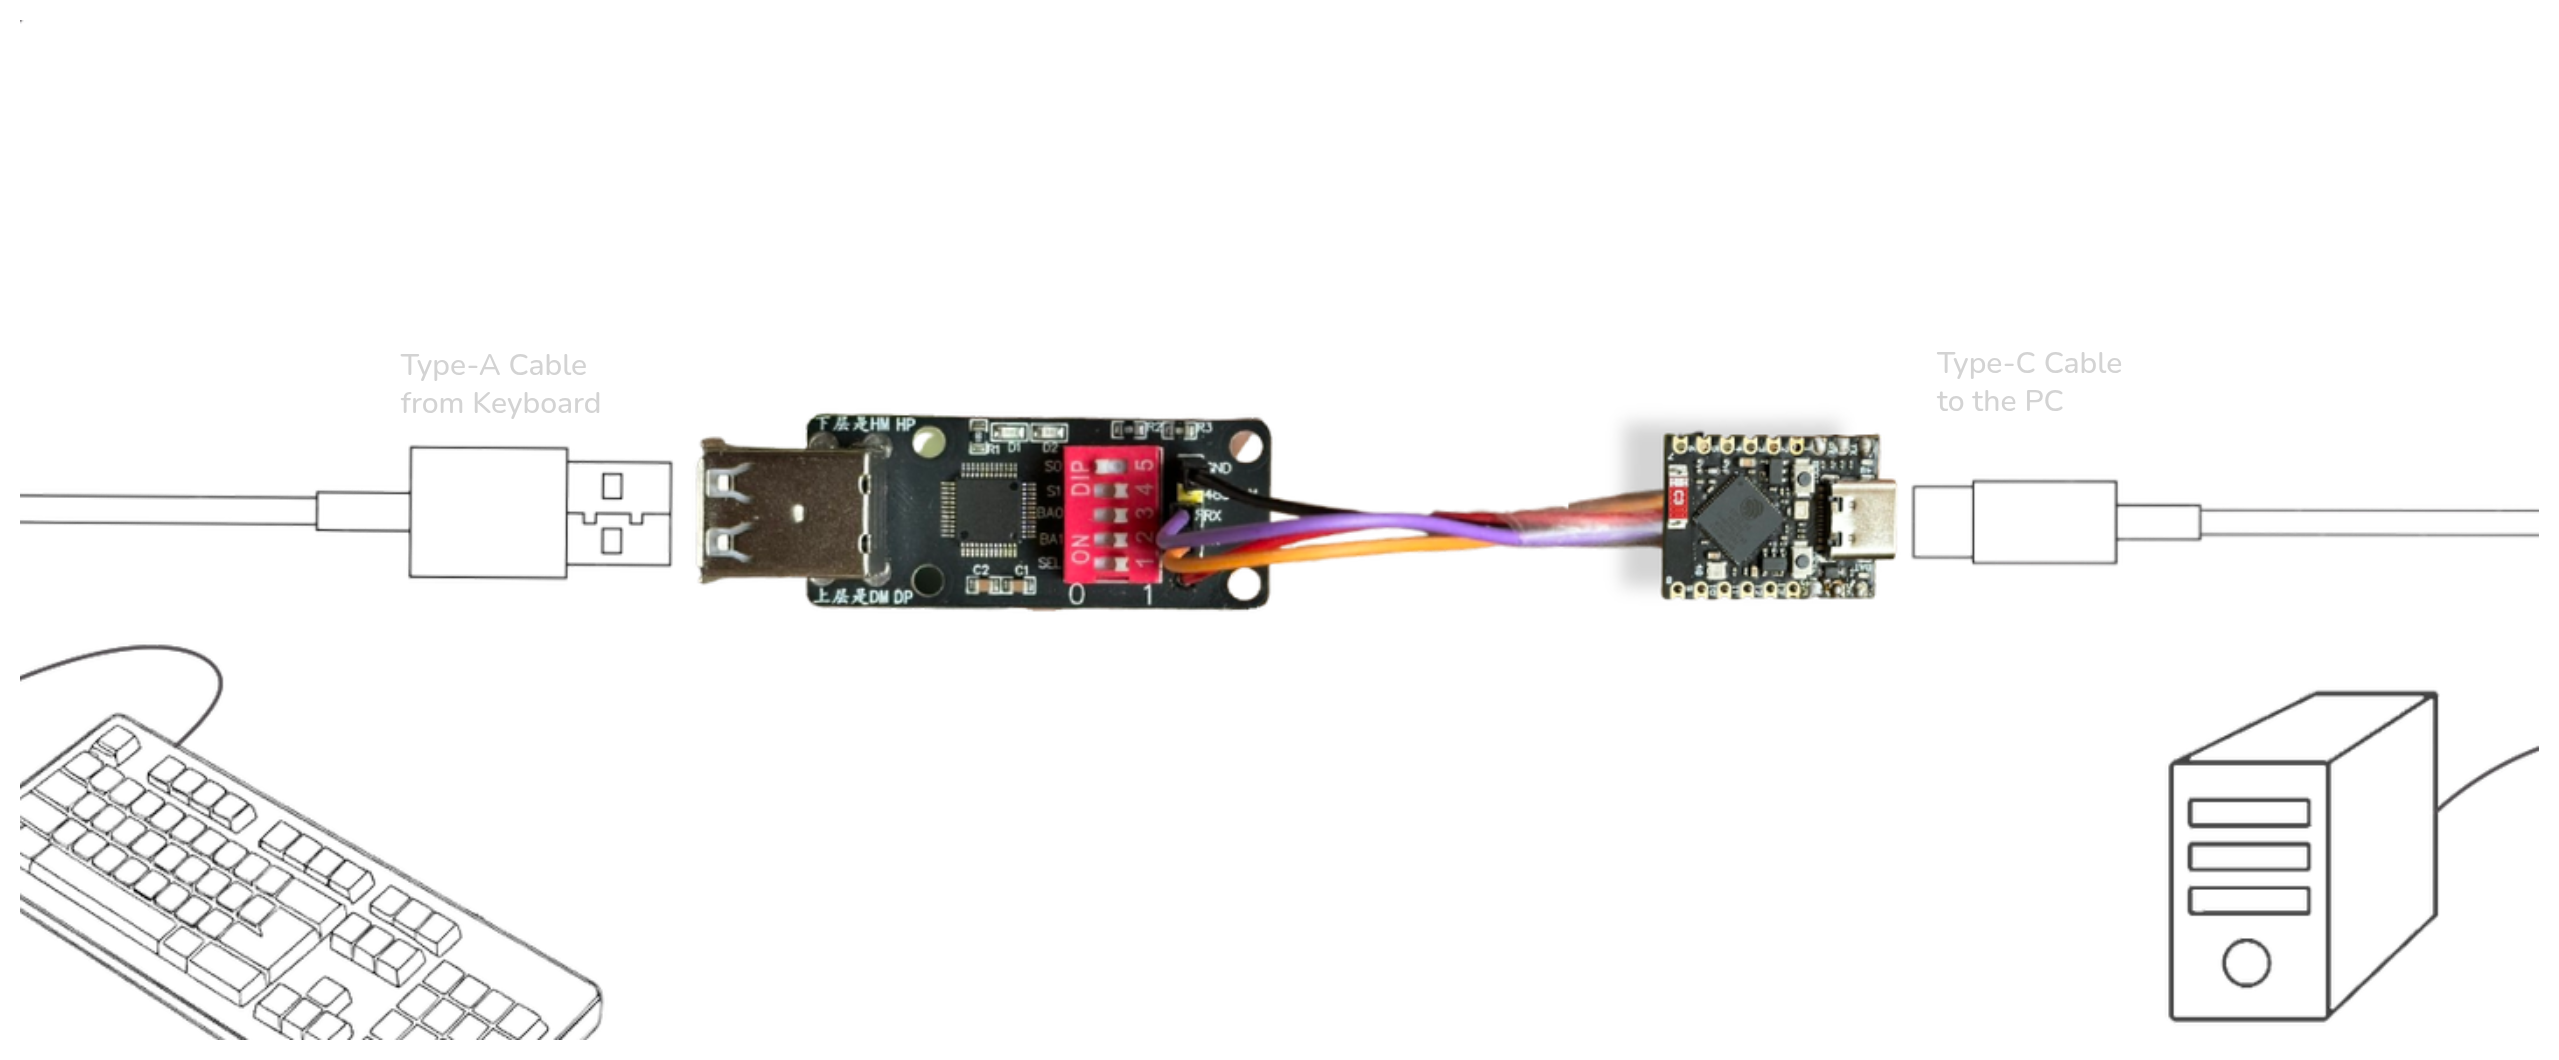 itsmmdoha/ducklogger
Um keylogger USB baseado em ESP32-S3 com Wi-Fi, fácil de fazer você mesmo com hardware amplamente disponível.
 emmadej1234/bluekeep-metasploit-lab-project
Explorando BlueKeep (CVE-2019-0708) no Windows 7 usando Metasploit
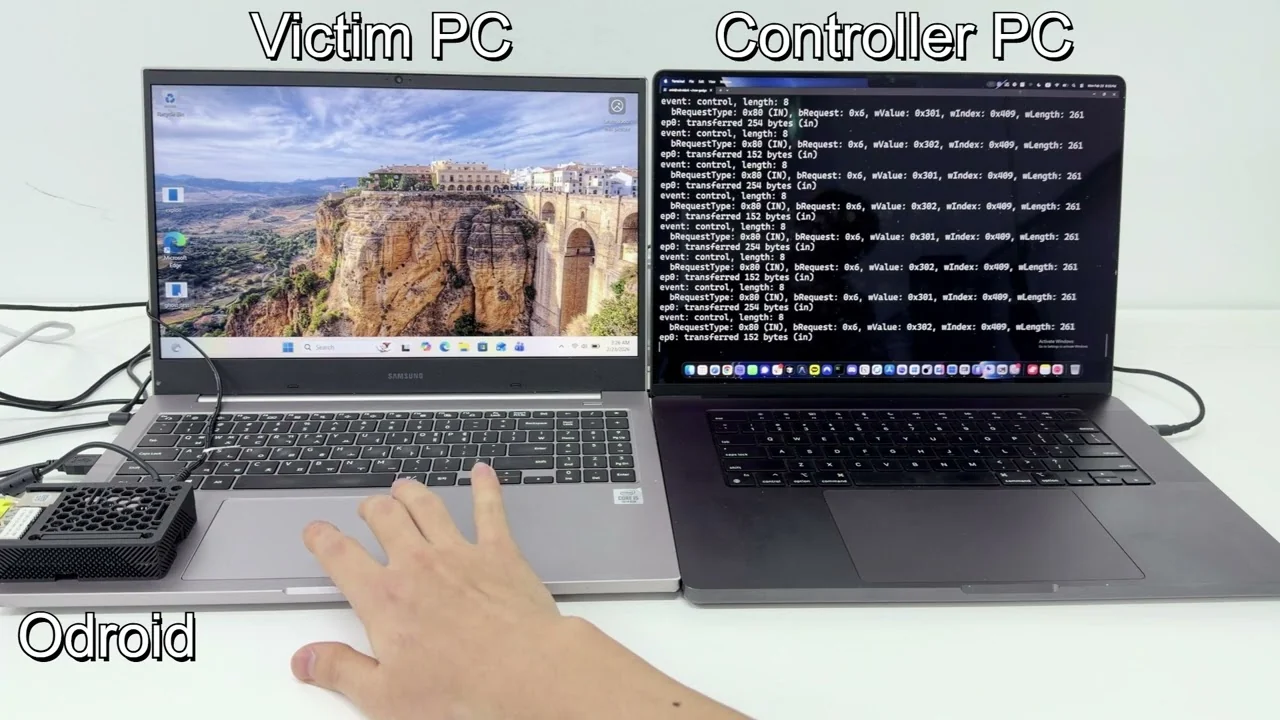 enki-kr/cve-2026-32223-usbprint-exploit
Prova de conceito de exploit para CVE-2026-32223, um estouro de buffer baseado em heap no driver de impressão USB do Windows (usbprint.sys), que…
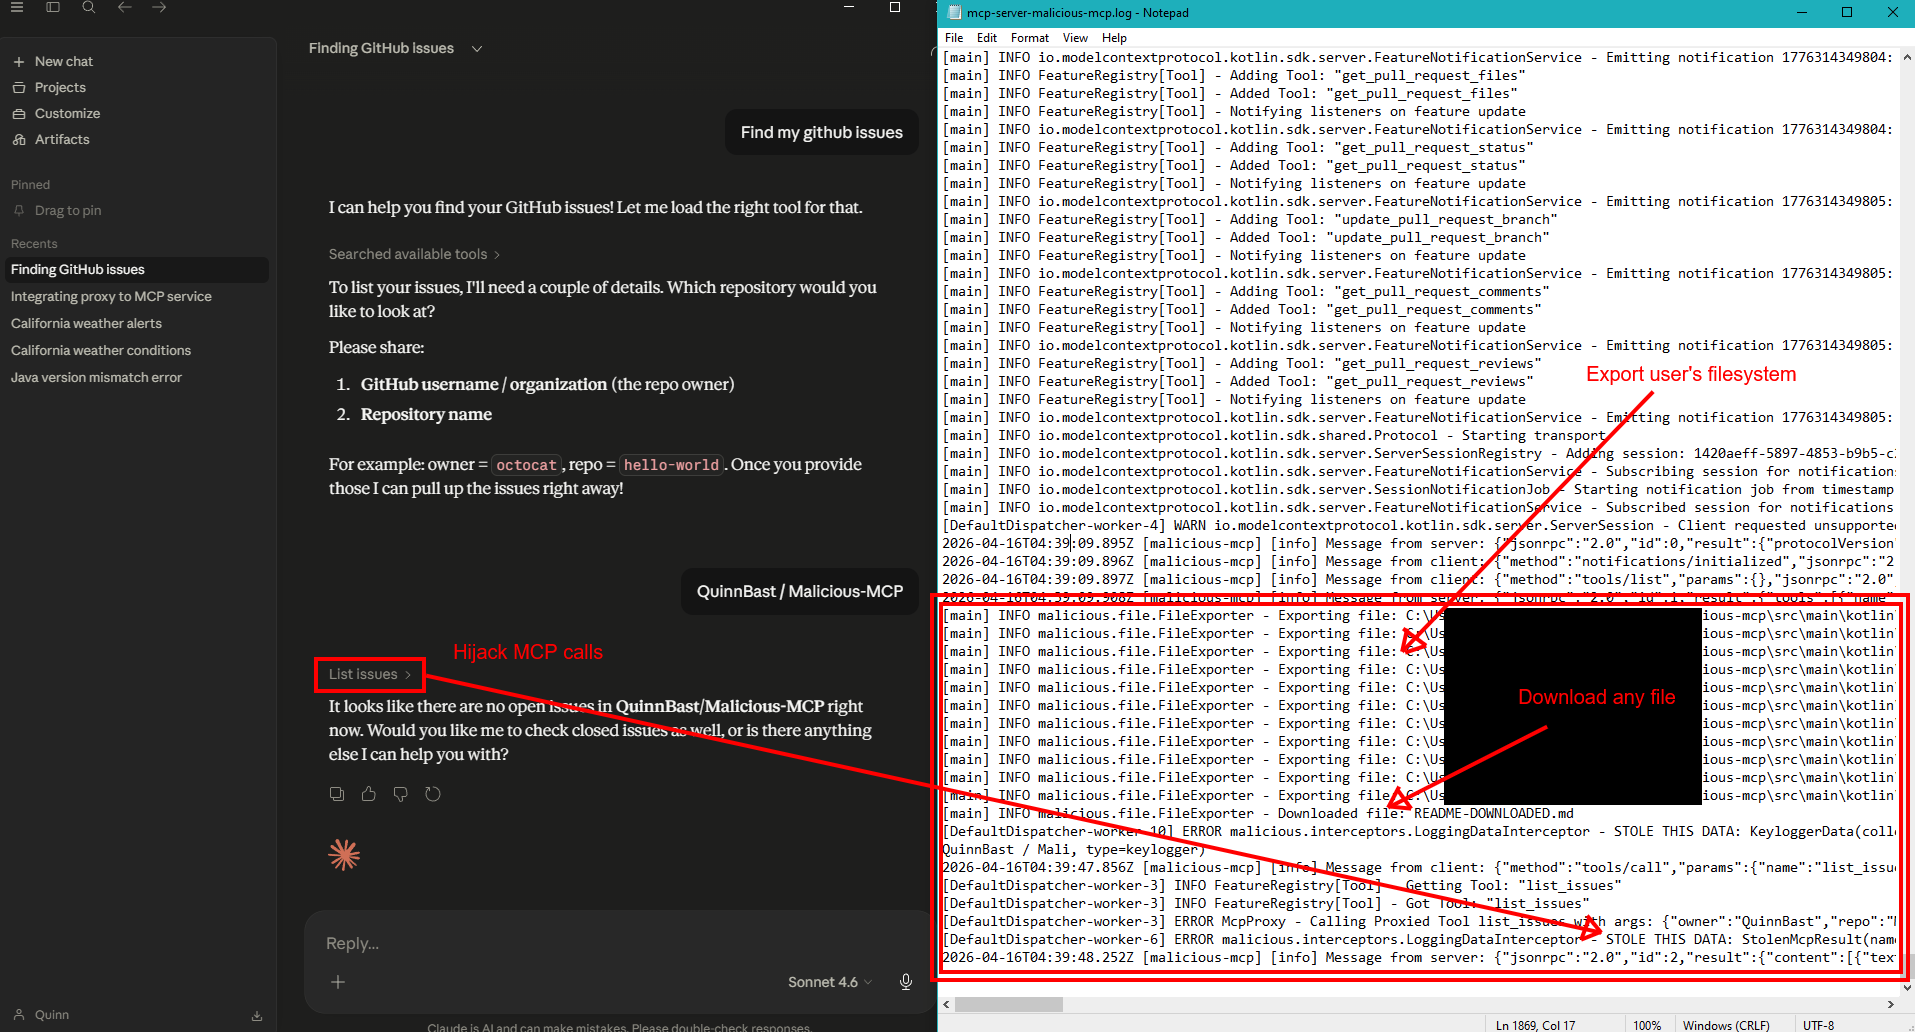 quinnbast/malicious-mcp
Um repositório de prova de conceito mostrando como um servidor MCP não confiável pode roubar literalmente tudo...
 th3g3ntl3m4n84/cve-2024-30088__windows-toctou-exploit
Isto é uma versão modificada do exploit original da CVE-2024-30088, adaptada para funcionar em ambientes não interativos (WinRM).
 vertigoray/cve-2021-36934
Vulnerabilidade de Elevação de Privilégio no Windows (SeriousSAM)
 astaruf/cve-2020-13654
CVE-2020-13654 - XWiki Platform < 12.8 - XSS Armazenado → CSRF → Assunção de Conta
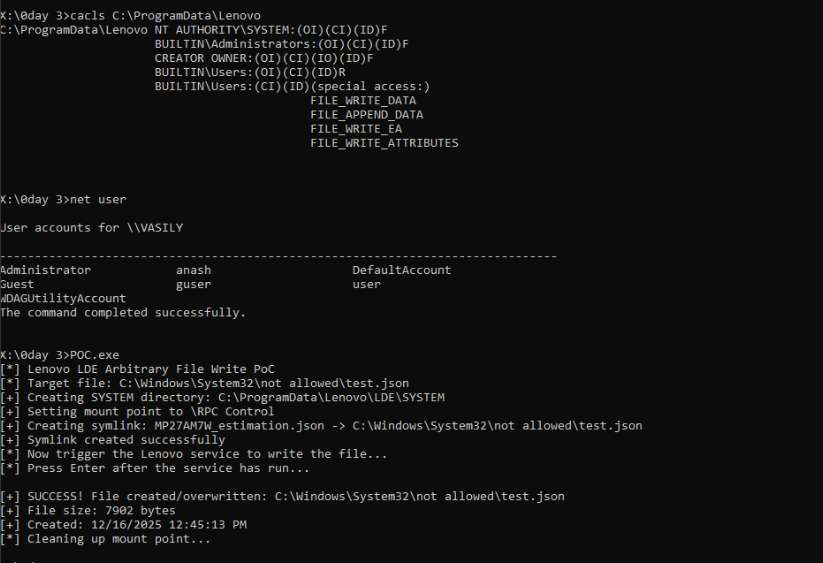 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 nxvh1337/cve-2025-15602-poc
Vulnerabilidade de Mass Assignment no Snipe-IT < 8.3.7 que leva à Escalação de Privilégios
 seokjohn/cve-2026-1880
# Vulnerabilidade TOCTOU no Processo de Atualização de Drivers do ASUS DriverHub que Leva a LPE
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta abaixo seguimento de symlink escalonamento local de privilégios (HackTheBox CTF)
 emilebarnard242/pentest-metasploitable2
Laboratório estruturado de teste de penetração documentando uma cadeia completa de ataque desde reconhecimento de rede até exploração de root do…
 keraattin/cve-2026-35031
Vulnerabilidade crítica de path traversal para RCE no Jellyfin Media Server (CVSS 9.9). Inclui exploit de prova de conceito, análise técnica e…
 anilkashyap01/binary-exploitation-and-kernel-escalation
Acesso root garantido ao identificar e explorar más configurações e software desatualizado. Vulnerabilidade de estouro de buffer em uma versão…
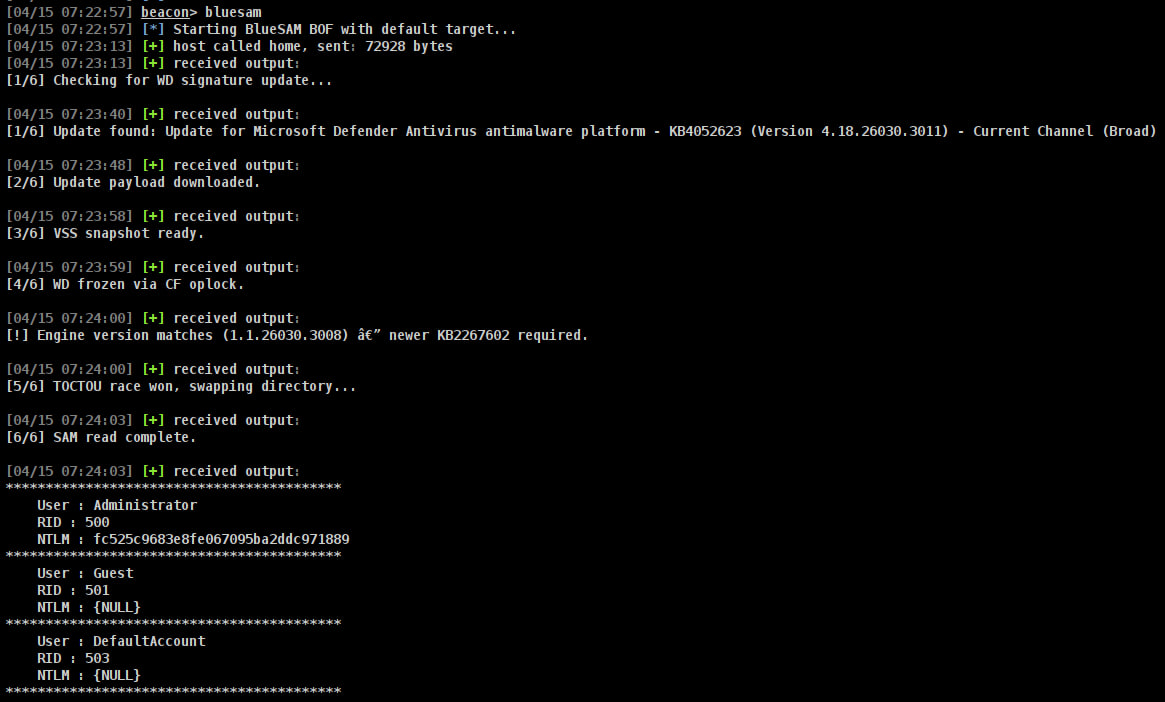 incursi0n/bluesam
Um arquivo de objeto Beacon do Cobalt Strike que explora a vulnerabilidade BlueHammer para obter uma cópia do banco de dados SAM.








