
 #1
Ferramentas para descobrir portas abertas, serviços e potenciais pontos de entrada em dispositivos de rede.
Recomendado pelo Kitploit

 royhills/arp-scan
Scanner de rede rápido baseado em ARP para descoberta e fingerprinting de hosts IPv4 em redes locais, com consulta de fabricante, taxas de varredura…
 devxprite/infoooze
Uma ferramenta OSINT que ajuda você a encontrar informações rapidamente de forma eficaz. Tudo o que você precisa fazer é inserir e ela cuidará do…
 raskrebs/sonar
Ferramenta CLI para inspecionar e gerenciar serviços escutando em portas localhost
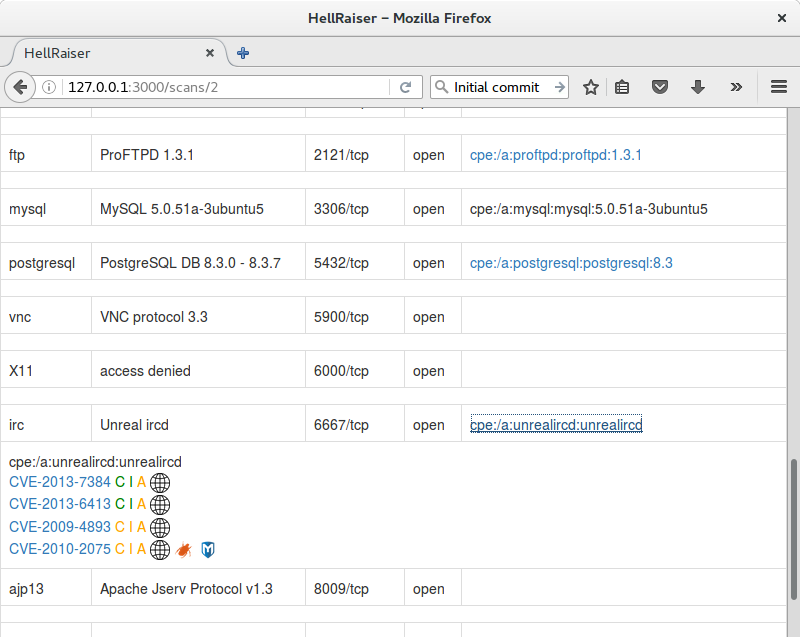 m0nad/hellraiser
Scanner de vulnerabilidades usando Nmap para escanear e correlacionar CPEs encontrados com CVEs.
 dirtyfilthy/freshonions-torscraper
Fresh Onions é um spider TOR de código aberto / rastreador de serviços ocultos onion hospedado em zlal32teyptf4tvi.onion
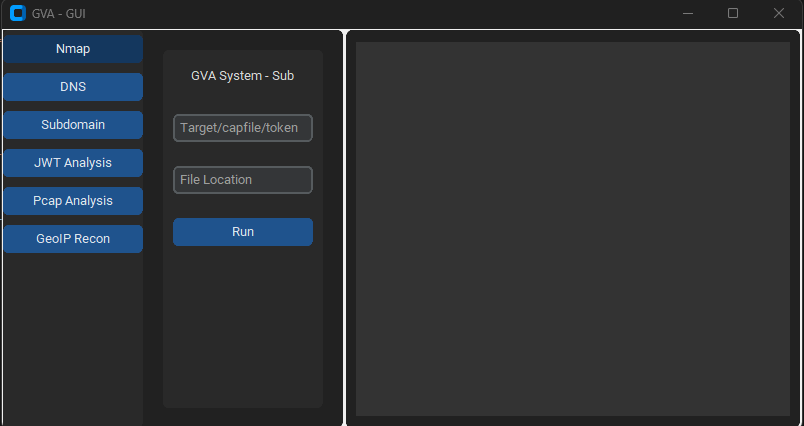 morpheuslord/gpt_vuln-analyzer
Utiliza a API do ChatGPT, API do Bard e Llama2, módulos Python-Nmap, DNS Recon, PCAP e JWT recon e utiliza o modelo GPT3 para criar relatórios de…
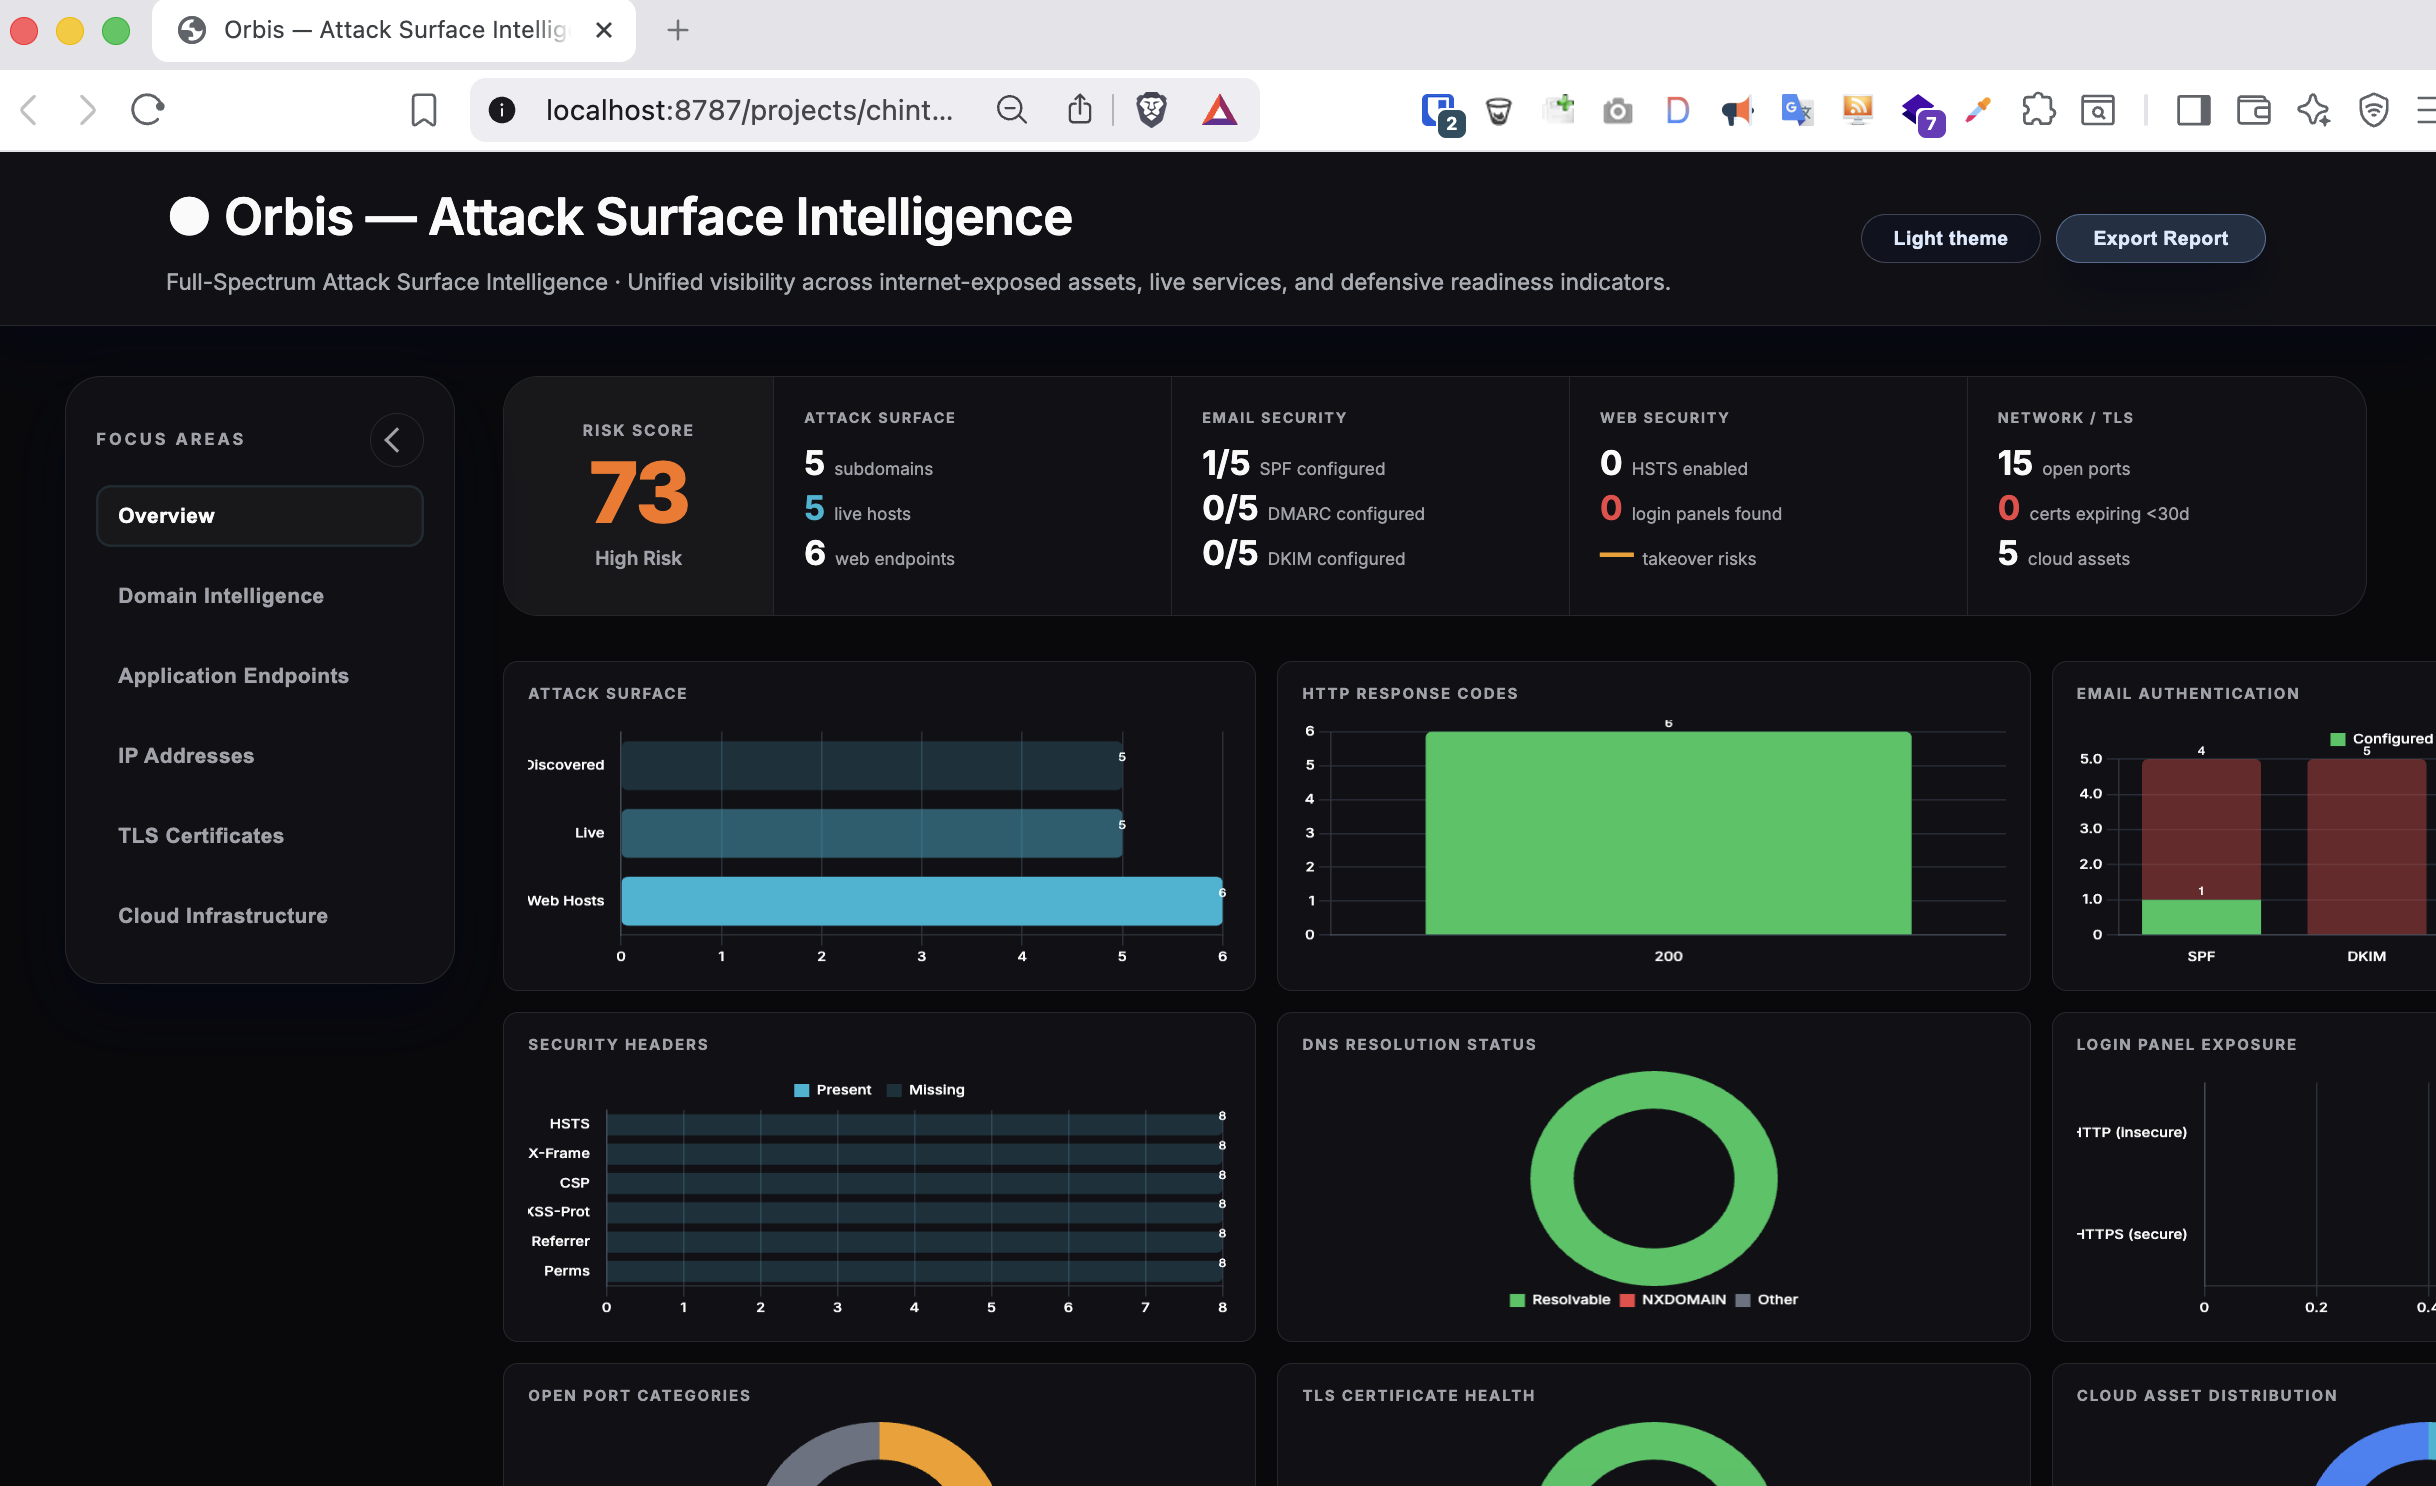 iamthefrogy/frogy2.0
Orbis é um kit de ferramentas inteligente automatizado de espectro completo para superfície de ataque externa.
 robotshell/magicrecon
MagicRecon é um poderoso script shell para maximizar o processo de reconhecimento e coleta de dados de um objetivo e encontrar vulnerabilidades…
 marco-lancini/goscan
Scanner de Rede Interativo
 frizb/vanquish
Vanquish é um Orquestrador de Enumeração baseado em Kali Linux. O Vanquish aproveita as ferramentas de enumeração open-source do Kali para realizar…
 rvrsh3ll/bof_collection
Vários BOFs do Cobalt Strike
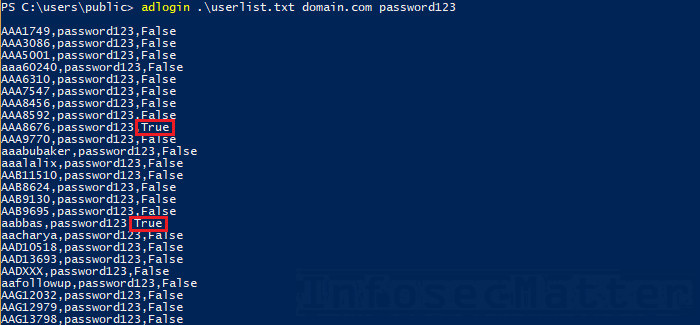 infosecmatter/minimalistic-offensive-security-tools
Um repositório de ferramentas para pentest em ambientes restritos e isolados.
 pepelux/sippts
Conjunto de ferramentas para auditar sistemas VoIP baseados em SIP
 milesrichardson/docker-onion-nmap
Varrer serviços ocultos .onion com nmap usando Tor, proxychains e dnsmasq em um container Docker alpine mínimo.
 praetorian-inc/nerva
CLI de fingerprinting rápido de serviços para 170+ protocolos (TCP/UDP/SCTP) - criado pela Praetorian
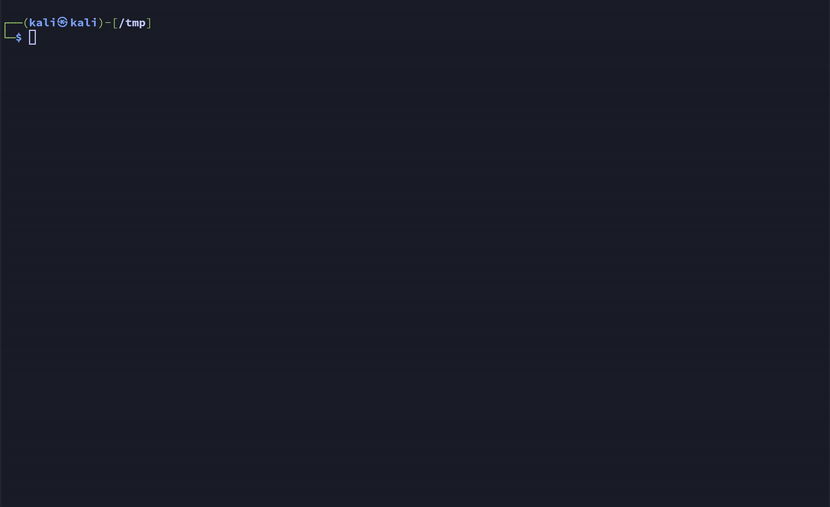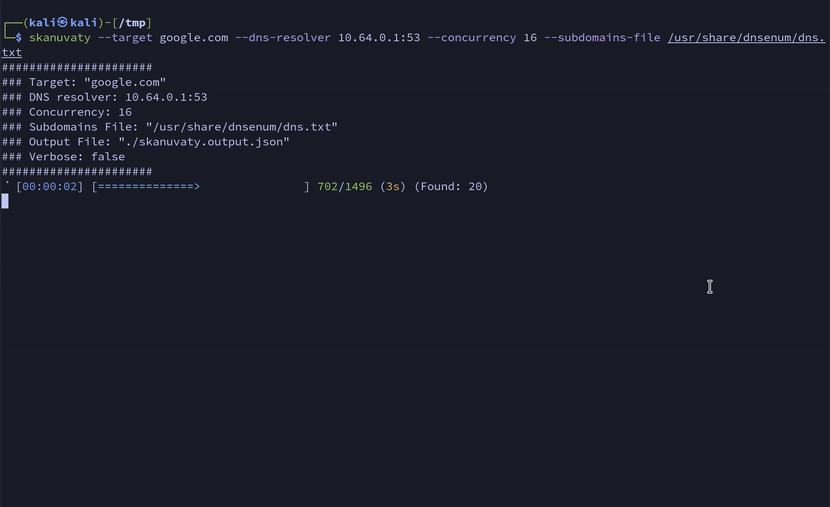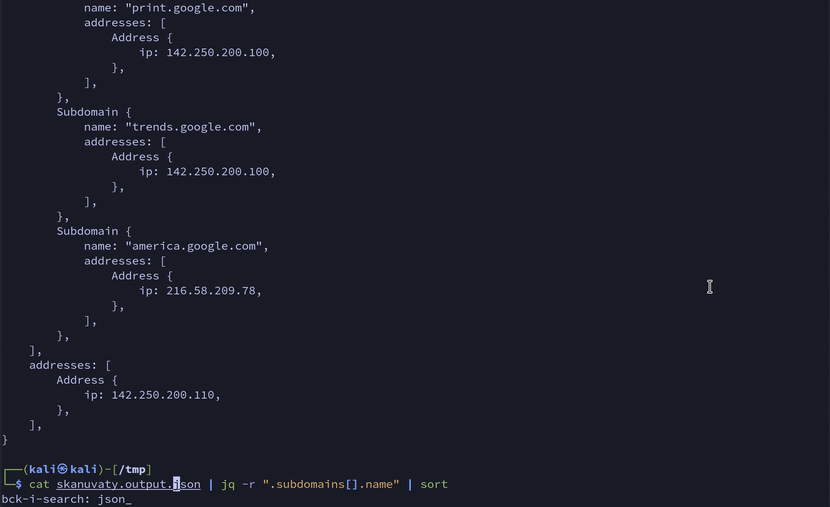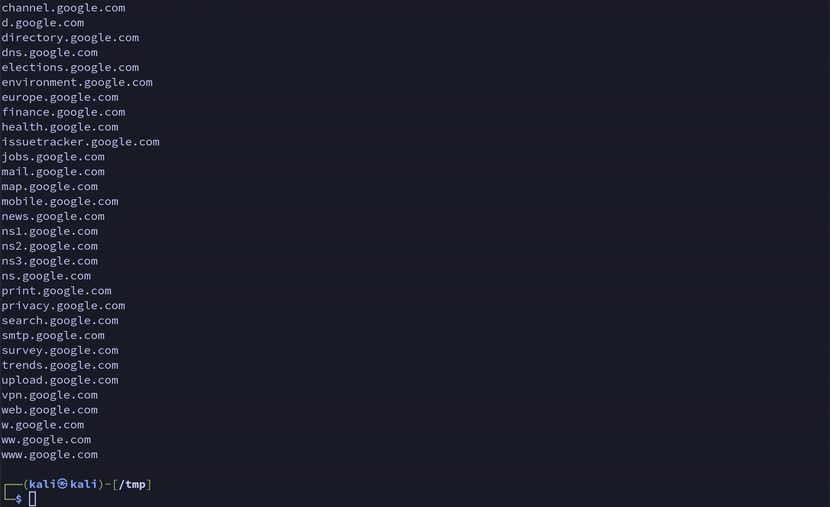 esc4icescesc/skanuvaty
Scanner de DNS/rede/portas perigosamente rápido
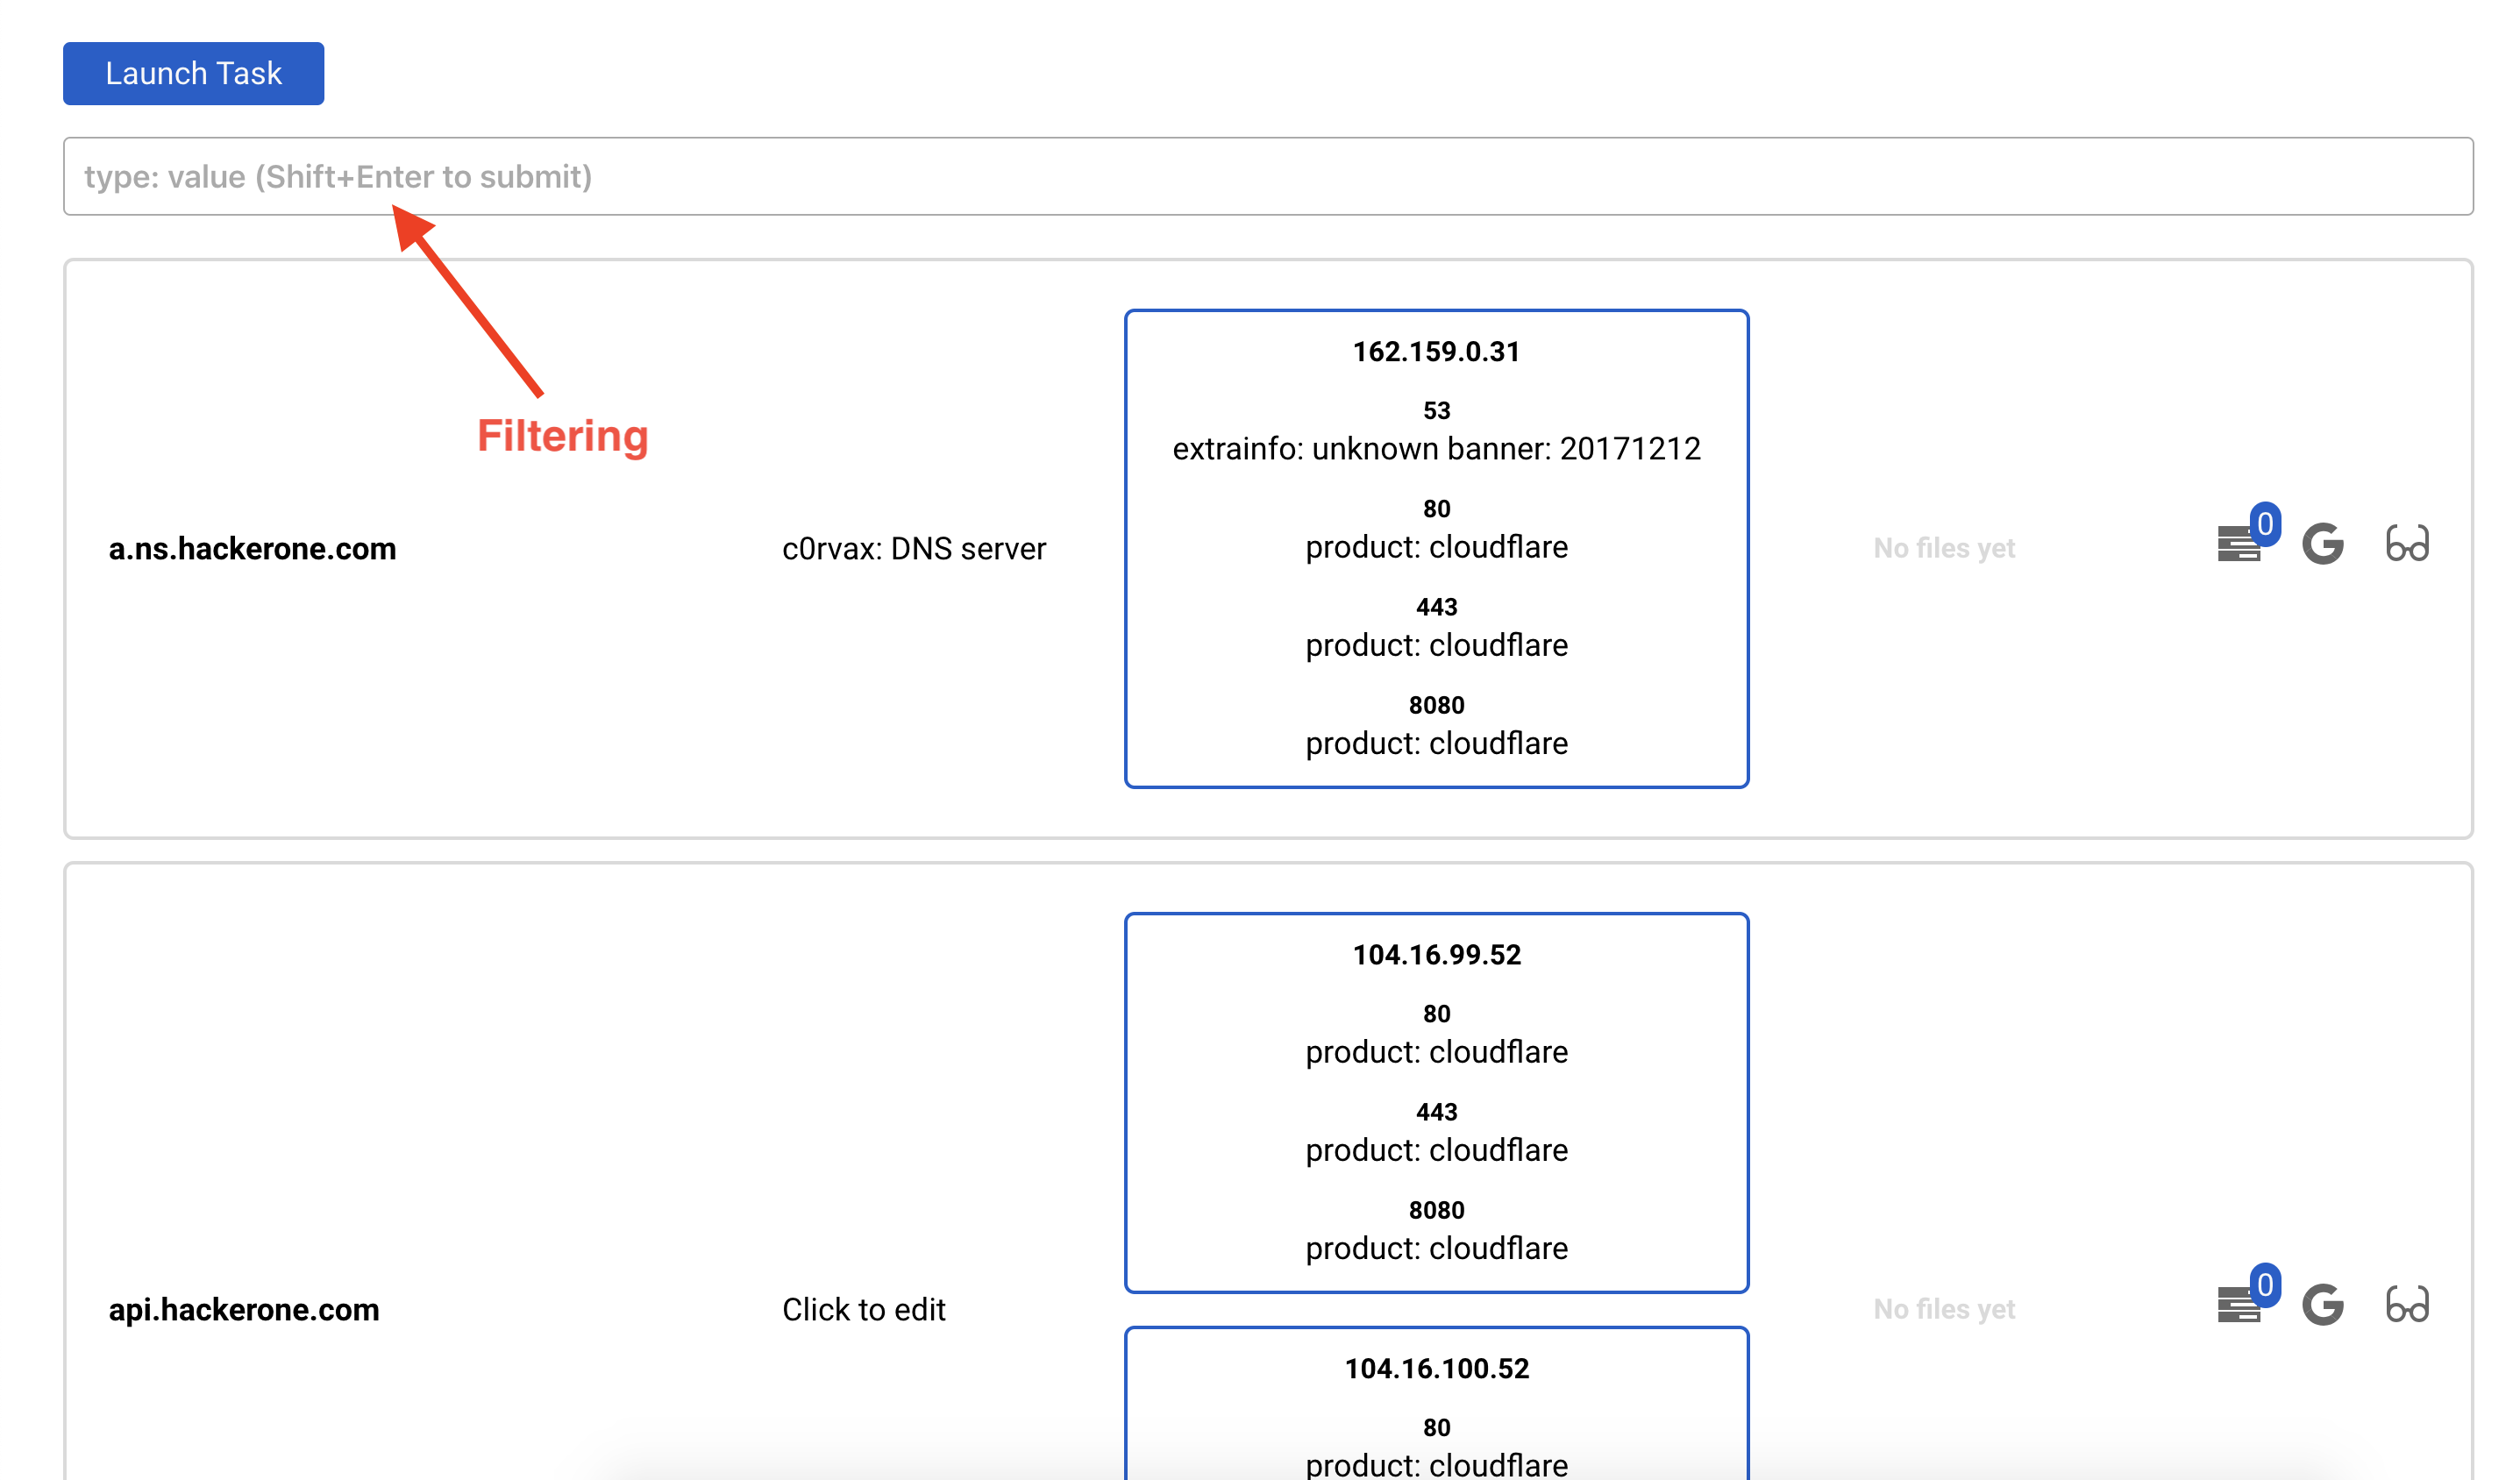 c0rv4x/project-black
Controle de progresso de Pentest/BugBounty com módulos de varredura







