#1
Ferramentas para descobrir portas abertas, serviços e potenciais pontos de entrada em dispositivos de rede.
Recomendado pelo Kitploit
 elevenpaths/siemframework
Framework de ataque modular em Python3 para automatizar a exploração de plataformas SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) através de roubo de…
 marco-lancini/goscan
Scanner de Rede Interativo
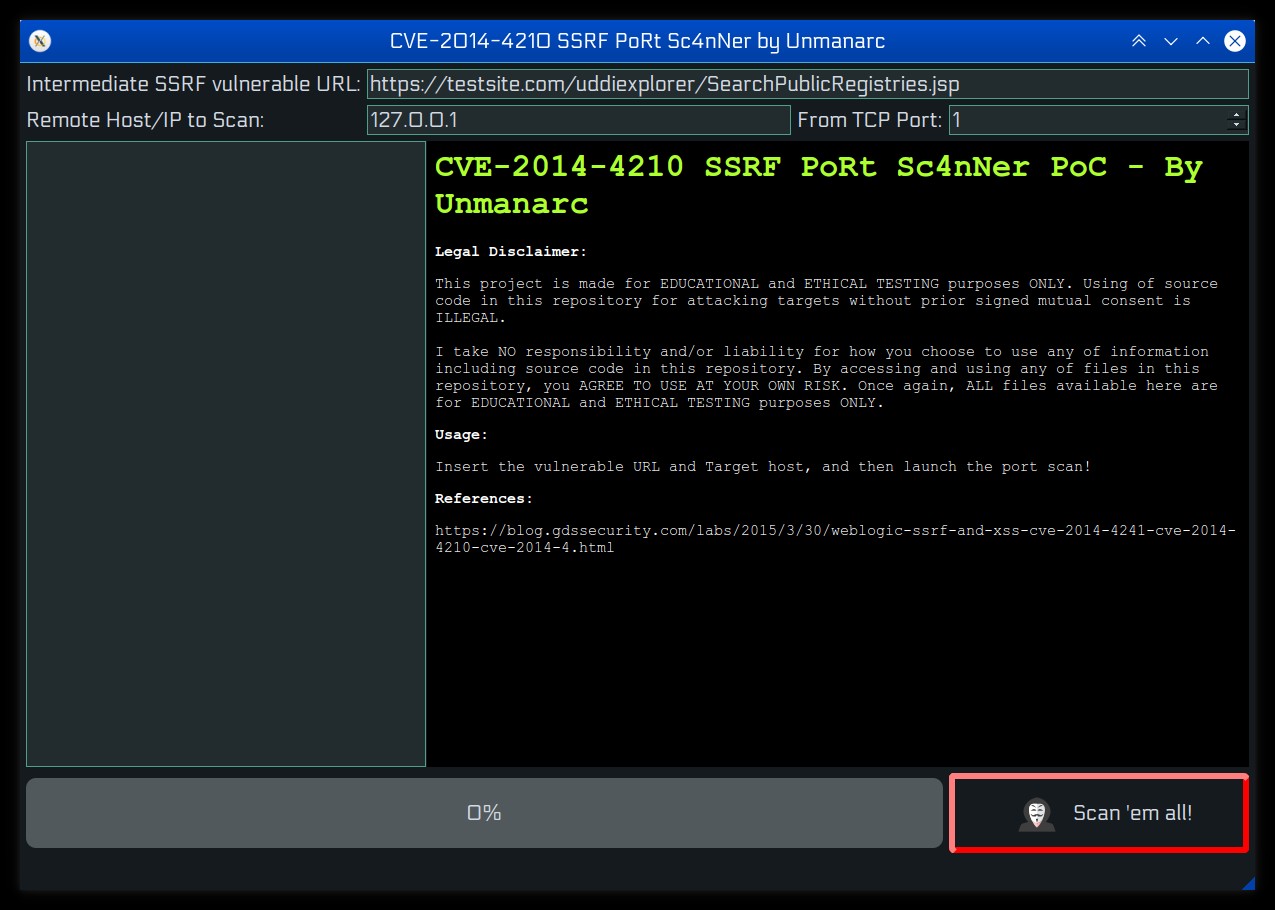 unmanarc/cve-2014-4210-ssrf-portscanner-poc
CVE-2014-4210 SSRF PORTSCANNER PoC
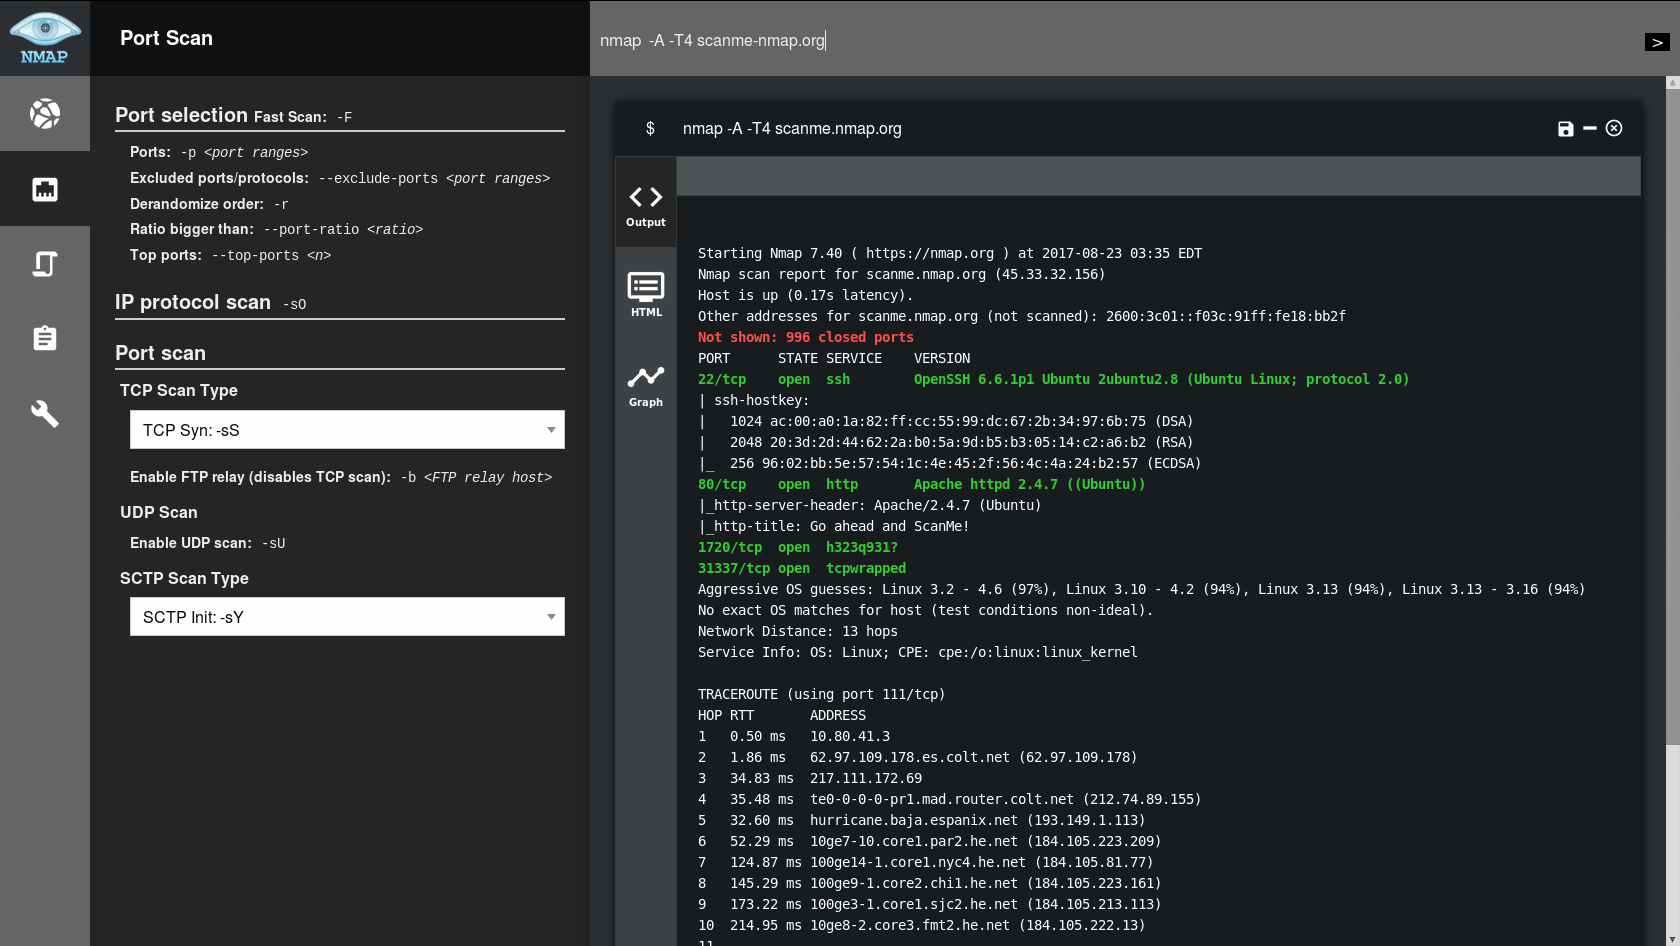 daniel-cues/nmapgui
Interface Gráfica Avançada para NMap
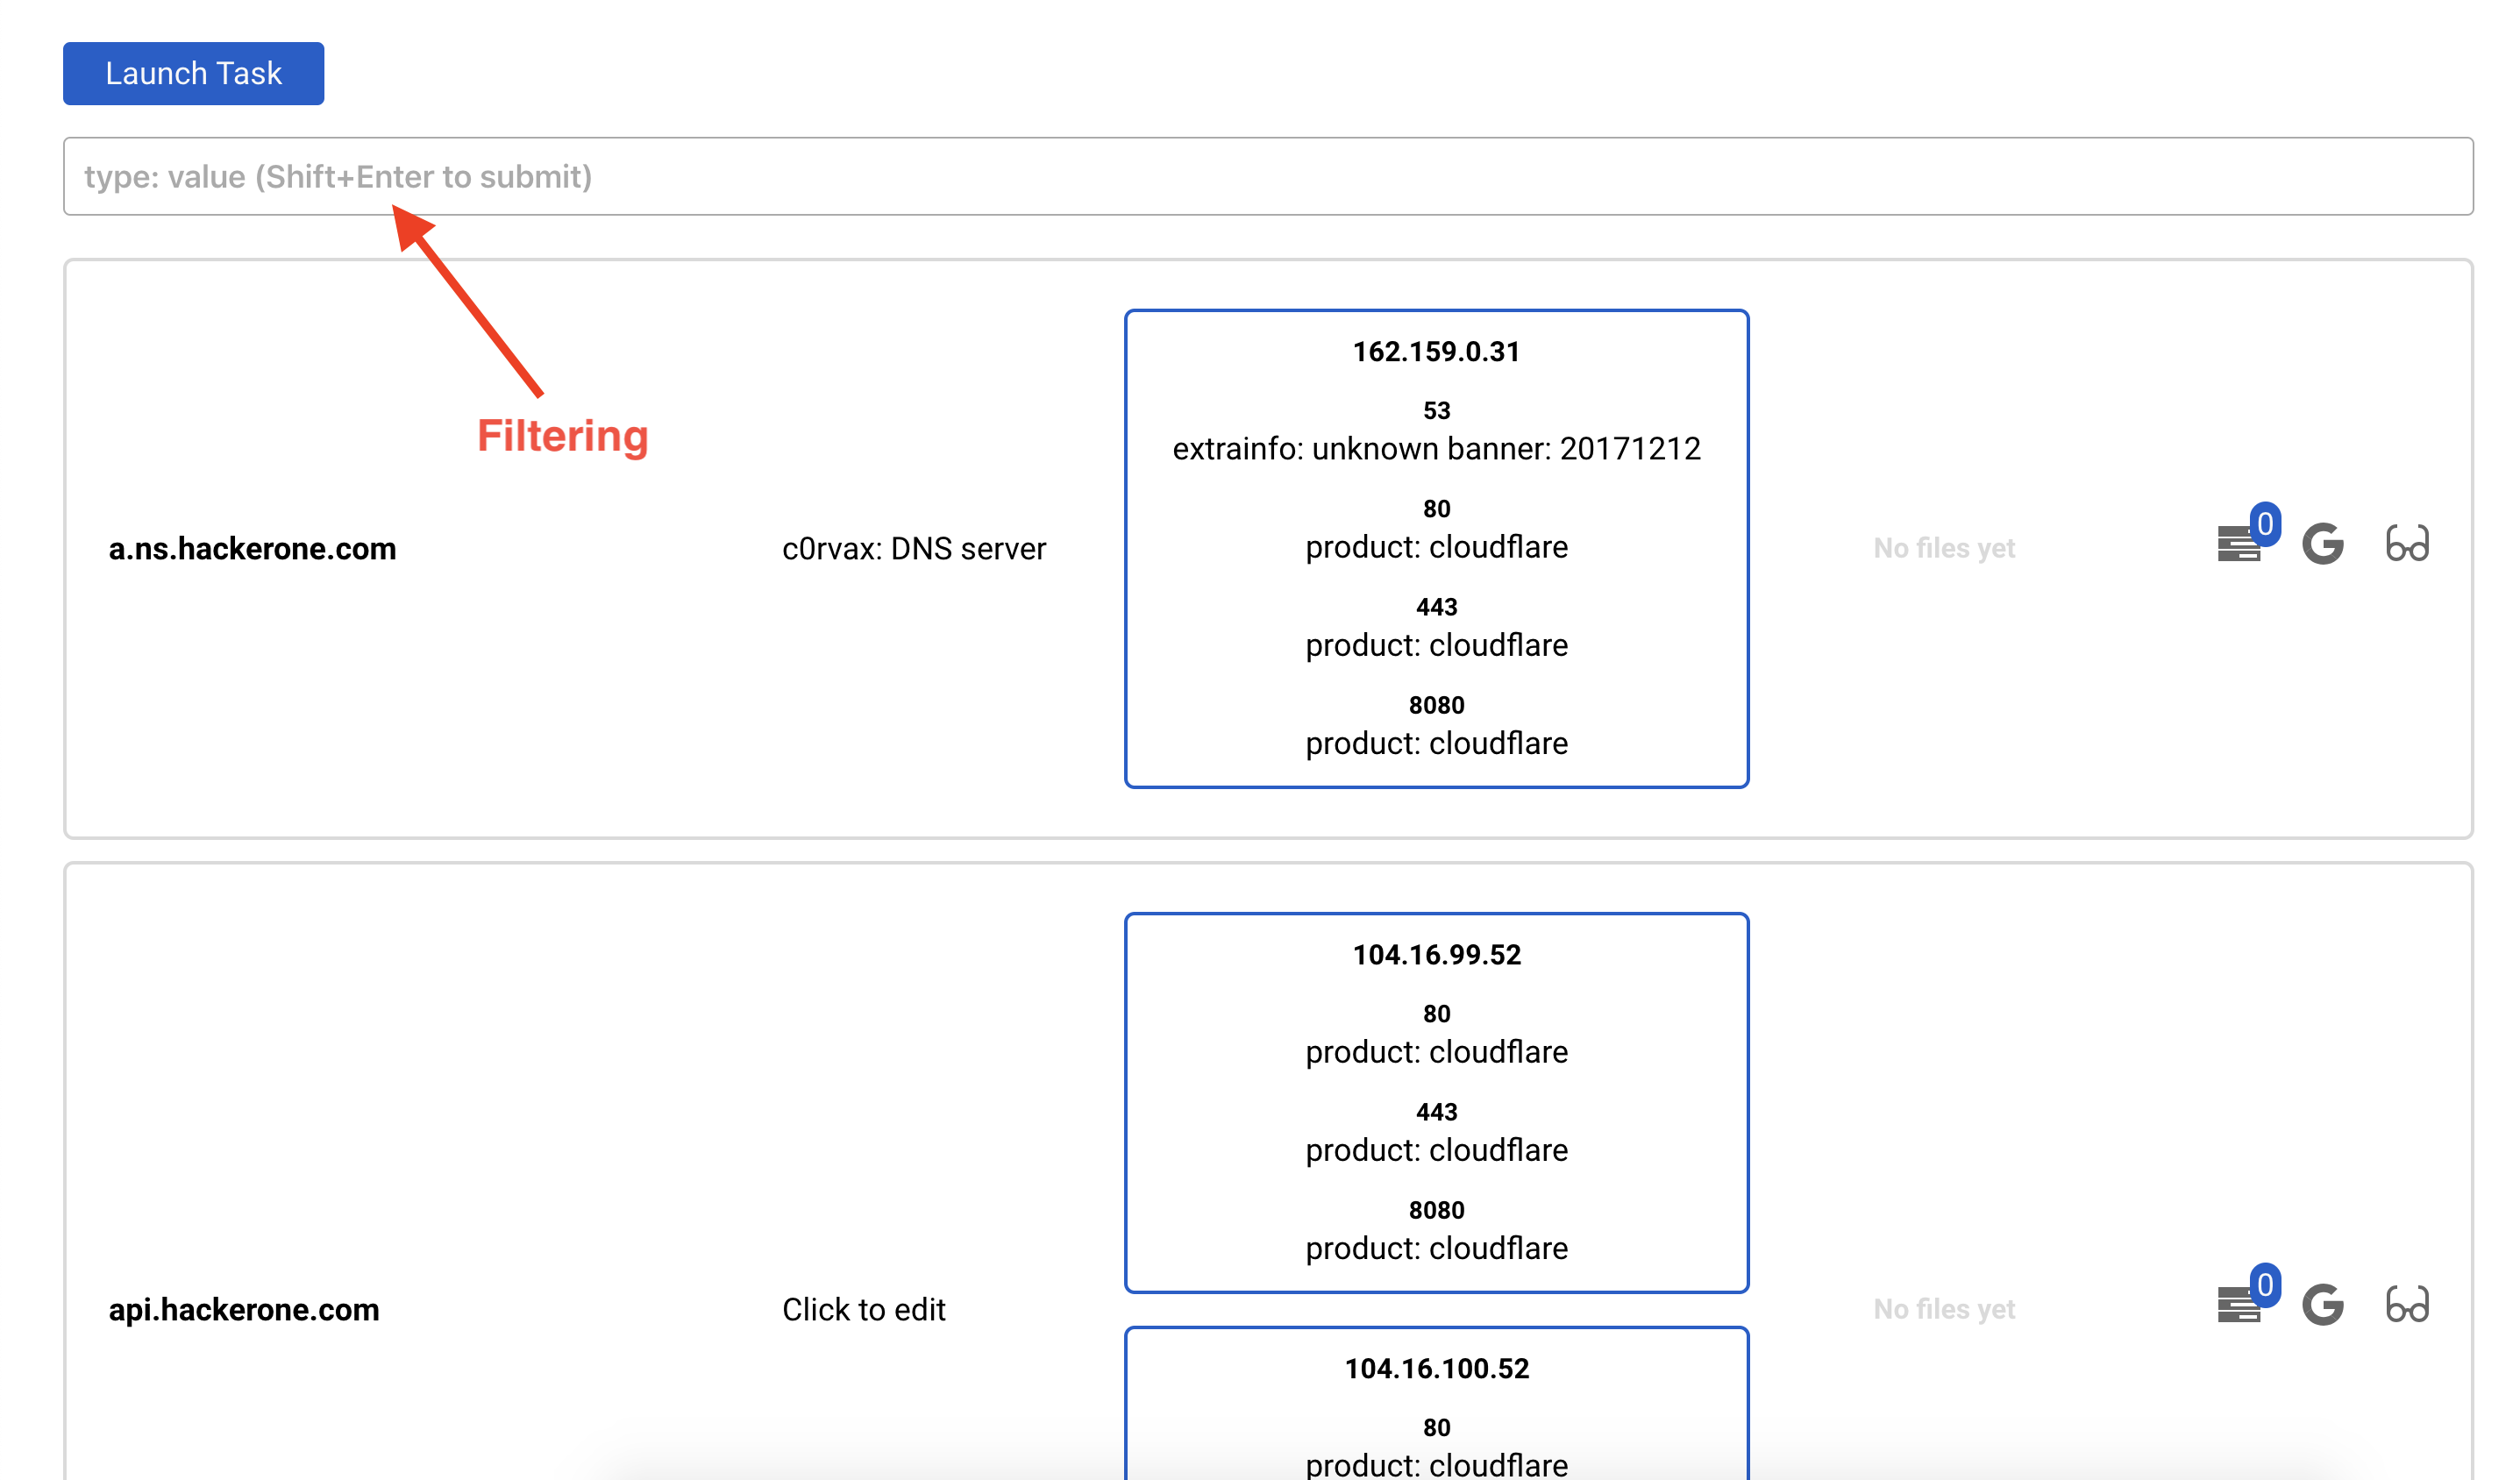 c0rv4x/project-black
Controle de progresso de Pentest/BugBounty com módulos de varredura
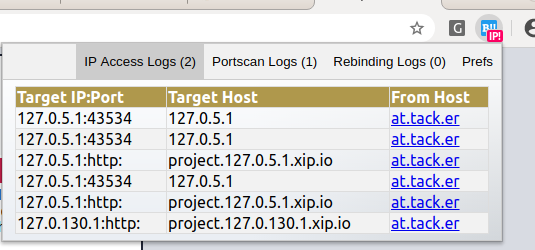 mindedsecurity/behave
Comporte-se! Uma extensão de navegador para monitorar páginas que agem como "bad boy"
 dirtyfilthy/freshonions-torscraper
Fresh Onions é um spider TOR de código aberto / rastreador de serviços ocultos onion hospedado em zlal32teyptf4tvi.onion
 yunuscadirci/callstranger
Verificador de vulnerabilidade para Callstranger (CVE-2020-12695)
 jasondrawdy/forerunner
Biblioteca de varredura de rede rápida e extensível, com multithreading, sondagem ping e buscadores de varredura.
 sdnewhop/sdwan-harvester
:globe_with_meridians: Enumera e identifica automaticamente nós SD-WAN na internet
 solomonsklash/chomp-scan
Um pipeline scriptado de ferramentas para agilizar a fase de reconhecimento de bug bounty/teste de penetração, para que você possa focar em caçar…
 codingo/reconnoitre
Uma ferramenta de segurança para coleta de informações multithread e enumeração de serviços, enquanto constrói estruturas de diretório para armazenar…
 mehrdadrad/mylg
Ferramenta de Diagnóstico de Rede
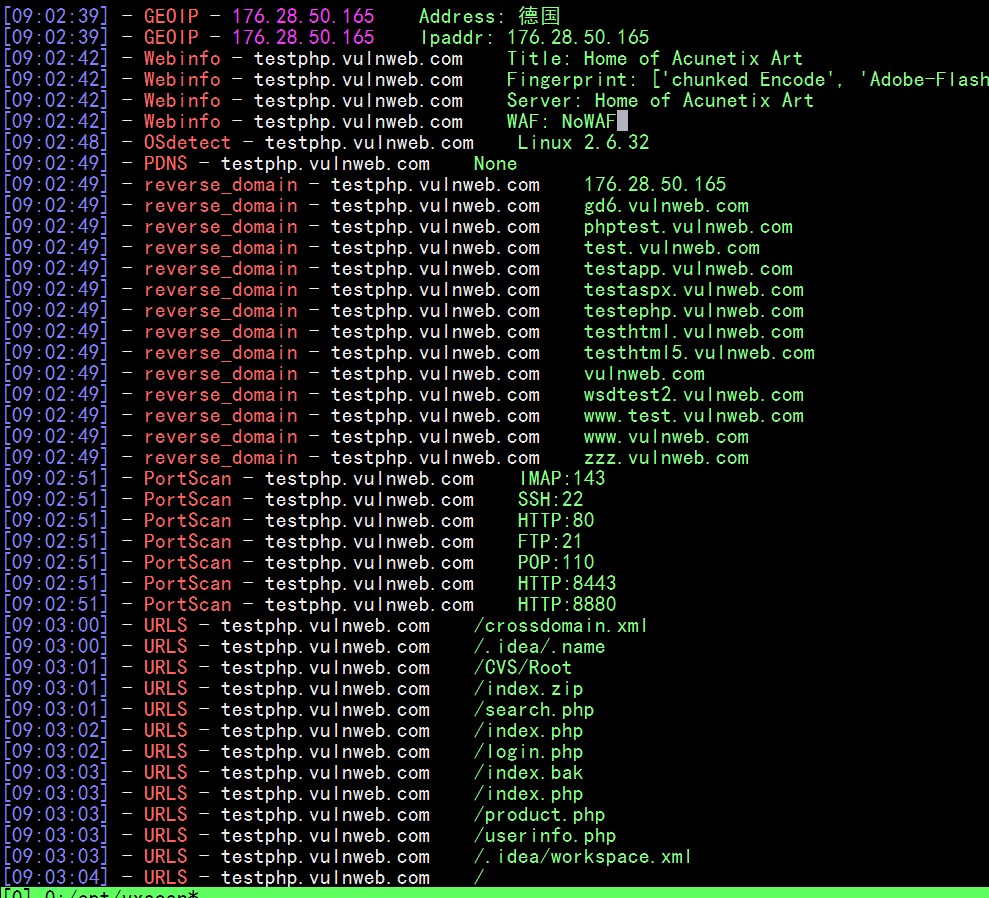 al0ne/vxscan
Ferramenta de varredura abrangente escrita em Python3, usada principalmente para verificação de sobrevivência, detecção de arquivos sensíveis…
 whitelisthackers/wosind
Uma ferramenta OSINT para coleta de informações públicas.
 rmikehodges/hidensneak
uma CLI para testes de penetração efêmeros
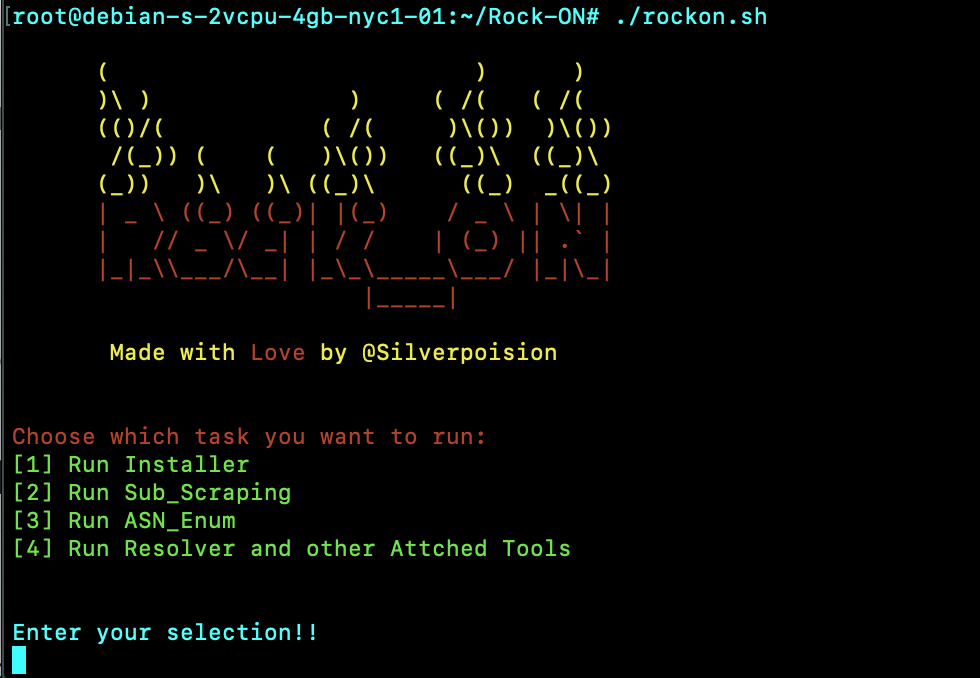 silverpoision/rock-on
Rock-On é uma ferramenta de Reconhecimento tudo-em-um que apenas obtém uma única entrada do nome de domínio e faz todo o trabalho sozinha.