#1
Ferramentas para descobrir portas abertas, serviços e potenciais pontos de entrada em dispositivos de rede.
Recomendado pelo Kitploit
 rvrsh3ll/bof_collection
Vários BOFs do Cobalt Strike
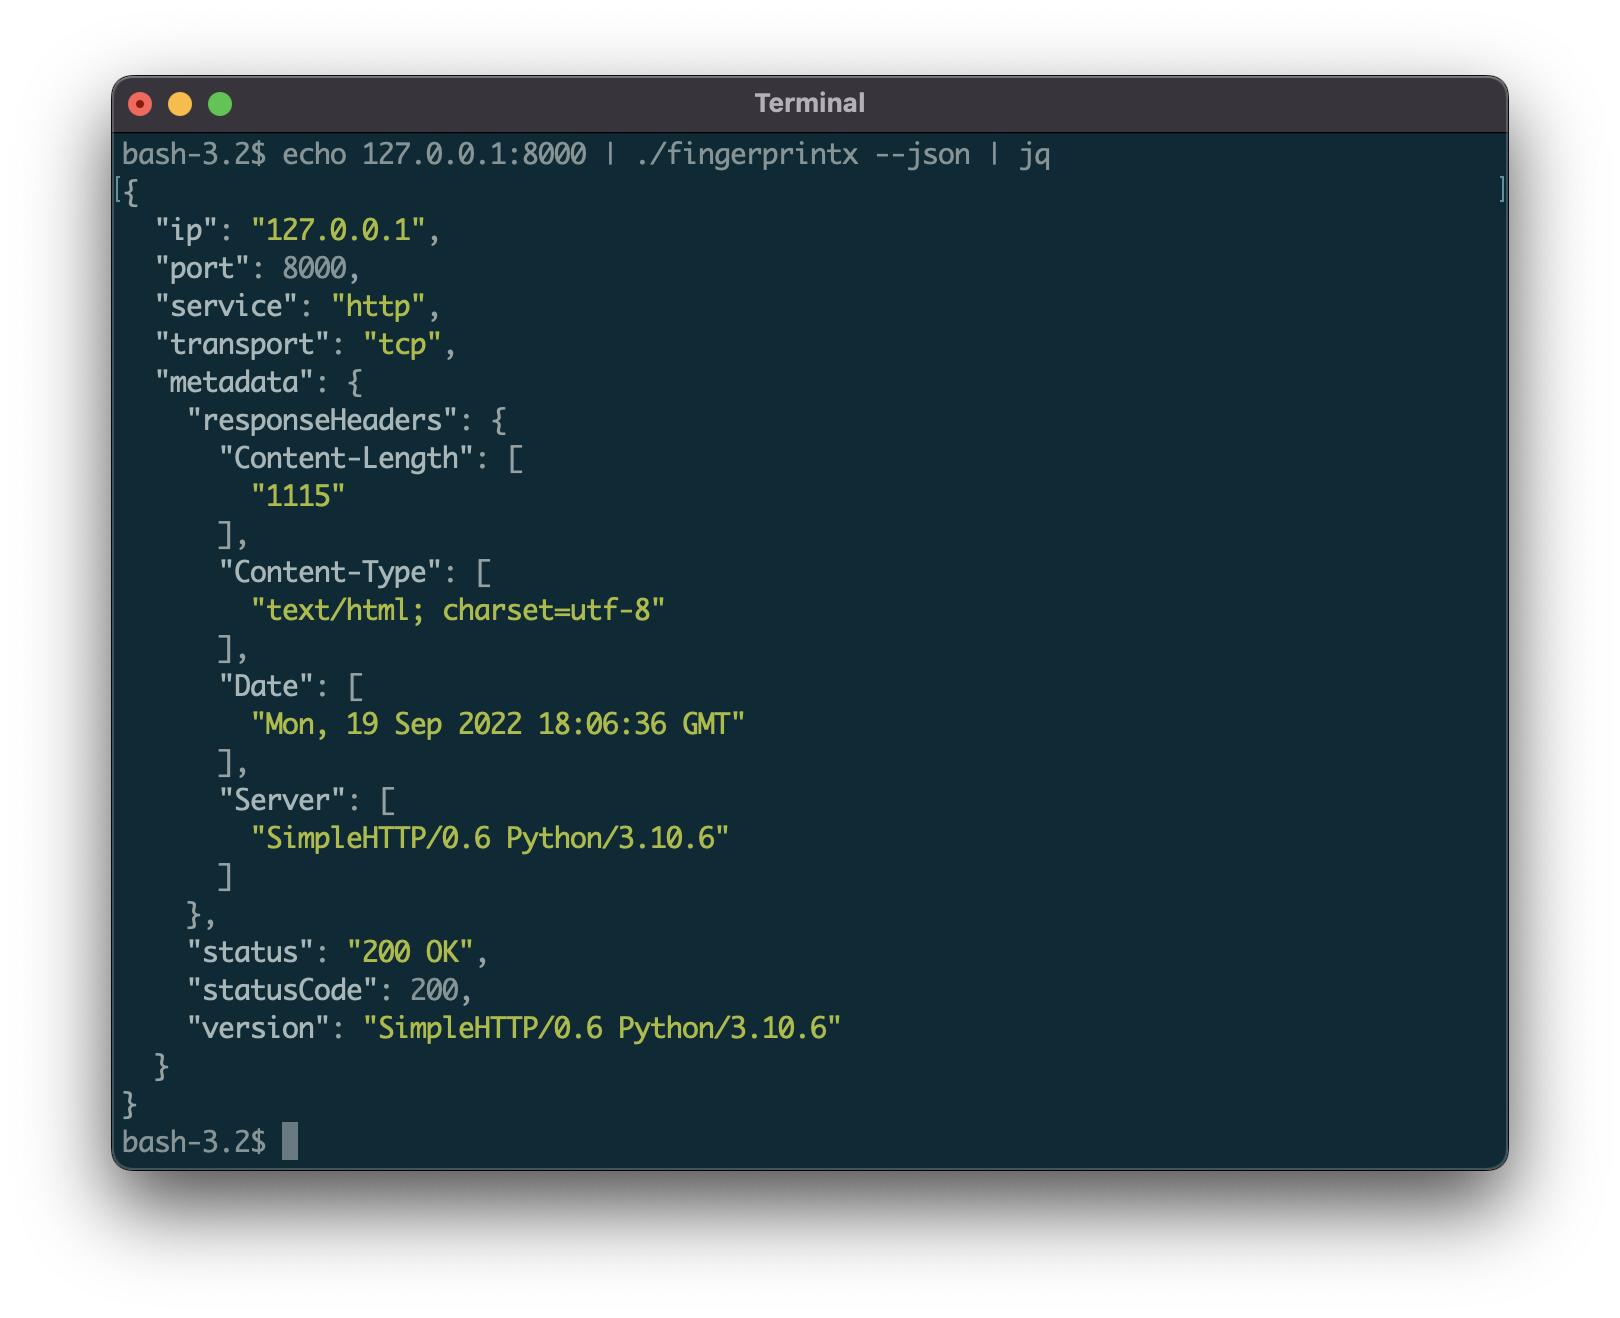
praetorian-inc/fingerprintxUtilitário independente para descoberta de serviços em portas abertas!
 welchbj/bscan
uma ferramenta de enumeração de alvos assíncrona
 anthemtotheego/sharpsploitconsole
Aplicação de console em C# para operações de pós-exploração e red team, integrando SharpSploit para executar comandos Mimikatz, realizar…
 viperbluff/portwitness
Ferramenta para verificar se um domínio ou seus múltiplos subdomínios estão ativos e funcionando.
 enenumxela/ps.sh
Um script bash que automatiza a varredura de portas em host(s) alvo especificados. O objetivo dos scripts é reduzir o tempo de varredura, aumentar a…
 haishanzheng/cve-2019-0708-generate-hosts
Ferramenta de descoberta de hosts baseada em CIDR que usa nmap para identificar máquinas Windows com a porta 3389 aberta (RDP), reduzindo os IPs alvo…
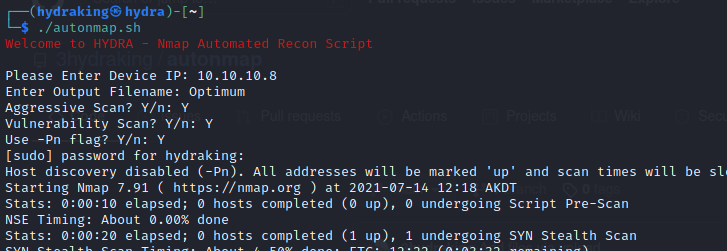 h3x0v3rl0rd/autonmap
Script automatizado de varredura Nmap para Hack The Box, agilizando a enumeração de portas e o reconhecimento durante testes de penetração.
 jmonge12/home-network-vulnerability-assessment
Auditoria de segurança e análise de vulnerabilidades (CVE-2014-3566 e CVE-2010-2333) na infraestrutura de rede local e roteador residencial.
 wanlichangchengwanlichang/cve-2024-23692-rce
Exploit para CVE-2024-23692, uma vulnerabilidade de execução remota de código no Rejetto HTTP File Server (HFS) 2.3 e anteriores. Inclui varredura em…
 besimorhino/powercat
netshell inclui todos os recursos na versão 2 do powershell
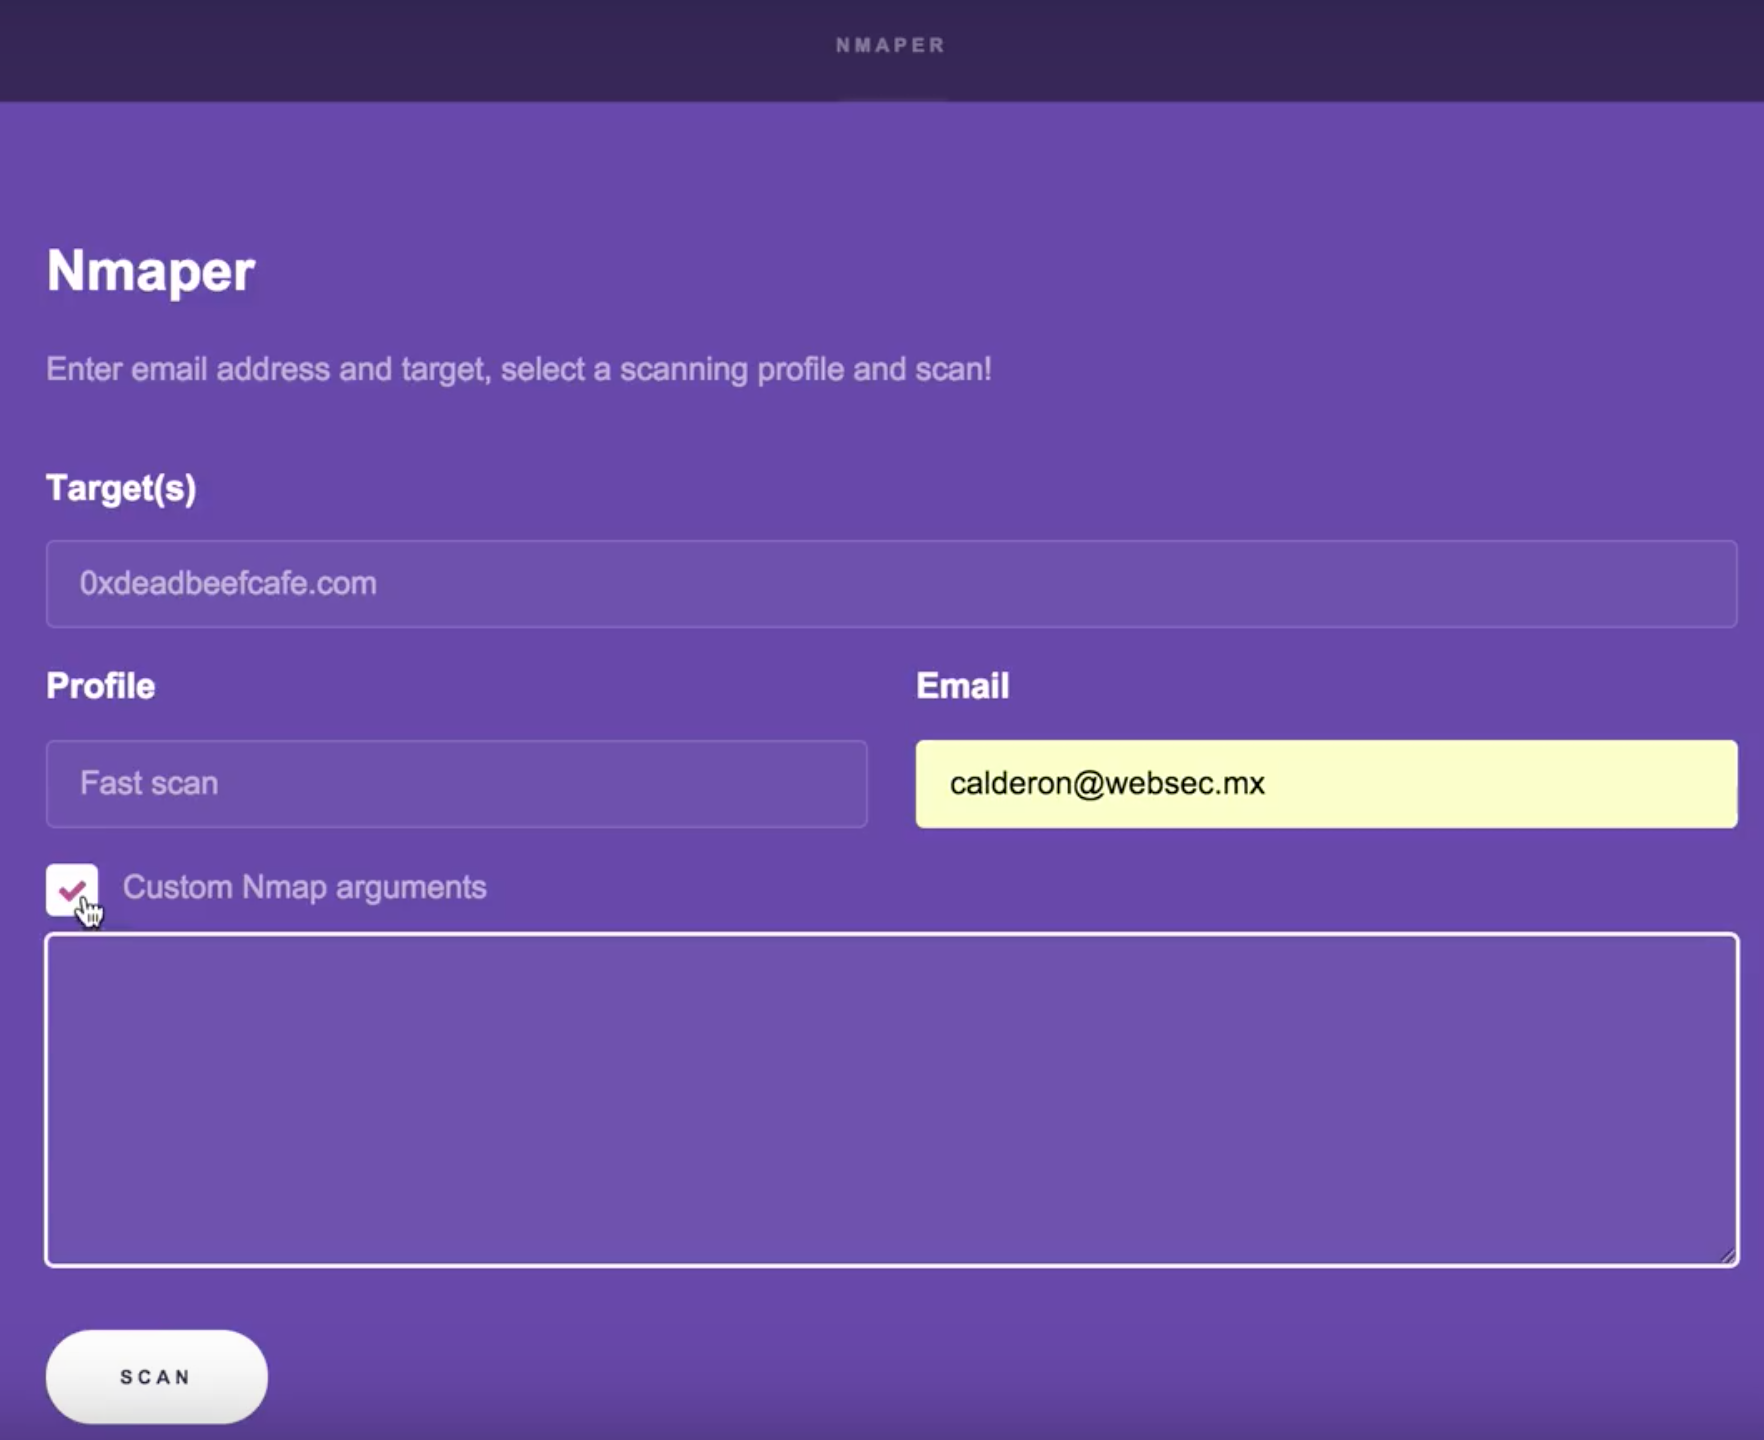 cldrn/rainmap-lite
Rainmap Lite - Interface web responsiva que permite que os usuários executem varreduras Nmap a partir de seus celulares/tablets/navegadores web!
 b3rito/peeko
peeko – C2 XSS baseado em navegador para exploração furtiva de redes internas por meio de navegador infectado.
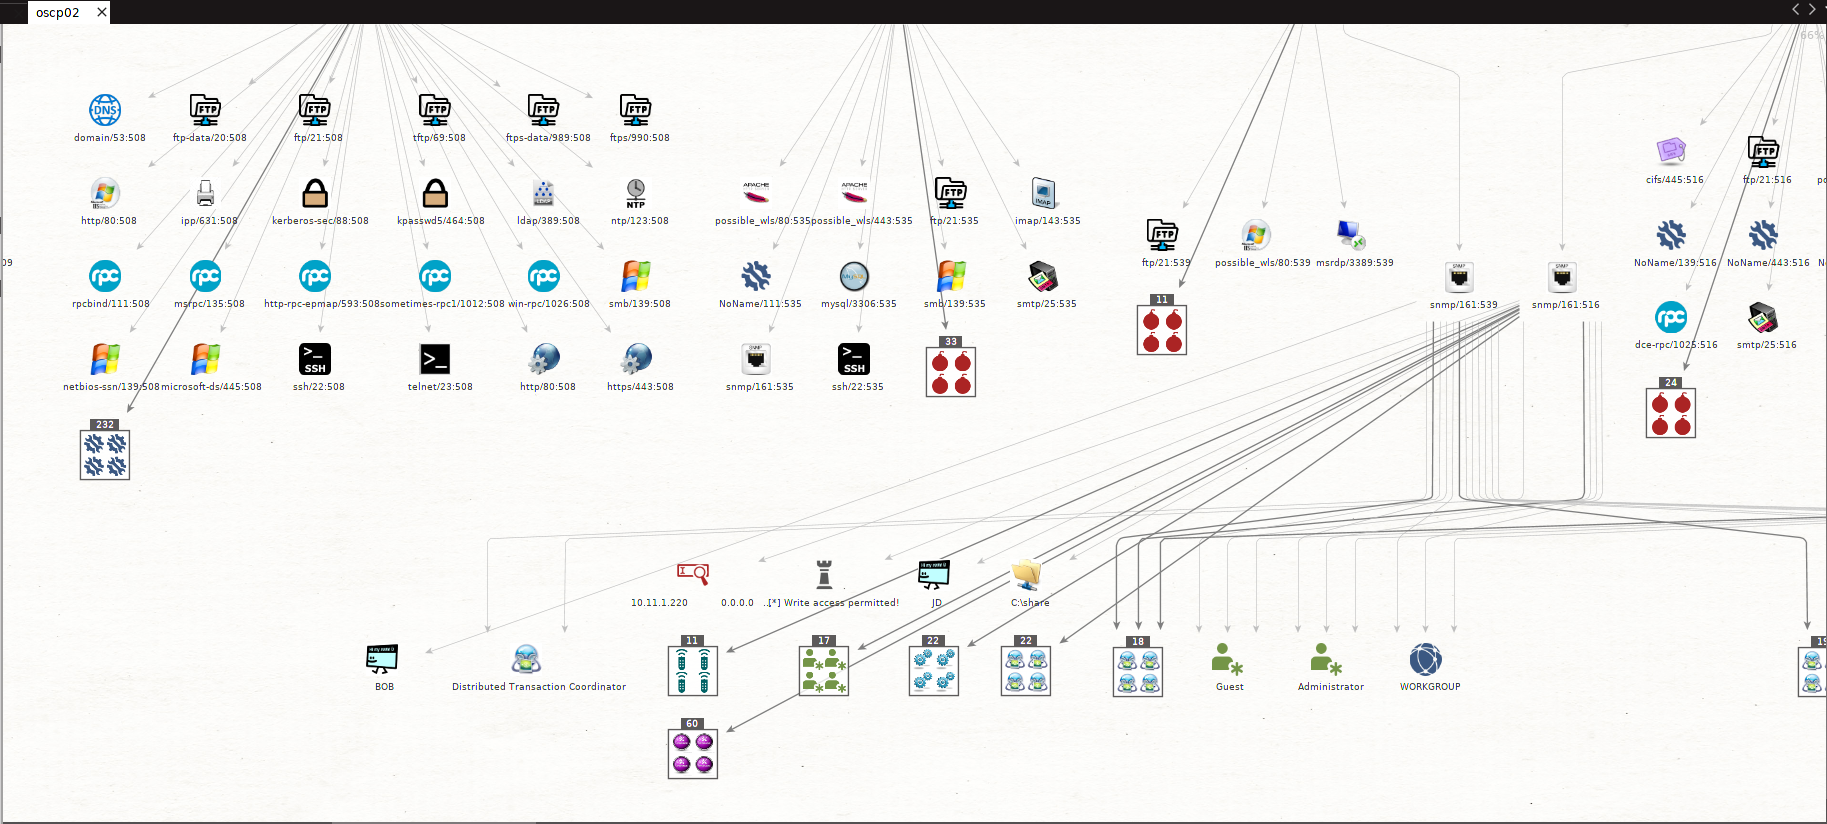 shizzz477/msploitego
Suíte de pentest para Maltego baseada em dados de um banco de dados Metasploit.
 nccgroup/ps2
Um scanner de portas escrito puramente em PowerShell.
 projectdiscovery/naabu-action
Um scanner de portas rápido escrito em Go com foco em confiabilidade e simplicidade.
 m0usem0use/erl_mouse
script em Python para encontrar alvos vulneráveis do CVE-2025-32433
 l33tdawg/phantomrecon
PhantomRecon é uma ferramenta de automação de red team baseada em CLI, modular e orientada por agentes, projetada para demonstrar fluxos de trabalho…