
 #1
Ferramentas de simulação de phishing, detecção, análise e treinamento de conscientização de segurança.
Recomendado pelo Kitploit
 v35hr4j/cve-2021-24563
O plugin não impede que arquivos HTML sejam enviados por meio do seu formulário, permitindo que um usuário não autenticado envie um arquivo HTML…
 ronixxcybsec0101/cve-2025-25460
Vulnerabilidade de Cross-Site Scripting no Flatpress CMS
 fdzdev/cve-2024-50962
Documented Cross-Site Scripting (XSS) vulnerability in Ferozo Webmail v1.1, enabling session hijacking and phishing via insufficient input validation…
 fdzdev/cve-2024-50964
Documentação do CVE-2024-50964: bypass crítico da política DMARC no servidor MX da DonWeb permitindo falsificação de e-mail, com baixa complexidade…
 polarisxsec/cve-2024-21413
Laboratório educacional demonstrando a exploração do CVE-2024-21413 no Outlook para vazar hashes NTLM via links UNC maliciosos, com infraestrutura…
 gregory-chatelier/huntglyph
Detecte caracteres visualmente similares (homóglifos) e dados ocultos em texto para proteger contra ataques enganosos
 mannansainicyber/url_checker
Detector de phishing de URL híbrido baseado em ML e heurísticas, com análise em tempo real, pontuações de confiança explicáveis e API REST para…
 elenichristopoulou/poc-cve-2026-20841
Prova de conceito de exploit para CVE-2026-20841, uma vulnerabilidade de execução remota de código no Bloco de Notas do Windows, usando um arquivo…
 filipegaudard/cve-2026-33149-poc
Prova de conceito de exploit para CVE-2026-33149, uma injeção de cabeçalho Host no Tandoor Recipes que permite envenenamento de link de convite e…
 dionissh/cve-2024-21413
Prova de conceito de exploit para RCE no Microsoft Outlook (CVE-2024-21413) com entrega de e-mail de phishing via SMTP, geração de anexo RTF…
 mrk336/cve-2021-3456
Uma cadeia prática que começa com um arquivo PDF inócuo e termina com um reverse shell em uma instância EC2 da AWS.
 shndnth/cve-2022-30190
Prova de Conceito Educacional para a vulnerabilidade CVE-2022-30190 (Follina).
 themursalin/htb-mailing-a-complete-walkthrough
Se você tem se dedicado às máquinas do HackTheBox, Mailing é uma daquelas boxes que realmente ensina algo. Ela é classificada como Fácil, roda em…
 thawkhant/viber-desktop-html-injection
Writeup público para CVE-2025-55996 (Injeção de HTML no Viber Desktop)
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
Laboratório educacional e PoC demonstrando o ataque de link Moniker do Outlook CVE-2024-21413 para vazar hashes netNTLMv2 por meio de e-mail HTML…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Um estudo de caso do CVE-2024-21413. Usado como parâmetro a sala do TryHackMe Moniker Link (CVE-2024-21413). Feito edições com claude code no exploit.
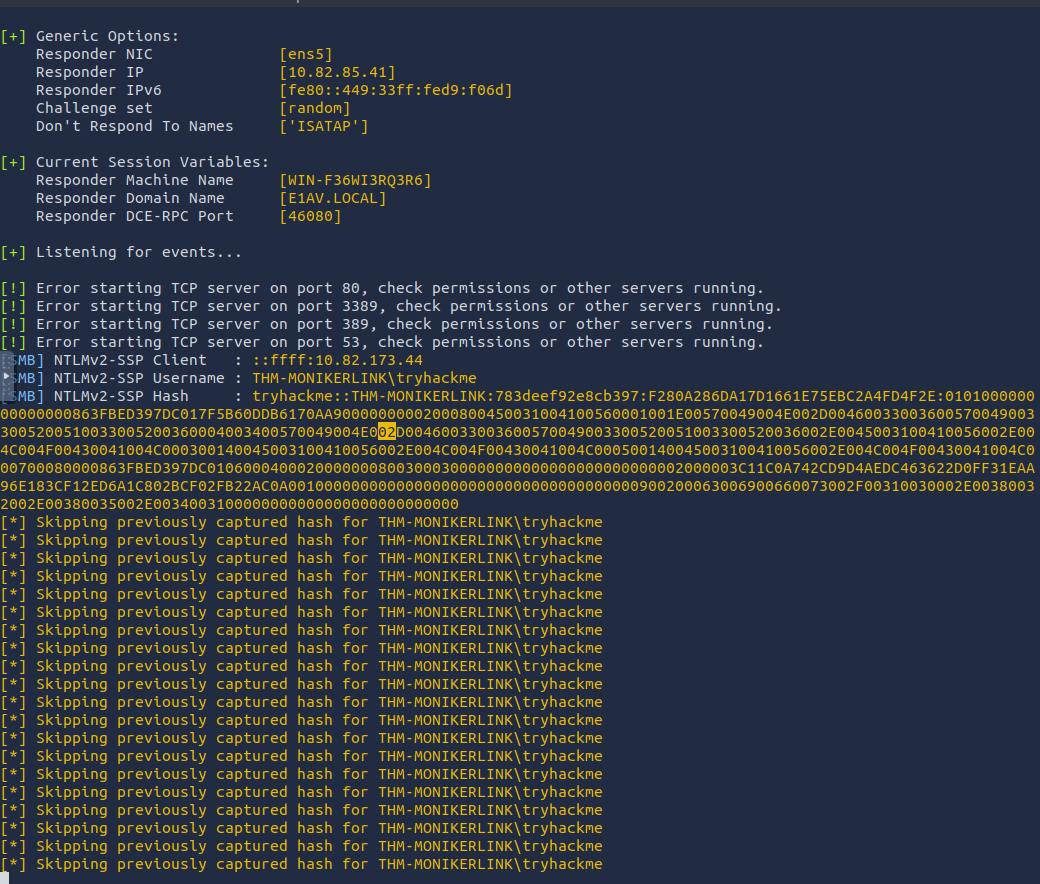 securenetexpert/cve-2024-21413-moniker-link-writeup
Artigo técnico sobre CVE-2024-21413 (vulnerabilidade Moniker Link)
 hau2212/moniker-link-cve-2024-21413-
Exploit educacional para CVE-2024-21413 (Moniker Link) demonstrando RCE no Outlook e vazamento de credenciais NTLM por meio de hiperlinks maliciosos,…








