
 #1
Ferramentas de simulação de phishing, detecção, análise e treinamento de conscientização de segurança.
Recomendado pelo Kitploit
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
Prova de conceito e artigo técnico para CVE-2025-59382, uma injeção de URL de redefinição de senha não autenticada no QNAP NAS que possibilita uma…
 romain-deperne/cve-2026-33715
Prova de conceito de exploit para SSRF não autenticado e relay de e-mail aberto no Chamilo LMS através do install.ajax.php, permitindo sondagem da…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Sistema de Automação de Biblioteca Yordam - Injeção de HTML refletida em três pontos distintos, sequestro de ação de formulário e…
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
Exploit de prova de conceito para CVE-2026-11113, demonstrando injeção de cabeçalho SMTP em um formulário de contato Flask por meio de entrada de…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Projeto de equipe roxa explorando o vazamento NTLM do Outlook CVE-2023-23397 com entrega por phishing, além de detecções Sigma/Wazuh mapeadas para o…
 roxanne_ardary/emailxpose
EmailXpose é um sistema de segurança de e-mail de código aberto com tecnologia de IA que detecta phishing, spam, golpes, malware e ataques de…
 toxy4ny/bl00dym4ry
Simulador de trojan educacional para treinamento de cibersegurança, simulando ataques de phishing com engenharia social, reconhecimento de sistema,…
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough da sala TryHackMe sobre a CVE-2024-21413, abordando o bypass do Protected View via Outlook Moniker Link, o vazamento de hash NTLM e a…
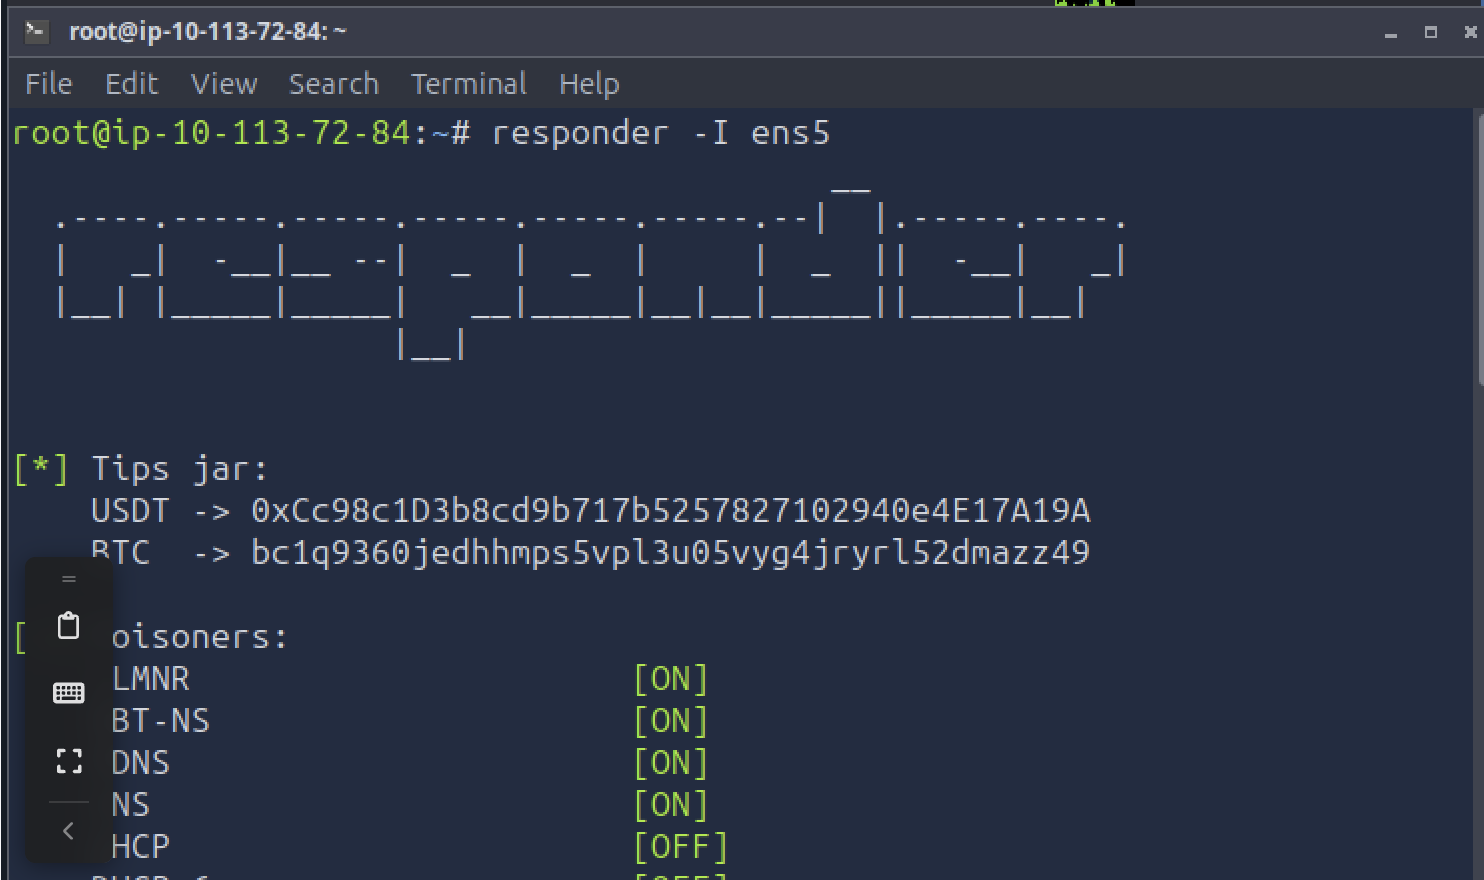 omarmahmoud1024/tryhackme-monikerlink-writeup
Passo a passo do TryHackMe Moniker Link (CVE-2024-21413): bypass da Protected View do Outlook que leva à captura do hash NTLMv2 por meio de um link…
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Relatório de laboratório analisando a exploração da vulnerabilidade CVE-2024-21413 (Moniker Link do Outlook), vazamento de credenciais NetNTLMv2 via…
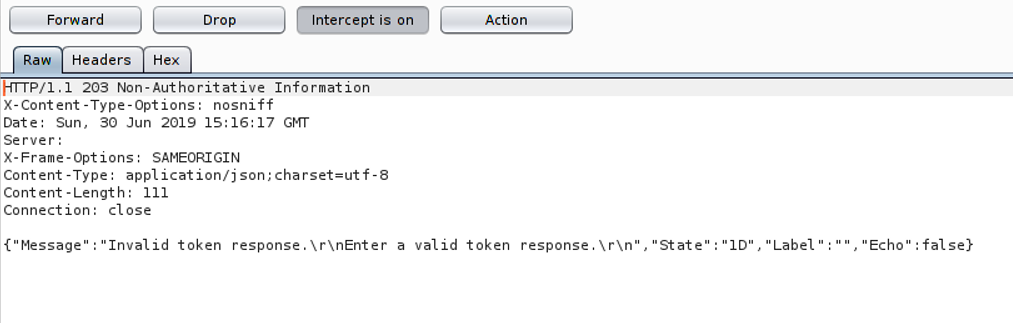 furqankhan1/cve-2019-13496
Prova de conceito de exploit demonstrando bypass de OTP no One Identity Cloud Access Manager 8.1.3 via MITM/SSL-strip, replay de resposta SAML e…
 atn1ght/fakeauth
Cria um prompt de autenticação falso para capturar senhas em texto simples dos usuários.
 tangent65536/cve-2026-20841
PoC para o "Windows Notepad RCE"
 mcorybillington/suitecrm-rce
Writeup sobre CVE-2020-28328: Execução Remota de Código via Arquivo de Log do SuiteCRM, mais um bônus de Cross-Site Scripting
 brodsbytes/cyberpup
Um aplicativo de cibersegurança gratuito e de código aberto para pessoas não técnicas.
 v35hr4j/cve-2021-24545
O plugin não sanitiza o HTML permitido na Bio dos usuários, permitindo que eles usem código JavaScript malicioso, que será executado quando qualquer…
 nictjh/threatdemos
Demonstrações abrangentes de vulnerabilidades de segurança do Android apresentando CVE-2017-13156 (Janus), exploração de broadcast receivers, ameaças…
 gluxon/cve-2018-13257
Exploit de prova de conceito para CVE-2018-13257 demonstrando falsificação de cabeçalho de host CAS no Blackboard Learn para sequestrar sessões de…








