
 #1
Ferramentas para criar, gerenciar e analisar páginas de login falsas e campanhas de e-mail.
Recomendado pelo Kitploit
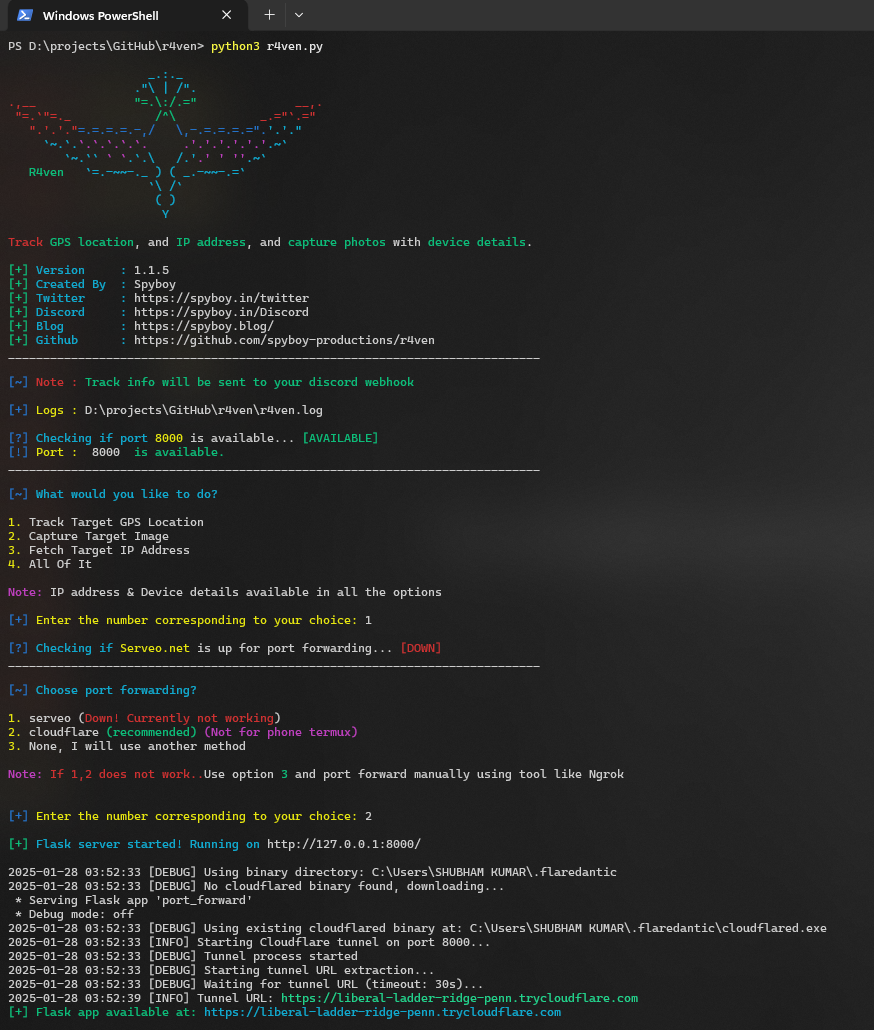
 spyboy-productions/r4ven
Rastreie a localização GPS do smartphone ou PC do usuário e capture uma foto do alvo, juntamente com o IP e informações do dispositivo.
 spyboy-productions/facad1ng
Ferramenta de análise e mascaramento de URL de código aberto para pesquisa de segurança, conscientização sobre phishing e testes defensivos.…
 ignitetch/advphishing
Esta é uma Ferramenta de Phishing Avançada! OTP PHISHING
 mbrg/power-pwn
Um conjunto de ferramentas de segurança ofensiva/defensiva para descoberta, reconhecimento e avaliação ética de Agentes de IA
 ineesdv/tangled
Plataforma de segurança ofensiva de código aberto para conduzir campanhas de phishing que arma o processamento automático de eventos iCalendar.
 chrxstxqn/cve-2025-6218-winrar-rce-poc
Análise abrangente e prova de conceito para CVE-2025-6218 - vulnerabilidade de path traversal RCE no WinRAR afetando versões 7.11 e anteriores
 mattiaalessi/phantom-keylogger
Phantom Keylogger é um sistema avançado de coleta de inteligência de teclado e visual, habilitado para furtividade.
 0x90n/infosec-black-friday
Todas as ofertas de software/ferramentas relacionadas à InfoSec nesta Black Friday
 untouchable17/cve-2025-24054
Divulgação de Hash NTLMv2-SSP com Zero Clique no Windows File Explorer
 rootup/git-fsmonitor
Esta é uma prova de trabalho para abusar do 'fsmonitor' contra o IDE.
 hantul/kotaemon-cve-2025-56526-56527-disclosure
Divulgação pública para CVE-2025-56526 e CVE-2025-56527 — Stored XSS via renderização não sanitizada de conteúdo PDF e exposição de credenciais em…
 helidem/cve-2025-24054_cve-2025-24071-poc
Prova de Conceito para o Vazamento de Hash NTLM via .library-ms CVE-2025-24054 / CVE-2025-24071
 malwaretech/exifsmugglingpoc
Uma Prova de Conceito usando Cache Smuggling + dados Exif para baixar passivamente um payload de segundo estágio.
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 deepzec/bad-pdf
Roubar Net-NTLM Hash usando Bad-PDF
 codingranjith/hackingtoolkit
Ferramenta de Hacking Tudo-em-Um para Hackers, Testadores de Penetração e Cibersegurança. Nova Versão da Ferramenta do Iniciante ao Avançado. Esta…
 itres-labs/usbcoercer
USBCoercer transforma uma placa de desenvolvimento ESP32 com USB-OTG nativo em um dispositivo Ethernet-over-USB capaz de coagir a configuração de…
 afine-com/cve-2018-25031
.json e .yaml usados para explorar CVE-2018-25031








