
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit
 noptrix/lulzbuster
Um bruteforcer multithreaded, muito rápido e inteligente de diretórios e arquivos HTTP(S) escrito em C sobre libcurl.
 jesusprubio/bluebox
Uma coleção de exploits para diferentes produtos VoIP.
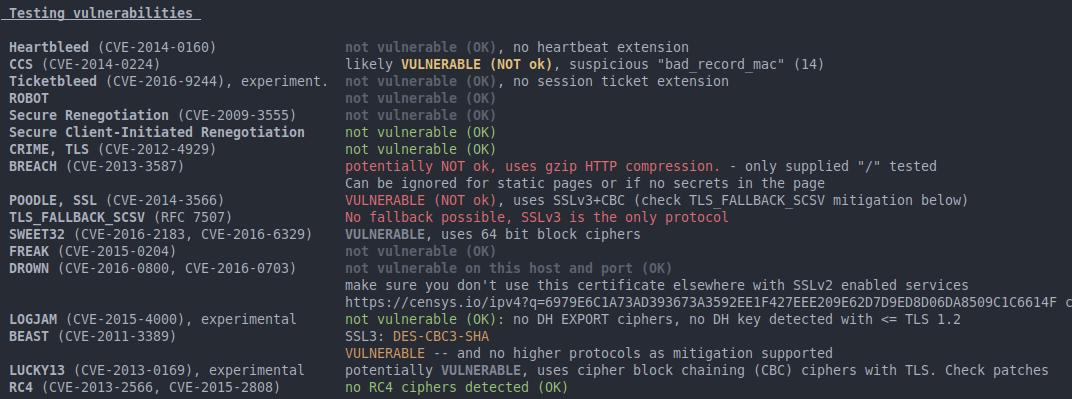 mpgn/poodle-poc
:poodle: Ataque Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distribuição Linux no Android via Shizuku/ADB - Execute Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…
 depthsecurity/relayking-depth
Domine o domínio. Retransmita para a realeza.
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, ferramenta de scanner
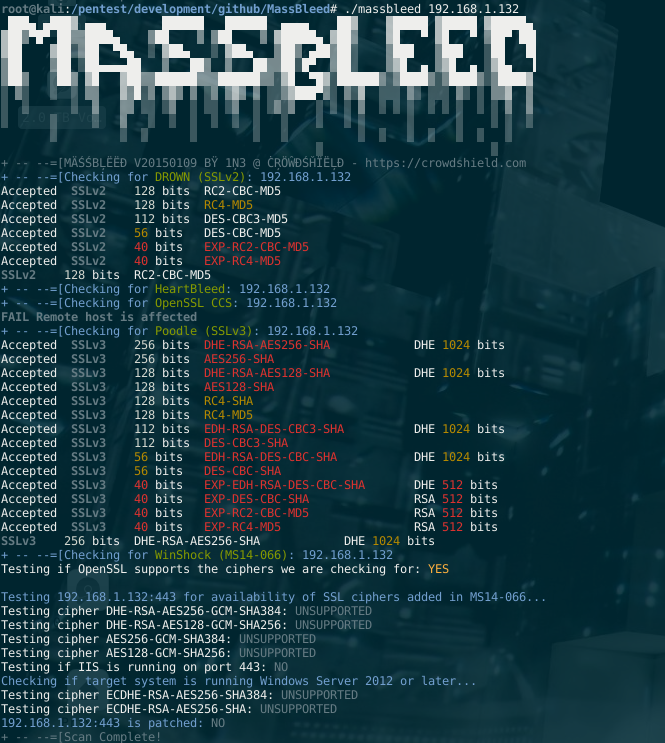 1n3/massbleed
MassBleed Scanner de Vulnerabilidades SSL
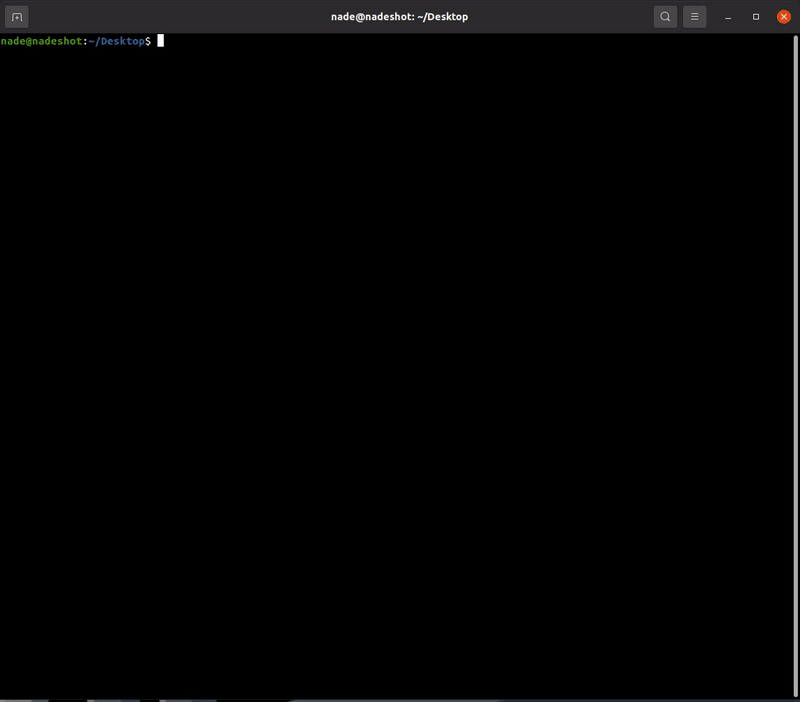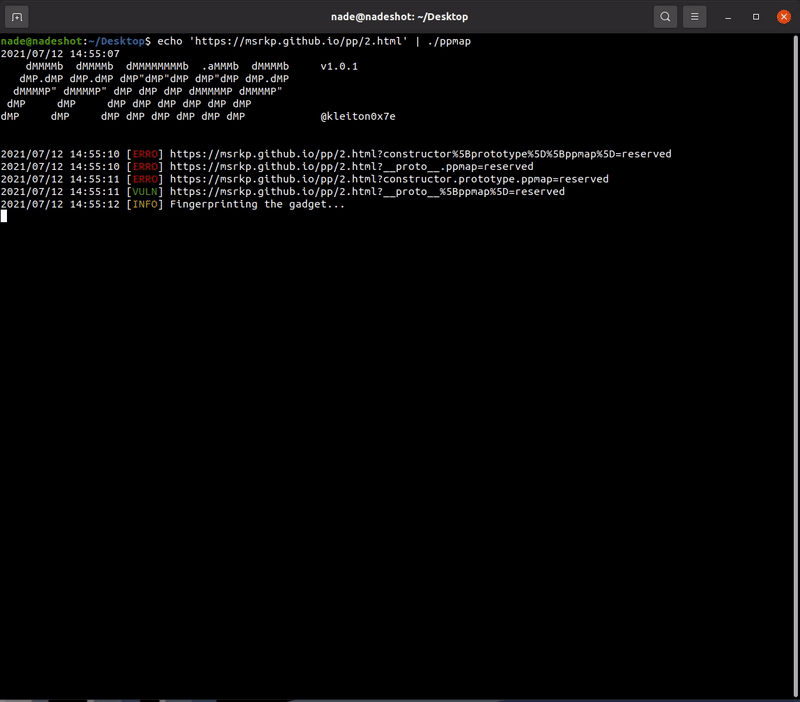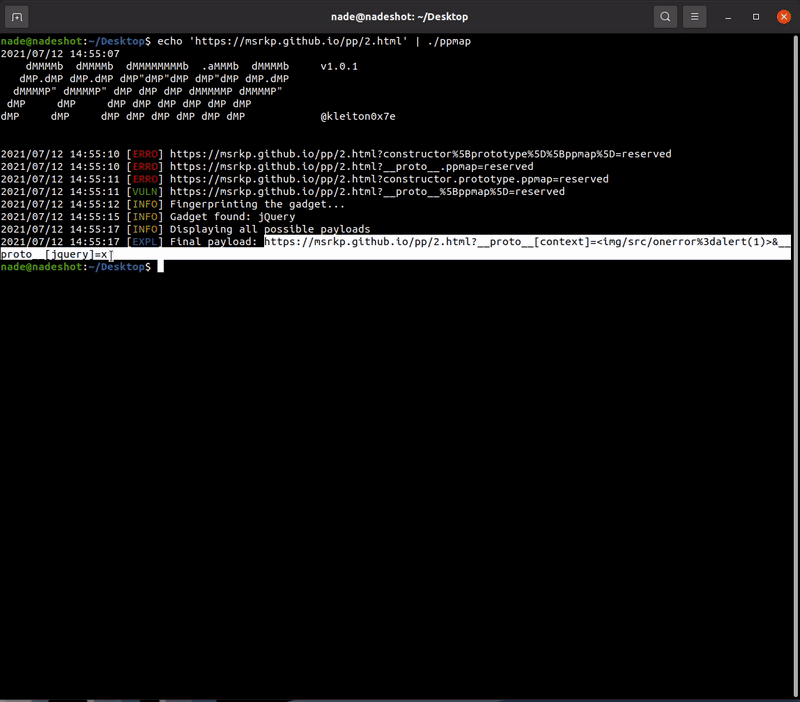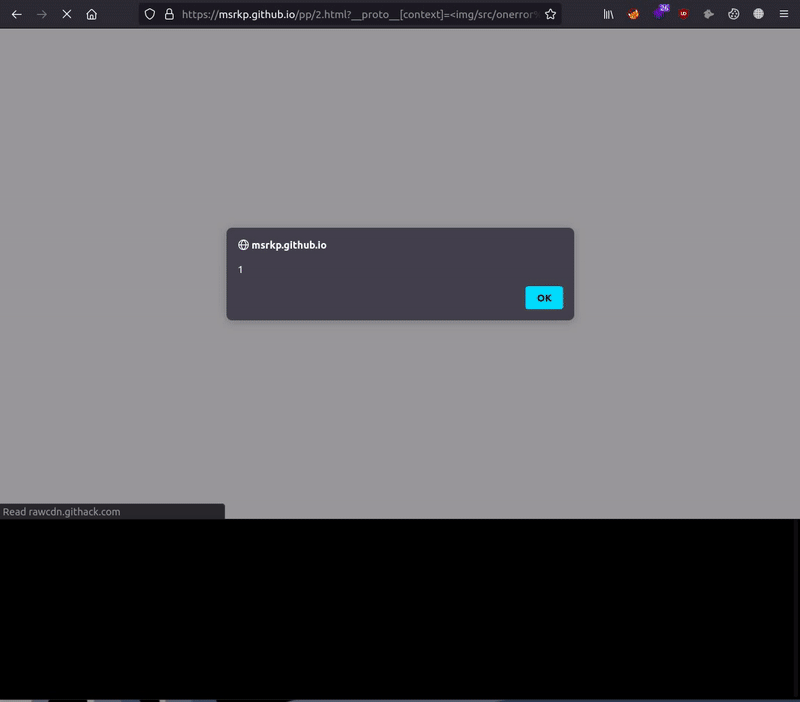 kleiton0x00/ppmap
Uma ferramenta de scanner/exploração escrita em GO, que utiliza Prototype Pollution no lado do cliente para XSS ao explorar gadgets conhecidos.
 nicholasaleks/graphql-threat-matrix
Estrutura de ameaças GraphQL usada por profissionais de segurança para pesquisar lacunas de segurança em implementações GraphQL
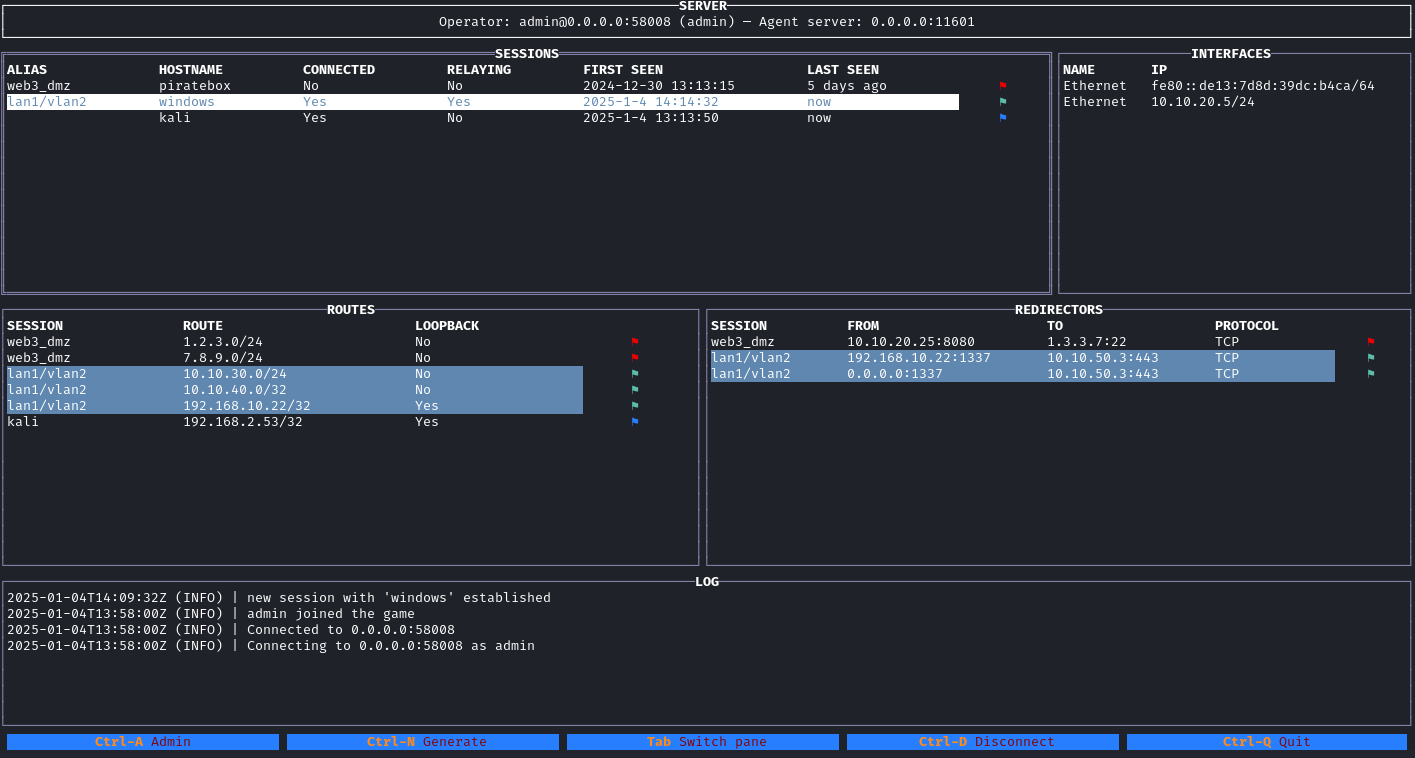 ttpreport/ligolo-mp
Solução de pivoting multiplayer
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
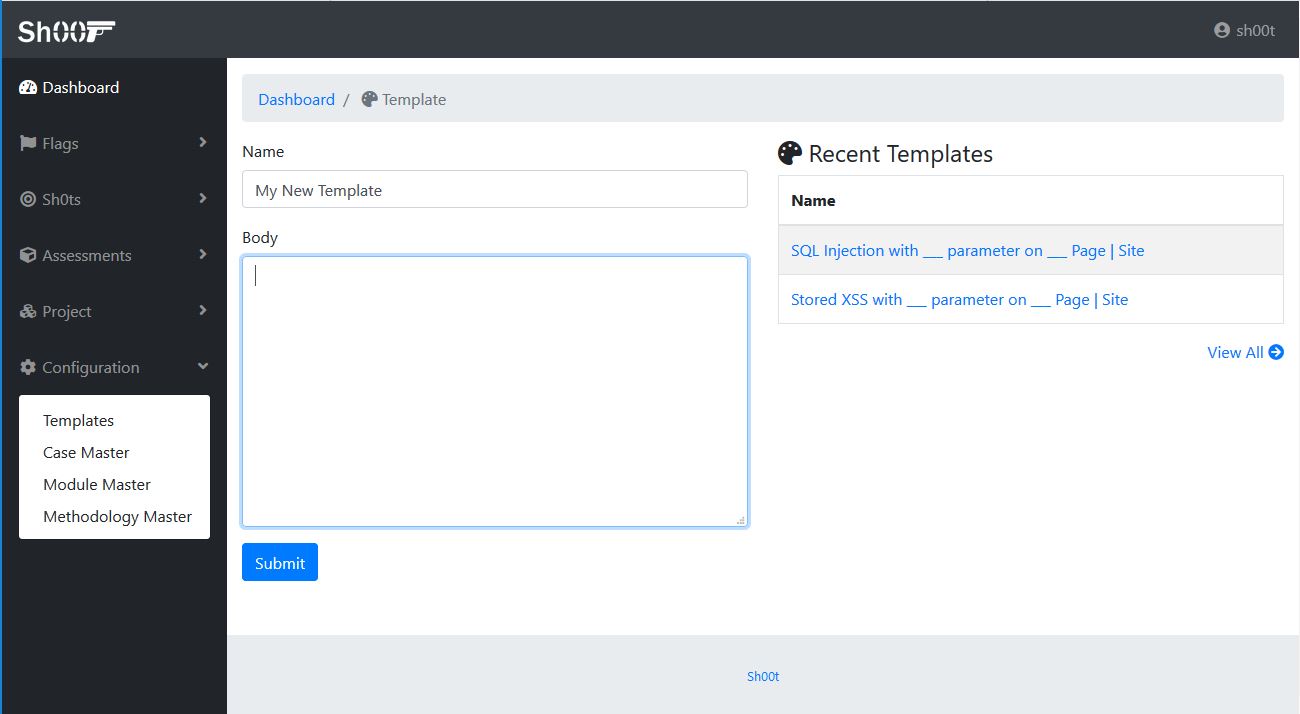 pavanw3b/sh00t
Teste de Segurança não é tão simples quanto clicar com o botão direito > Escanear. É bagunçado, um jogo difícil. E se você tivesse deixado de testar…
 titanous/heartbleeder
Teste de vulnerabilidade Heartbleed do OpenSSL CVE-2014-0160
 deepinstinct/dcomuploadexec
POC de movimento lateral via DCOM abusando da interface IMsiServer - envia e executa um payload remotamente
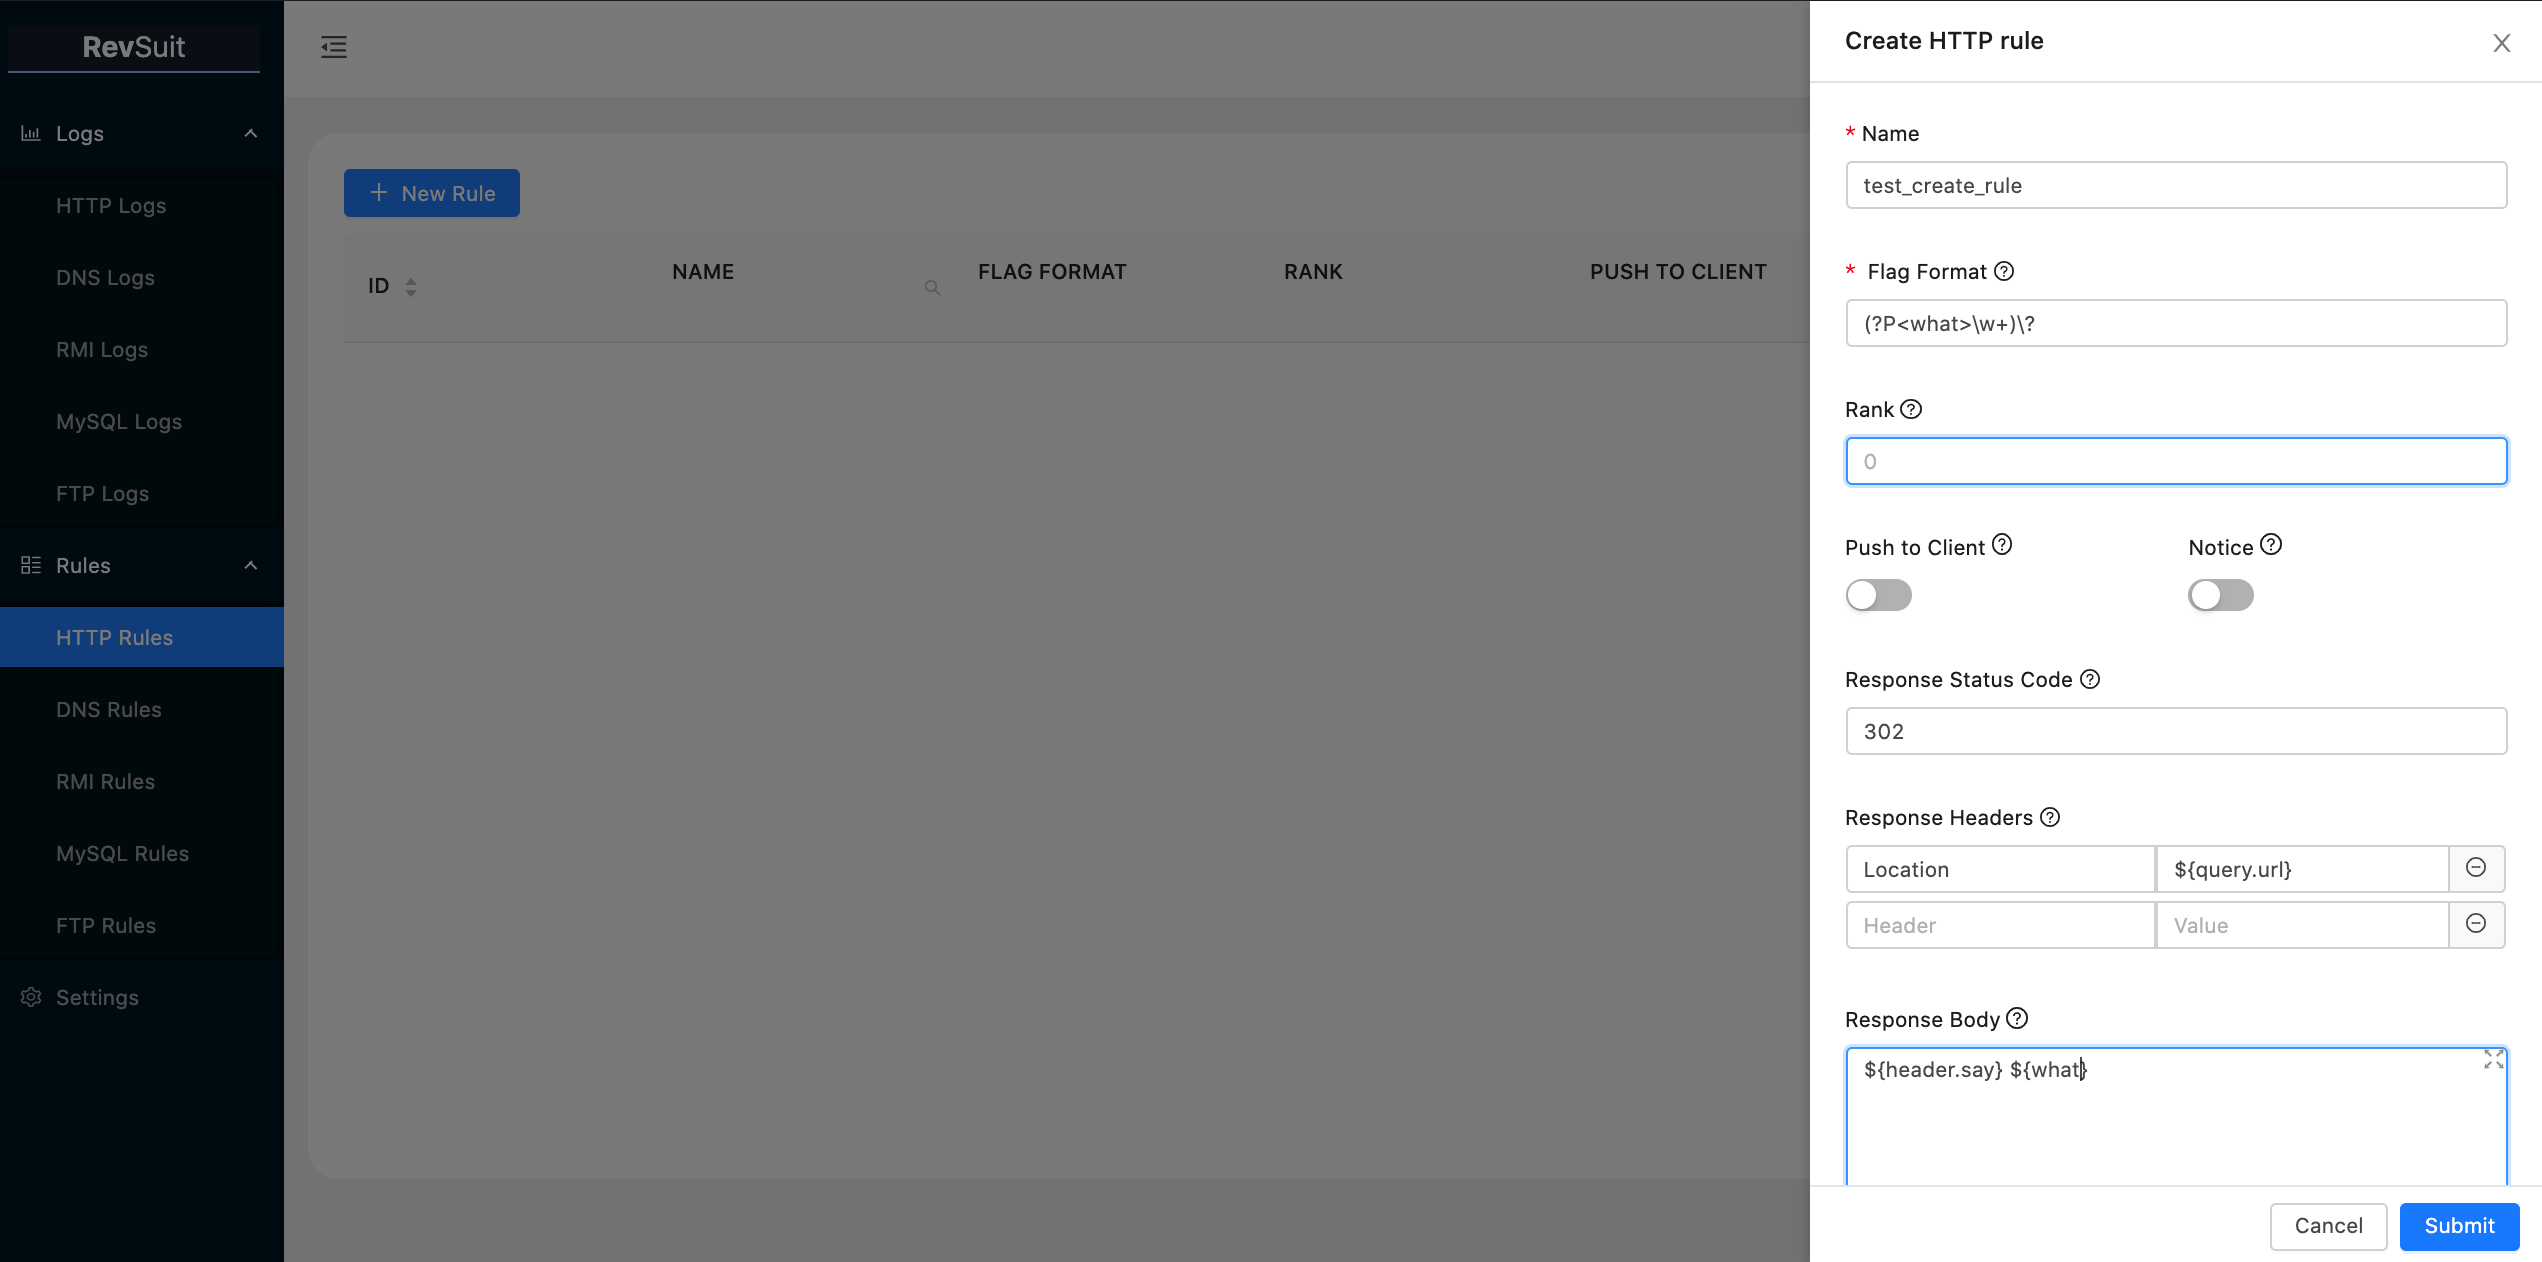 li4n0/revsuit
RevSuit é uma plataforma de conexão reversa flexível e poderosa projetada para receber conexão do host alvo em penetração.
 secuproject/adenum
AD Enum é uma ferramenta de pentest que permite encontrar configurações incorretas através do protocolo LDAP e explorar algumas dessas fraquezas com…
 trustedsec/elfloader
Carrega e executa objetos ELF inteiramente em memória em sistemas Linux x86_64/x86, resolvendo símbolos da libc em tempo de execução para execução…
 lepotekil/msfmania
Ferramentas de Evasão de Antivírus em Python








