
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

 riverloopsec/killerbee
Kit de Pesquisa em Segurança IEEE 802.15.4/ZigBee
 foxglovesec/rottenpotato
Exploit de escalonamento de privilégios local para contas de serviço do Windows, utilizando impersonação de token para obter acesso de nível SYSTEM…
 r00t-3xp10it/morpheus
Morpheus - Automatizando o Ettercap TCP/IP (Ferramenta de MITM-hijacking)
 wh04m1001/dfscoerce
Ferramenta de prova de conceito que força a autenticação do Windows por meio dos métodos NetrDfsRemoveStdRoot e NetrDfsAddStdRoot do MS-DFSNM para…
 zealraj/cybersecurity-books
Aqui você encontrará uma coleção incrível de livros de cibersegurança, a maioria bem conhecidos e úteis, do nível iniciante ao especialista, para…
 matheus-garbelini/esp32_esp8266_attacks
Prova de Conceito das vulnerabilidades Wi-Fi do ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 leo4j/invoke-adenum
Ferramenta automatizada de auditoria e enumeração do Active Directory que gera relatórios de auditoria HTML detalhados com exportação CSV/XLSX,…
 capture0x/xss-loader
Gerador de Payload XSS ~ Scanner XSS ~ Localizador de Dorks XSS
 bishopfox/badpods
Uma coleção de manifests que criará pods com privilégios elevados.
 georgiaw/smartphone-pentest-framework
Repositório para o Smartphone Pentest Framework (SPF)
 rhynorater/cve-2018-15473-exploit
Exploit escrito em Python para CVE-2018-15473 com threading e formatos de exportação
 samratashok/kautilya
Kautilya - Ferramenta para uso fácil de Dispositivos de Interface Humana para segurança ofensiva e testes de penetração.
 rvrsh3ll/tokentactics
Conjunto de Ferramentas de Manipulação de Tokens JWT do Azure
 nccgroup/socksoverrdp
Suporte a proxy Socks5/4/4a para Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 stivenhacker/ghoststrike
Injetor de process hollowing em C++ que criptografa e ofusca shellcode com XOR, Base64 e resolução dinâmica de API para implantar reverse shells…
 g0h4n/rusthound-ce
Ingestor de dados do Active Directory via protocolo LDAP(S) ou ADWS para o BloodHound Community Edition escrito em Rust. 🦀
 pwnesia/ssb
Secure Shell Bruteforcer — Uma forma mais rápida e simples de fazer bruteforce em servidor SSH
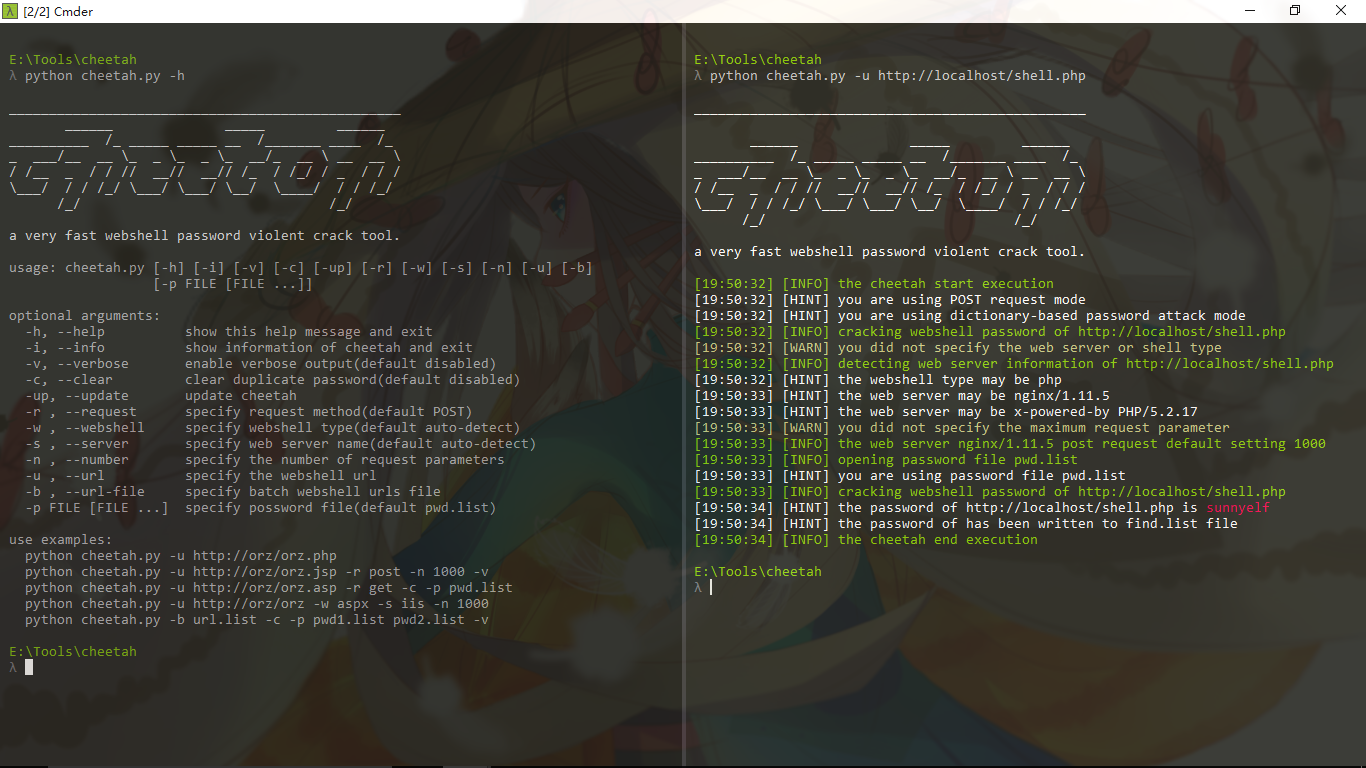 shmilylty/cheetah
uma ferramenta de força bruta muito rápida para senhas de webshell








