
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

 neex/phuip-fpizdam
Exploit para CVE-2019-11043
 bhavsec/reconspider
🔎 A estrutura (Framework) de Inteligência de Fontes Abertas (OSINT) mais avançada para escanear Endereços IP, E-mails, Sites e Organizações.
 calebstewart/pwncat
Plataforma de pós-exploração que automatiza enumeração, escalonamento de privilégios, persistência e operações C2 por meio de shells…
 threatexpress/malleable-c2
Guia de Design e Referência do Malleable C2 do Cobalt Strike
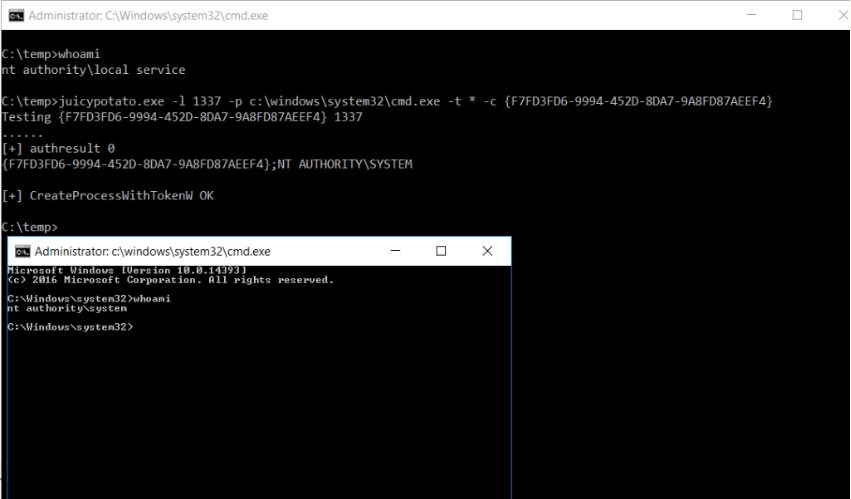 ohpe/juicy-potato
Uma versão açucarada do RottenPotatoNG, com um pouco de suco, ou seja, outra ferramenta de escalação de privilégio local, de contas de serviço do…
 hakluke/hakrevdns
Ferramenta pequena e rápida para realizar consultas DNS reversas em massa.
 powershellempire/powertools
Coleção de projetos ofensivos em PowerShell para reconhecimento, elevação de privilégios e pós-exploração durante engajamentos de testes de…
 trimstray/htrace.sh
Minha simples canivete suíço para solução de problemas e perfilamento http/https.
 nextronsystems/aptsimulator
Um conjunto de ferramentas para fazer um sistema parecer como se fosse vítima de um ataque APT
 gerenios/aadinternals
Módulo PowerShell para administrar e auditar Azure AD e Office 365, permitindo manipulação de tokens, enumeração de usuários e avaliações de…
 ron190/jsql-injection
Ferramenta automatizada de detecção e exploração de injeção SQL para extrair informações de banco de dados de aplicações web, suportando múltiplas…
 khalilbijjou/wafninja
WAFNinja é uma ferramenta que contém duas funções para atacar Firewalls de Aplicações Web.
 nfcgate/nfcgate
Uma aplicação de kit de ferramentas de pesquisa NFC para Android
 rhinosecuritylabs/cves
Provas de conceito de exploração para CVEs encontradas pela equipe da Rhino Security Labs
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
Transforme o Claude Code no seu assistente de pesquisa de segurança ofensiva. Subagentes de IA especializados para testes de penetração autorizados,…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
Converte PE em shellcode








