
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit

 sleeyax/burp-awesome-tls
Extensão do Burp para evadir o fingerprinting de TLS. Contorne WAF, falsifique qualquer navegador.
 samyk/slipstream
NAT Slipstreaming permite que um invasor acesse remotamente qualquer serviço TCP/UDP vinculado a uma máquina vítima, contornando o NAT/firewall da…
 crimsonforge-io/king-phisher
Simule campanhas de phishing realistas com coleta de credenciais, rastreamento de e-mail e clonagem de páginas de destino para treinamento de…
 kevin-robertson/invoke-thehash
PowerShell Pass The Hash Utils
 jaeles-project/jaeles
O canivete suíço para testes automatizados de aplicações web
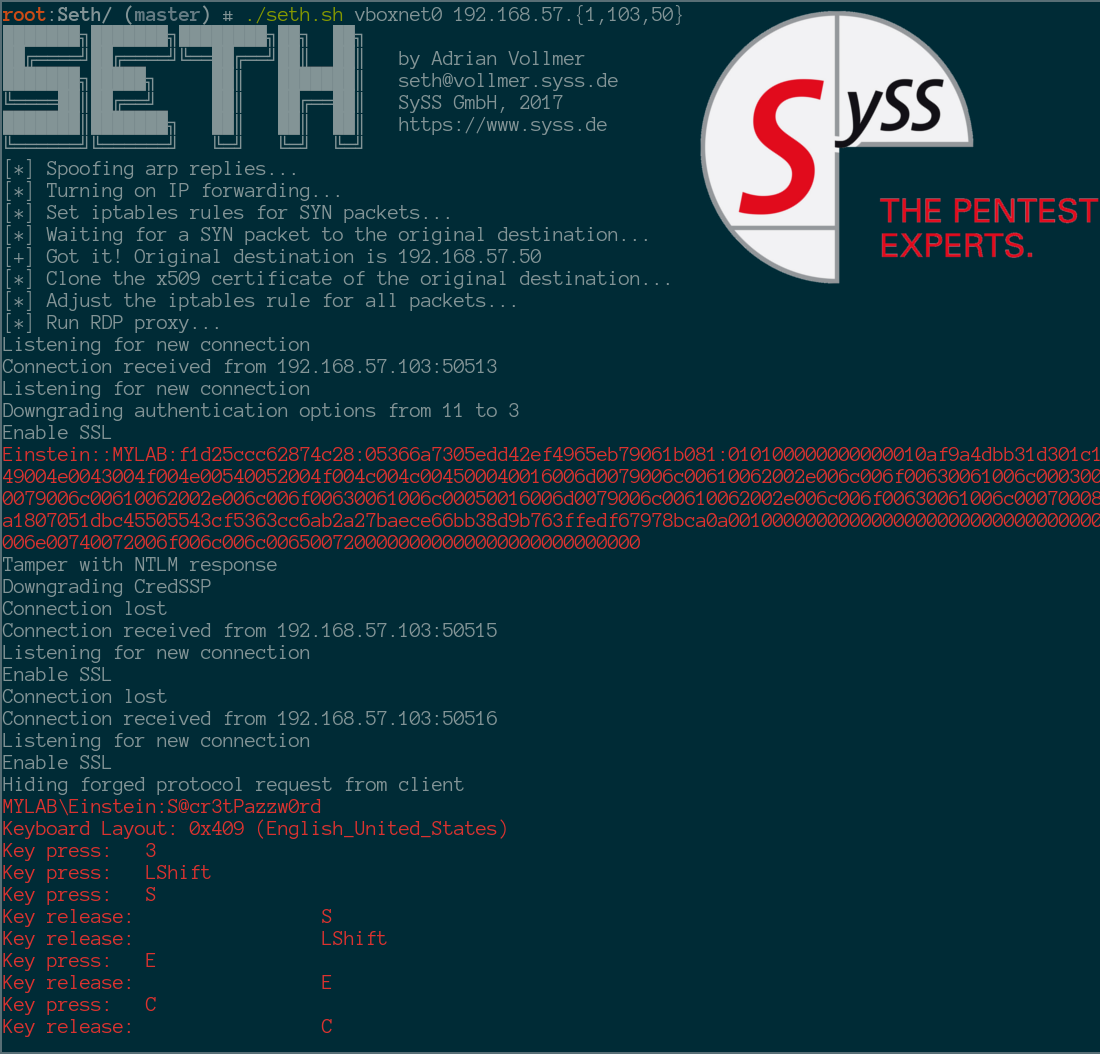 syss-research/seth
Realize um ataque MitM e extraia credenciais em texto claro de conexões RDP
 fortra/nanodump
O canivete suíço do dump do LSASS
 cn33liz/p0wnedshell
Kit de Pós-Exploração do Runspace PowerShell
 lionsec/xerosploit
Framework man in the middle eficiente e avançado
 ascotbe/kernelhub
:palm_tree: Coleção de vulnerabilidades de escalonamento de privilégios no Kernel do Linux, macOS e Windows, com ambiente de compilação, mapa de GIF…
 govolution/avet
Ferramenta de Evasão de Antivírus
 ihebski/a-red-teamer-diaries
Notas e experimentos de RedTeam/Pentest testados em várias infraestruturas relacionadas a engajamentos profissionais.
 matrixleons/evilwaf
evilwaf é uma ferramenta de teste de penetração projetada para detectar e contornar Firewalls de Aplicações Web (WAFs) comuns.
 six2dez/onelistforall
Gerador de wordlists curadas e categorizadas para fuzzing web, enumeração de diretórios e descoberta de subdomínios. Sincroniza automaticamente mais…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 O Primeiro Ambiente de Teste de Penetração para Windows em Chips Mac M
 mandatoryprogrammer/xsshunter
O serviço XSS Hunter - uma versão portátil do XSSHunter.com
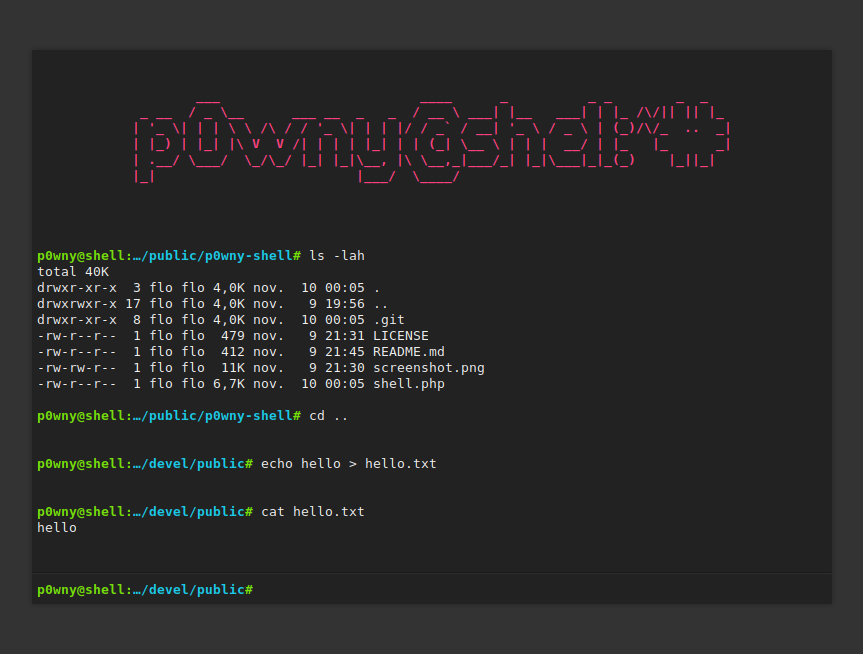 flozz/p0wny-shell
Shell PHP de arquivo único
 enjoiz/xxeinjector
Ferramenta para exploração automática de vulnerabilidade XXE usando métodos diretos e diferentes métodos out-of-band.








